
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित
 reddelexc/hackerone-reports
शीर्ष HackerOne बग बाउंटी रिपोर्टों का चयनित संग्रह, जो भेद्यता प्रकार और कार्यक्रम द्वारा व्यवस्थित है, और इसमें सुरक्षा अनुसंधान और शिक्षा के लिए…
 1n3/sn1per-mcp
MCP सर्वर जो AI सहायकों को स्व-होस्टेड Sn1per इंस्टॉल को संचालित करने देता है, स्कोप्ड, ऑडिटेड स्कैन चलाता है और निष्कर्ष, पोर्ट, सबडोमेन और तकनीकों…
 ossipher/quick-shift
Crapy Lnk फ़ाइलें उपयोगकर्ता इंटरैक्शन पर आपके NTLM हैश को आपके responder लिसनर में डंप करने के लिए बदलें
 tls-attacker/tls-scanner
पेंटेस्टर और शोधकर्ताओं के लिए स्वचालित TLS सर्वर और क्लाइंट कॉन्फ़िगरेशन स्कैनर। सिफर सूट, प्रोटोकॉल संस्करण और सुरक्षा दिशानिर्देशों का मूल्यांकन…
 tc4dy/cve-2026-15409-15410-framework
SonicWall SMA1000 के लिए मल्टी-एक्सप्लॉइट फ्रेमवर्क, जो SSRF (CVE-2026-15409) को Erlang RCE और रूट विशेषाधिकार वृद्धि (CVE-2026-15410) से जोड़ता है।…
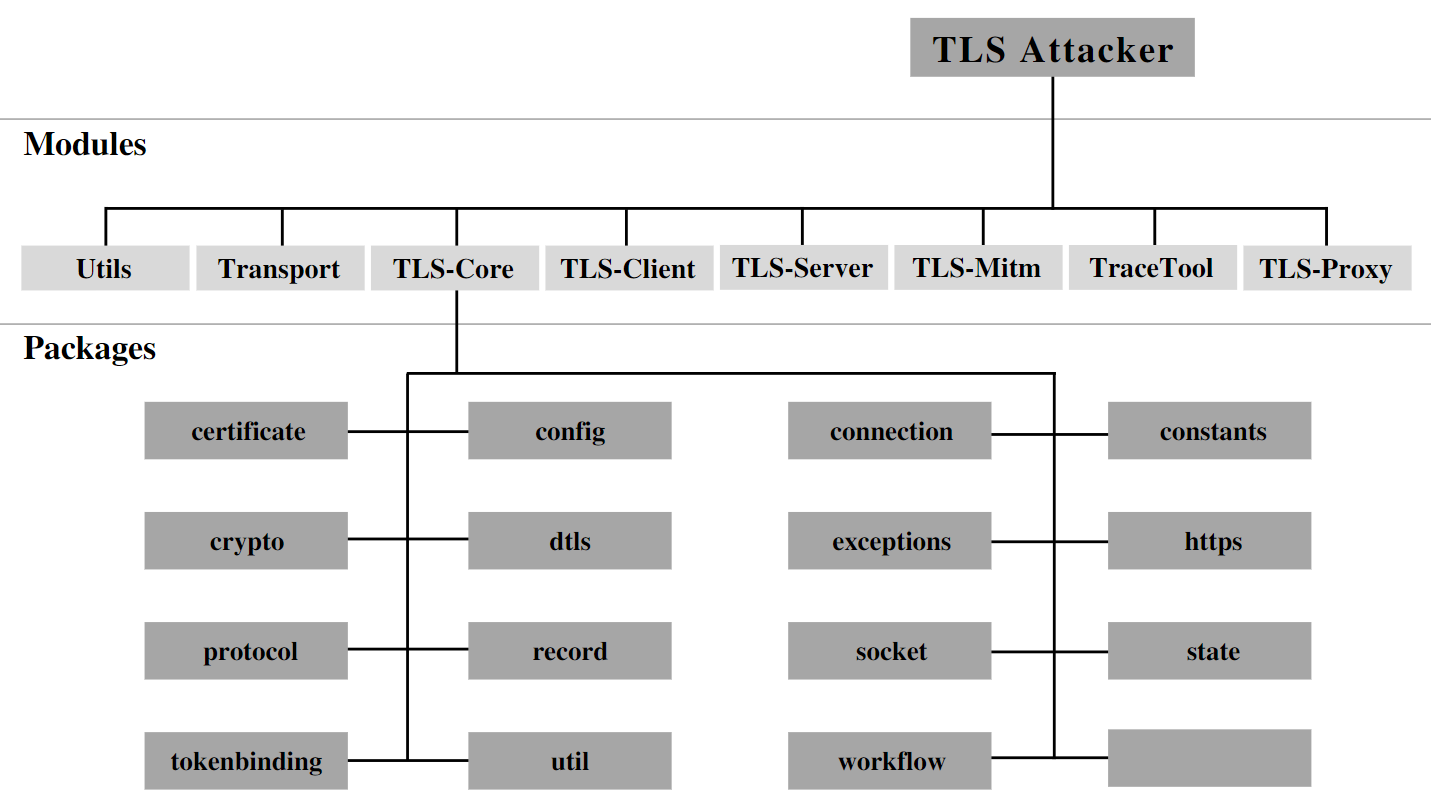 tls-attacker/tls-attacker
जावा-आधारित फ्रेमवर्क TLS लाइब्रेरीज़ के व्यवस्थित फज़िंग और विश्लेषण के लिए। मनमाना प्रोटोकॉल संदेश निर्माण, संशोधन, और भेद्यता खोज के लिए TLS…
 uphiago/recon-skills
फ़ील्ड-सत्यापित आक्रामक सुरक्षा कौशल-पैक जिसमें टोह लेने और पैठ परीक्षण के लिए 169 तकनीकें शामिल हैं। यह CORS, SSRF, सबडोमेन टेकओवर, क्लाउड IAM…
 salespeak-ai/buyer-eval-skill
क्लॉड कोड के लिए B2B सॉफ्टवेयर विक्रेता मूल्यांकन कौशल — डोमेन-विशेषज्ञ प्रश्न, विक्रेता AI एजेंट वार्तालाप, साक्ष्य-आधारित स्कोरिंग
 omar-tamerr/horuseye
वह समाधान खोजें जो Domain Admin तक के सबसे अधिक मार्गों को तोड़ता है। साक्ष्य के साथ Active Directory आक्रमण पथों का मानचित्रण करता है, उपचार…
 redcanaryco/atomic-red-team
MITRE के ATT&CK पर आधारित छोटे और अत्यधिक पोर्टेबल डिटेक्शन टेस्ट
 lightos/panoptic
Panoptic एक ओपन सोर्स पेनेट्रेशन टेस्टिंग टूल है जो पाथ ट्रैवर्सल कमजोरियों के माध्यम से सामान्य लॉग और कॉन्फ़िग फ़ाइलों के लिए सामग्री की खोज और…
 tc4dy/cve-2026-98432-poc-exploit
Toolkit for CVE-2026-98432 Linux TCP use-after-free: kernel patch checks, race oracle triggering, pcap UAF analysis, KASLR slide recovery, and…
 devzero-security/redstackpro
कैनवास पर रेड टीम इंफ्रास्ट्रक्चर और Active Directory रेंज बनाएं, फिर उन्हें एक पूर्ण Terraform और Ansible कार्यशील डायरेक्टरी में संकलित करें जिसे…
 githubsecuritylab/seclab-taskflow-agent
MCP-सक्षम मल्टी-एजेंट फ्रेमवर्क, जो डिक्लेरेटिव YAML-आधारित एजेंटिक वर्कफ़्लो के लिए है, और CodeQL एकीकरण के साथ AI-सहायित कोड ऑडिटिंग, भेद्यता…
 leebaird/discover
विभिन्न पेनेट्रेशन टेस्टिंग कार्यों को स्वचालित करने के लिए उपयोग की जाने वाली कस्टम Bash और Python स्क्रिप्ट्स, जिनमें Metasploit का उपयोग करके…
 vu-ls/crassus
विंडोज विशेषाधिकार वृद्धि खोज उपकरण जो Process Monitor बूट लॉग को पार्स करके DLL अपहरण, कमजोर ACLs और अन्य उन्नयन पथों की पहचान करता है, स्वचालित रूप…
 halilkirazkaya/cve-2026-123158
OpenSSH पासवर्ड प्रमाणीकरण बायपास (CVE-2026-123158) के लिए प्रूफ-ऑफ-कॉन्सेप्ट स्कैनर और Docker लैब, जो PAM के बिना musl libc Alpine बिल्ड्स पर लागू…
 refiaa/cve-2026-121720
OpenVPN Windows Interactive Service में उपयोगकर्ता द्वारा चुने गए OpenSSL provider के माध्यम से privilege bypass के लिए PoC।








