 omar-tamerr/horuseye
AI-संचालित Active Directory आक्रमण प्लेटफ़ॉर्म

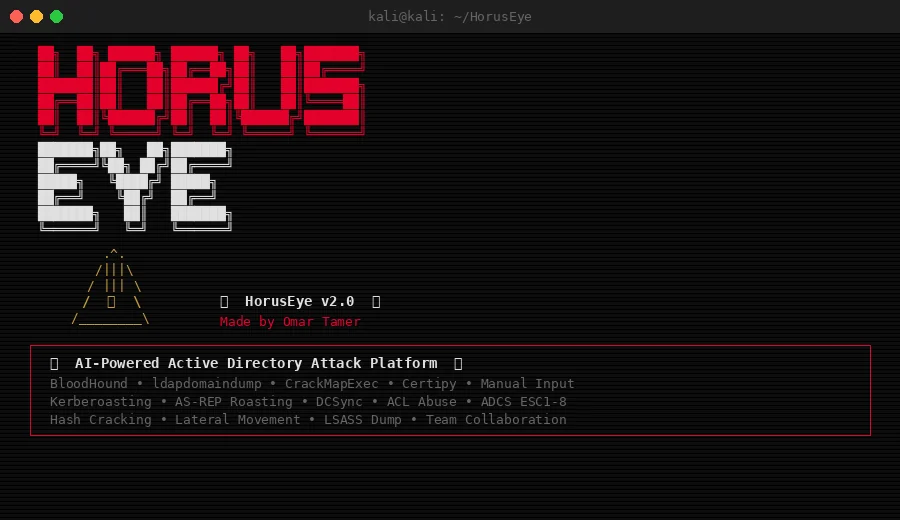
 ██╗  ██╗ ██████╗ ██████╗ ██╗   ██╗███████╗
 ██║  ██║██╔═══██╗██╔══██╗██║   ██║██╔════╝
 ███████║██║   ██║██████╔╝██║   ██║███████╗
 ██╔══██║██║   ██║██╔══██╗██║   ██║╚════██║
 ██║  ██║╚██████╔╝██║  ██║╚██████╔╝███████║
 ╚═╝  ╚═╝ ╚═════╝ ╚═╝  ╚═╝ ╚═════╝ ╚══════╝
 ███████╗██╗   ██╗███████╗
 ██╔════╝╚██╗ ██╔╝██╔════╝
 █████╗   ╚████╔╝ █████╗    v2.3
 ██╔══╝    ╚██╔╝  ██╔══╝
 ███████╗   ██║   ███████╗
 ╚══════╝   ╚═╝   ╚══════╝
AI-सहायता प्राप्त Active Directory आक्रमण-पथ विश्लेषण प्लेटफ़ॉर्म
कच्चे BloodHound, Certipy, ldapdomaindump और NetExec आउटपुट को Domain Admin तक के आक्रमण-पथों की श्रेणीबद्ध, शोषणीयता-स्कोर वाली सूची में बदलें — प्रत्येक को सत्यापित करने के लिए सटीक कमांड के साथ।


🌐 omar-tamerr.github.io/HorusEye · लाइव एक्सप्लोरर डेमो
सावधानी से बनाया गया Omar Tamer द्वारा — मिस्र
Active Directory लगभग हर एंटरप्राइज़ Windows वातावरण की रीढ़ है, और पेनेट्रेशन टेस्ट तथा HackTheBox Pro Labs (RastaLabs, Offshore, Cybernetics, Dante), OSCP, LPT Master और CPENT जैसी CTF चुनौतियों में पूर्ण डोमेन समझौते का सबसे आम मार्ग है। समस्या यह है कि टूलचेन बिखरा हुआ है: BloodHound आपको आक्रमण-पथ दिखाता है और सामान्य कमांड देता है, लेकिन जब आप 400 उपयोगकर्ताओं, 12 सेवा खातों और नेस्टेड समूह सदस्यताओं वाले वास्तविक एंगेजमेंट का सामना कर रहे हों, तो वे सामान्य कमांड आपको चीज़ों को मैन्युअल रूप से जोड़ने पर मजबूर कर देते हैं। Impacket आपको निष्पादन देता है लेकिन विश्लेषण नहीं। Certipy आपको ADCS निष्कर्ष देता है लेकिन इस बात का संदर्भ नहीं कि कौन-सा टेम्पलेट वास्तव में पहले अपनाने योग्य है। HorusEye इन सभी को जोड़ता है। यह BloodHound, Certipy, ldapdomaindump और CrackMapExec के आउटपुट को ग्रहण करता है, आपके विशिष्ट वातावरण के विरुद्ध प्रत्येक आक्रमण-पथ को शोषणीयता के आधार पर स्कोर करता है, और आपको उन खातों और कॉन्फ़िगरेशन के अनुरूप सटीक कमांड देता है जो उसने वास्तव में पाए हैं, न कि कोई पाठ्यपुस्तक उदाहरण।
यह BloodHound, Certipy, ldapdomaindump, CrackMapExec और NetExec के आउटपुट को ग्रहण करता है, 13 श्रेणियों के आक्रमण-पथ का पता लगाता है — Kerberoasting, AS-REP roasting, DCSync, ACL दुरुपयोग, GPO दुरुपयोग, unconstrained और constrained delegation, ADCS ESC1–ESC8, डोमेन ट्रस्ट, विशेषाधिकार प्राप्त सत्र, कमज़ोर पासवर्ड नीति और पुराने एडमिन खाते — प्रत्येक को आपके विशिष्ट वातावरण के विरुद्ध शोषणीयता के आधार पर स्कोर करता है, और आपको बताता है कि वास्तव में क्या चलाना है और किस क्रम में। एक Tier-0 विशेषाधिकार मॉडल किसी भी ऐसे पथ को CRITICAL पर पदोन्नत करता है जो सीधे Domain Admin की ओर ले जाता है, इसलिए रैंकिंग एक सपाट गंभीरता लेबल के बजाय वास्तविक प्रभाव को दर्शाती है। वैकल्पिक Claude AI परत प्रत्येक निष्कर्ष में सरल अंग्रेज़ी में एक विवरण जोड़ती है ताकि आप समझ सकें कि केवल क्या भेद्य है, बल्कि यह क्यों मायने रखता है और इसे कैसे श्रृंखलाबद्ध करना है।
विशेष रूप से CTF खिलाड़ियों के लिए: HorusEye उस रिकॉनिसेंस-से-विशेषाधिकार-उन्नयन पाइपलाइन को स्वचालित करता है जिसमें सामान्यतः घंटों का मैन्युअल कार्य लगता है। आप SharpHound चलाते हैं, आउटपुट को HorusEye में फ़ीड करते हैं, और कुछ ही सेकंड में आपके पास आपके वर्तमान उपयोगकर्ता से Domain Admin तक के आक्रमण-पथों की एक श्रेणीबद्ध सूची होती है, प्रत्येक चरण के लिए पेस्ट करने के लिए तैयार कमांड के साथ।
--explorer)। एक स्व-निहित HTML फ़ाइल — एक डैशबोर्ड, एक क्लिक करने योग्य अटैक-पाथ ग्राफ़ (नोड्स/एज → साक्ष्य, चोक पॉइंट्स लाल रंग में हाइलाइट किए गए), और एक फ़िल्टर करने योग्य फ़ाइंडिंग्स एक्सप्लोरर। कोई सर्वर नहीं, कोई बाहरी अनुरोध नहीं; इसे कहीं भी खोलें, किसी क्लाइंट को दे दें।rule_id, एक कारण बताया गया confidence स्तर, और संरचित साक्ष्य होते हैं — उसके पीछे के वास्तविक ACEs/ऑब्जेक्ट्स — ताकि इसे स्रोत डेटा से पुनः उत्पन्न किया जा सके। एकत्रित फ़ाइंडिंग्स हर प्रभावित ऑब्जेक्ट को बनाए रखती हैं; संक्षिप्तता के कारण कुछ भी खोता नहीं है।corp_domains.json) तक ट्रेस होती हैं, और संगतता चेतावनियों वाली एक पार्स रिपोर्ट एक स्वच्छ डोमेन को एक पतले इम्पोर्ट से अलग करती है।--target किसी भी महत्वपूर्ण एसेट (केवल Tier-0 नहीं) के लिए पाथ बनाता है; एज प्रेक्षित बनाम अनुमानित के रूप में लेबल किए जाते हैं; पाथ एक बताए गए तर्क के साथ रैंक होते हैं; और उपचार प्रभाव चोक पॉइंट्स के नाम बताता है — वे एकल फ़िक्स जो पाथ को तोड़ देते हैं।SOURCE_DATE_EPOCH) होती हैं, और एक प्रलेखित एग्ज़िट-कोड वर्गीकरण (0/1/2/3) CI को "स्वच्छ" को "फ़ाइंडिंग्स" से और "अपूर्ण" से अलग बताने देता है।--ai-redact किसी भी अनुरोध से पहले ईमेल, IPs, डोमेन और खाता नामों को छिपाता है; AI आउटपुट मान्य किया जाता है और कभी भी किसी सत्यापित फ़ील्ड को अधिलेखित नहीं कर सकता।SECURITY.md इच्छित उपयोग, डेटा एग्रेस और रिपोर्टिंग का दस्तावेज़ीकरण करता है।--graph)। HorusEye अब समूह सदस्यता, दुरुपयोग योग्य ACLs, स्थानीय-एडमिन अधिकार, सत्र, DCSync और प्रत्यायोजन से एक निर्देशित नियंत्रण ग्राफ़ बनाता है, और फ़ुटहोल्ड से Domain Admin तक का सबसे छोटा पाथ ढूँढता है — प्रत्येक के लिए क्रमबद्ध चरण और कमांड प्रिंट करता है। BloodHound ग्राफ़ दिखाता है; HorusEye आपको बताता है कि इसे किस क्रम में चलना है। फ़ुटहोल्ड को --owned USER@DOMAIN से सेट करें (डिफ़ॉल्ट: कोई भी डोमेन उपयोगकर्ता)।--markdown), और एक संस्करणित JSON स्कीमा।--diff OLD.json पिछले रन की तुलना में New / Fixed / Unchanged दिखाता है; --fail-on LEVEL CI गेटिंग के लिए गैर-शून्य के साथ बाहर निकलता है।claude-opus-5-5), प्रति-फ़ाइंडिंग विवरण, सामने लाए गए त्रुटियाँ, और मशीन छोड़ने से पहले क्लाइंट नामों को छिपाने के लिए --ai-redact।UnicodeEncodeError क्रैश को ठीक किया गया; हर जगह UTF-8।horuseye कमांड (pip install -e .); --check-deps प्रीफ़्लाइट।--da-checklist और --team-connect; pytest सूट + CI।पूरा चेंजलॉग और रोडमैप देखें।