
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित
 faceless0x7/cve-2026-125757
CVE-2026-125757 के लिए Python PoC: प्रमाणित SMTP के माध्यम से ब्लाइंड क्रॉस-टेनेंट RCE प्राप्त करने के लिए rspamd के jinja/lupa इंजन में mailcow…
 ayoubfaouzi/al-khaser
जंगली में उपयोग की जाने वाली सार्वजनिक मैलवेयर तकनीकें: वर्चुअल मशीन, एमुलेशन, डीबगर्स, सैंडबॉक्स का पता लगाना।
 pepelux/sippts
SIP आधारित VoIP सिस्टम का ऑडिट करने के लिए टूल का सेट
 greenwolf/spray
Jacob Wilkin (Greenwolf) द्वारा Active Directory क्रेडेंशियल्स के लिए एक पासवर्ड स्प्रेइंग टूल
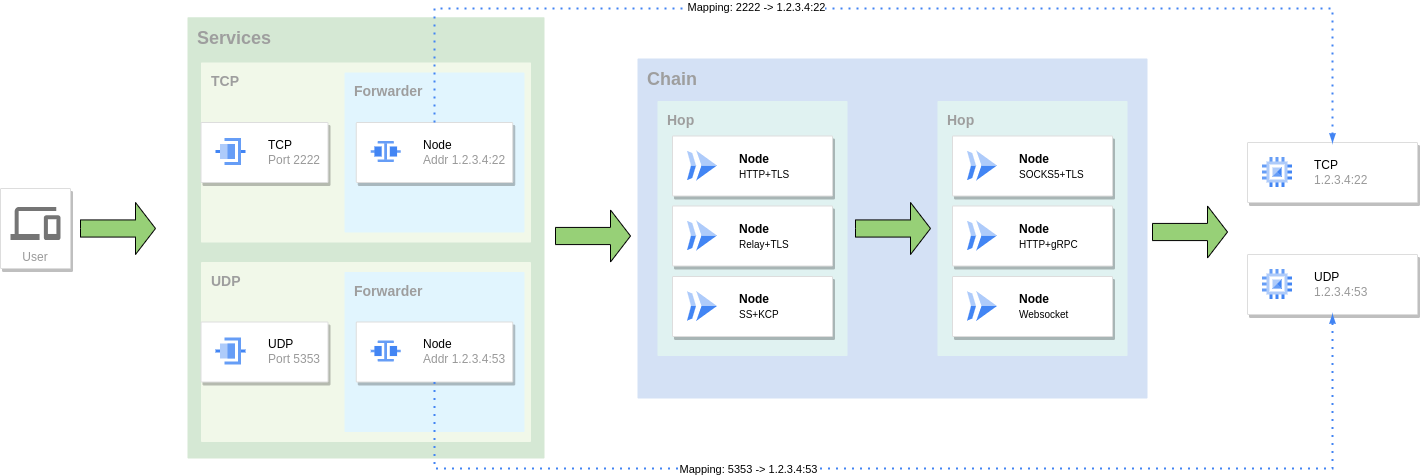 go-gost/gost
GO Simple Tunnel - golang में लिखा गया एक सरल टनल
 tno-s3/wuppiefuzz
LibAFL के ऊपर विकसित एक कवरेज-निर्देशित REST API फ़ज़र
 yuwkaaa/cve-2026-123618
CVE-2026-123618 के लिए प्रूफ-ऑफ-कॉन्सेप्ट और राइट-अप: OpenIddict पासवर्ड ग्रांट में ABP Framework का बाहरी लॉगिन प्रदाता पथ 2FA, लॉकआउट और खाता…
 elonma-china/lab-cve-2
10 Docker CVE पेंटेस्ट लैब्स (5 ExploitDB / 3 सार्वजनिक-PoC / 2 ज़ीरो-डे)
 briskets/cve-2026-126187-poc
CVE-2026-126187 React Server Components में अनधिकृत RCE - GHSA-xqc2-xf4c-x3h3 / GHSA-673q-mjm6-r5xr के लिए PoC और Docker लैब
 googlesky/cve-2026-124079
CVE-2026-124079 के लिए प्रूफ-ऑफ-कॉन्सेप्ट और डिफरेंशियल लैब: Redis-आधारित Laravel Horizon क्यू पॉइज़निंग और PHP ऑब्जेक्ट डीसेरियलाइज़ेशन के माध्यम से…
 diversenok/tokenuniverse
पहुँच टोकन और विंडोज सुरक्षा नीति के साथ काम करने के लिए एक उन्नत उपकरण।
 amesianx/cve-2026-124194-poc
CVE-2026-124194 Outlook स्पूफ़िंग/NTLM लीक के लिए अवधारणा PoC: UNC रिमाइंडर पथों वाली .msg फ़ाइलें बनाता है और लैब सत्यापन के लिए NTLMv2 हैश कलेक्टर…
 excession-labs/web-security-fixtures
सामान्य वेब और API सुरक्षा दोषों के लिए रन करने योग्य स्थानीय फ़िक्स्चर: भेद्य मोड, ठीक किया गया मोड, सत्यापनकर्ता, रिकॉर्ड किया गया रन।
 rapid7/metasploit-payloads
विभिन्न Metasploit Framework पेलोड्स के लिए एकीकृत रिपॉज़िटरी
 overgrowncarrot1/cve-2026-119905-dns-log-poisoning-unc-path
यह दिखाता है कि जब आपके पास dnsadmins हो और आप एक UNC पथ डालें, तो DNS लॉग को कैसे ज़हरीला बनाया जाए, जिससे आप NetNTLMv2 हैश कैप्चर कर सकें
 iperez95-ot/sshole-lab
Docker लैब जो CVE-2026-123158 को पुनः उत्पन्न करती है, जो PAM के बिना musl libc पर OpenSSH sshd प्रमाणीकरण बायपास है, जिसमें एक कमजोर Alpine कंटेनर,…
 badkeys/badkeys
क्रिप्टोग्राफिक सार्वजनिक कुंजियों में सामान्य कमजोरियों का पता लगाने का उपकरण
 horizon3ai/vcenter_saml_login
vCenter बैकअप से IdP प्रमाणपत्र निकालने और Administrator के रूप में लॉग इन करने का एक टूल








