

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
पेनिट्रेशन टेस्टिंग — पृष्ठ 14 | Kitploit
श्रेणियाँ

पेनिट्रेशन टेस्टिंग

पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।

Kitploit अनुशंसित

शीर्ष उपकरण

10 चयनित
metasploit-framework preview#1

metasploit-framework

GitHubrapid7/metasploit-framework
38.8k8घं 17मि पहले
nuclei preview#2

nuclei

GitHubprojectdiscovery/nuclei
30.4k5घं 8मि पहले
nmap preview#3

nmap

GitHubnmap/nmap
13.3k3घं 30मि पहले
sqlmap preview#4

sqlmap

GitHubsqlmapproject/sqlmap
38.2k1 दिन पहले
zaproxy preview#5

zaproxy

GitHubzaproxy/zaproxy
15.6k9घं 31मि पहले
NetExec preview#6

NetExec

GitHubpennyw0rth/netexec
5.8k9घं 49मि पहले
impacket preview#7

impacket

GitHubfortra/impacket
16.0k2 दिन पहले
ffuf preview#8

ffuf

GitHubffuf/ffuf
16.5k1 महीना पहले
amass preview#9

amass

GitHubowasp-amass/amass
15.0k26 दिन पहले
subfinder preview#10

subfinder

GitHubprojectdiscovery/subfinder
14.2k1 दिन पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
21135 परिणाम
HTB-Enigma-walkthrough preview

HTB-Enigma-walkthrough

GitHubwingleszy/htb-enigma-walkthrough

Enigma मशीन (HTB) का Write-up। कॉर्पोरेट इन्फ्रास्ट्रक्चर: NFS exposure → Webmail recon → OpenSTAManager RCE (CVE-2026-38751) → OliveTin API में…
password-crackingprivilege-escalationweb-application-exploitation+6
1 महीना पहले
CVE-2026-41875-EXPLOIT-QuickCart-one-click-Account-Takeover preview

CVE-2026-41875-EXPLOIT-QuickCart-one-click-Account-Takeover

GitHubhhg69/cve-2026-41875-exploit-quickcart-one-click-account-takeover

CVE-2026-41875 के लिए Python प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट: Referer बायपास के माध्यम से Quick.Cart में CSRF एडमिन क्रेडेंशियल टेकओवर, वैकल्पिक रूप से…
vulnerability-analysisexploitationweb-application-exploitation+2
11 महीना पहले
CVE-2026-41651 preview

CVE-2026-41651

GitHubthhc10/cve-2026-41651

CVE-2026-41651 (Pack2TheRoot) को प्रदर्शित करने वाला C exploit, जो PackageKit में एक TOCTOU race है और polkit प्राधिकरण को बायपास करके एक…

privilege-escalationvulnerability-analysisexploitation+1
6 महीने पहले
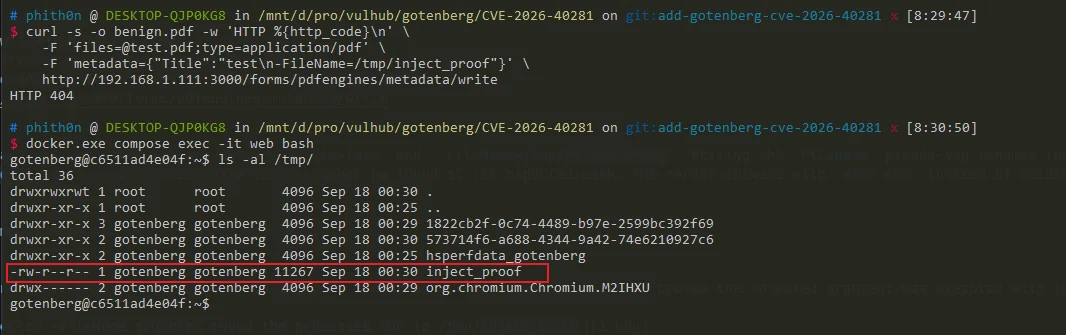
CVE-2026-40281 preview

CVE-2026-40281

GitHub0xgh057r3c0n/cve-2026-40281

CVE-2026-40281 के लिए Python प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Gotenberg <= 8.30.1 में एक अनऑथेंटिकेटेड आर्ग्युमेंट इंजेक्शन RCE है, जिसमें…
vulnerability-analysisexploitationweb-application-exploitation+4
1 महीना पहले
CVE-2026-40281 preview

CVE-2026-40281

GitHubrabakuku/cve-2026-40281

CVE-2026-40281 के लिए Python PoC, जो Gotenberg के PDF मेटाडेटा राइट एंडपॉइंट में ExifTool आर्ग्युमेंट इंजेक्शन है जो फ़ाइल हेरफेर और रिमोट कमांड…

payload-generationvulnerability-analysisexploitation+3
1 महीना पहले
CVE-2026-39987-Marimo-RCE preview

CVE-2026-39987-Marimo-RCE

GitHubindustri4l-h3ll-xpl0it3rs/cve-2026-39987-marimo-rce

Marimo (< 0.23.0) में एक अनधिप्रमाणित WebSocket टर्मिनल एंडपॉइंट का शोषण करके प्री-ऑथ रिमोट कोड एक्ज़ीक्यूशन और एक इंटरैक्टिव शेल प्राप्त करने वाला…

vulnerability-analysisexploitationweb-application-exploitation+4
1 महीना पहले
MARABUSE preview

MARABUSE

GitHubdntaskmehow/marabuse

CVE-2026-39987 के लिए एक्सप्लॉइट फ्रेमवर्क, जो Marimo में एक अनधिकृत RCE है, जिसमें एक रिवर्स शेल, NKAbuse ब्लॉकचेन बॉटनेट पेलोड, और एक Ruby C2 सर्वर…

exploit-frameworksexploitationweb-application-exploitation+6
1 महीना पहले
HTB-Cohort preview

HTB-Cohort

GitHub1nt1m4cy/htb-cohort

Hack The Box "Cohort" वॉकथ्रू जिसमें SSRF फ़िल्टर बायपास, अनऑथेंटिकेटेड Marimo टर्मिनल एक्सेस, और root तक PackageKit रेस-कंडीशन प्रिविलेज एस्केलेशन…
privilege-escalationreconnaissancevulnerability-analysis+5
216 दिन पहले
CVE-2026-39808 preview

CVE-2026-39808

GitHubgotr00t0day/cve-2026-39808

एक अनधिप्रमाणित OS कमांड इंजेक्शन भेद्यता

vulnerability-scannersexploitationweb-application-exploitation+1
21 महीना पहले
HTB-Nexus-walkthrough preview

HTB-Nexus-walkthrough

GitHubwingleszy/htb-nexus-walkthrough

Nexus मशीन (HTB) का राइट-अप। हमले की श्रृंखला: Git history में डेटा लीक → Krayin CRM RCE (CVE-2026-38526) → Git internals और SUID binary के माध्यम से…

privilege-escalationreconnaissancevulnerability-analysis+7
1 महीना पहले
CVE-2026-38751-exploit preview

CVE-2026-38751-exploit

GitHubundefinedcs/cve-2026-38751-exploit

b0ySie7e/OpenSTAManager-RCE-Exploit-CVE-2026-38751 का Python संस्करण, जो एक Rust-आधारित POC है
payload-generationvulnerability-analysisexploitation+4
121 दिन पहले
CVE-2026-38526-Exploit preview

CVE-2026-38526-Exploit

GitHubsh3llc0d3-0x15/cve-2026-38526-exploit

Krayin CRM v2.2.x के लिए मेरा एक्सप्लॉइट संस्करण - CVE-2026-38526

vulnerability-analysisexploitationweb-application-exploitation+2
127 दिन पहले
THM-CVE-2026-46300-Fragnesia-Exploit preview

THM-CVE-2026-46300-Fragnesia-Exploit

GitHubporcumarcooo/thm-cve-2026-46300-fragnesia-exploit

CVE-2026-46300 (Fragnesia) का व्यावहारिक विश्लेषण और शोषण, परीक्षण वातावरण में Initial Access प्राप्त करने के लिए।

vulnerability-analysisexploitationweb-application-exploitation+5
1 महीना पहले
fragnesia-scanner preview

fragnesia-scanner

GitHubfoxcornlab/fragnesia-scanner

Linux कर्नेल Fragnesia CVE-2026-46300 के लिए केवल-पहचान वाला स्थानीय ट्रायाज स्कैनर: किसी चालू या इंस्टॉल किए गए कर्नेल को अपस्ट्रीम और डिस्ट्रो…
defensive-toolsprivilege-escalationvulnerability-scanners+5
20 दिन पहले
PenPot-RCE preview

PenPot-RCE

GitHubovergrowncarrot1/penpot-rce

Penpot <2.15.0 अनधिकृत RCE CVE-2026-45805 की अनुमति देता है

payload-generationvulnerability-analysisexploitation+3
1 महीना पहले
CVE-2026-44963-veeam-checker preview

CVE-2026-44963-veeam-checker

GitHubjockerjml/cve-2026-44963-veeam-checker

CVE-2026-44963 (Veeam B&R RCE) के लिए डिटेक्शन स्क्रिप्ट, पैच चेकर और हार्डनिंग गाइड

defensive-toolsioc-managementnetwork-mapping+5
15 महीने पहले
CVE-2026-44825_CTF preview

CVE-2026-44825_CTF

GitHubq0524/cve-2026-44825_ctf

Apache Solr का Dockerized CTF चैलेंज जो CVE-2026-44825 डिफ़ॉल्ट-क्रेडेंशियल प्रमाणीकरण बायपास को पुनः उत्पन्न करता है, साथ में GZCTF डिप्लॉयमेंट…

container-securityvulnerability-analysisexploitation+5
1 महीना पहले
portainer-cve-2026-44848-checker preview

portainer-cve-2026-44848-checker

GitHubmnk-works/portainer-cve-2026-44848-checker

CVE-2026-44848 के लिए गैर-विनाशकारी जाँचकर्ता: Docker प्लगइन एंडपॉइंट्स पर Portainer में अनुपलब्ध प्राधिकरण


authentication-authorizationdefensive-toolsvulnerability-scanners+4
27 दिन पहले
पिछला1…131415…100अगला







