
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित

 infoslack/awesome-web-hacking
वेब एप्लिकेशन सुरक्षा संसाधनों की चयनित सूची जिसमें पेनिट्रेशन टेस्टिंग और भेद्यता मूल्यांकन सीखने के लिए पुस्तकें, उपकरण, चीट शीट, लैब्स और…
 projectdiscovery/interactsh
एक OOB इंटरैक्शन संग्रह सर्वर और क्लाइंट लाइब्रेरी
 owasp/threat-dragon
OWASP से एक ओपन सोर्स खतरा मॉडलिंग टूल
 stealthcopter/deepce
# डॉकर एन्यूमरेशन, विशेषाधिकार वृद्धि और कंटेनर एस्केप (DEEPCE)
 mrtuxx/socialpwned
SocialPwned एक OSINT उपकरण है जो किसी लक्ष्य से, Instagram, Linkedin और Twitter जैसे सोशल नेटवर्क्स पर प्रकाशित ईमेल प्राप्त करने की अनुमति देता है,…
 ly4k/spoolfool
CVE-2022-21999 के लिए एक्सप्लॉइट - Windows Print Spooler विशेषाधिकार उन्नयन भेद्यता (LPE)
 0n1con3/fluxer
FluxER - बैश स्क्रिप्ट जो टर्मक्स के अंदर फ्लक्सियन टूल को स्थापित और चलाती है। वायरलेस सुरक्षा ऑडिटिंग टूल जो WPA/WPA2 ऑडिटिंग और MITM ऑडिटिंग करने…
 berabuddies/redis-poc
Redis 6.2.22, 7.4.9, 8.6.4, 8.8.0, 8.8.1 के लिए RCE PoC
 lightbulb-framework/lightbulb-framework
WAFS के ऑडिटिंग के लिए उपकरण
 s-h-3-l-l/katoolin3
अपने पसंदीदा Kali Linux उपकरण Debian/Ubuntu/Linux Mint पर प्राप्त करें
 aniqfakhrul/sharperner
एन्क्रिप्टेड शेलकोड के साथ सरल निष्पादन योग्य जनरेटर।
 tcstool/fireaway
अगली पीढ़ी का फायरवॉल ऑडिट और बाईपास टूल
 sobri3195/pegasus-neo
PEGASUS-NEO एक व्यापक पेनिट्रेशन टेस्टिंग फ्रेमवर्क है जो सुरक्षा पेशेवरों और एथिकल हैकर्स के लिए डिज़ाइन किया गया है। यह रिकॉनिसेंस, एक्सप्लॉइटेशन,…
 xnuvers007/cve-2023-21716
RTF क्रैश POC Python 3.11 Windows 10
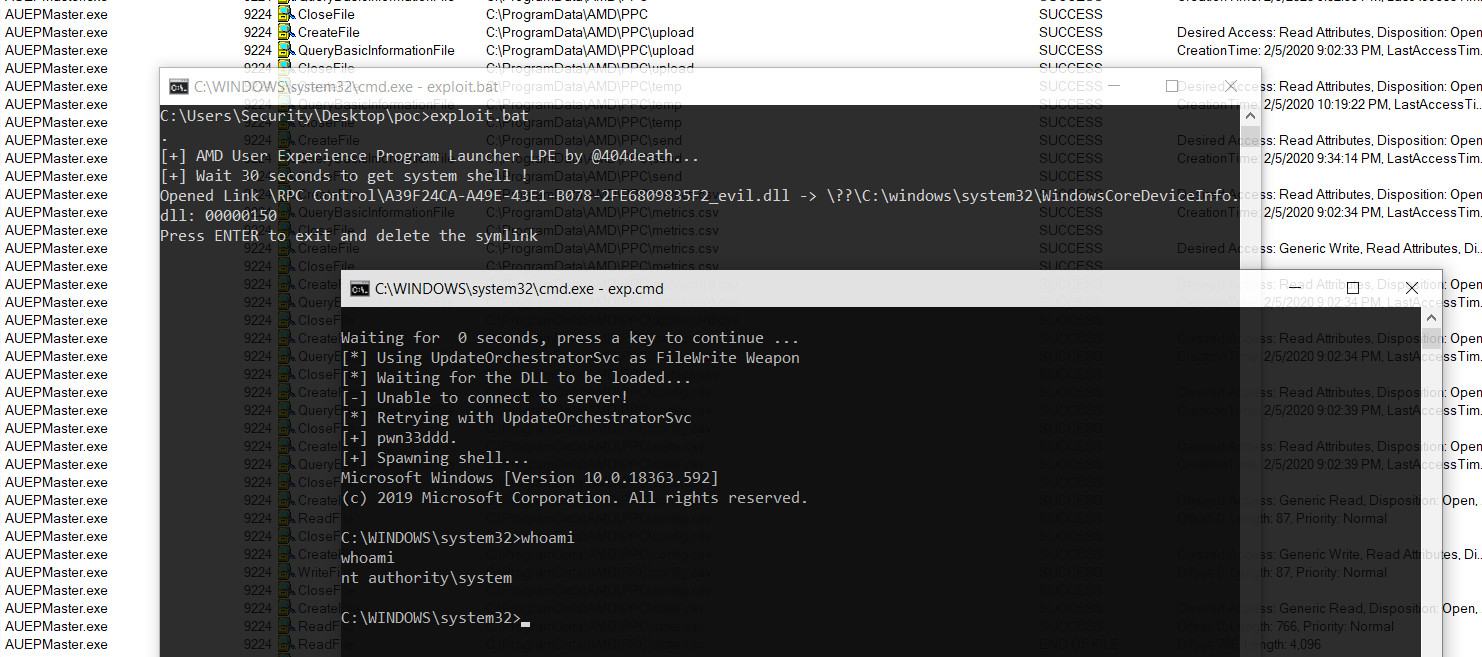 sailay1996/amd_eop_poc
CVE-2020-8950 Radeon Software से AMD User Experience Program Launcher विशेषाधिकार वृद्धि (FileWrite eop)
 teycir/seekyou
OSINT खुफिया जानकारी किसी भी IP, डोमेन, या ASN पर
 ikow/wp2shell
wp2shell — WordPress Core Pre-Auth RCE (CVE-2026-63030 + CVE-2026-60137). एक्सप्लॉइट टूलकिट + निवारण.
 huskyhacks/cve-2021-38817-remote-os-command-injection
TastyIgniter v3.0.7 Sendmail पथ फ़ील्ड में दूरस्थ OS कमांड इंजेक्शन








