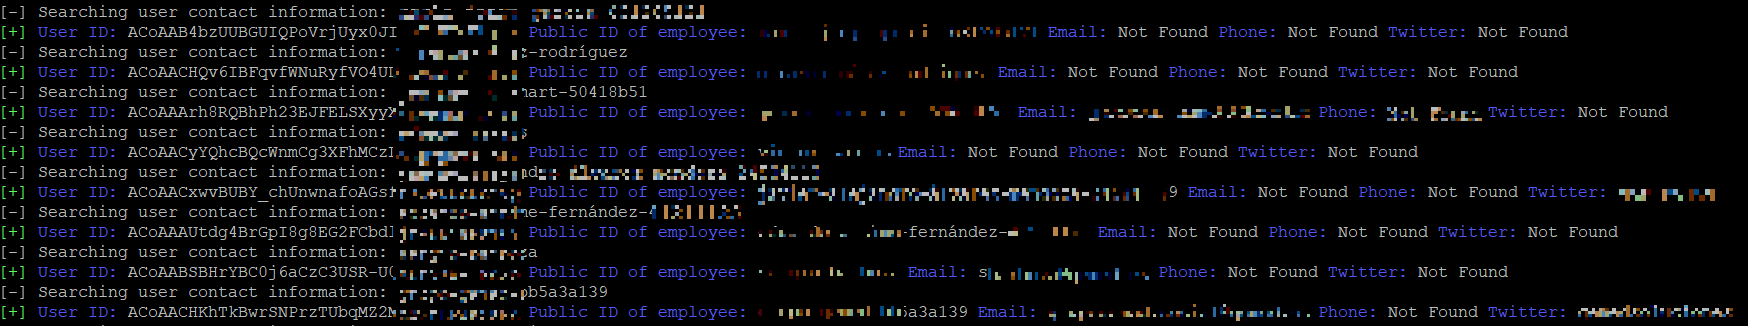
 mrtuxx/socialpwned

SocialPwned एक OSINT उपकरण है जो किसी लक्ष्य से, Instagram, Linkedin और Twitter जैसे सोशल नेटवर्क्स पर प्रकाशित ईमेल प्राप्त करने की अनुमति देता है, ताकि PwnDB या Dehashed में संभावित क्रेडेंशियल लीक का पता लगाया जा सके और GHunt के माध्यम से Google खाते की जानकारी प्राप्त की जा सके।


SocialPwned एक OSINT टूल है जो किसी लक्ष्य से संबंधित ईमेल को Instagram, Linkedin और Twitter जैसे सोशल नेटवर्क्स पर प्रकाशित करके प्राप्त करने की अनुमति देता है, ताकि PwnDB या Dehashed में संभावित क्रेडेंशियल लीक खोजे जा सकें और GHunt के माध्यम से Google खाते की जानकारी प्राप्त की जा सके।
इस टूल का उद्देश्य एथिकल हैकिंग में फुटप्रिंटिंग चरण के दौरान कमजोर लक्ष्यों की खोज को सुविधाजनक बनाना है। किसी कंपनी के कर्मचारी अपने ईमेल को सोशल नेटवर्क्स पर (पेशेवर या व्यक्तिगत) प्रकाशित करते हैं, इसलिए यदि उन ईमेल के क्रेडेंशियल लीक हो गए हैं, तो संभावना है कि पाए गए पासवर्ड ऑडिट किए जाने वाले वातावरण में पुन: उपयोग किए गए हों। यदि ऐसा नहीं भी है, तो कम से कम आपको इस लक्ष्य द्वारा पासवर्ड बनाने के पैटर्न का अंदाजा हो जाएगा और आप उच्च स्तर की प्रभावशीलता के साथ अन्य हमले कर सकते हैं।
SocialPwned विभिन्न मॉड्यूल का उपयोग करता है:
$ service docker start
$ docker pull mrtuxx/socialpwned
$ docker run -v $(pwd)/credentials.json:/socialpwned/credentials.json -v $(pwd)/output:/socialpwned/output -it mrtuxx/socialpwned socialpwned.py --credentials credentials.json --help
नोट: आपके सिस्टम पर डॉकर सेवा सही ढंग से इंस्टॉल होनी चाहिए।
Tor की इंस्टॉलेशन आपके सिस्टम पर निर्भर करती है। Debian पर:
$ sudo apt-get install tor
$ /etc/init.d/tor start
Git का उपयोग करके रिपॉजिटरी को क्लोन करें:
$ git clone https://github.com/MrTuxx/SocialPwned.git
$ cd SocialPwned
$ sudo pip3 install --user --upgrade git+https://github.com/twintproject/twint.git@origin/master#egg=twint
$ sudo pip3 install -r requirements.txt
$ sudo python3 socialpwned.py --credentials credentials.json --help
GHunt मॉड्यूल के सही ढंग से काम करने के लिए आपको इन चरणों का पालन करना होगा:
Instagram और Linkedin सुविधाओं का उपयोग करने के लिए आपके पास प्रत्येक सोशल नेटवर्क पर एक खाता होना चाहिए। क्रेडेंशियल्स को एक JSON फ़ाइल में इंगित किया जाना चाहिए:
{
    "instagram":{
        "username":"username",
        "password":"password"
    },
    "linkedin":{
        "email":"email",
        "password":"password"
    },
    "ghunt":{
        "SID":"SID",
        "SSID":"SSID",
        "APISID":"APISID",
        "SAPISID":"SAPISID",
        "HSID":"HSID"
    },
    "dehashed":{
         "email":"email",
         "apikey":"apikey"
    }
}
नोट: GHunt मॉड्यूल के लिए आवश्यक कुकीज़ यहाँ बताए गए चरणों का पालन करके प्राप्त की जा सकती हैं।
usage: socialpwned.py [-h] --credentials CREDENTIALS [--pwndb] [--tor-proxy PROXY] [--instagram] [--info QUERY]
                      [--location LOCATION_ID] [--hashtag-ig QUERY] [--target-ig USERNAME] [--search-users-ig QUERY]
                      [--my-followers] [--my-followings] [--followers-ig] [--followings-ig] [--linkedin]
                      [--company COMPANY_ID] [--search-companies QUERY] [--employees] [--my-contacts]
                      [--user-contacts USER_ID] [--search-users-in QUERY] [--target-in USERNAME] [--add-contacts]
                      [--add-a-contact USER_ID] [--twitter] [--limit LIMIT] [--year YEAR] [--since DATE]
                      [--until DATE] [--profile-full] [--all-tw] [--target-tw USERNAME] [--hashtag-tw USERNAME]
                      [--followers-tw] [--followings-tw] [--ghunt] [--email-gh [email protected]] [--dehashed]
                      [--email-dh [email protected]]
यदि आप डॉकर इमेज पुल करते हैं, तो आपको चलाना चाहिए:
docker run -v $(pwd)/<YOUR CREDENTIALS JSON FILE>:/socialpwned/credentials.json -v $(pwd)/output:/socialpwned/output -it mrtuxx/socialpwned socialpwned.py --credentials credentials.json <COMMANDS>
संभावित ब्लॉक को हल करने के लिए Linkedin और Instagram सत्र को ब्राउज़र में रखें। सामान्य तरीके से बातचीत करें।
Linkedin पर किसी संगठन के कर्मचारियों के सभी ईमेल प्राप्त करने का प्रयास करने से पहले सुनिश्चित करें कि आपके पास एक व्यापक संपर्क नेटवर्क, सामान्य मित्र और कुछ कर्मचारी आपके नेटवर्क में जुड़े हों। कई बार आप किसी संपर्क की जानकारी नहीं देख सकते यदि वे आपके नेटवर्क में नहीं हैं।
बड़े पैमाने पर खोज करने से बचें ताकि ब्लॉक न हों।
जब लक्ष्य विशिष्ट हो या बड़ी मात्रा में जानकारी न संभाली जाए, तो मॉड्यूल को संयोजित करें, अन्यथा यह विफल हो सकता है या आप ब्लॉक हो सकते हैं।
हर बार SocialPwned चलाने पर, निम्नलिखित फॉर्मेट वाली एक निर्देशिका उत्पन्न होगी:
