
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित

 aldoclau98/cve-2025-32463
यह स्क्रिप्ट एक proof of concept (PoC) है जो sudo की एक सैद्धांतिक भेद्यता (जैसे CVE-2025-32463) का फायदा उठाकर privilege escalation (विशेषाधिकार…
 ahrixia/cve-2024-57428
CVE-2024-57428: PHPJabbers Cinema Booking System v2.0 में संग्रहीत XSS की समस्या है, जो लगातार जावास्क्रिप्ट इंजेक्शन को फ़िशिंग और मैलवेयर हमलों के…
 dagowda/confluencec2
यह एक परियोजना है जिसका उद्देश्य हर अन्य SaaS उत्पाद को C2 बनाना है, Confluence तो बस शुरुआत है।
 paulsec/api-dnsdumpster.com
Python क्लाइंट dnsdumpster.com के लिए जो DNS रिकॉर्ड, सबडोमेन और नेटवर्क मैप्स प्राप्त करता है, टोह लेने और सुरक्षा अनुसंधान के लिए।
 e-m-b-a/embark
एम्बेडेड/IoT डिवाइसों को सुरक्षित करने के लिए वेब UI, REST API और स्वचालित विश्लेषण वर्कफ़्लो के साथ केंद्रीकृत फर्मवेयर स्कैनिंग और रिपोर्टिंग…
 impact-i/reflutter
Flutter engine libraries को पैच करता है जिससे Android और iOS ऐप्स में बिना रूट या प्रमाणपत्र इंस्टॉल किए runtime reverse engineering, traffic…
 j3ssie/metabigor
नेटवर्क खोज, सबडोमेन गणना, IP संवर्धन, और सर्टिफिकेट लॉग, Shodan तथा GitHub कोड खोज के माध्यम से गुप्त जानकारी का पता लगाने के लिए OSINT टोही…
 nccgroup/pmapper
AWS में IAM अनुमतियों का त्वरित मूल्यांकन करने के लिए एक उपकरण।
 outflanknl/c2-tool-collection
Cobalt Strike (और संभवतः अन्य C2 फ्रेमवर्क) के साथ BOF और reflective DLL loading तकनीकों के माध्यम से एकीकृत होने वाले उपकरणों का संग्रह।
 ice3man543/subover
एक शक्तिशाली उपडोमेन अधिग्रहण उपकरण

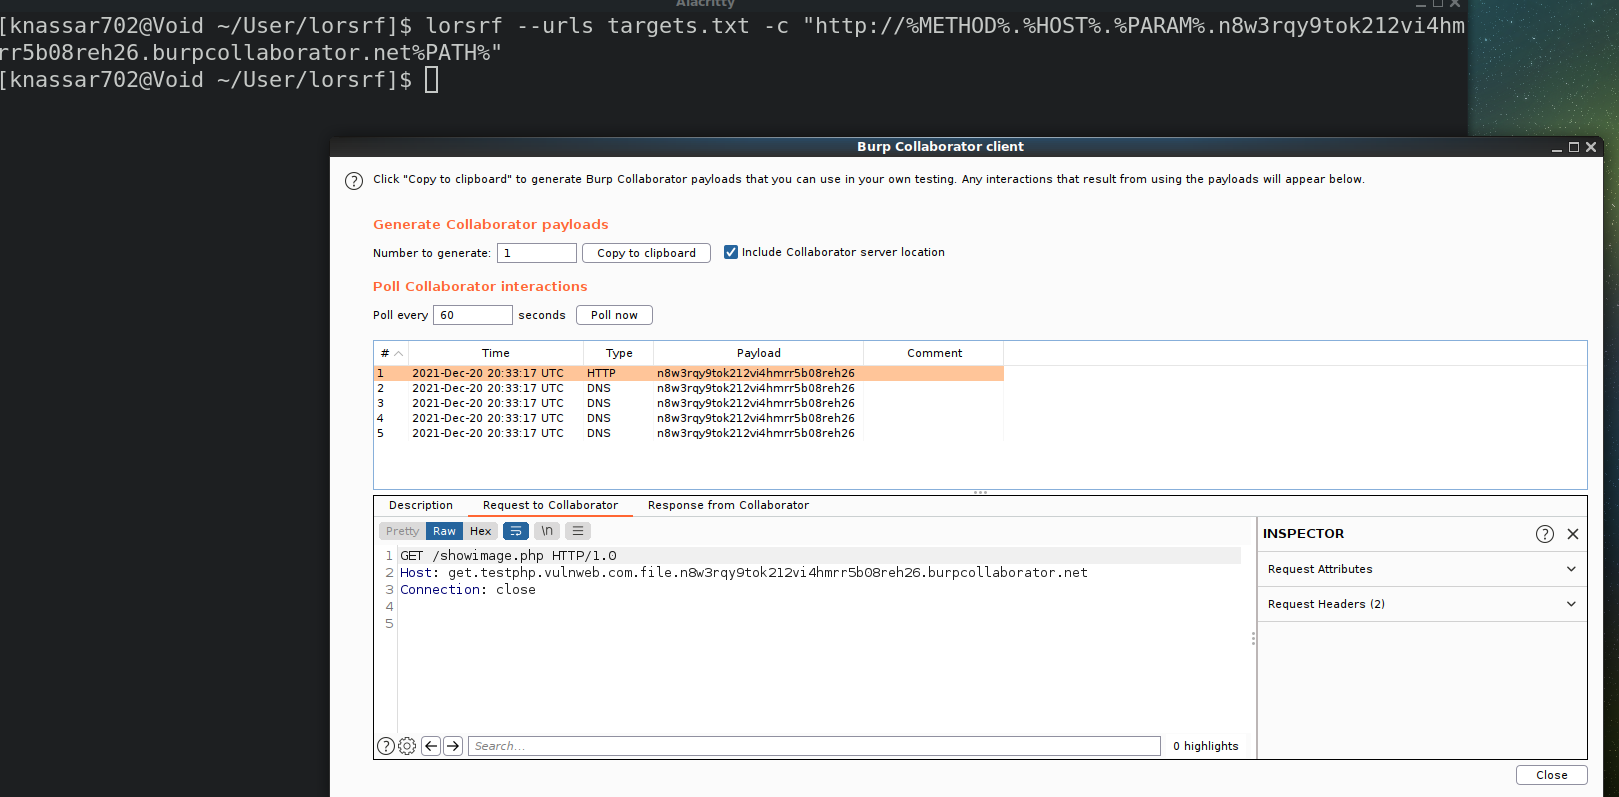 mindpatch/lorsrf
तेज़ CLI टूल जो SSRF या आउट-ऑफ-बैंड संसाधन लोड खोजने के लिए उपयोग किए जाने वाले पैरामीटर ढूंढता है :artificial_satellite: :crab:
 joshuavanderpoll/cve-2021-3129
Laravel RCE Exploit PoC - CVE-2021-3129 (उपयोगकर्ता-अनुकूल, स्वचालित लॉग पथ पहचान के साथ)
 klezvirus/rpcproxyinvoke
सरल POC लाइब्रेरी जो NdrServerCall2 या इसी तरह के माध्यम से प्रॉक्सी करके मनमाने कॉल निष्पादित करती है
 horizon3ai/backup_dc_registry
एक सरल POC जो Backup Operator विशेषाधिकारों का दुरुपयोग करके SAM, SYSTEM और SECURITY को रिमोट से डंप करता है।
 lightspin-tech/red-shadow
AWS IAM कॉन्फ़िगरेशन में शैडो एडमिन की खोज करता है, गलत कॉन्फ़िगर किए गए डिनी नीतियों का पता लगाकर जो समूहों पर उपयोगकर्ता कार्यों को प्रतिबंधित करने…
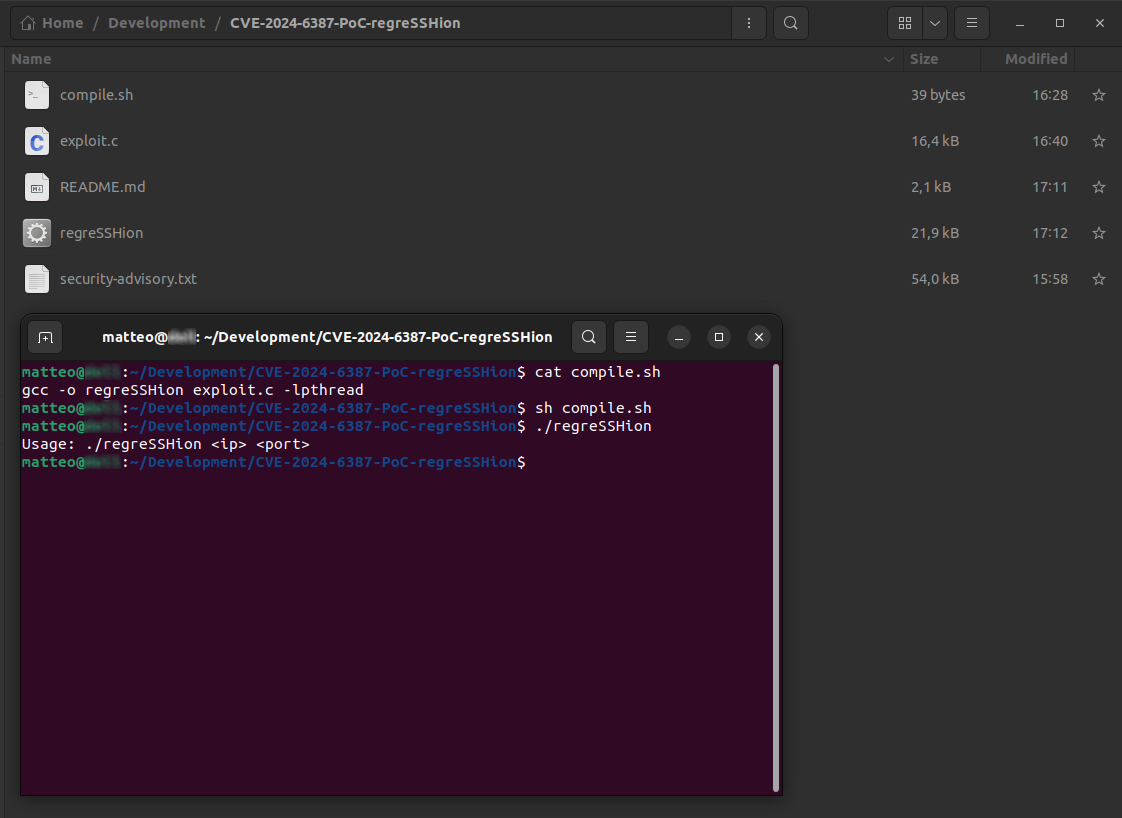 xonoxitron/regresshion
CVE-2024-6387 (regreSSHion) एक्सप्लॉइट (PoC), glibc-आधारित Linux सिस्टम पर OpenSSH के सर्वर (sshd) में एक भेद्यता।








