
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
SubOver — एक शक्तिशाली उपडोमेन अधिग्रहण उपकरण | Kitploit
उपकरण/GitHubGitHub/ice3man543/subover
भेद्यता विश्लेषणवेब सुरक्षापेनिट्रेशन टेस्टिंगसबडोमेन एनुमरेशन
GitHubice3man543/subover

SubOver

एक शक्तिशाली उपडोमेन अधिग्रहण उपकरण

रिपॉजिटरी देखें
967197748 साल पहलेKitploit द्वारा समीक्षित
साझा करें

SubOver

नोट - यह प्रोजेक्ट बंद कर दिया गया है। अब और कोई अपडेट प्रदान नहीं किए जाएंगे! क्षमा करें!

लेकिन जल्द ही कुछ और शानदार आएगा!

SubOver एक शत्रुतापूर्ण सबडोमेन टेकओवर उपकरण है जो मूल रूप से पायथन में लिखा गया था लेकिन गोलैंग में नए सिरे से फिर से लिखा गया है। इसके पुनः डिज़ाइन के बाद से, इसे गति और दक्षता को ध्यान में रखते हुए बनाया गया है। आज तक, SubOver 30+ सेवाओं का पता लगाता है जो बाजार में किसी भी अन्य उपकरण से कहीं अधिक है। यह उपकरण गोलैंग की समवर्तीता का उपयोग करता है और इसलिए बहुत तेज़ है। यह आसानी से संभावित सबडोमेन टेकओवर का पता लगा सकता है और रिपोर्ट कर सकता है। संभावित हाइजैक करने योग्य सेवाओं की सूची बहुत व्यापक है और यही इस उपकरण को इतना शक्तिशाली बनाती है।

स्थापना

आपकी मशीन पर गोलैंग स्थापित होना चाहिए। इस उपकरण के लिए कोई अतिरिक्त आवश्यकताएं नहीं हैं।

go get github.com/Ice3man543/SubOver

नोट - providers.json फ़ाइल का स्थान न बदलें। अन्यथा उपकरण काम नहीं करेगा।

उपयोग

./SubOver -l subdomains.txt

  • -l सबडोमेन की सूची
  • -a CNAME की परवाह किए बिना सभी होस्टों की जाँच करें (समय लेने वाला और गलत सकारात्मकता के लिए प्रवण)
  • -t समवर्ती थ्रेड्स की संख्या। (डिफ़ॉल्ट 10)
  • -v विस्तृत आउटपुट दिखाएं (डिफ़ॉल्ट असत्य)
  • -https HTTPS कनेक्शन बलपूर्वक लागू करें (डिफ़ॉल्ट HTTP)
  • -timeout कस्टम टाइमआउट सेट करें (डिफ़ॉल्ट 10)
  • -h सहायता संदेश दिखाएं

वर्तमान में जाँची गई सेवाएँ

Github, Heroku, Unbounce, Tumblr, Shopify, Instapage, Desk, Tictail, Campaignmonitor, Cargocollective, Statuspage, Amazonaws, Cloudfront, Bitbucket, Smartling, Acquia, Fastly, Pantheon, Zendesk, Uservoice, Ghost, Freshdesk, Pingdom, Tilda, Wordpress, Teamwork, Helpjuice, Helpscout, Cargo, Feedpress, Surge, Surveygizmo, Mashery, Intercom, Webflow, Kajabi, Thinkific, Tave, Wishpond, Aftership, Aha, Brightcove, Bigcartel, Activecompaign, Compaignmonitor, Acquia, Proposify, Simplebooklet, Getresponse, Vend, Jetbrains, Azure

गणना : 51
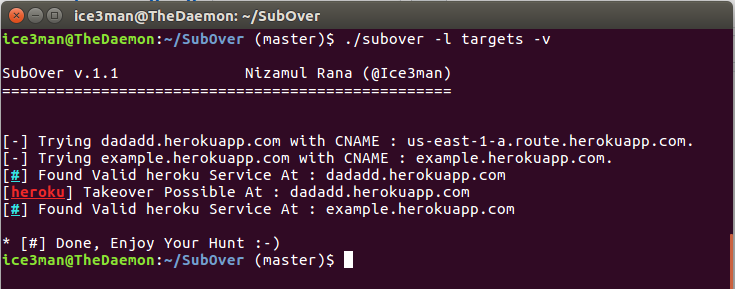
स्क्रीनशॉट

tool_in_action

FAQ

प्रश्न: मेरी वर्डलिस्ट कैसी दिखनी चाहिए?

उत्तर: आपकी वर्डलिस्ट में उन सबडोमेन की सूची शामिल होनी चाहिए जिन्हें आप जांच रहे हैं और कुछ इस प्रकार दिखनी चाहिए:

backend.example.com
something.someone.com
apo-setup.fxc.something.com

आपका उपकरण बेकार है!

हाँ, आप शायद सही हैं। बेझिझक:

  • इसका उपयोग न करें।
  • मुझे दिखाएं कि इसे बेहतर कैसे करें।

कार्य सूची

  • और सेवाएँ जोड़ें :-)
  • उपकरण में सुधार करें (बहुत सी चीज़ें हैं जो की जा सकती हैं :-) )

विकास

योगदान देना चाहते हैं? बहुत अच्छा!

आप और सेवाएँ जोड़ सकते हैं या मौजूदा सेवाओं में कोई भी बदलाव सुझा सकते हैं। किसी भी प्रकार की सहायता की सराहना की जाती है।

या मुझे एक कॉफी खरीद दें \o/

Buy me a coffee ko-fi

लाइसेंस

BSD 2-Clause "Simplified" License

संपर्क

मुझसे ट्विटर पर मिलें: Twitter

परिवर्तन लॉग

[1.2] 2018-05-19

  • पूरे कोड को पुनर्गठित किया गया जिससे यह साफ हो गया
  • बेहतर त्रुटि प्रबंधन और अधिक विस्तृत सामग्री जोड़ी गई
  • सभी डोमेन की जाँच लागू की गई
  • अन्य चीजें तय की गईं, आदि...

[1.1.1] - 2018-03-20

  • EdOverflow की अद्भुत सूची का उपयोग करके प्रदाताओं को सही किया गया
  • उपकरण में विभिन्न टेकओवर के बारे में जानकारी जोड़ी गई

[1.1.0] - 2018-03-16

  • गोलैंग में नए सिरे से फिर से लिखा गया
  • इस बार यह गो समवर्तीता के कारण बहुत तेज़ है।
  • कंसोल आउटपुट बेहतर दिखता है :-)

[1.0.0] - 2018-02-04

  • पायथन में लिखी गई 35 सेवाओं के साथ प्रारंभिक रिलीज़।
  • काफी धीमा :-)

क्रेडिट

  • subjack : Hostile Subdomain Takeover Tool Written In GO
  • Subdomain Takeover Scanner by 0x94
  • Anshumanbh : tko-subs
  • EdOverflow : can-i-take-over-xyz
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    429
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    256

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →






