
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित
 may215/awesome-termux-hacking
⚡️सर्वश्रेष्ठ Termux हैकिंग टूल्स की एक बेहतरीन सूची
 byt3bl33d3r/itwasalladream
एक PrintNightmare (CVE-2021-34527) Python Scanner. पूरे सबनेट को उन होस्ट्स के लिए स्कैन करें जो PrintNightmare RCE के लिए संवेदनशील हैं
 nodauf/girsh
स्वचालित रूप से Linux या Windows पीड़ित के लिए पूरी तरह से इंटरैक्टिव रिवर्स शेल उत्पन्न करें
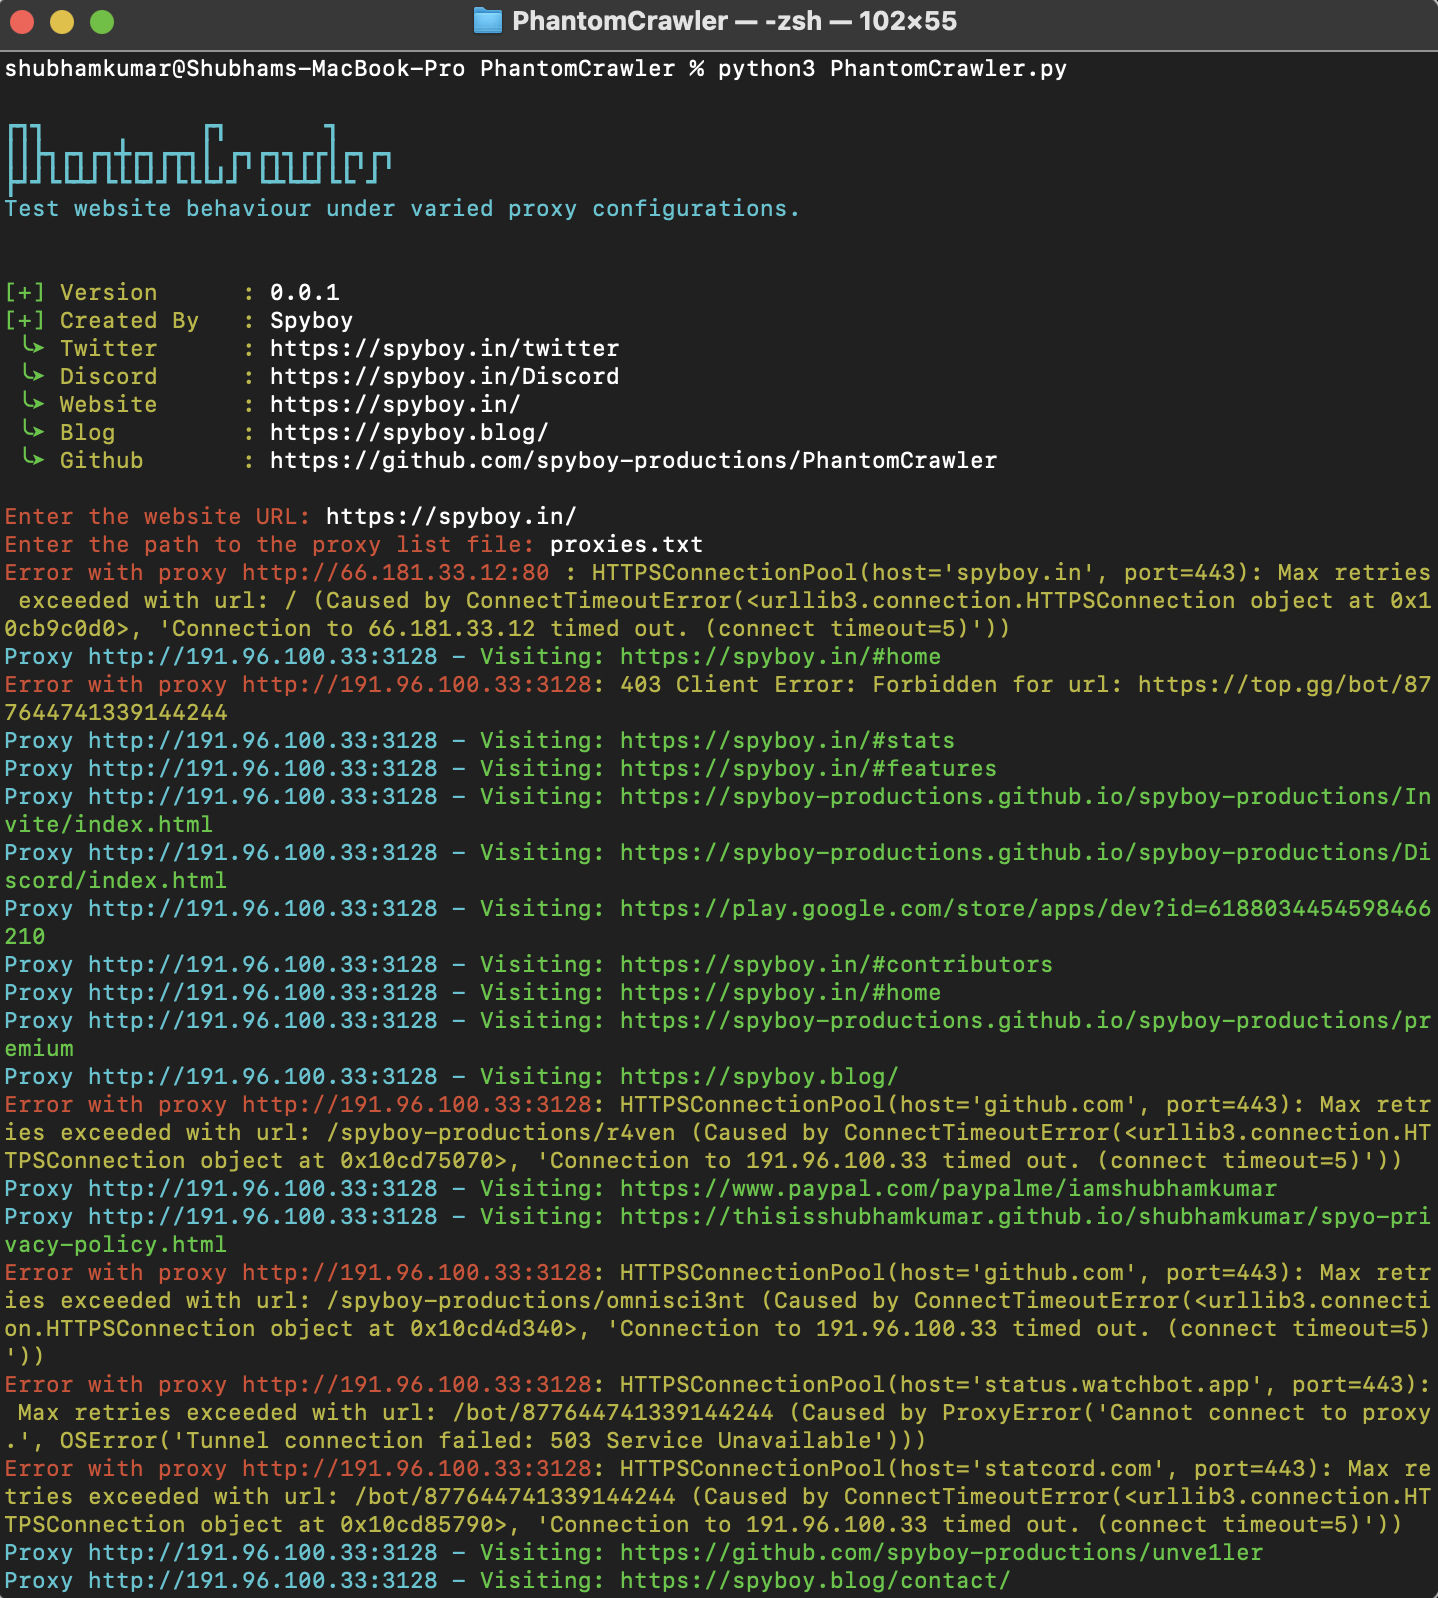 spyboy-productions/phantomcrawler
मल्टी-प्रॉक्सी वेब इंटरेक्शन सिम्युलेटर विभिन्न नेटवर्क स्थितियों के तहत ट्रैफिक व्यवहार, एक्सेस कंट्रोल और प्रतिक्रिया पैटर्न का विश्लेषण करने के…
 k8gege/cve-2021-1675
CVE-2021-1675 (PrintNightmare) के लिए शोषण, जो विंडोज पर Print Spooler सेवा के माध्यम से स्थानीय और दूरस्थ SYSTEM-स्तरीय विशेषाधिकार वृद्धि को सक्षम…
 bl4ckarch/cve-2023-42326
यह pfsense 2.7 कमांड इंजेक्शन भेद्यता ( CVE-2023-42326) दिखाने के लिए एक सरल POC है।
 dnr6419/cve-2021-24145
WordPress फ़ाइल अपलोड भेद्यता, Modern Events Calendar Lite WordPress प्लगइन 5.16.5 से पहले
 akr3ch/cve-2017-9841
PHP Unit 5.6.2 के लिए RCE एक्सप्लॉइट
 otissymbos/cve-2021-44228-log4shell-
Apache Log4j में CVE-2021-44228 (Log4Shell) दूरस्थ कोड निष्पादन भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट। परीक्षण और शोषण के लिए शेल स्क्रिप्ट…
 0xfml/cve-2023-30765
CVE-2023-30765 / ZDI-23-905 - Delta Electronics Infrasuite Device Master विशेषाधिकार वृद्धि
 t0xodile-swig/http3-adapter
Burp Suite एक्सटेंशन जो अनुरोधों को इंटरसेप्ट करता है और उन्हें HTTP/3 पर भेजता है, प्रतिक्रियाओं को Burp के लिए वापस परिवर्तित करता है, साथ ही…
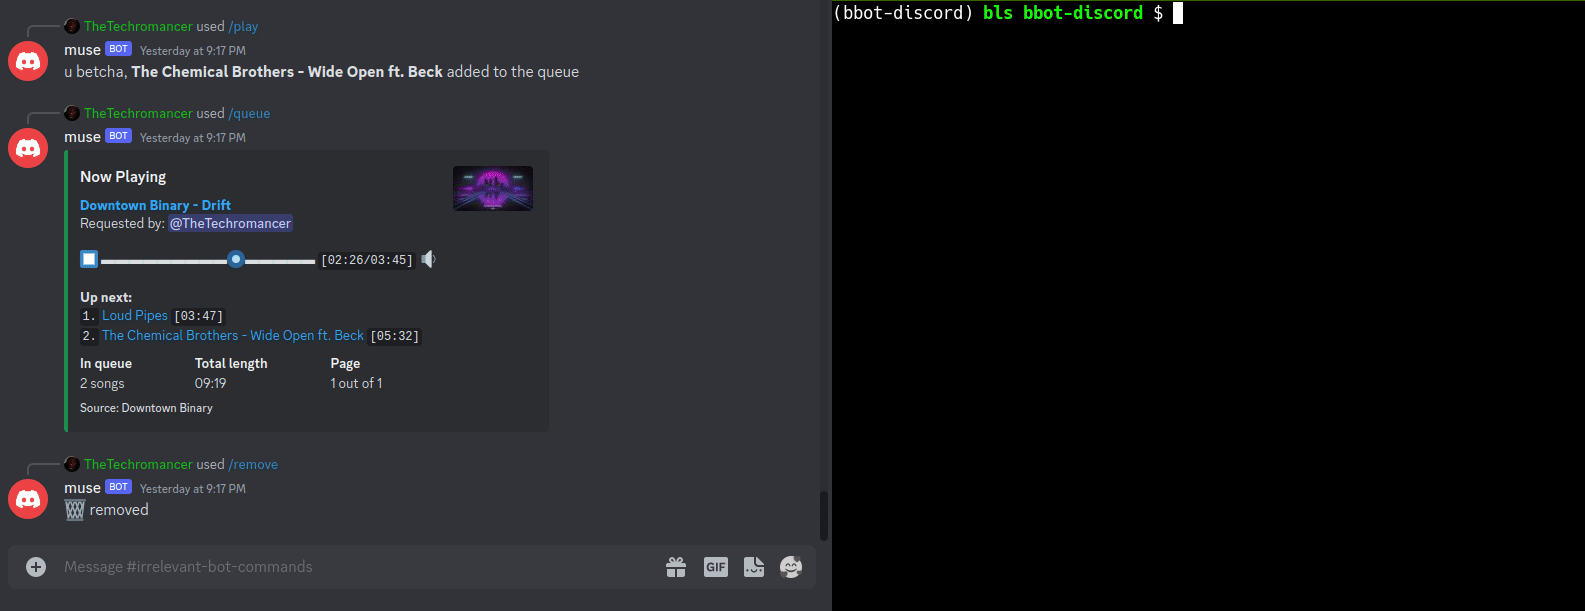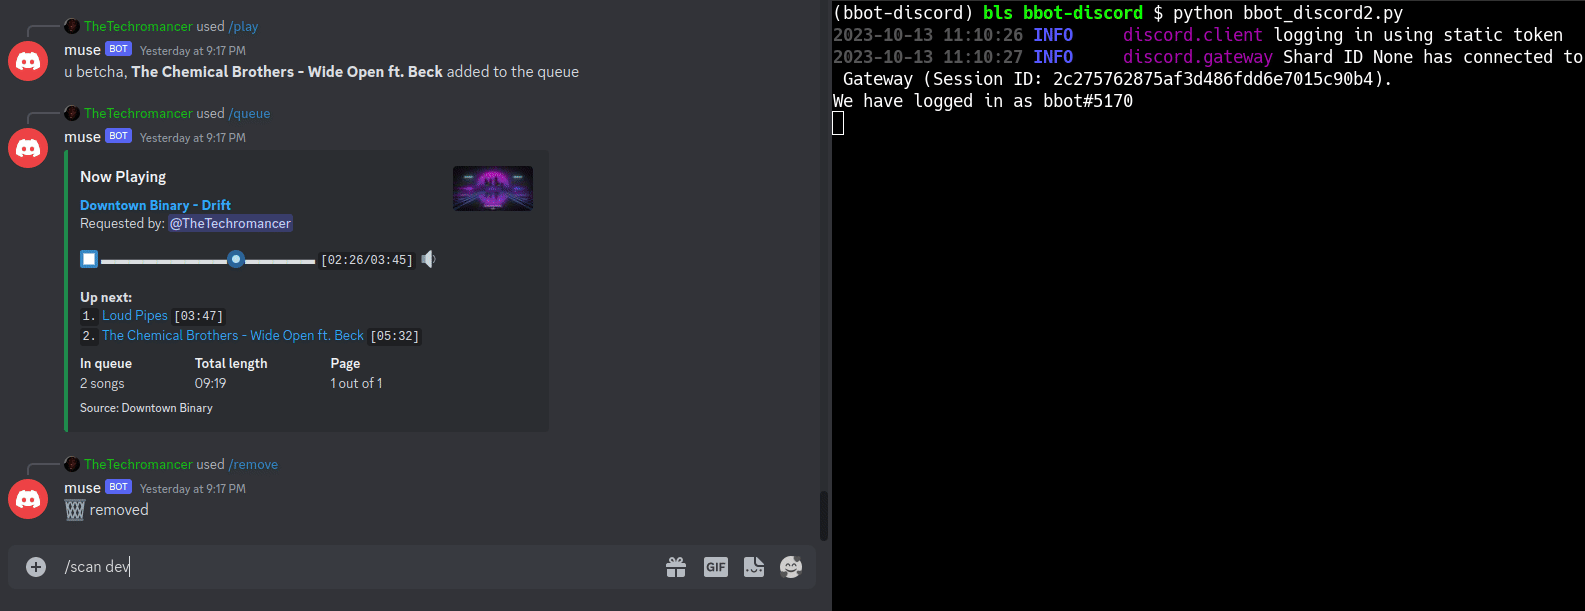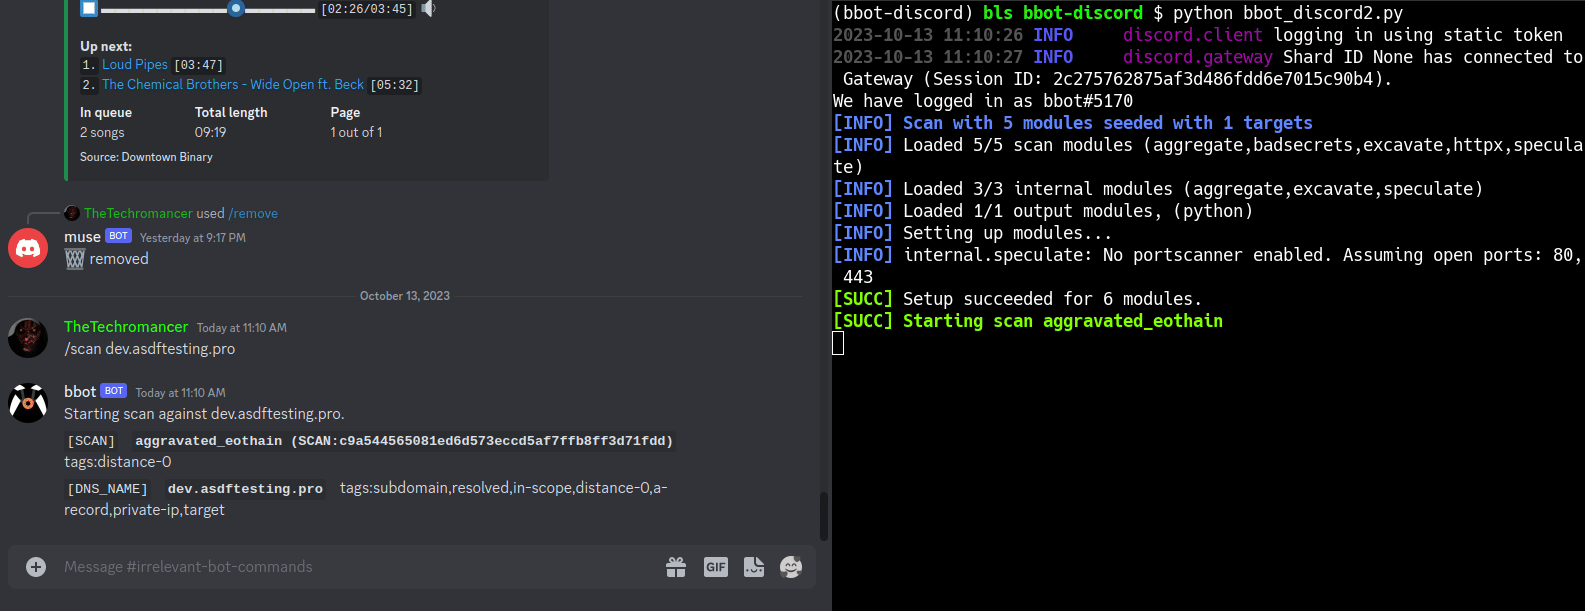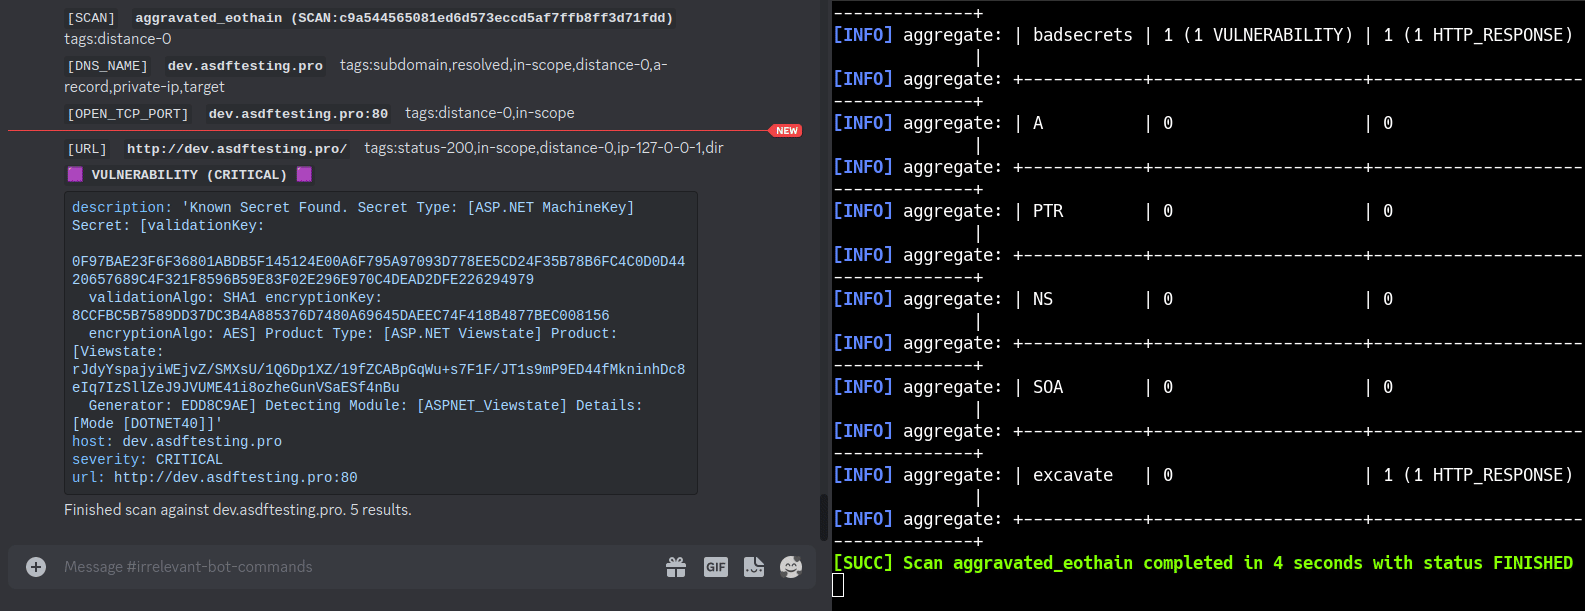 blacklanternsecurity/bbot
हैकर्स के लिए पुनरावर्ती इंटरनेट स्कैनर। 🧡
 ashishb/android-security-awesome
A collection of android security related resources
 lolbas-project/lolbas
लिविंग ऑफ द लैंड बाइनरीज और स्क्रिप्ट्स - (LOLBins और LOLScripts)
 mrwadams/attackgen
AttackGen एक साइबर सुरक्षा घटना प्रतिक्रिया परीक्षण उपकरण है जो बड़े भाषा मॉडल और व्यापक MITRE ATT&CK फ्रेमवर्क की शक्ति का उपयोग करता है। यह उपकरण…
 mzfr/liffy
स्थानीय फ़ाइल समावेशन शोषण उपकरण
 asaotomo/hx0-hawkeye
एक हल्का ब्राउज़र एक्सटेंशन जो ट्रैफ़िक कैप्चर और सुरक्षा विश्लेषण के लिए है, जिसमें ब्राउज़र साइडबार से ही कैप्चर, इंटरसेप्ट, संशोधन, रीप्ले,…
 h3x0v3rl0rd/cve-2007-2447
CVE-2007-2447 के लिए पायथन शोषण, Samba smbd 3.0.20-Debian को लक्षित करने वाला, Netcat श्रोता के माध्यम से रिवर्स शेल पेलोड वितरण के साथ।








