
 #1
भेद्यता परीक्षण विकसित करने, निष्पादित करने और प्रबंधित करने के लिए एकीकृत प्लेटफ़ॉर्म।
Kitploit अनुशंसित

 jm33-m0/emp3r0r
Self‑healing Gossip Mesh C2 with Assisted Peer Discovery, Cross-Platform BOF Execution, and Scriptable Agents.
 phra/pezor
शेलकोड और PE एक्जीक्यूटेबल को एंटी-डिबग, अनहुकिंग, सिस्कॉल और मेमोरी फ्लक्चुएशन तकनीकों के साथ एवेसिव पेलोड में पैक करें, रेड-टीम ऑपरेशन के लिए।
 s3cur3th1ssh1t/winpwn
आंतरिक विंडोज़ Penetrationtest / AD-Security के लिए ऑटोमेशन
 0xsteph/pentest-ai-agents
Claude Code को अपने आक्रामक सुरक्षा अनुसंधान सहायक में बदलें। अधिकृत पैठ परीक्षण के लिए विशेष AI सबएजेंट अभियानों की योजना बनाते हैं, रिकॉन का…
 pandasec888/taowu-cobalt_strike
रेड टीम ऑटोमेशन फ्रेमवर्क जो कोबाल्ट स्ट्राइक पर आधारित है, इसमें एक्सप्लॉइट मॉड्यूल, पोस्ट-एक्सप्लॉइटेशन टूल्स और लेटरल मूवमेंट क्षमताओं को एकीकृत…
 b23r0/heroinn
A cross platform C2/post-exploitation framework.
 klezvirus/inceptor
टेम्पलेट-संचालित AV/EDR चोरी-छिपे रहने का ढाँचा
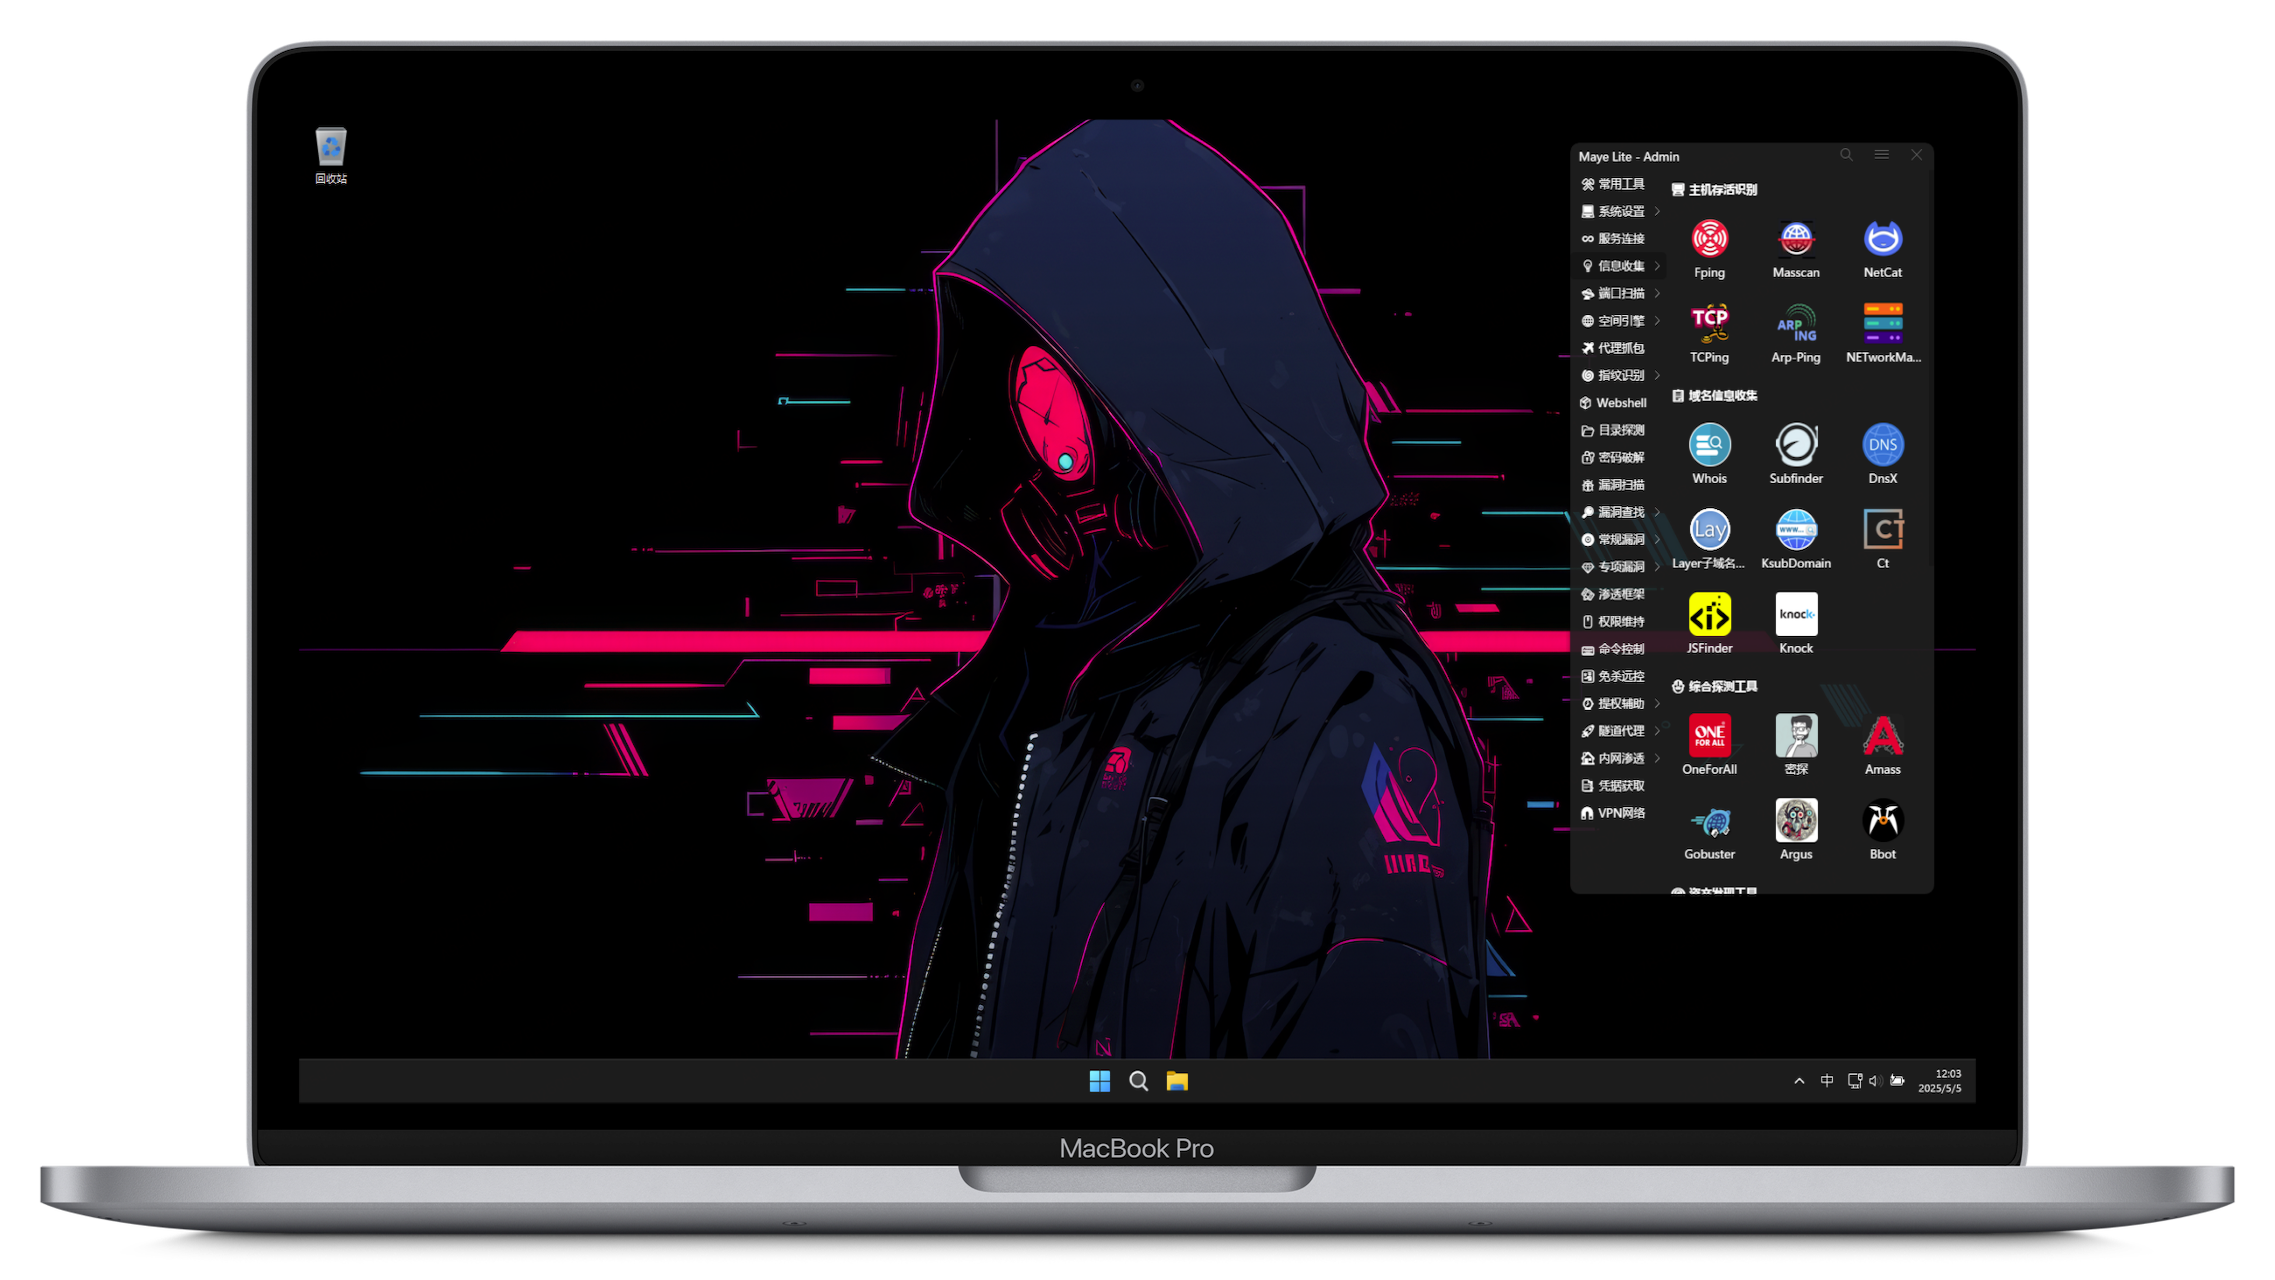 arch3rpro/pentest-windows
⚔️Windows11 Penetration Suite Toolkit 🔰 Mac M चिप्स पर पहला Windows पेनेट्रेशन टेस्टिंग वातावरण
 mrwadams/stride-gpt
एक AI-संचालित खतरा मॉडलिंग उपकरण जो STRIDE पद्धति पर आधारित किसी दिए गए एप्लिकेशन के लिए खतरा मॉडल उत्पन्न करने के लिए OpenAI के GPT मॉडल का उपयोग…
 nil0x42/phpsploit
पूर्ण-विशेषताओं वाला C2 फ्रेमवर्क जो एकल-पंक्ति PHP बैकडोर के साथ वेबसर्वर पर चुपचाप स्थिर रहता है।
 freelabz/secator
secator - पेन्टेस्टर का स्विस चाकू
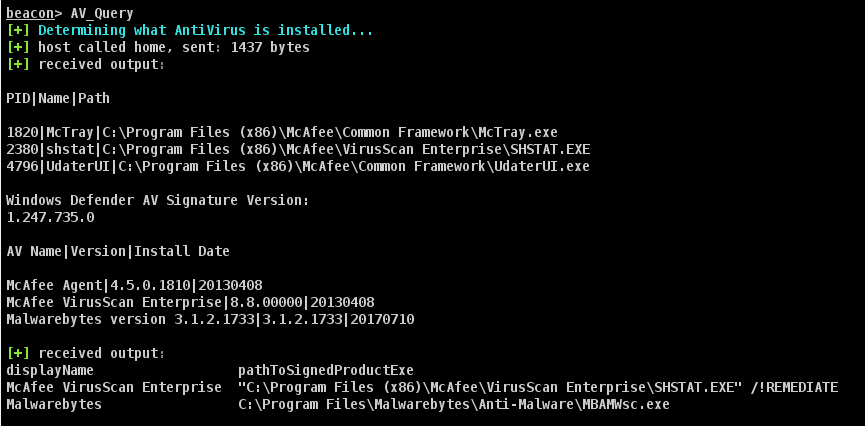 harleyqu1nn/aggressorscripts
Cobalt Strike 3.0+ के लिए Aggressor scripts का संग्रह, जो कई स्रोतों से एकत्रित किया गया है
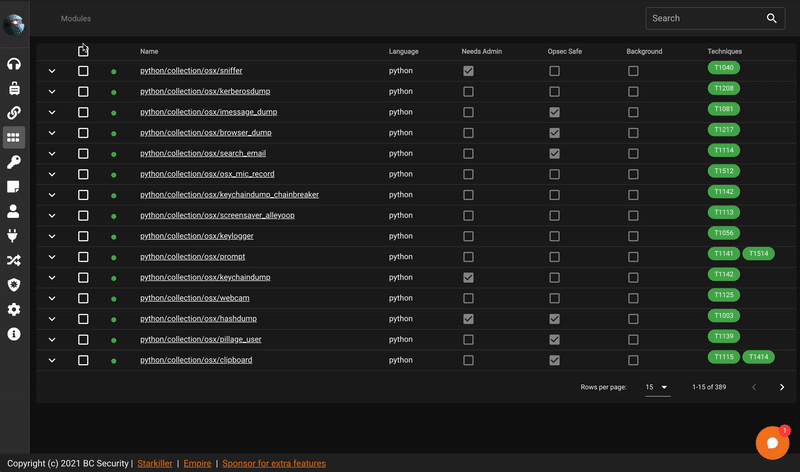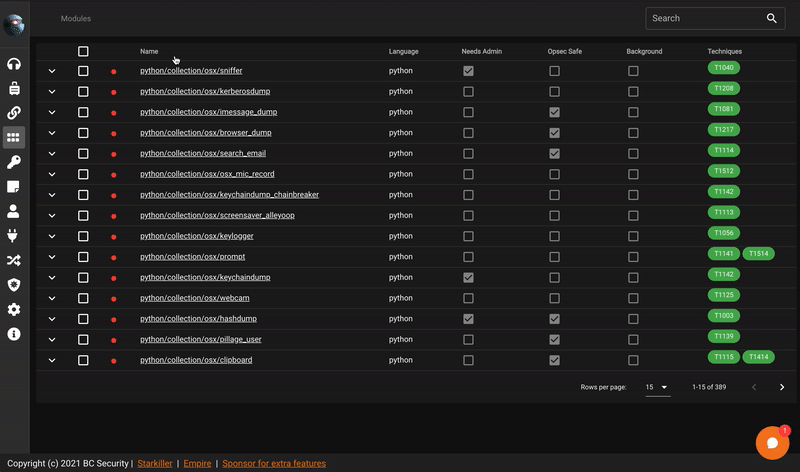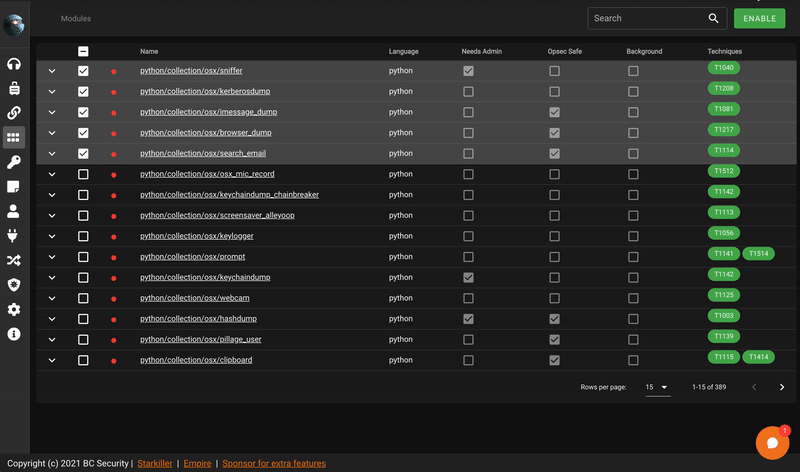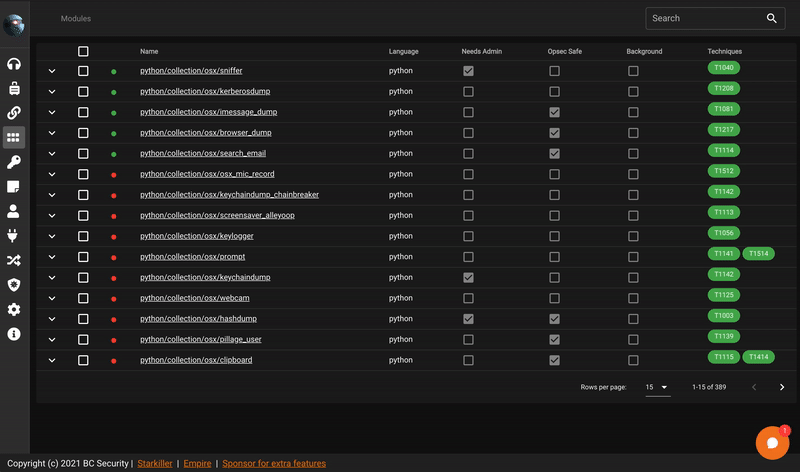 bc-security/starkiller
Starkiller PowerShell Empire के लिए एक फ्रंटएंड है।
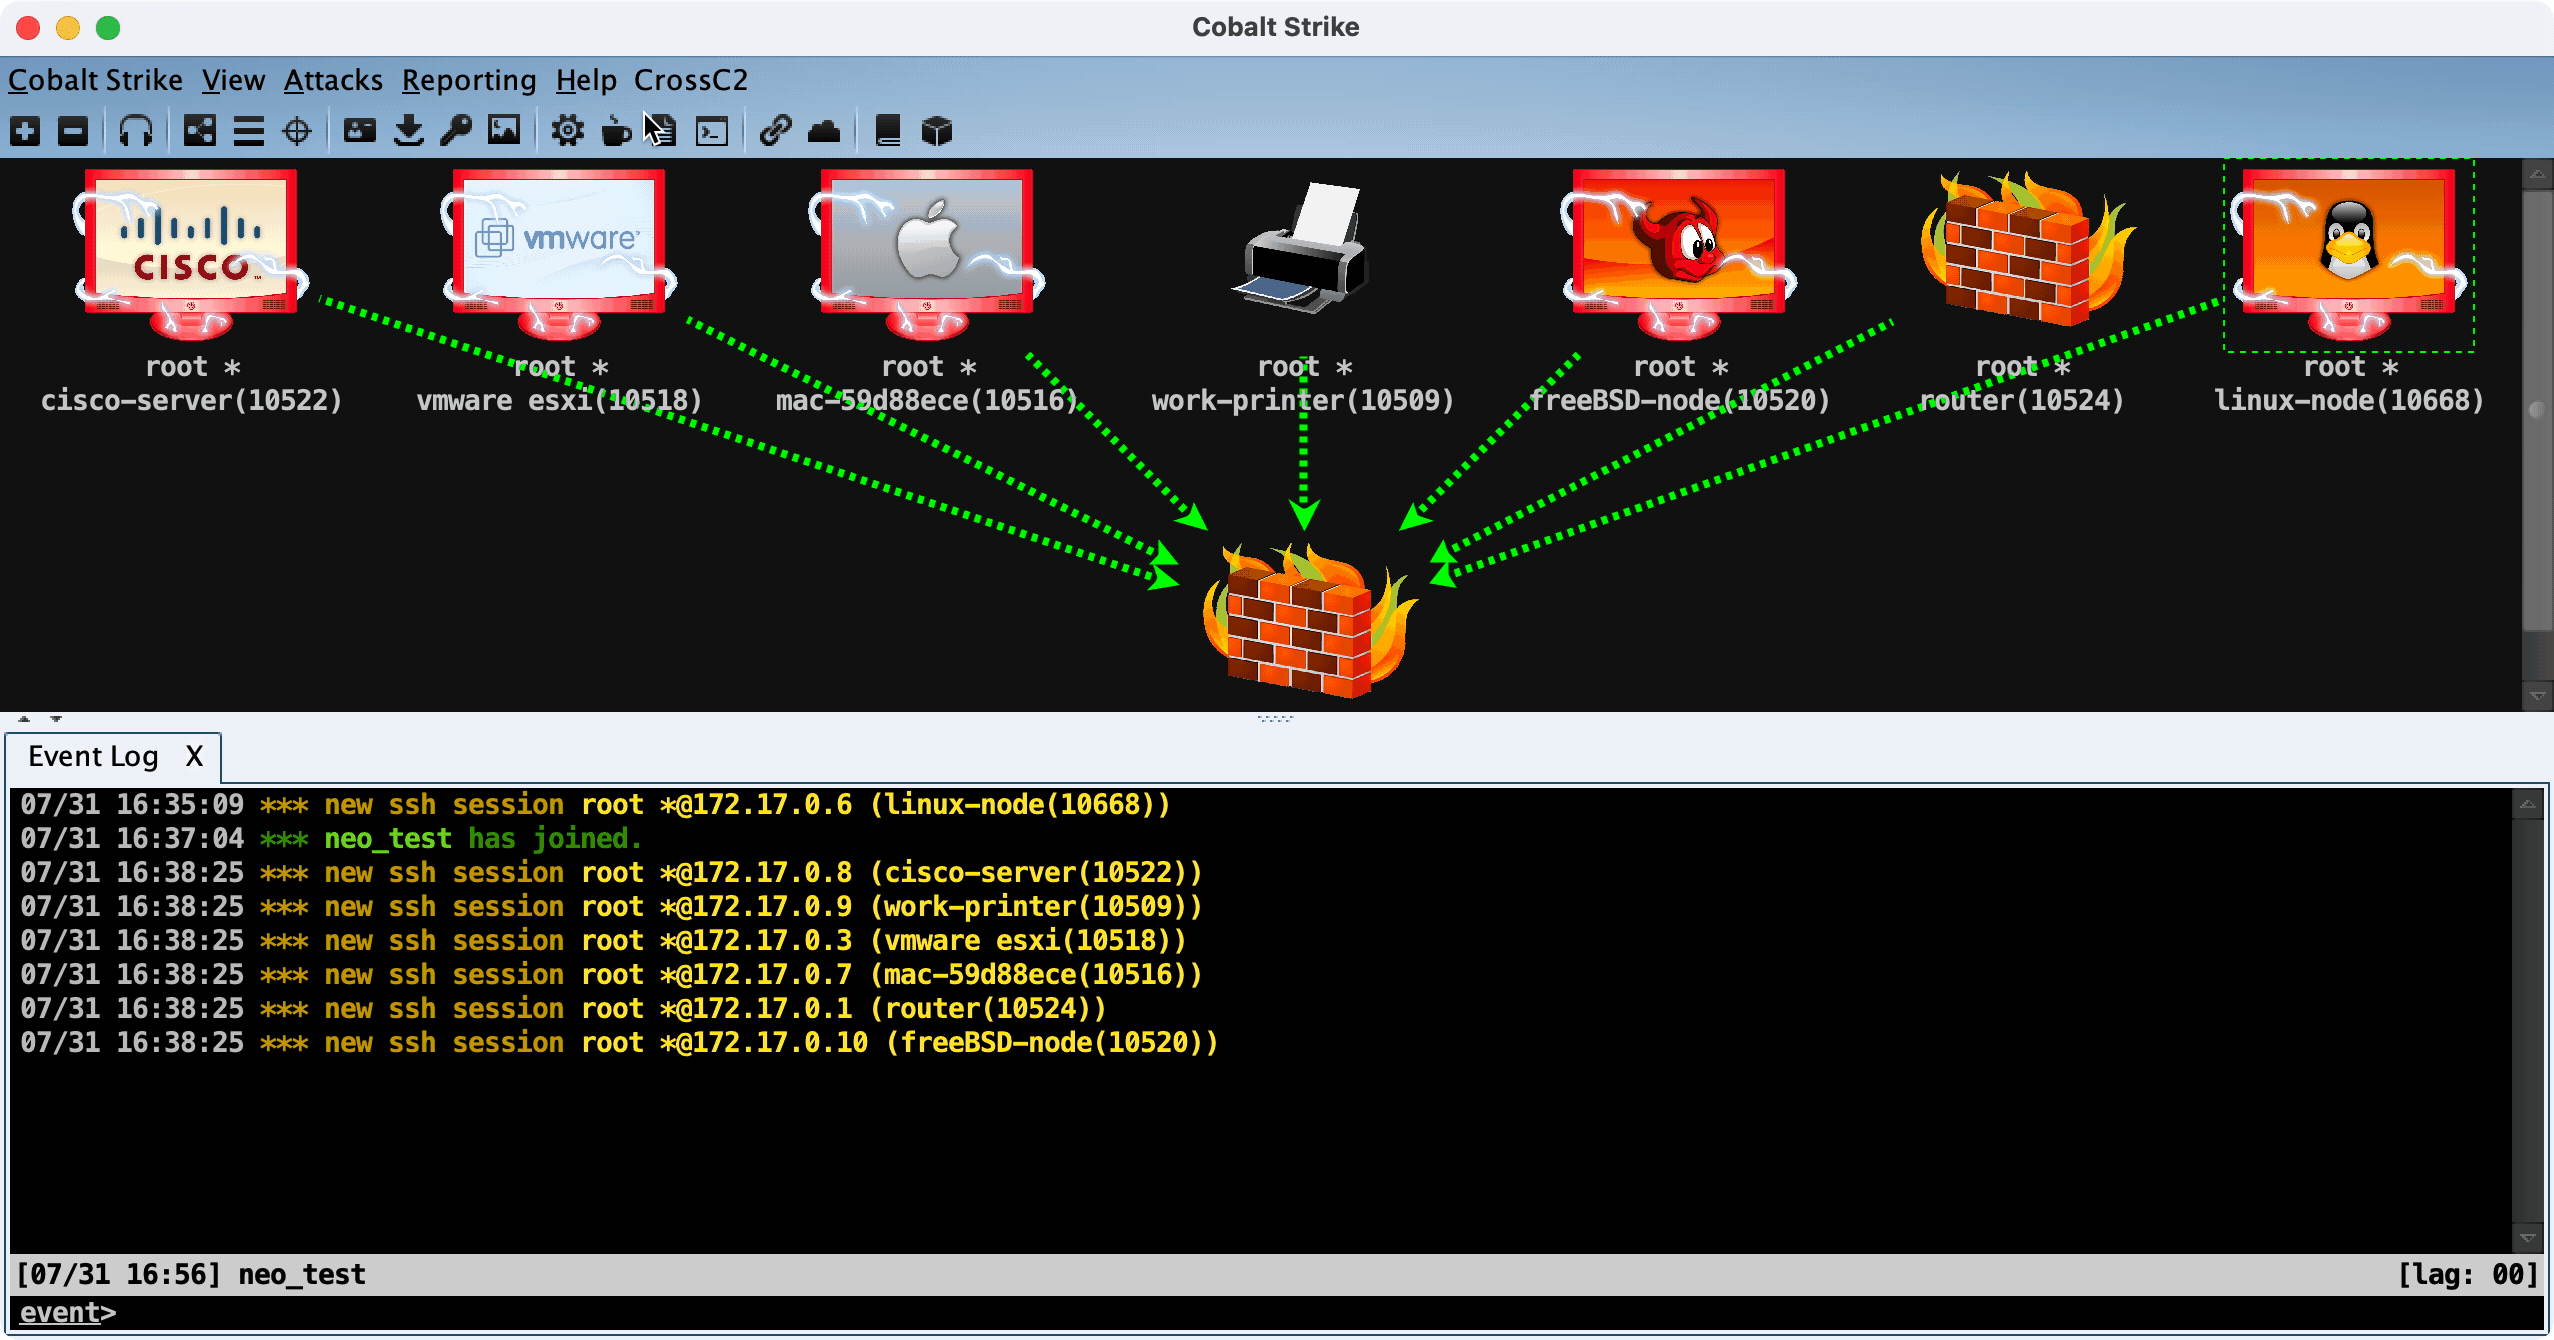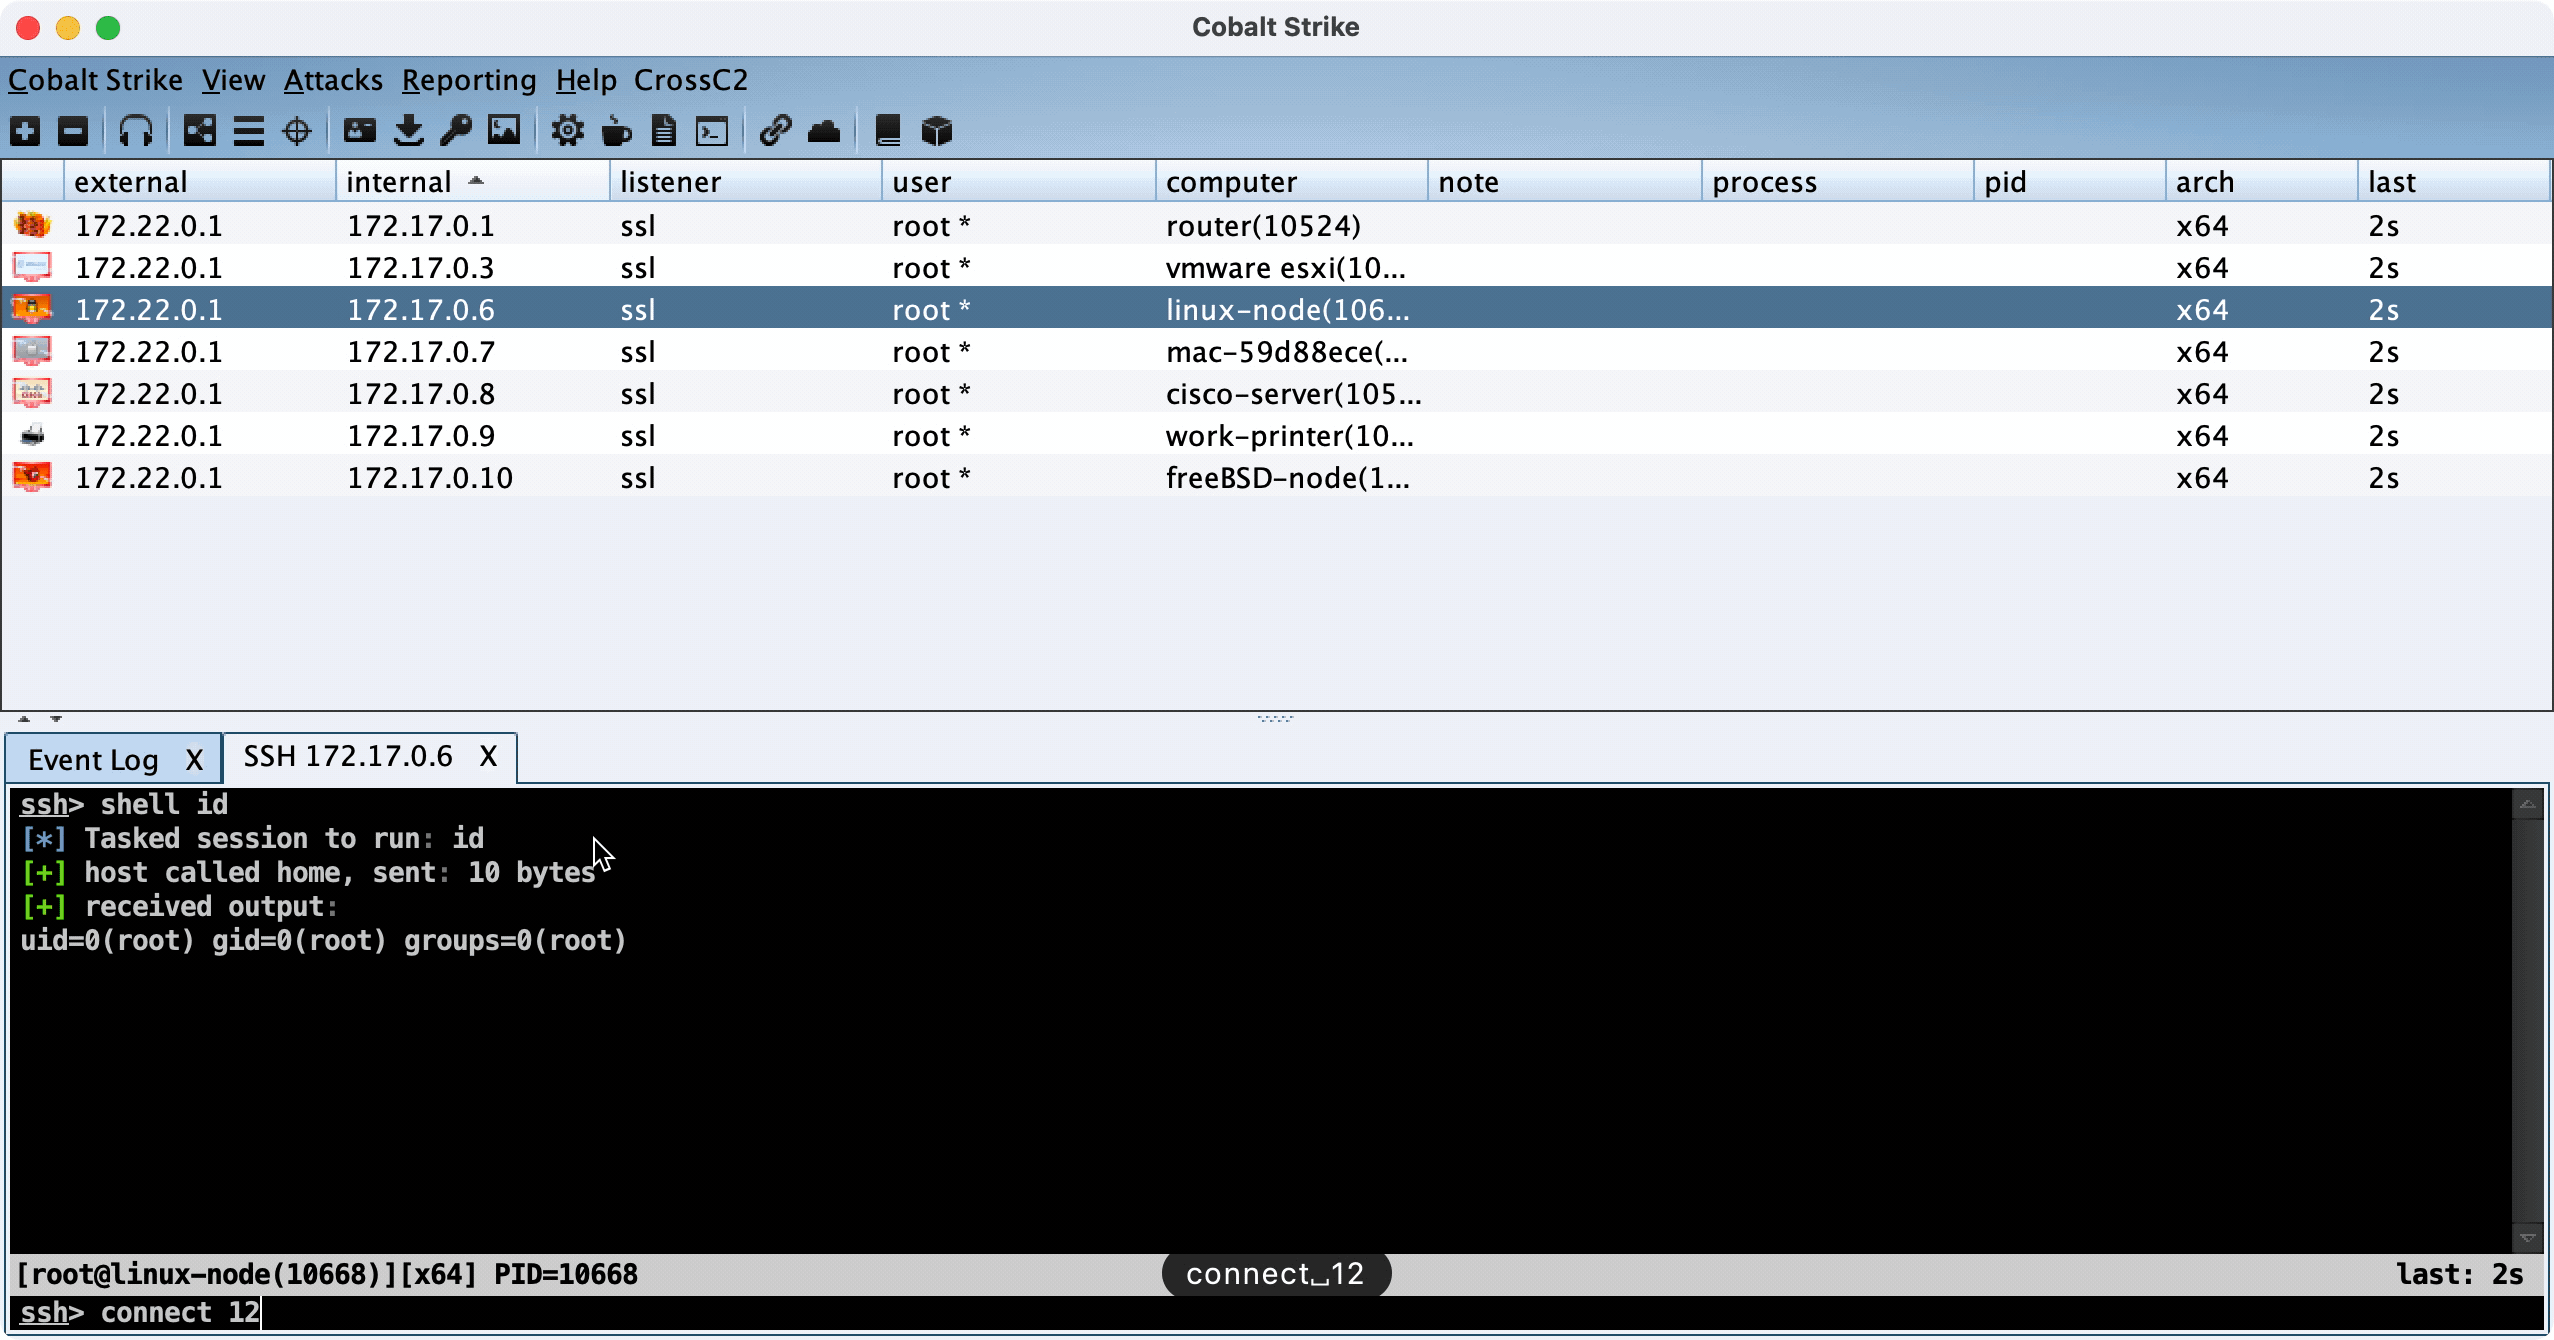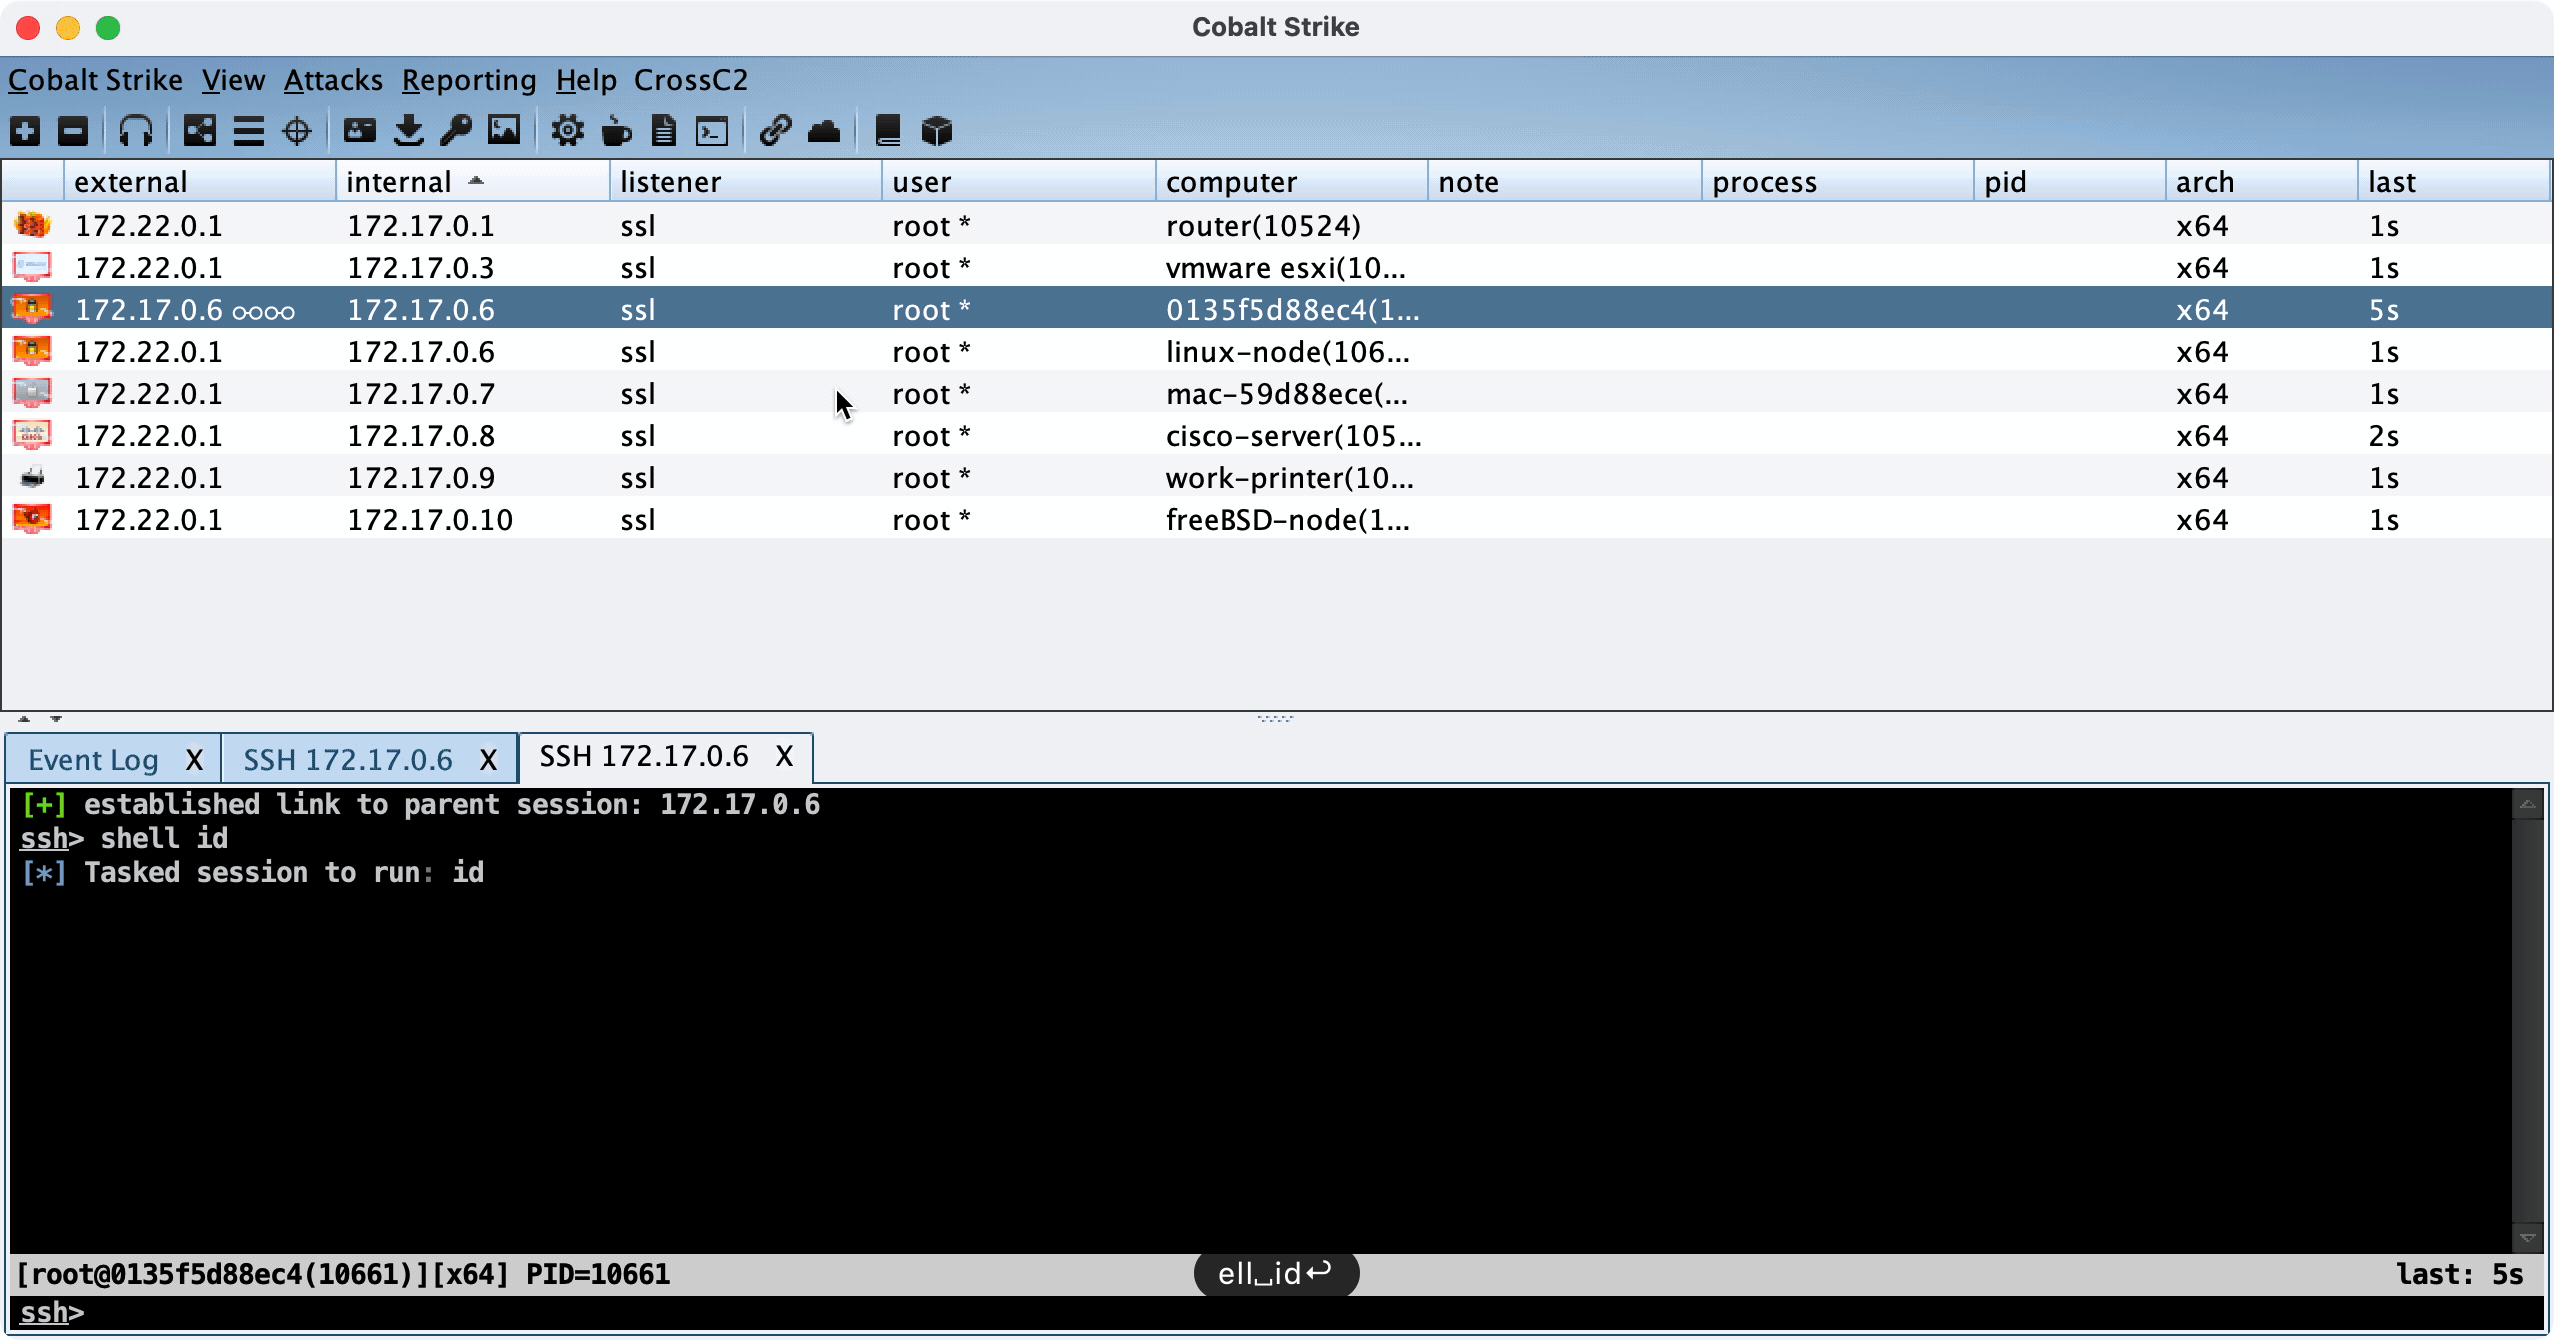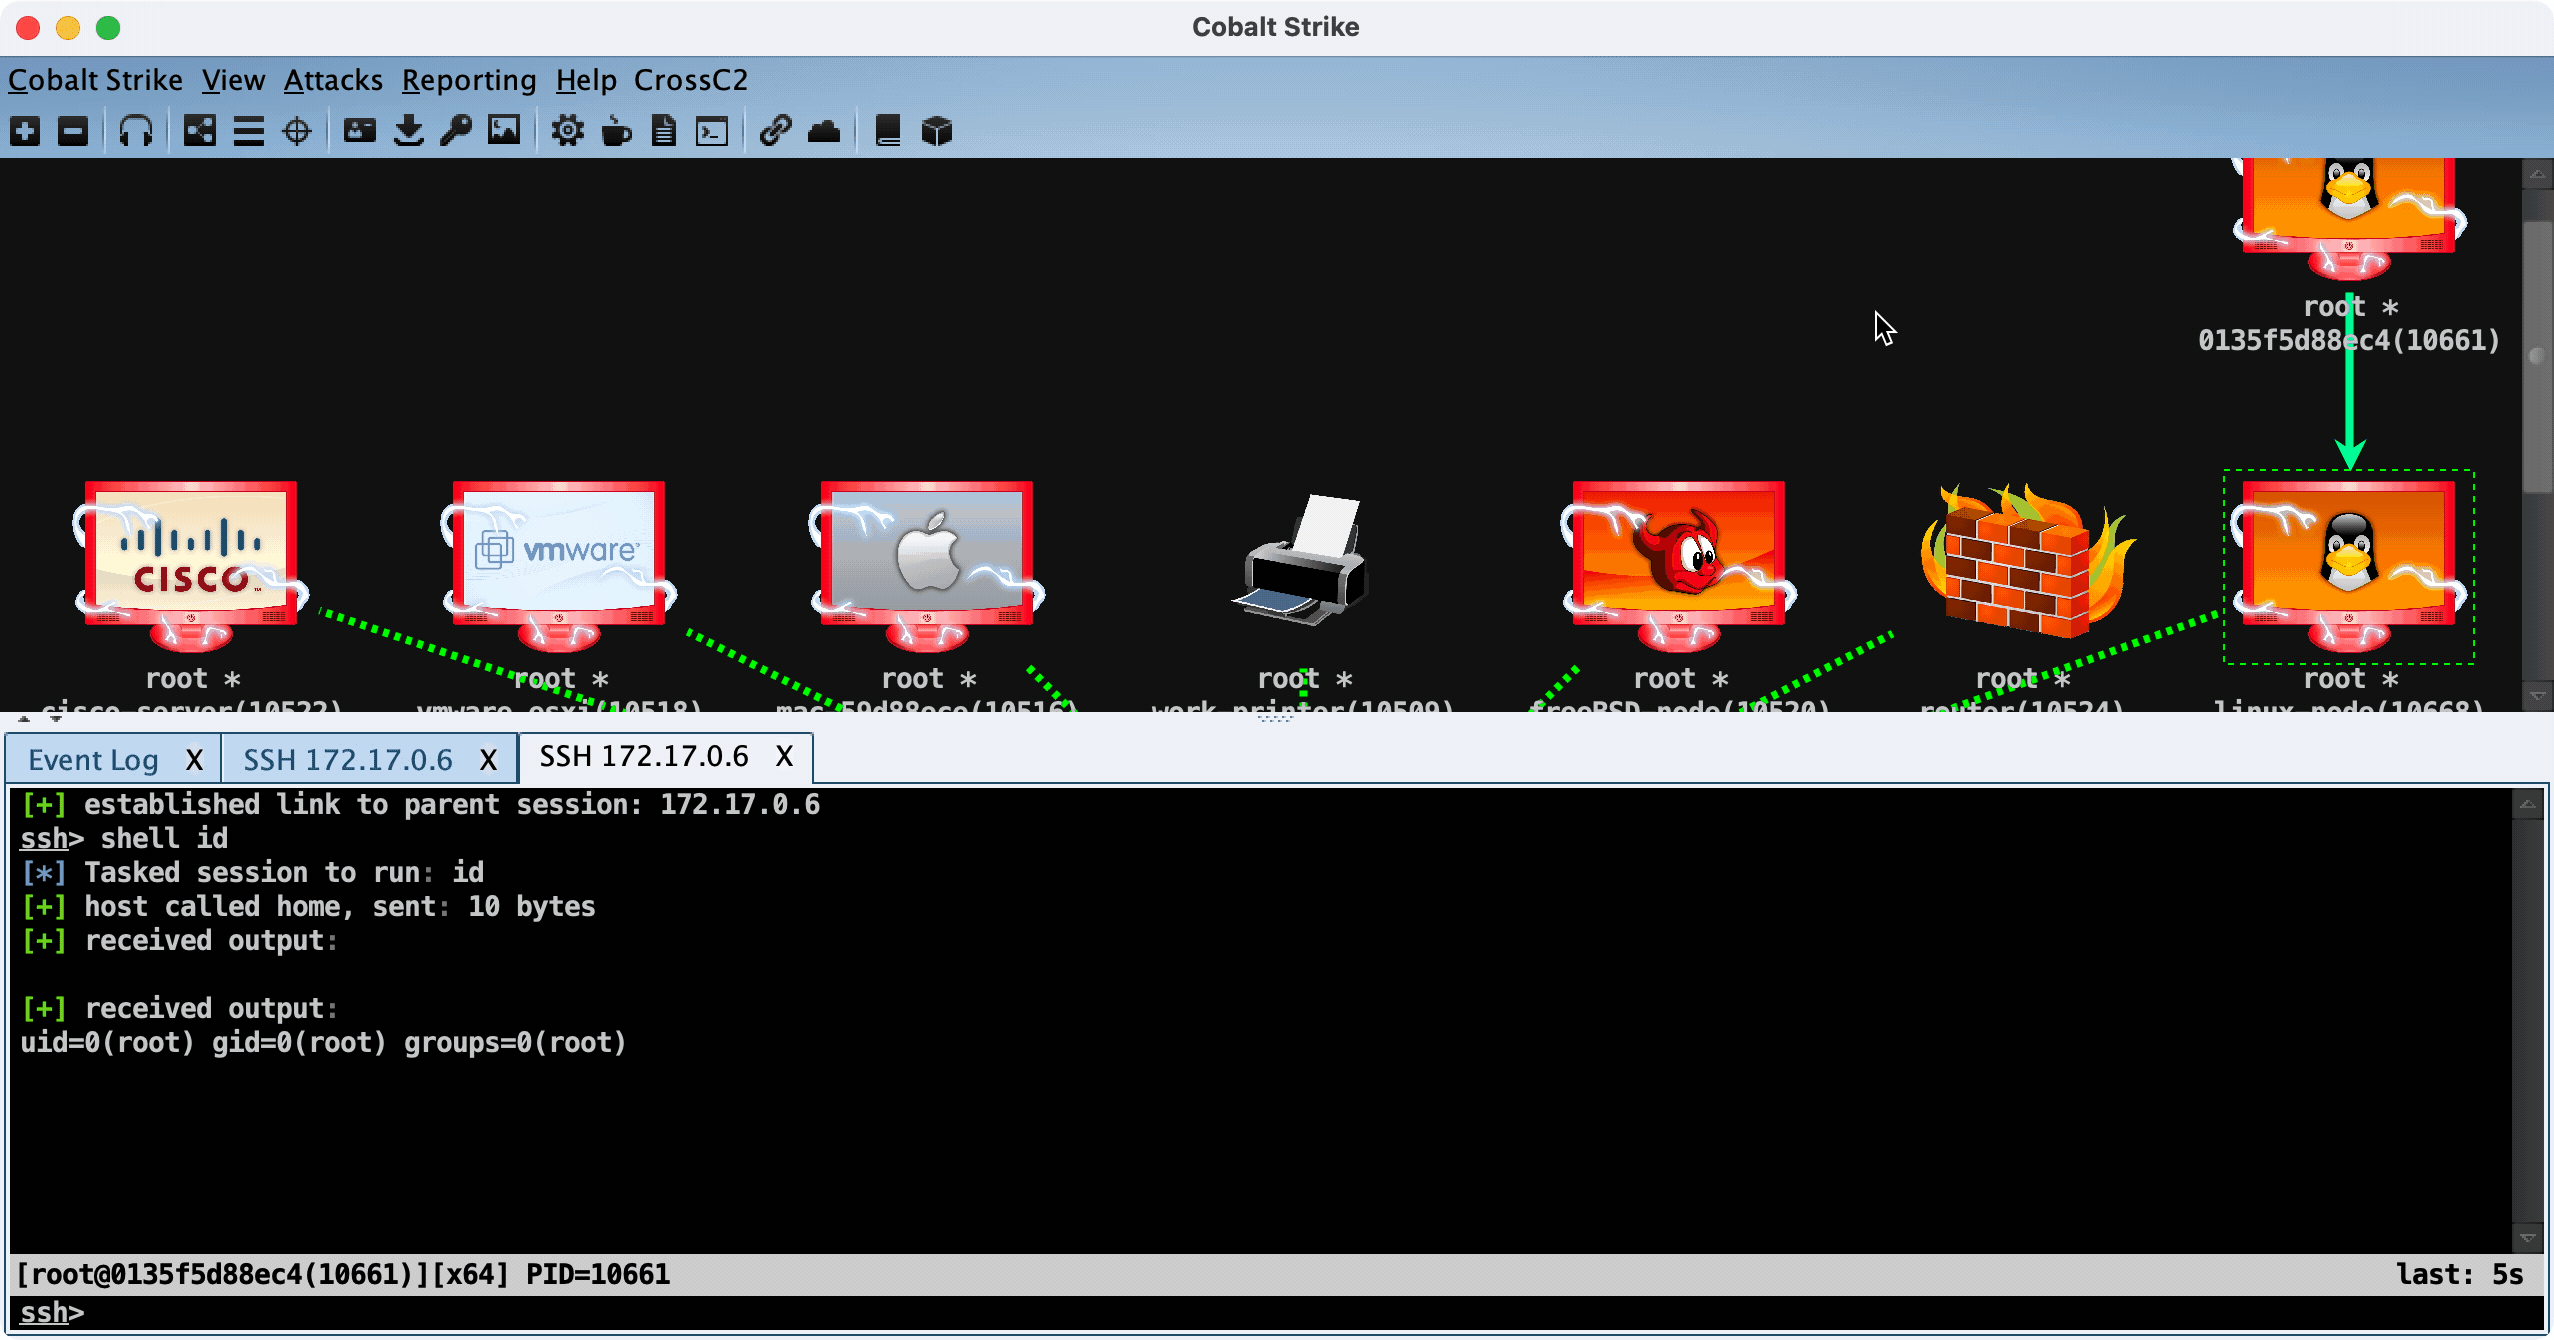 gloxec/crossc2
CobaltStrike का क्रॉस-प्लेटफॉर्म पेलोड जनरेट करें
 r00t-3xp10it/venom
venom - C2 shellcode जनरेटर/कंपाइलर/हैंडलर
 securecodebox/securecodebox
Kubernetes-native सुरक्षा स्कैनिंग ऑर्केस्ट्रेटर जो एक CI/CD पाइपलाइन में कई ओपन-सोर्स स्कैनर को एकीकृत करके निरंतर भेद्यता पहचान को स्वचालित करता है।
 r00ts3c/ddos-rootsec
रूटसेक (RootSec) के DDOS संग्रह का अन्वेषण करें, जिसमें शीर्ष-स्तरीय स्कैनर, शक्तिशाली बॉटनेट (Mirai और QBot) तथा अन्य वेरिएंट, उच्च-प्रभाव वाले…
 boku7/bokuloader
एक प्रूफ-ऑफ-कॉन्सेप्ट Cobalt Strike Reflective Loader जिसका उद्देश्य Cobalt Strike की चोरी-छिपी की सुविधाओं को पुनः निर्मित करना, एकीकृत करना और…








