
 #1
भेद्यता परीक्षण विकसित करने, निष्पादित करने और प्रबंधित करने के लिए एकीकृत प्लेटफ़ॉर्म।
Kitploit अनुशंसित
 bishopfox/zigdiggity
बिशप फॉक्स द्वारा एक ZigBee हैकिंग टूलकिट
 0xm3r/cgpwn
हार्डवेयर हैकिंग, रिवर्स इंजीनियरिंग (फज़िंग, सिम्बोलिक एक्ज़ीक्यूशन, एक्सप्लॉइटिंग आदि) और वॉरगेमिंग कार्यों के लिए एक हल्का वर्चुअल मशीन (VM)
 jack-new-project/zeebsploit
पेनिट्रेशन टेस्टिंग के लिए मॉड्यूलर एक्सप्लॉइटेशन फ्रेमवर्क, जिसमें स्वचालित पेलोड जनरेशन, रिकॉनिसेंस मॉड्यूल और पोस्ट-एक्सप्लॉइटेशन क्षमताएं शामिल…
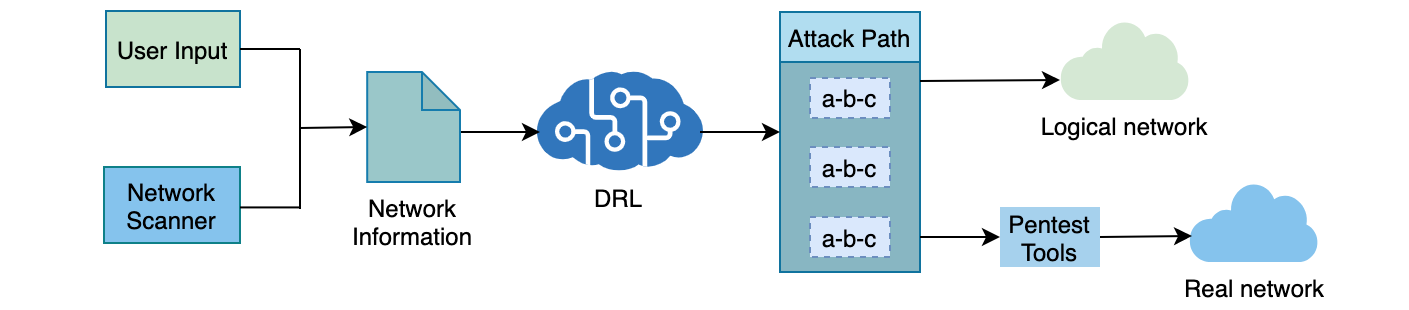 crond-jaist/autopentest-drl
AutoPentest-DRL: गहन सुदृढ़ीकरण अधिगम का उपयोग करके स्वचालित प्रवेश परीक्षण
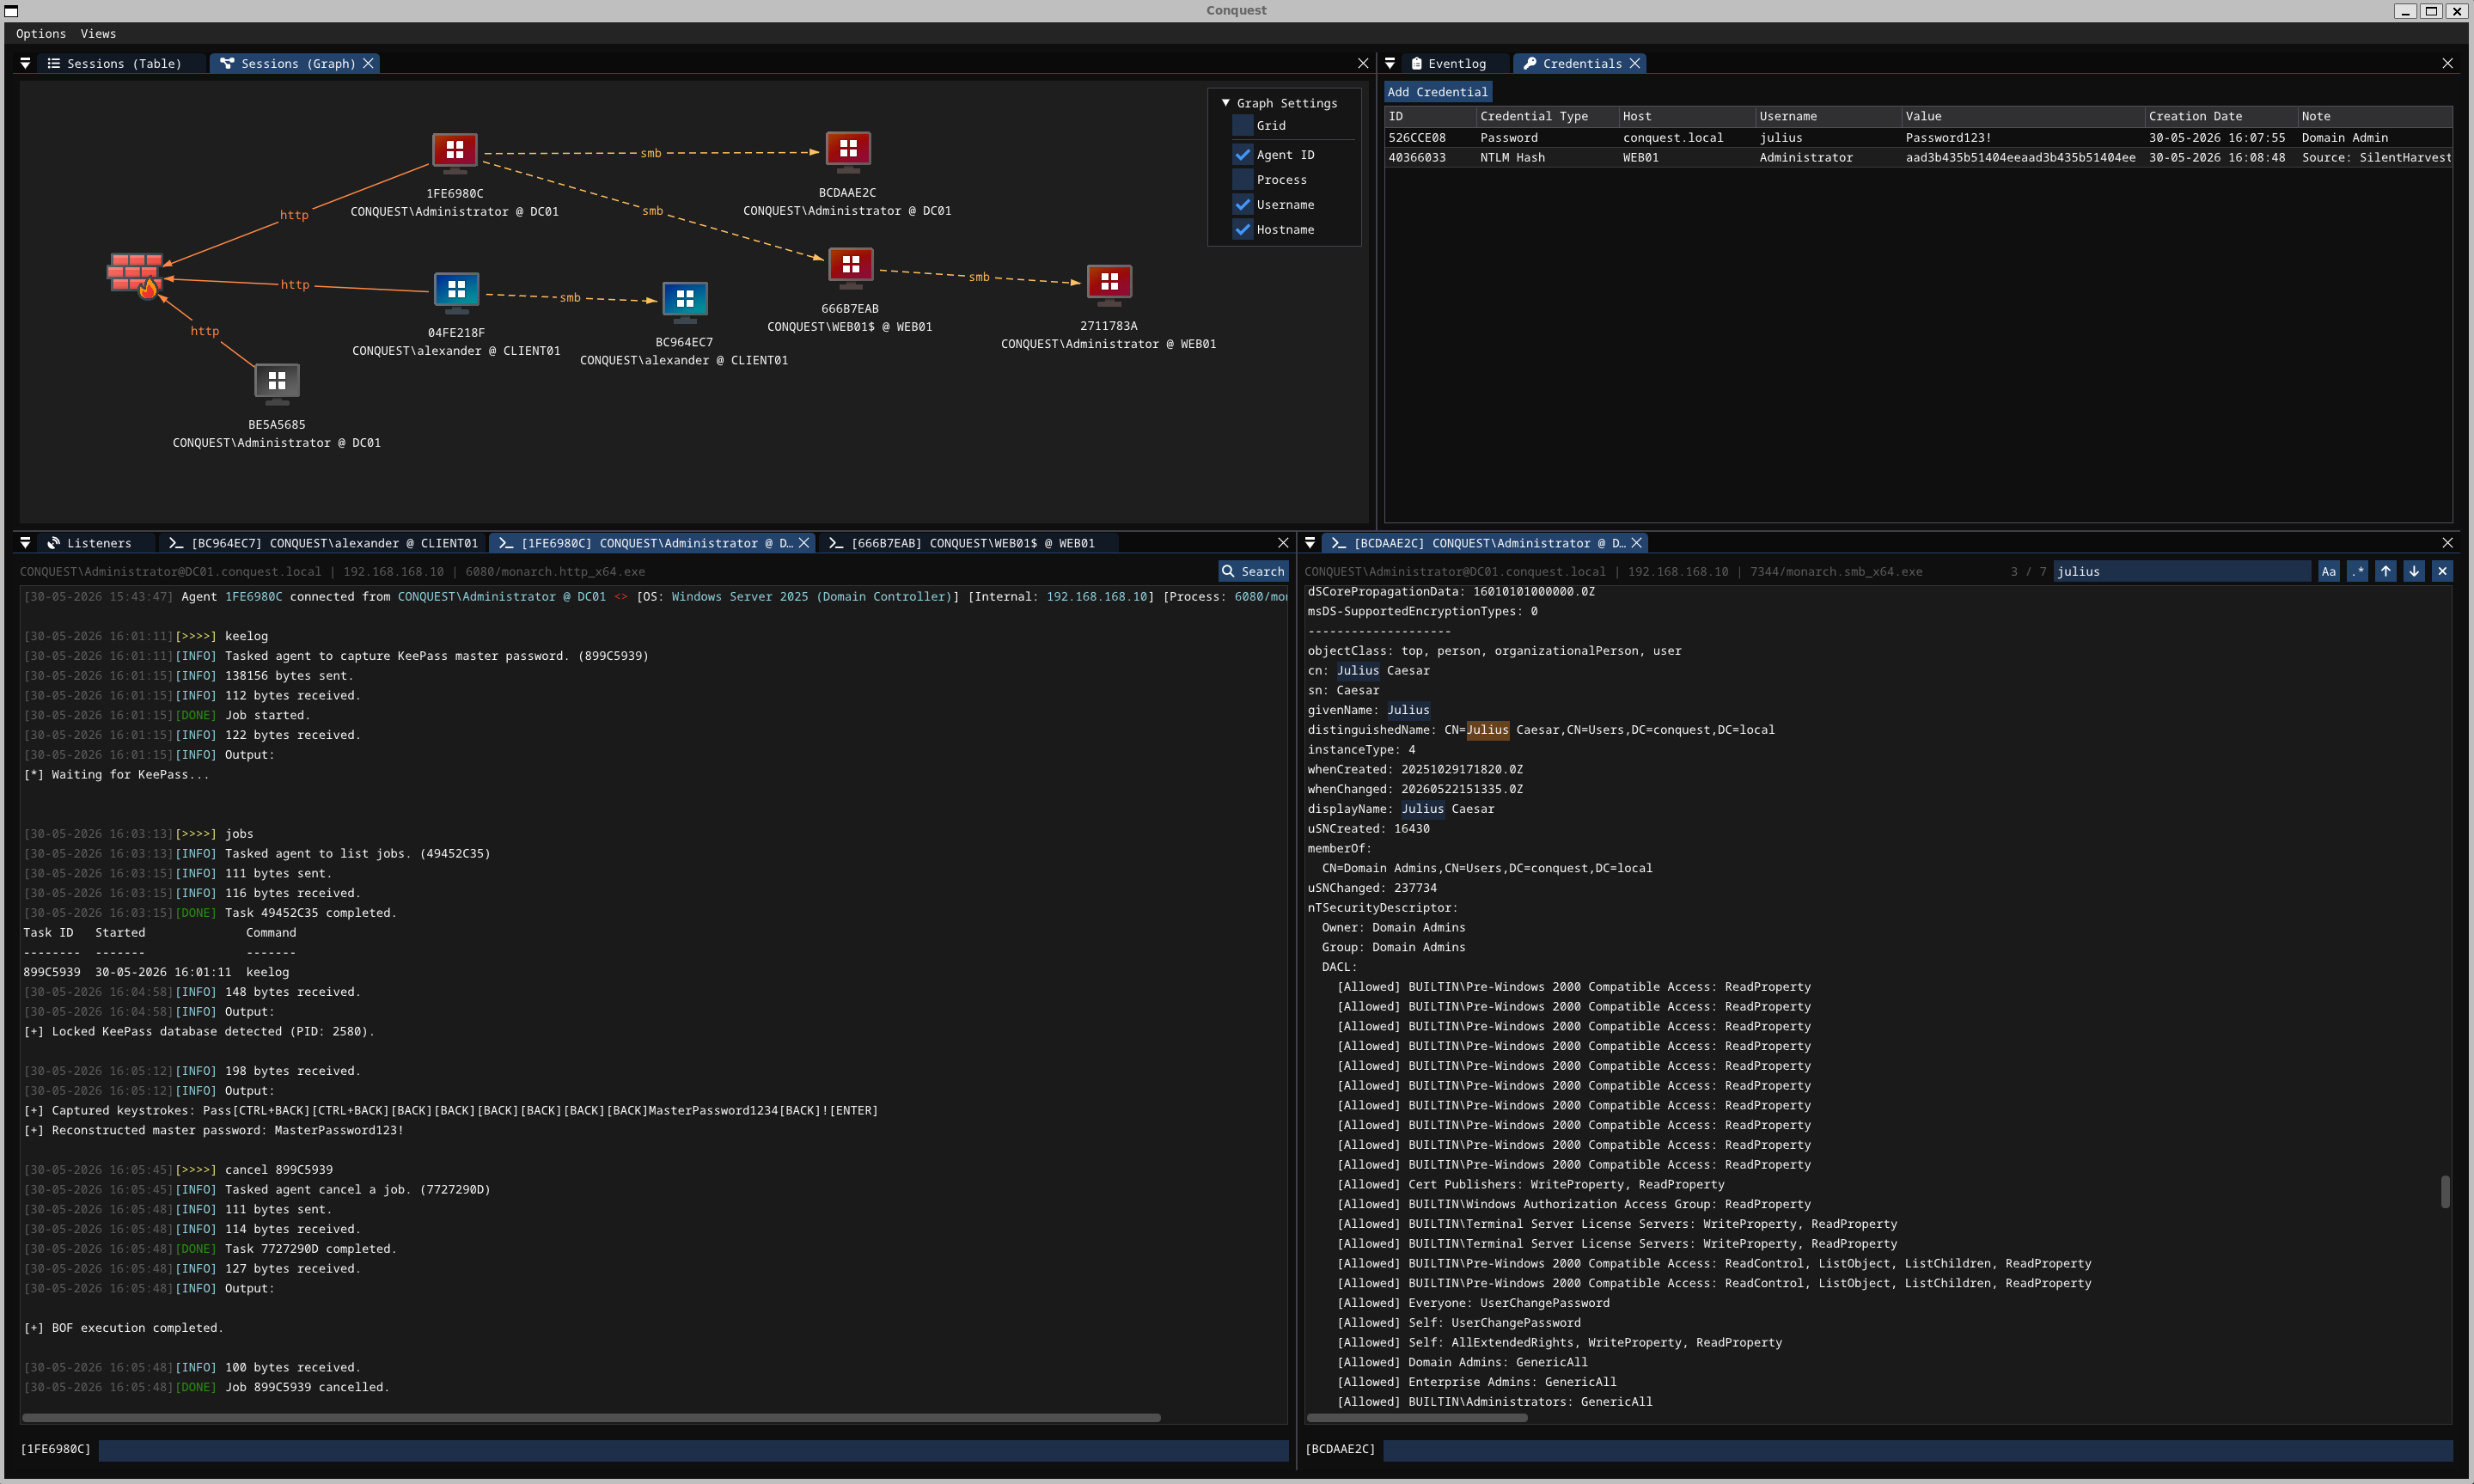 jakobfriedl/conquest
Conquest एक सुविधा-संपन्न और लचीला कमांड और नियंत्रण/शोषण-पश्चात ढांचा है जो Nim में विकसित किया गया है।
 und3rf10w/external_c2_framework
cobalt strike की External C2 specification के साथ उपयोग के लिए Python api
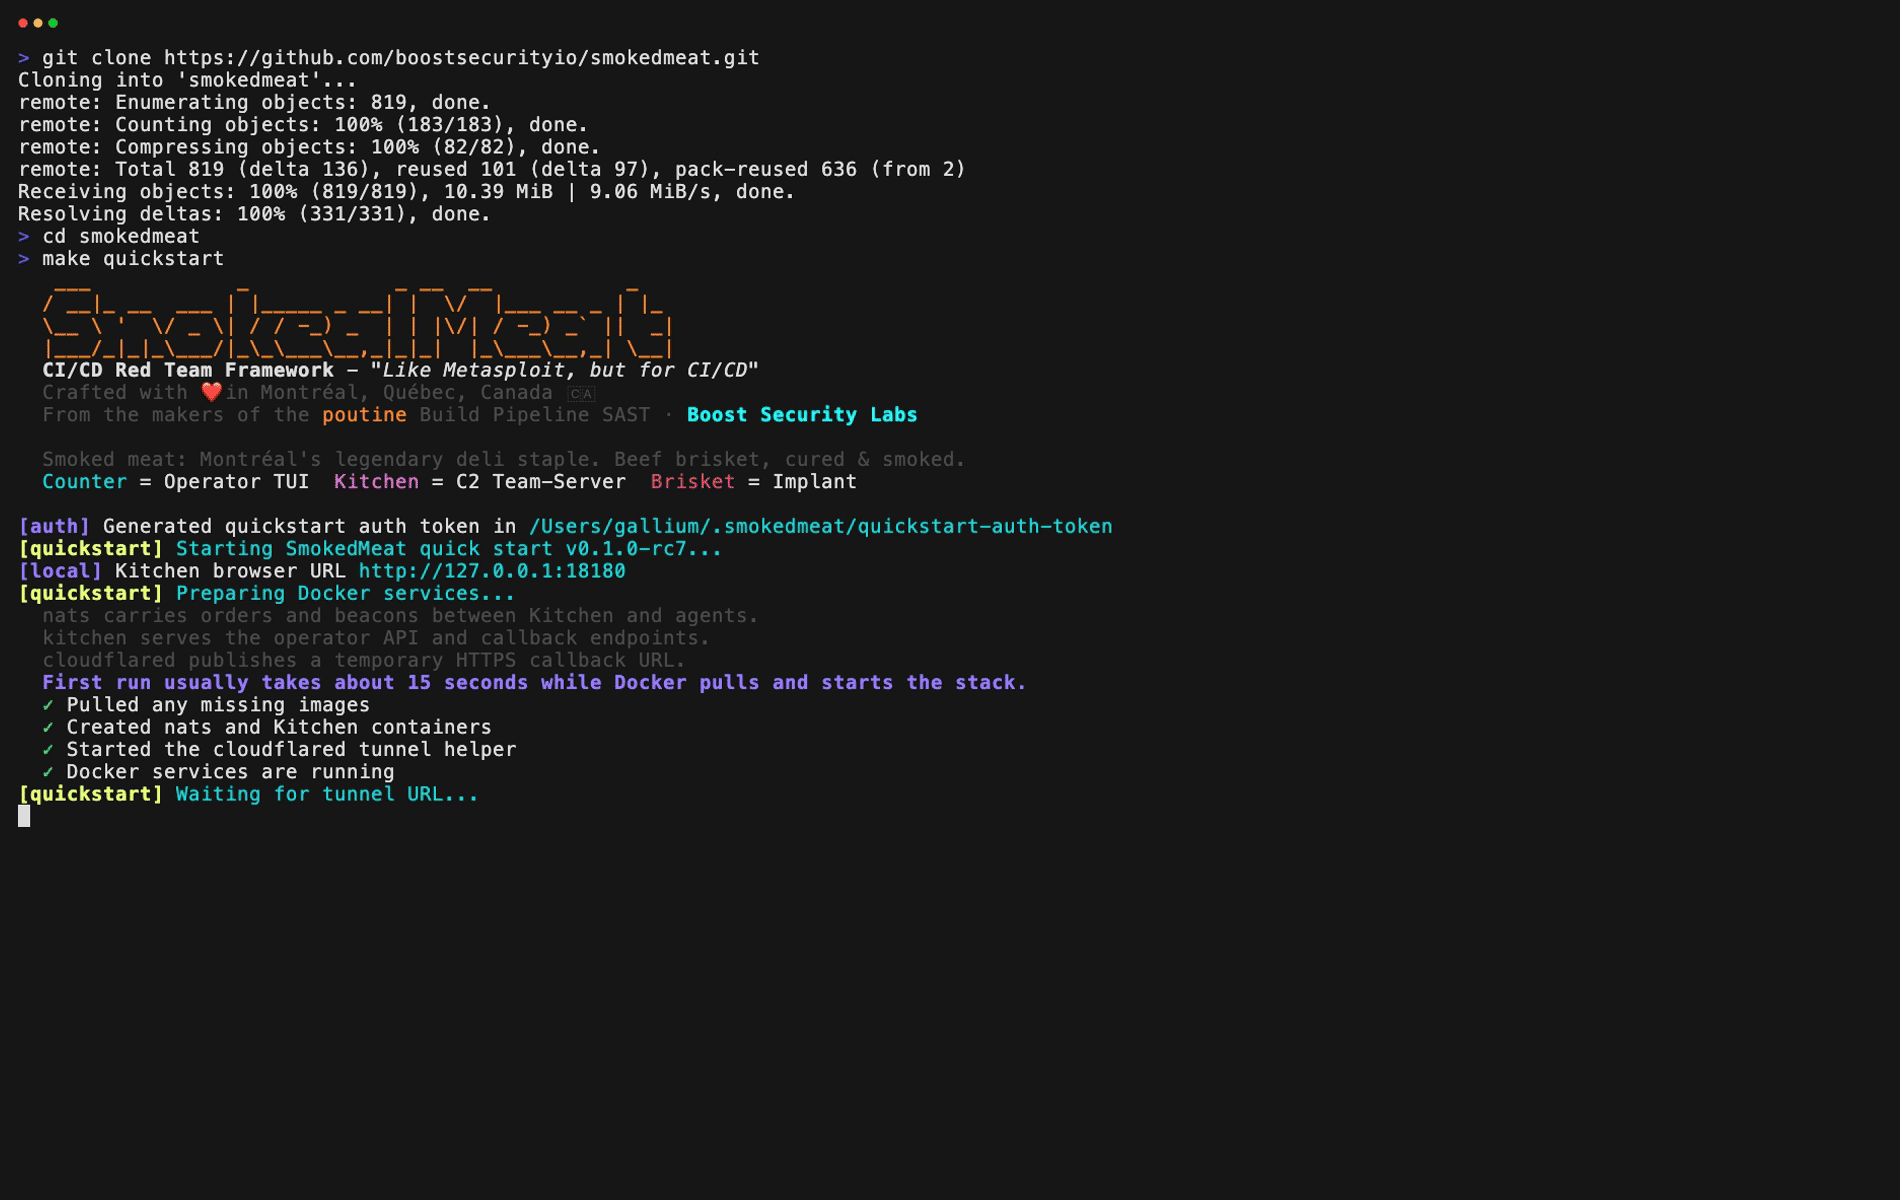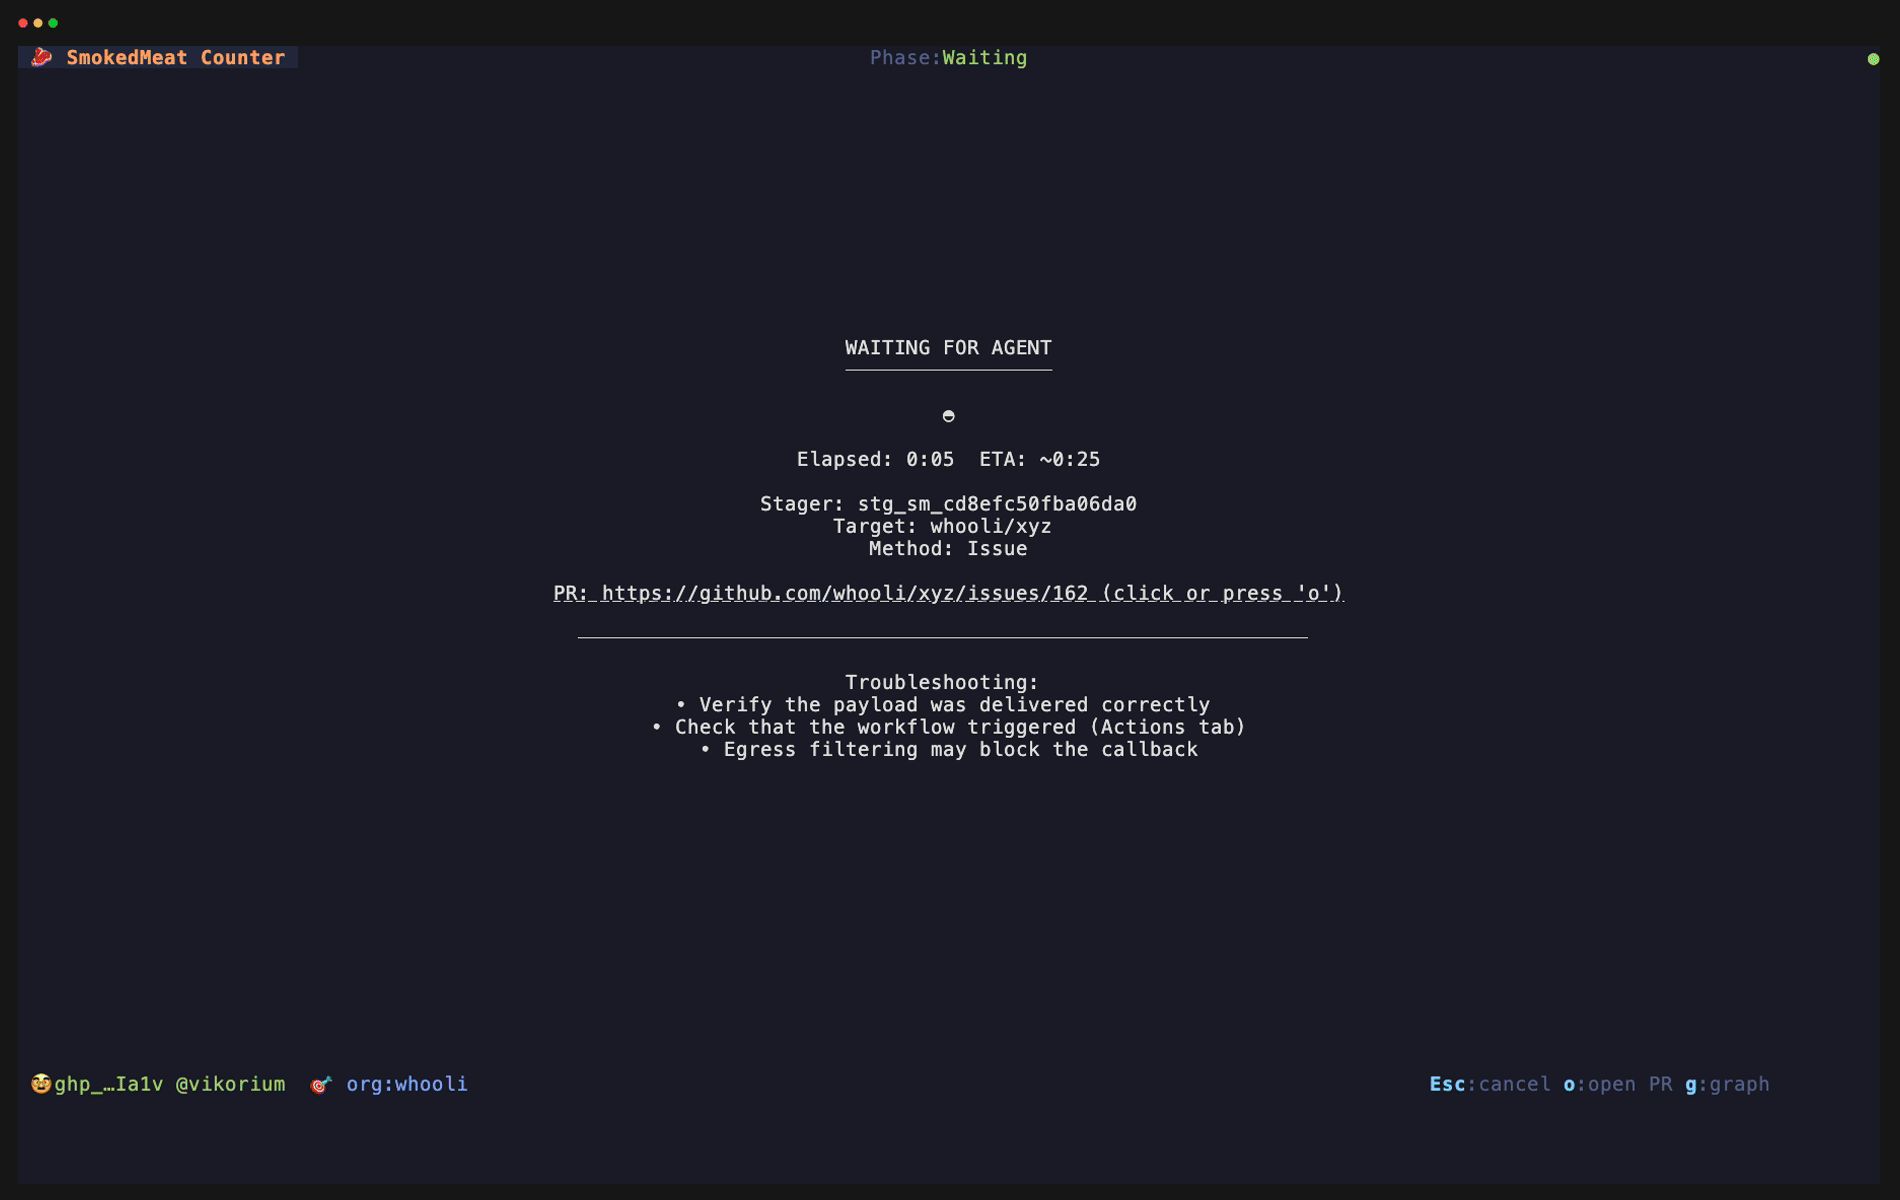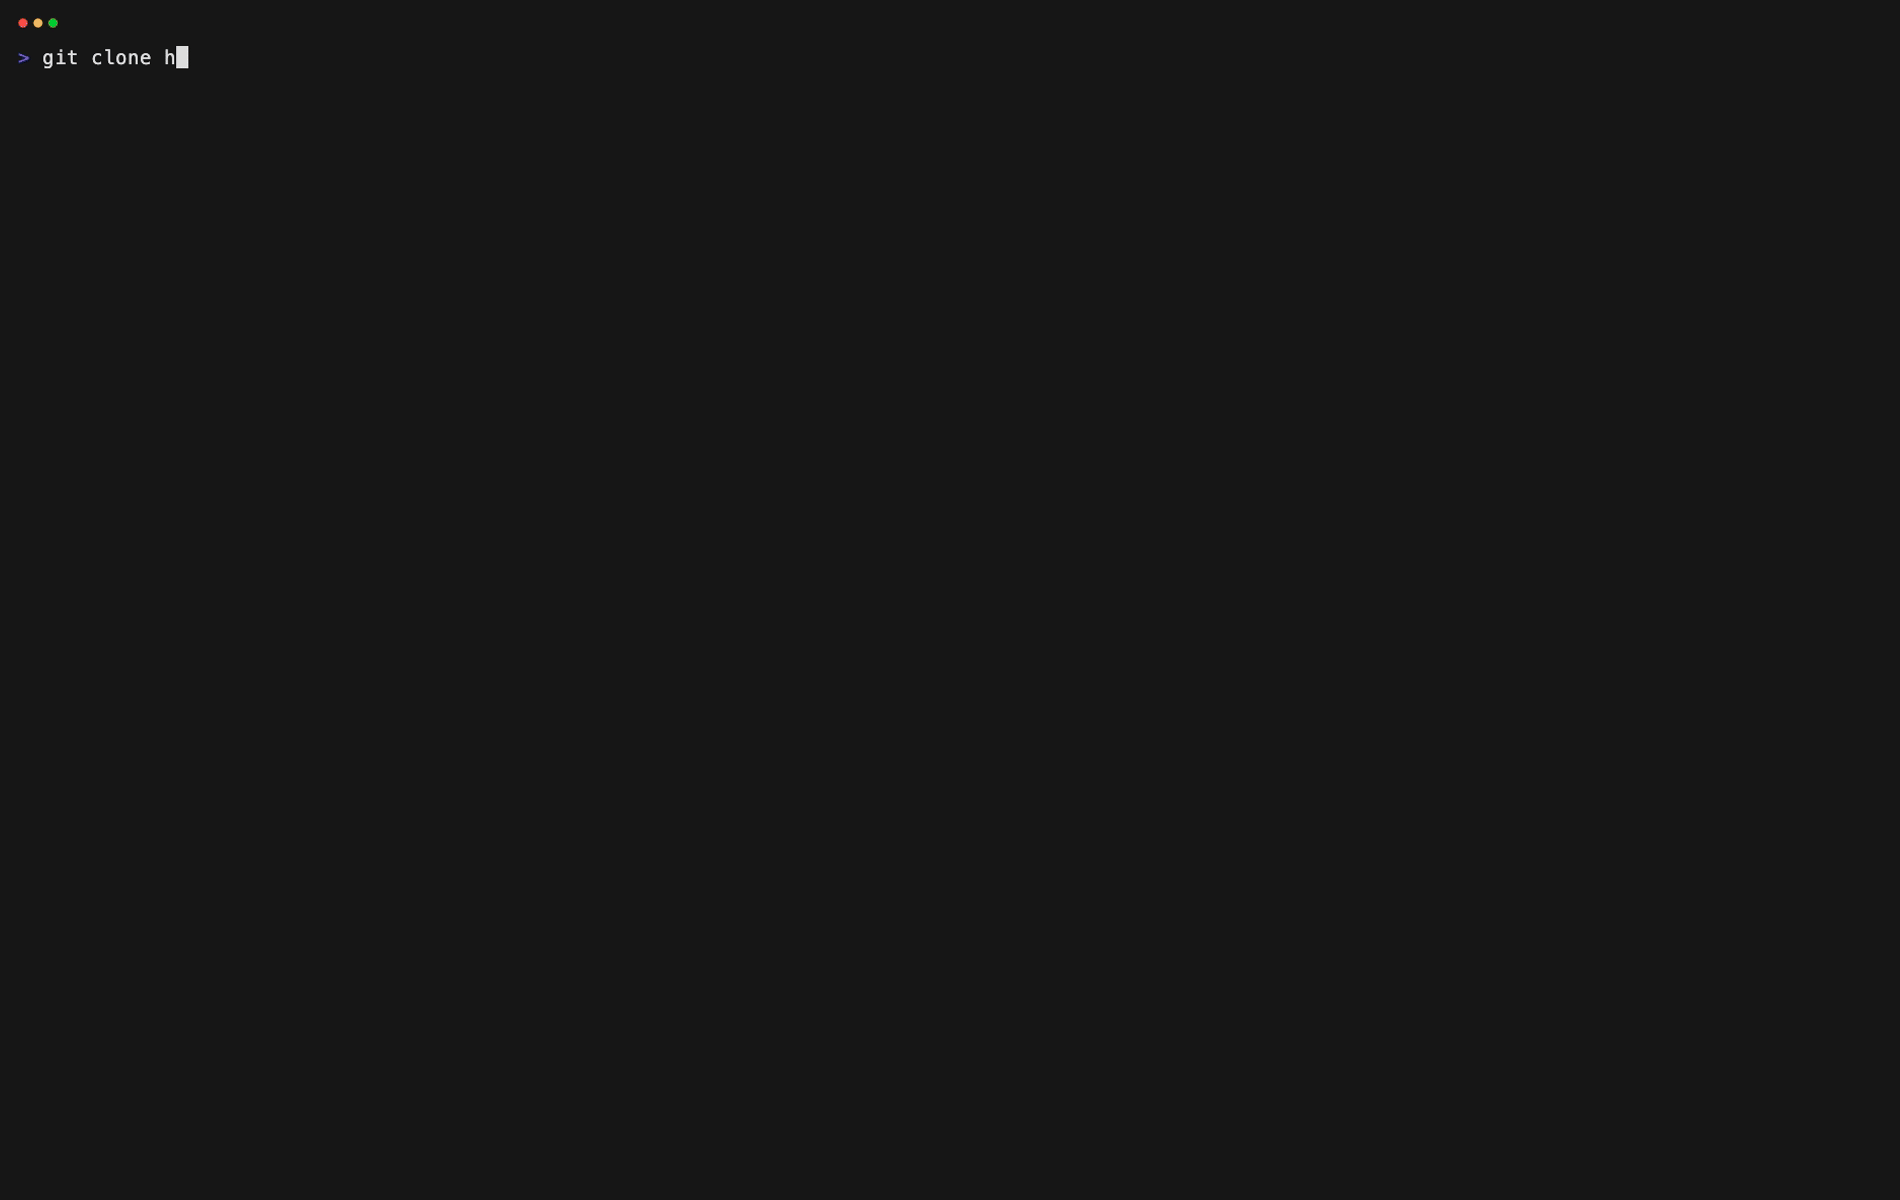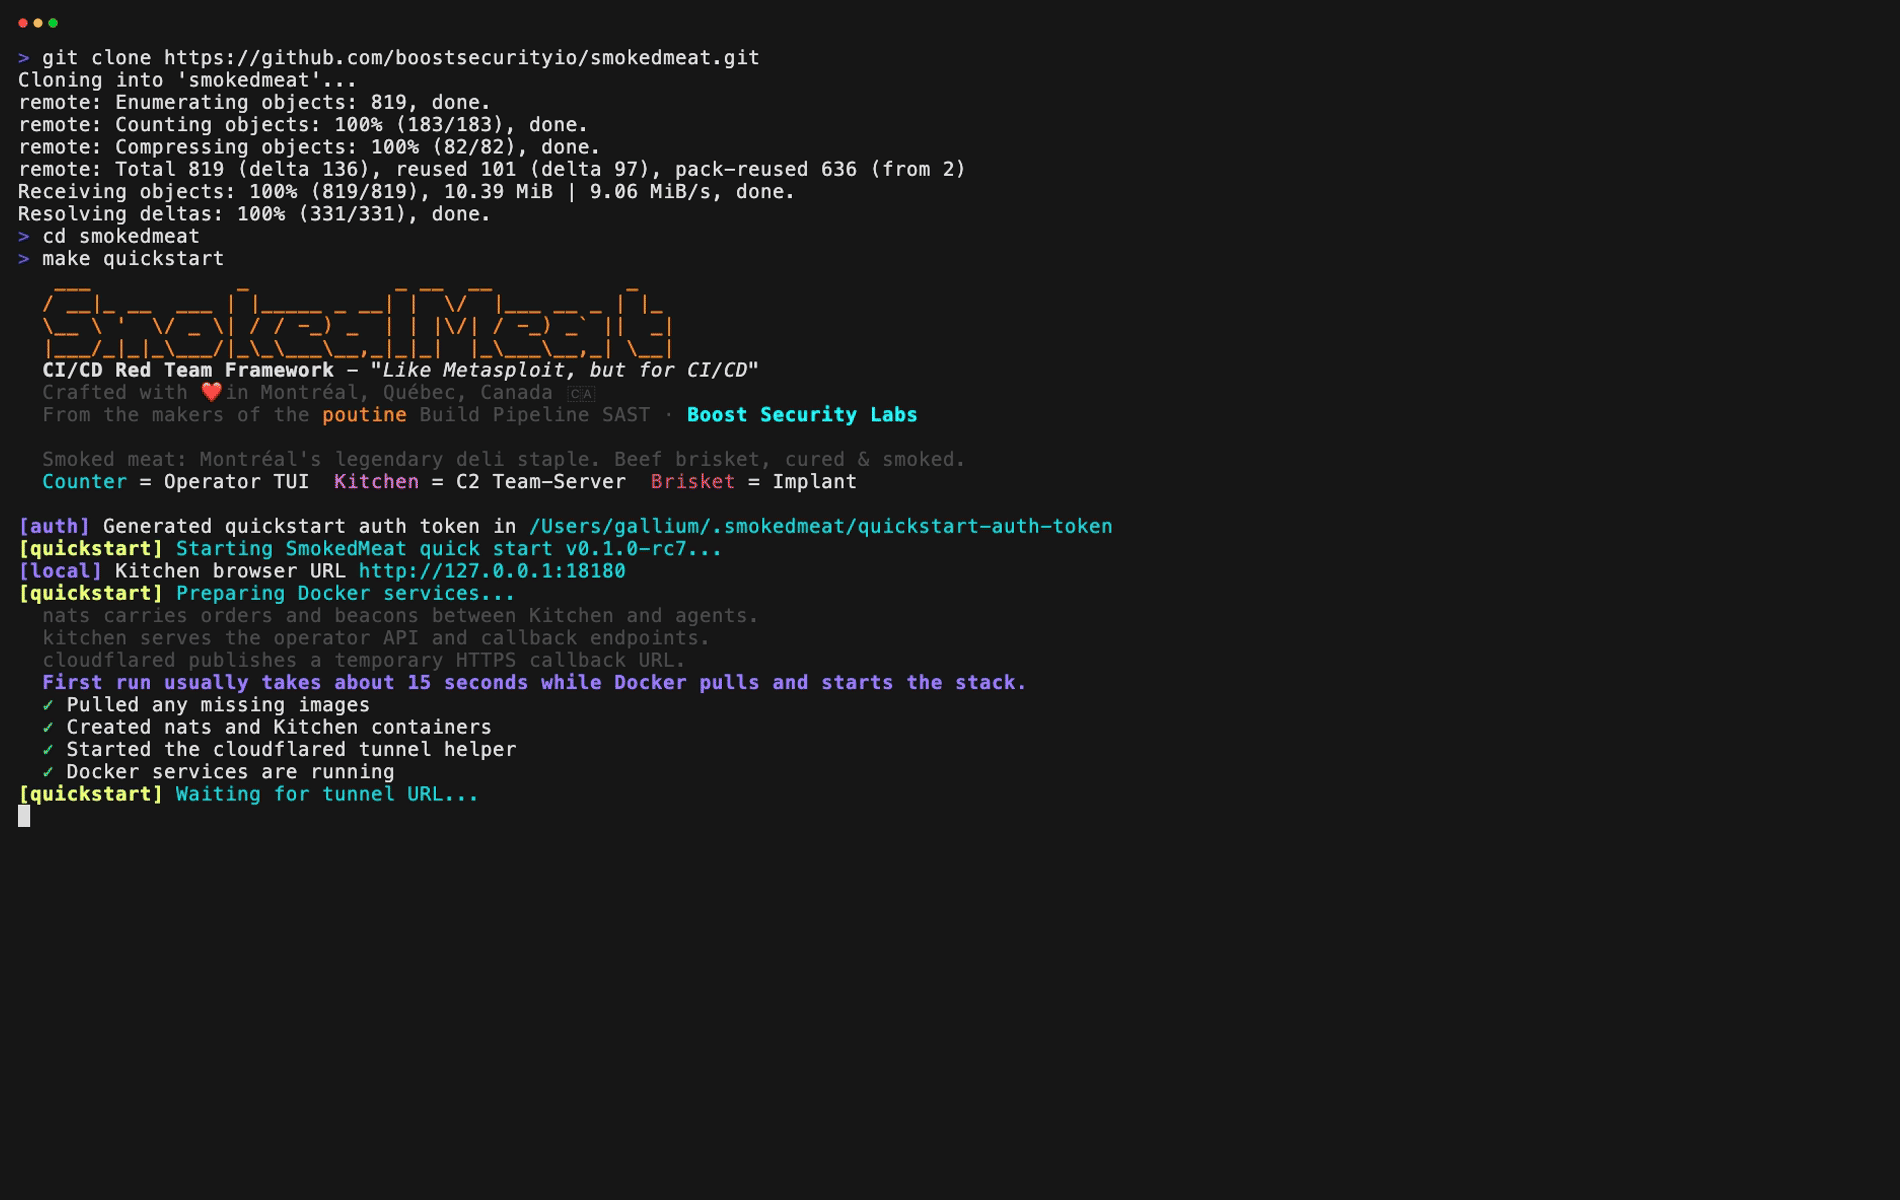 boostsecurityio/smokedmeat
बिल्ड पाइपलाइन सुरक्षा जोखिमों को प्रदर्शित करने के लिए एक CI/CD रेड टीम फ्रेमवर्क।
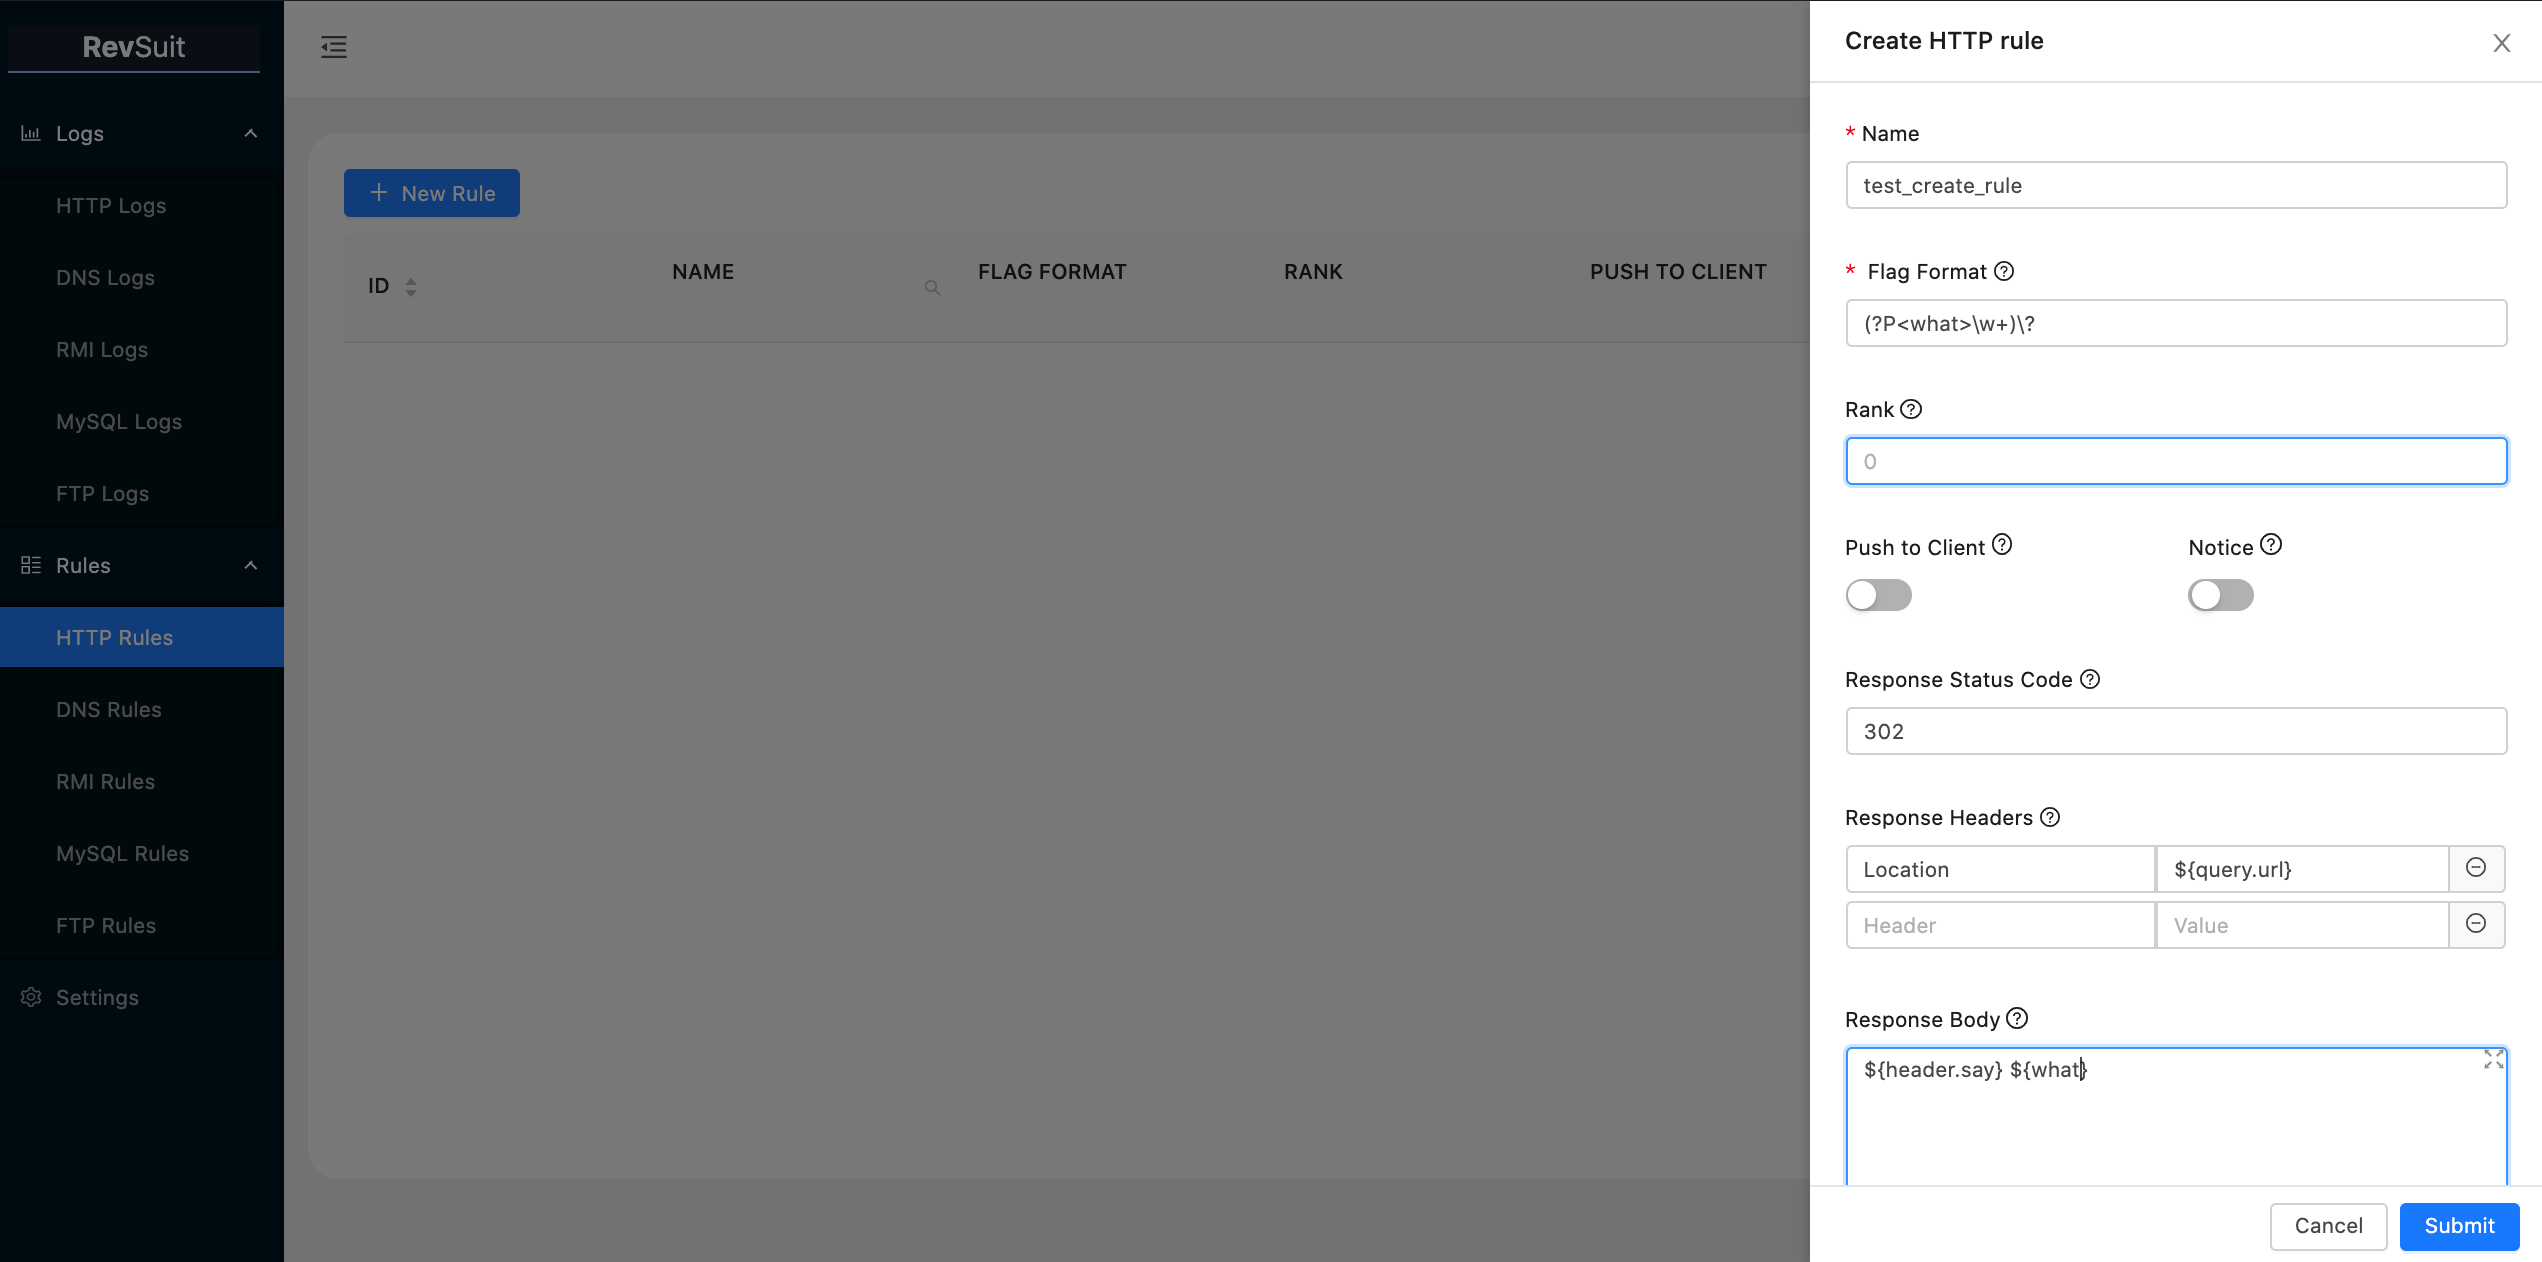 li4n0/revsuit
RevSuit एक लचीला और शक्तिशाली रिवर्स कनेक्शन प्लेटफॉर्म है जो पेनिट्रेशन में लक्ष्य होस्ट से कनेक्शन प्राप्त करने के लिए डिज़ाइन किया गया है।
 enkomio/alanframework
एक C2 पोस्ट-एक्सप्लॉइटेशन फ्रेमवर्क
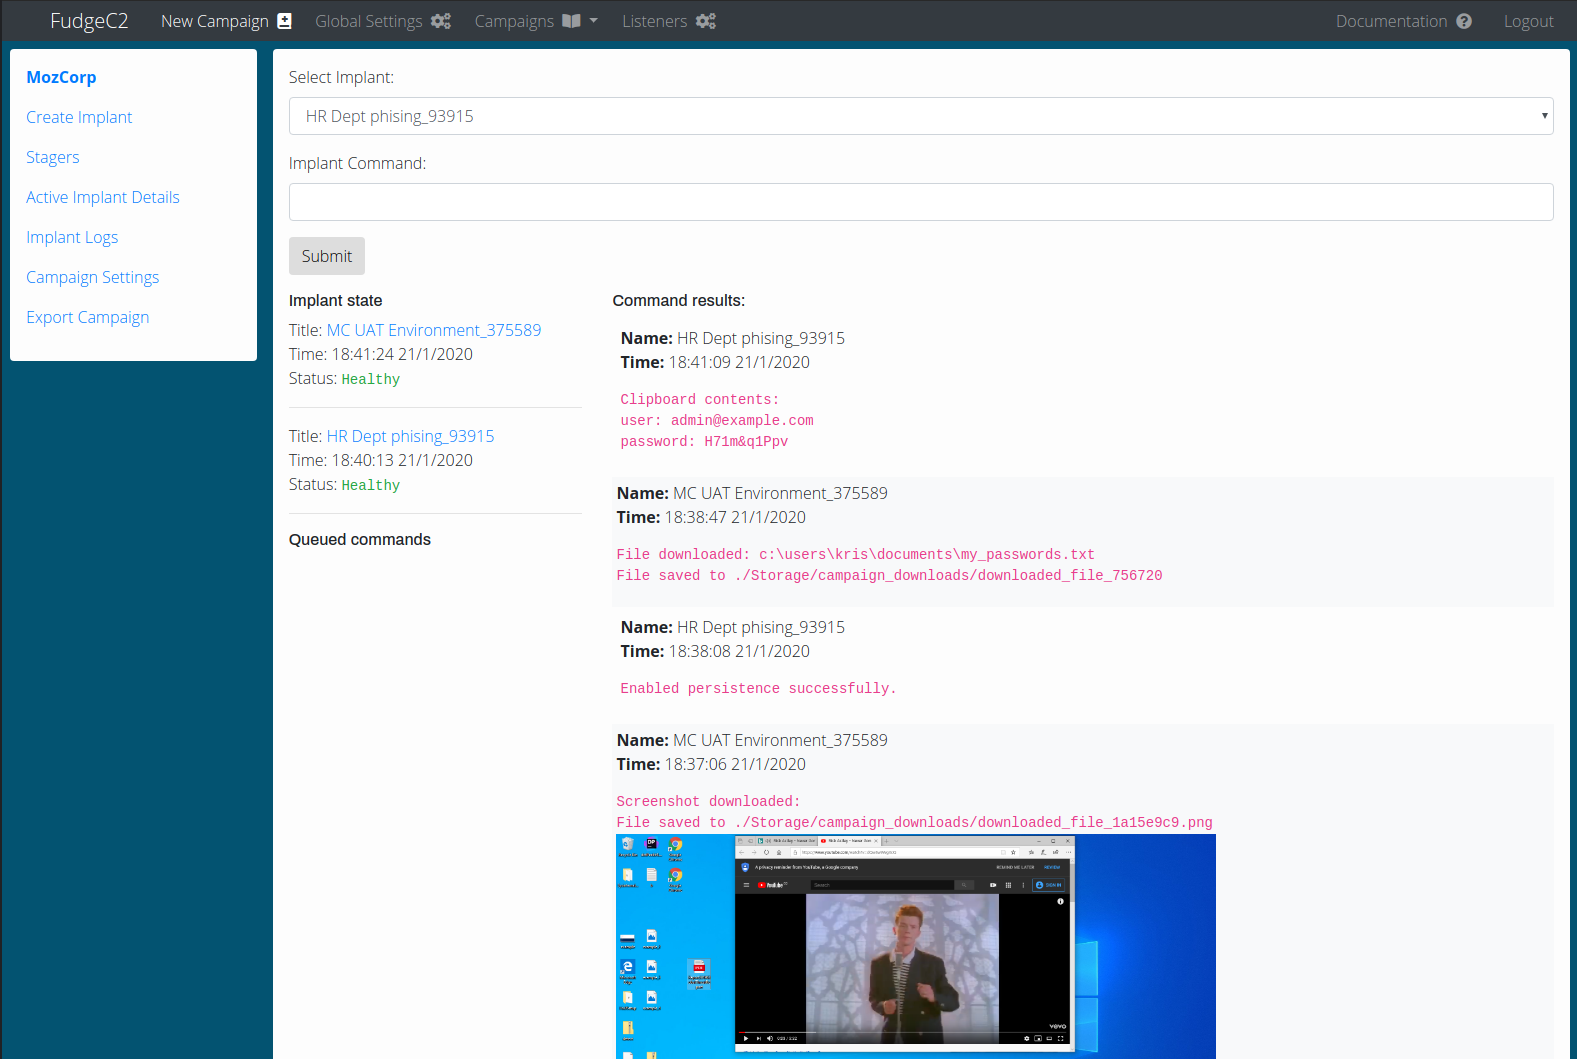 ziconius/fudgec2
FudgeC2 - एक कमांड और कंट्रोल फ्रेमवर्क जो टीम सहयोग और पोस्ट-एक्सप्लॉइटेशन गतिविधियों के लिए डिज़ाइन किया गया है।
 catsploit/catsploit
Cyber Attack Techniques Scoring (CATS) का उपयोग करके स्वचालित पैठ परीक्षण उपकरण, जो Metasploit, Nmap, और OpenVAS एकीकरण के माध्यम से इष्टतम हमला…
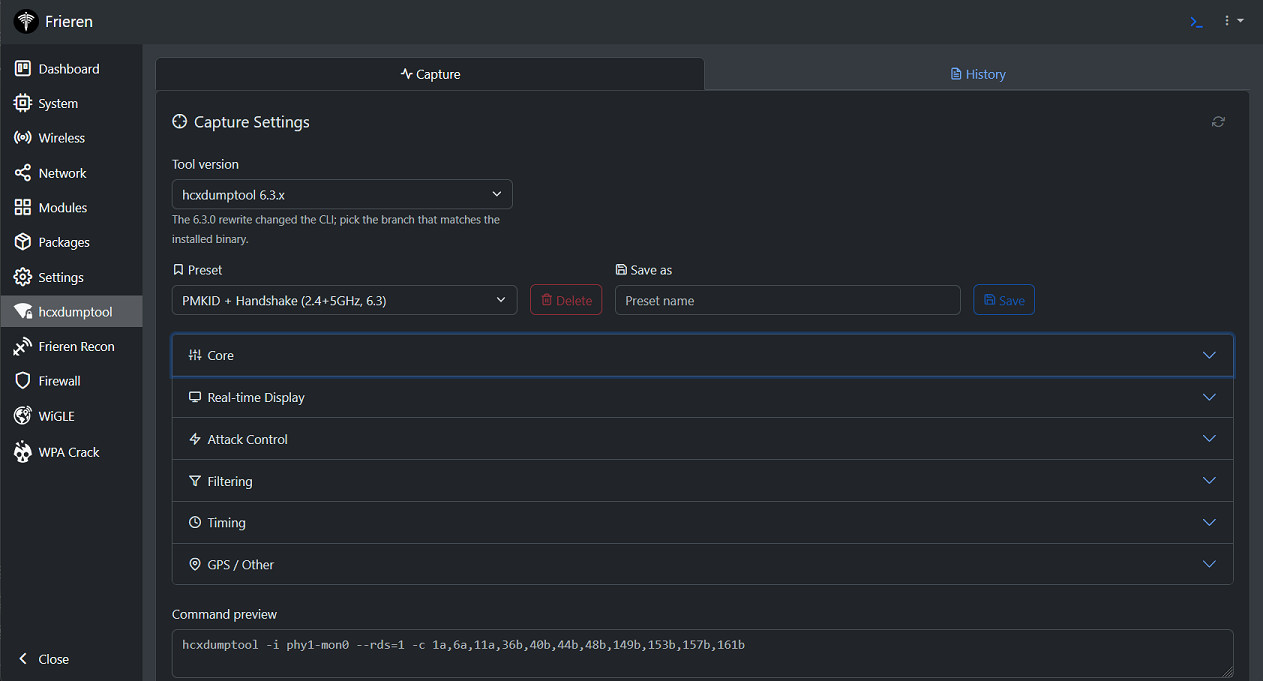 xchwarze/frieren
Frieren एक माइक्रो-फ्रेमवर्क है जिसे राउटर और सिंगल बोर्ड कंप्यूटर (SBCs) में उपयोग के लिए डिज़ाइन किया गया है। यह फ्रेमवर्क हल्का, कुशल और विभिन्न…
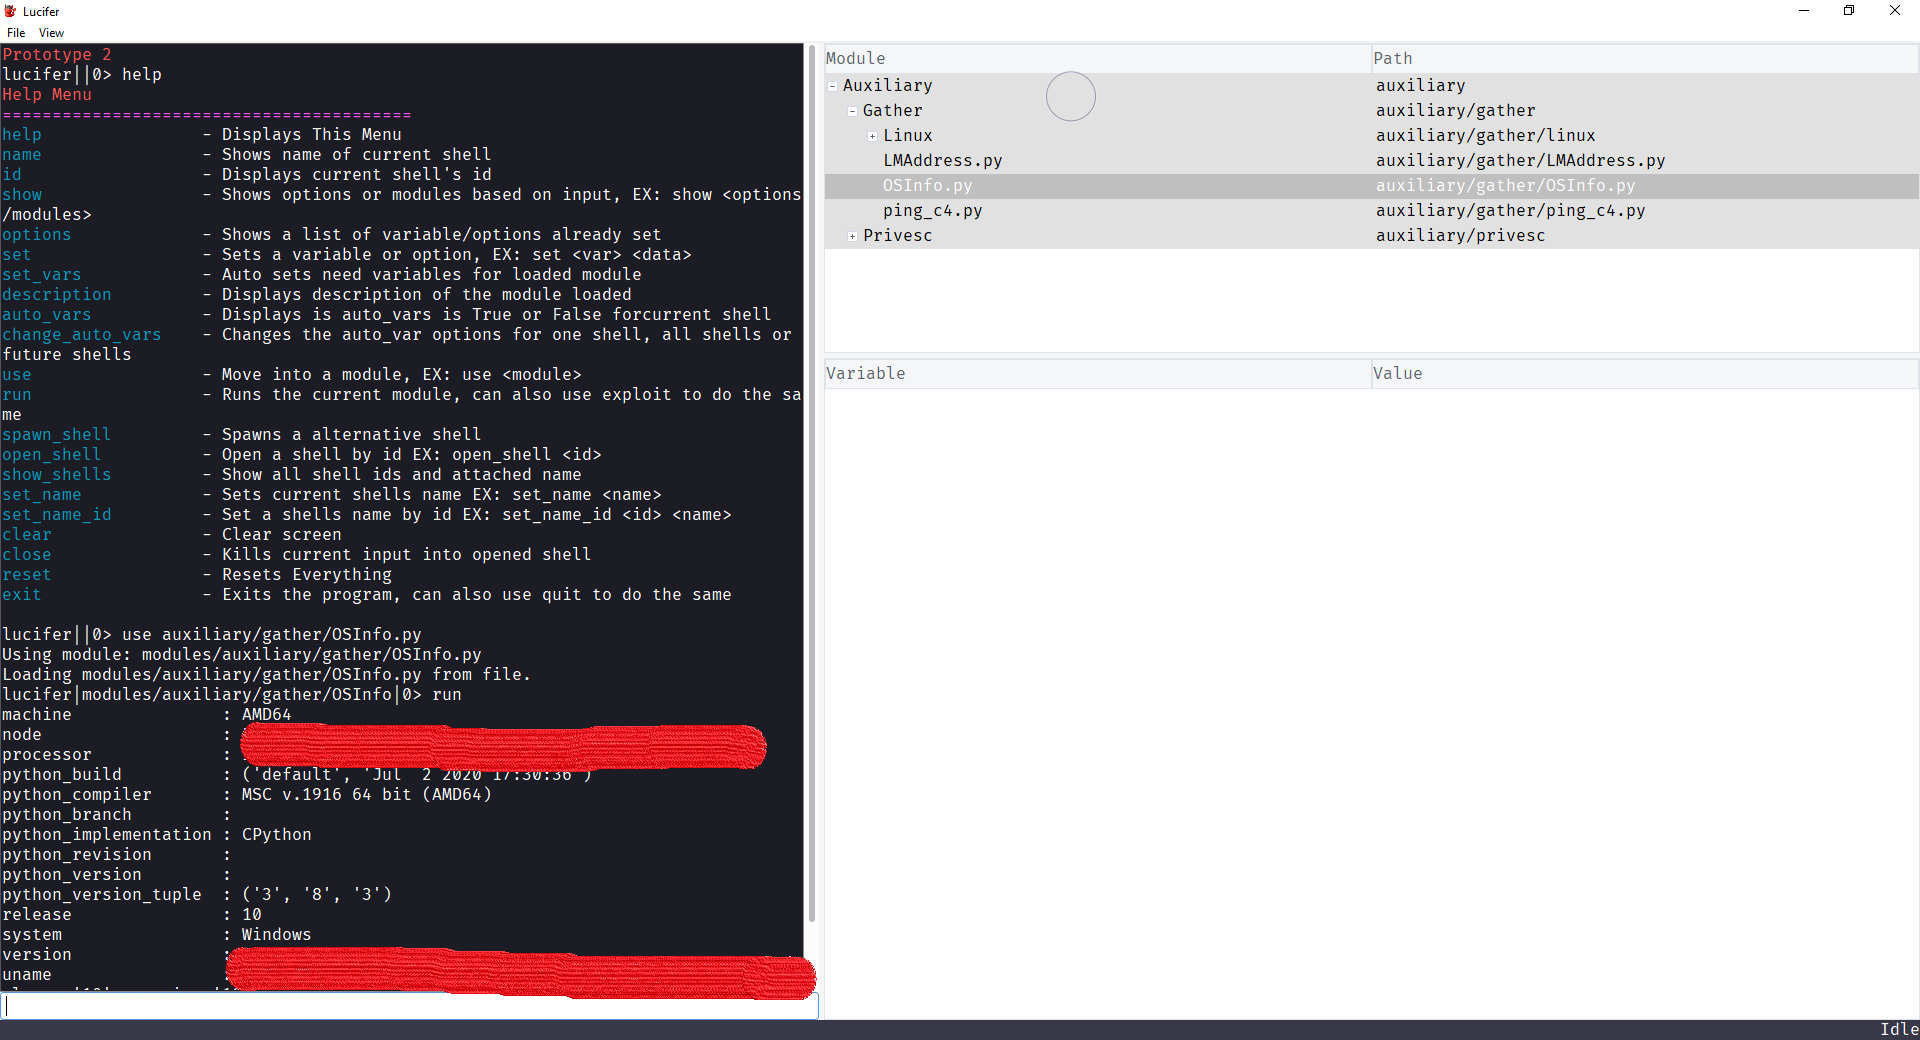 skiller9090/lucifer
पेनिट्रेशन कार्यों को स्वचालित करने के लिए एक शक्तिशाली पेनिट्रेशन टूल जैसे कि स्थानीय विशेषाधिकार वृद्धि, गणना, बहिर्वेशन और अधिक... अपने साइबर…
 fraunhofer-aisec/gallia
ऑटोमोटिव UDS इंटरफेस के लिए विस्तार योग्य पेंटेस्टिंग फ्रेमवर्क, जो मॉड्यूलर प्लगइन आर्किटेक्चर के माध्यम से पुनरुत्पादनीय स्कैन, डायग्नोस्टिक ट्रबल…
 nccgroup/autopwn
लक्ष्य निर्दिष्ट करें और उनके विरुद्ध उपकरणों के सेट चलाएँ
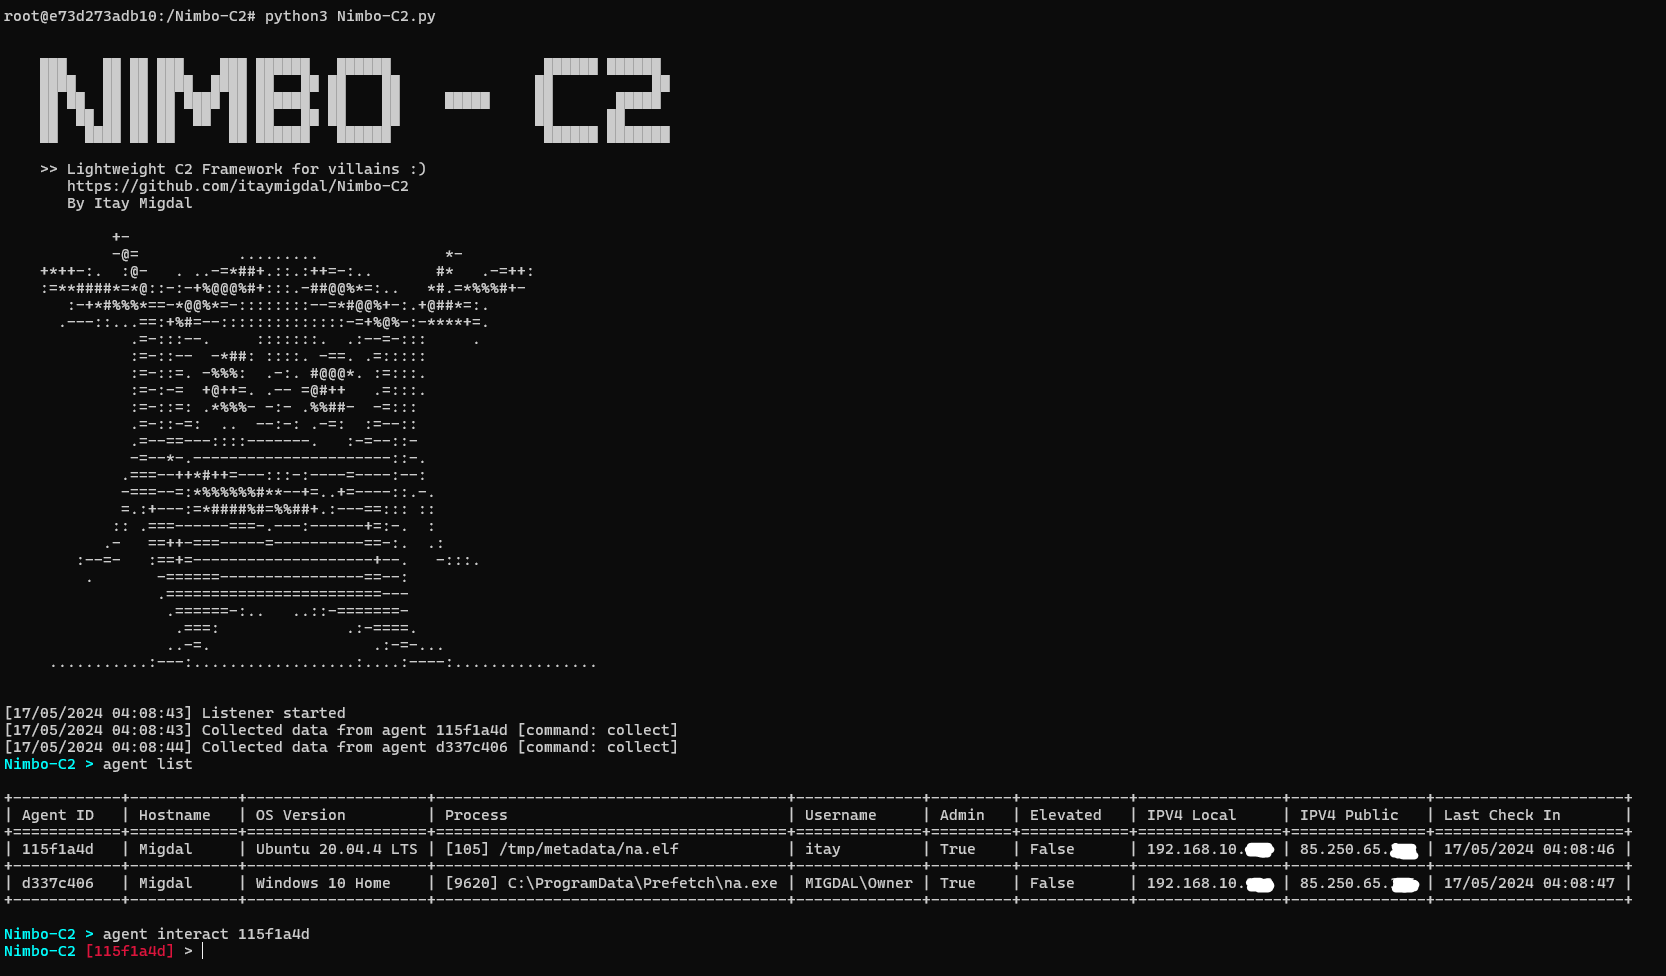 itaymigdal/nimbo-c2
Nimbo-C2 एक और (सरल और हल्का) C2 फ्रेमवर्क है।
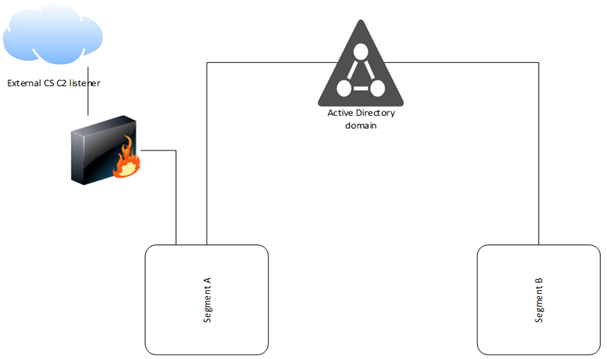 fox-it/ldapfragger
सी2 उपकरण जो विभाजित नेटवर्कों में गुप्त कमांड-एंड-कंट्रोल के लिए LDAP उपयोगकर्ता विशेषताओं पर Cobalt Strike बीकन डेटा रूट करता है।
 cleanunicorn/theo
ईथरियम रीकॉन और शोषण उपकरण।








