FudgeC2 - एक कमांड और कंट्रोल फ्रेमवर्क जो टीम सहयोग और पोस्ट-एक्सप्लॉइटेशन गतिविधियों के लिए डिज़ाइन किया गया है।


FudgeC2 एक PowerShell C2 प्लेटफ़ॉर्म है जिसे टीम सहयोग और अभियान टाइमलाइनिंग की सुविधा के लिए डिज़ाइन किया गया है, जिसे BlackHat Arsenal USA 2019 में जारी किया गया था। इसका उद्देश्य ग्राहकों को प्रतिकूल तकनीकों के अधिक विस्तृत विवरण प्रस्तुत करके लाल टीम की गतिविधियों को बेहतर ढंग से समझने में मदद करना है।
Python3 पर निर्मित और एक वेब फ्रंटएंड के साथ, FudgeC2 का उद्देश्य लाल टीम के ऑपरेटरों को एक सरल इंटरफ़ेस प्रदान करना है जिसमें वे अपने अभियानों में सक्रिय इम्प्लांट का प्रबंधन कर सकें।
FudgeC2 सक्रिय विकास में है, और इसे नियमित अपडेट मिल रहे हैं - यदि आपके पास सुविधा सुझाव हैं तो अपने विचारों और सुझावों के साथ संपर्क करें।
FudgeC2 को स्थापित और कॉन्फ़िगर करने के लिए निम्नलिखित चलाएँ:
git clone https://github.com/Ziconius/FudgeC2
cd FudgeC2/FudgeC2
sudo pip3 install -r requirements.txt
sudo python3 Controller.py
यह F2 डेटाबेस और पहली बार के क्रेडेंशियल उत्पन्न करेगा। फिर आप http[s]://127.0.0.1:5001/ से प्लेटफ़ॉर्म तक पहुँच सकेंगे। लॉगऑन क्रेडेंशियल हैं:
admin:letmein
स्थापना और कॉन्फ़िगरेशन के बारे में अधिक जानकारी के लिए विकी देखें, यहाँ।
FudgeC2 परियोजनाओं को अभियानों में विभाजित करता है। प्रत्येक अभियान के अपने इम्प्लांट टेम्पलेट, सक्रिय इम्प्लांट, उपयोगकर्ता और लक्ष्य होंगे।
शुरू करने के लिए आपको बस एक नया अभियान उत्पन्न करना होगा, अभियान के साथ एक इम्प्लांट टेम्पलेट बनाना होगा, और एक लक्ष्य कंप्यूटर पर किसी एक स्टेजर को ट्रिगर करना होगा।
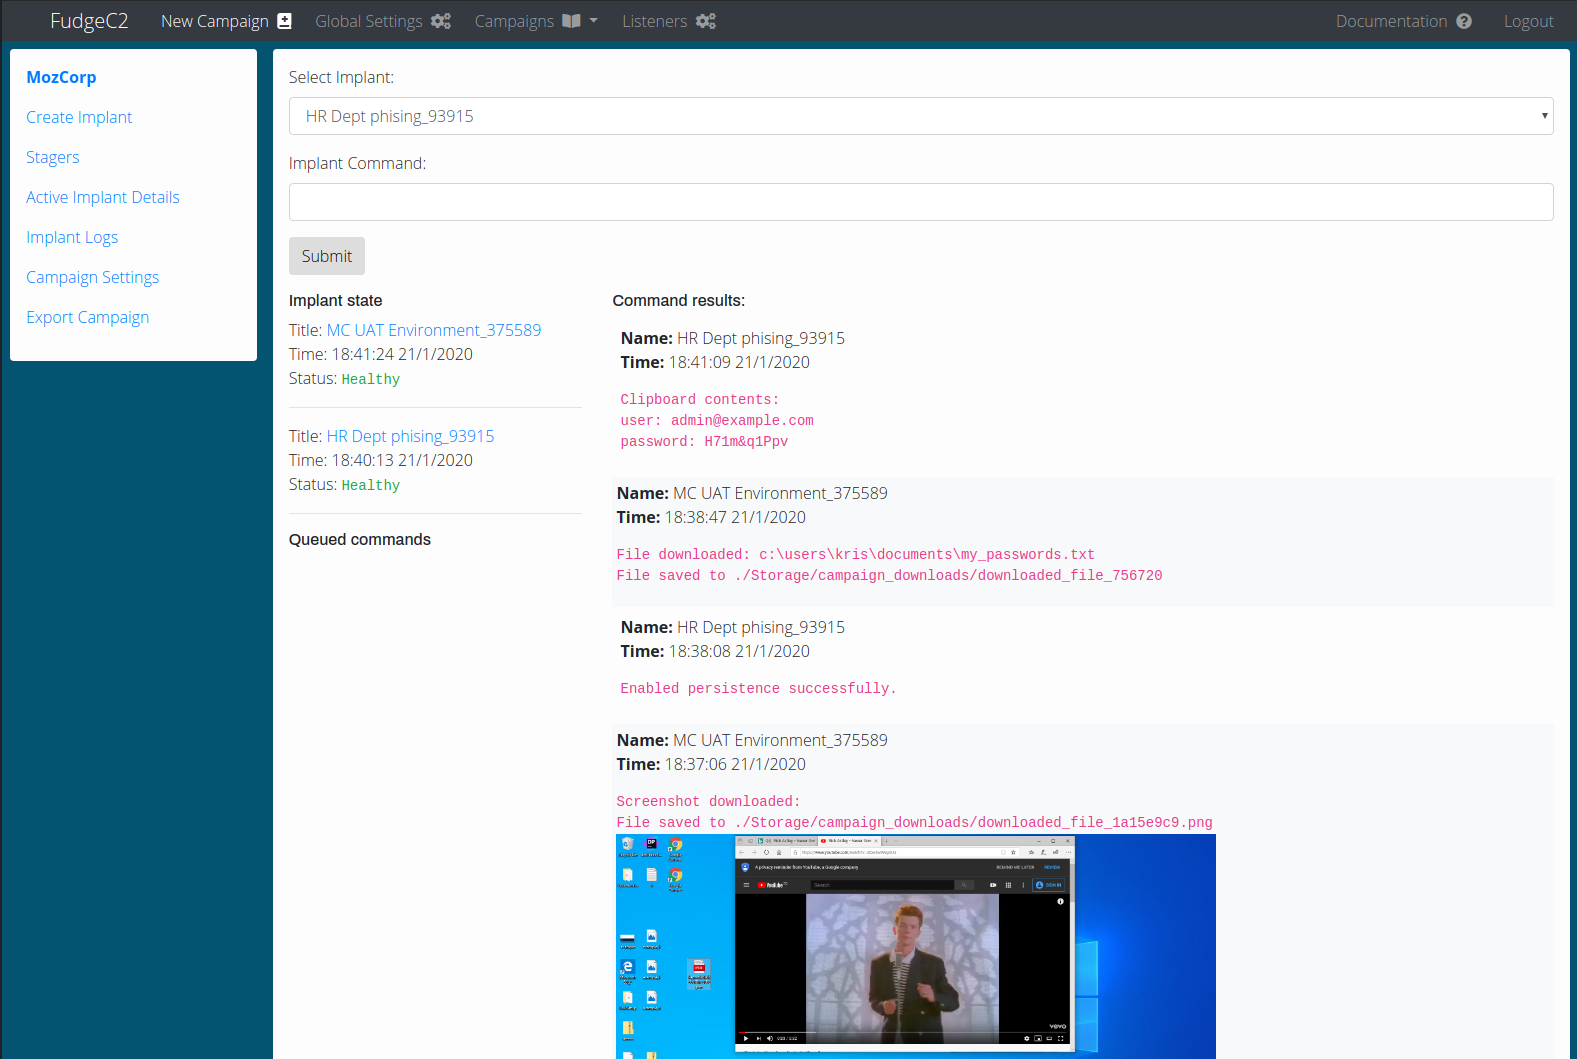
F2 इम्प्लांट में विभिन्न प्रकार के बिल्ट-इन कमांड होते हैं, जिन्हें आसानी से विस्तारित भी किया जा सकता है, जिससे ऑपरेटरों को अपनी स्वयं की बिल्ट-इन कार्यक्षमता बनाने का अवसर मिलता है। कार्यक्षमता का एक अवलोकन नीचे देखा जा सकता है, बिल्ट-इन इम्प्लांट कार्यक्षमता या कस्टम मॉड्यूल बनाने के तरीके के बारे में अधिक जानकारी के लिए FudgeC2 का विकी देखें, यहाँ पाया गया।
इम्प्लांट कार्यक्षमता
| कमांड | जानकारी |
|---|---|
<command> | यदि कोई बिल्ट-इन उपसर्ग उपयोग नहीं किया गया है, तो सबमिट किया गया मान सीधे PowerShell द्वारा निष्पादित किया जाएगा। |
:: sys_info | उपयोगकर्ता नाम, होस्टनाम, डोमेन और स्थानीय IP एकत्र करता है |
:: enable_persistence | निम्नलिखित ऑटोरन रजिस्ट्री कुंजी में एक स्टेजर पेलोड एम्बेड करके स्थिरता सक्षम करता है |
:: export_clipboard | उपयोगकर्ता के क्लिपबोर्ड में संग्रहीत किसी भी टेक्स्ट डेटा को एकत्र करने का प्रयास करता है। |
:: load_module [लक्ष्य स्क्रिप्ट] | यह बाहरी PowerShell मॉड्यूल, जैसे कि JAWS, को लोड करेगा। |
:: exec_module [लोड किए गए मॉड्यूल का नाम] | लोड किए गए मॉड्यूल के एक विशिष्ट फ़ंक्शन को निष्पादित करता है। |
:: list_modules | इम्प्लांट द्वारा लोड किए गए सभी मॉड्यूल को सूचीबद्ध करता है। |
:: download_file [लक्ष्य फ़ाइल] | लक्ष्य फ़ाइल को FudgeC2 सर्वर पर डाउनलोड करता है |
:: upload_file [स्थानीय फ़ाइल] [दूरस्थ पथ/फ़ाइलनाम] | एक फ़ाइल को लक्ष्य पथ और विशिष्ट फ़ाइलनाम पर अपलोड करता है |
:: play_audio [ऑडियो फ़ाइल (WAV)] | समझौता किए गए होस्ट पर एक WAV ऑडियो फ़ाइल चलाता है। |
:: screenshot | समझौता किए गए होस्ट के डेस्कटॉप का स्क्रीनशॉट लेता है। |
सभी योगदान, सुझाव और सुविधा अनुरोधों का स्वागत है। विचारों, सुझावों और प्रश्नों के लिए GitHub के माध्यम से या Twitter पर संपर्क करने में संकोच न करें।
FudgeC2 प्रोजेक्ट और सभी मॉड्यूल GNU जनरल पब्लिक लाइसेंस v3.0 के अंतर्गत हैं जब तक कि स्पष्ट रूप से अन्यथा नोट न किया गया हो। आप पूरा लाइसेंस यहाँ पा सकते हैं।










