
 crond-jaist/autopentest-drl
AutoPentest-DRL: गहन सुदृढ़ीकरण अधिगम का उपयोग करके स्वचालित प्रवेश परीक्षण

AutoPentest-DRL एक स्वचालित पैठ परीक्षण ढांचा है जो गहन सुदृढीकरण सीखने (DRL) तकनीकों पर आधारित है। AutoPentest-DRL किसी दिए गए तार्किक नेटवर्क के लिए सबसे उपयुक्त आक्रमण पथ निर्धारित कर सकता है, और Nmap और Metasploit जैसे उपकरणों के माध्यम से वास्तविक नेटवर्क पर पैठ परीक्षण आक्रमण को निष्पादित करने के लिए भी इसका उपयोग किया जा सकता है। यह ढांचा शैक्षिक उद्देश्यों के लिए है, ताकि उपयोगकर्ता पैठ परीक्षण आक्रमण तंत्र का अध्ययन कर सकें। AutoPentest-DRL को जापान एडवांस्ड इंस्टीट्यूट ऑफ साइंस एंड टेक्नोलॉजी (JAIST) में साइबर रेंज ऑर्गनाइजेशन एंड डिज़ाइन (CROND) NEC-एंडोड चेयर द्वारा विकसित किया जा रहा है, जो इशिकावा, जापान में स्थित है।
AutoPentest-DRL का एक अवलोकन नीचे दिखाया गया है। ढांचा लक्ष्य तार्किक नेटवर्क के संबंध में उपयोगकर्ता इनपुट प्राप्त करता है, जिसमें भेद्यता जानकारी शामिल है; वैकल्पिक रूप से, ढांचा वास्तविक लक्ष्य नेटवर्क में ज्ञात टोपोलॉजी के साथ वास्तविक कमजोरियों को खोजने के लिए Nmap का उपयोग कर सकता है। फिर MulVAL आक्रमण-ग्राफ जनरेटर का उपयोग संभावित आक्रमण वृक्षों को निर्धारित करने के लिए किया जाता है, जिन्हें एक सरलीकृत रूप में DRL इंजन में डाला जाता है। आउटपुट के रूप में उत्पन्न आक्रमण पथ का उपयोग बड़ी संख्या में तार्किक नेटवर्कों पर आक्रमण तंत्र का अध्ययन करने के लिए किया जा सकता है। वैकल्पिक रूप से, ढांचा आक्रमण पथ का उपयोग Metasploit जैसे पैठ परीक्षण उपकरणों के साथ कर सकता है, जिससे उपयोगकर्ता के लिए यह अध्ययन करना संभव हो जाता है कि वास्तविक लक्ष्य नेटवर्क पर आक्रमण कैसे किया जा सकता है।
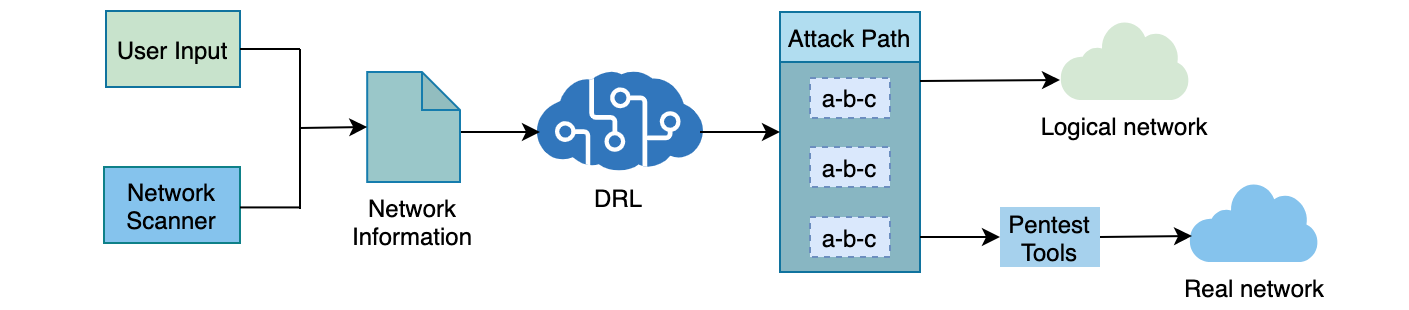
अब हम AutoPentest-DRL को सेटअप और उपयोग करने के बारे में संक्षिप्त जानकारी प्रदान करते हैं। इसके संचालन के विवरण के लिए, कृपया उपयोगकर्ता गाइड देखें, जिसे हम उपलब्ध भी कराते हैं।
AutoPentest-DRL का उपयोग करने के लिए कई बाहरी उपकरणों की आवश्यकता होती है; तार्किक नेटवर्कों से संबंधित मूल कार्यक्षमता के लिए, आपको आवश्यकता होगी:
repos/mulval निर्देशिका में स्थापित किया जाना चाहिए। आपको /etc/profile फ़ाइल को भी कॉन्फ़िगर करने की आवश्यकता है जैसा कि यहाँ चर्चा की गई है। कुछ सिस्टमों पर, epstopdf टूल को भी स्थापित करने की आवश्यकता हो सकती है, उदाहरण के लिए नीचे दिए गए कमांड का उपयोग करके:
sudo apt install texlive-font-utils
यदि आप AutoPentest-DRL का उपयोग वास्तविक नेटवर्कों के साथ करने की योजना बनाते हैं, तो आपको इसकी भी आवश्यकता होगी:
nmap स्थापित करने के लिए आवश्यक कमांड नीचे दिया गया है:
sudo apt install nmap
pymetasploit3 का उपयोग करते हैं, और इस टूल को इसके लेखक के निर्देशों का पालन करके Penetration_tools/pymetasploit3 निर्देशिका में स्थापित करने की आवश्यकता है।AutoPentest-DRL मुख्य रूप से Ubuntu 18.04 LTS ऑपरेटिंग सिस्टम पर विकसित किया गया है; अन्य OS काम कर सकते हैं, लेकिन उनका परीक्षण नहीं किया गया है। AutoPentest-DRL को सेटअप करने के लिए, नवीनतम संस्करण डाउनलोड करने के लिए रिलीज़ पृष्ठ का उपयोग करें, और स्रोत कोड संग्रह को उस होस्ट पर अपनी पसंद की निर्देशिका (उदाहरण के लिए, आपकी होम निर्देशिका) में निकालें जिस पर आप इसका उपयोग करना चाहते हैं।
AutoPentest-DRL Python में कार्यान्वित है, और इसे चलाने के लिए कई पैकेजों की आवश्यकता होती है। वितरण के साथ शामिल requirements.txt फ़ाइल का उपयोग AutoPentest-DRL/ निर्देशिका से चलाए जाने वाले निम्नलिखित कमांड के माध्यम से आवश्यक पैकेजों को स्थापित करने के लिए किया जा सकता है:
$ sudo -H pip install -r requirements.txt
AutoPentest-DRL का उपयोग एक नमूना तार्किक नेटवर्क टोपोलॉजी पर तुरंत किया जा सकता है, AutoPentest-DRL/ निर्देशिका से एक टर्मिनल में निम्नलिखित कमांड चलाकर:
$ python3 ./AutoPentest-DRL.py logical_attack
इस तार्किक आक्रमण मोड में कोई वास्तविक आक्रमण नहीं किया जाता है, और AutoPentest-DRL केवल फ़ाइल MulVal_P/logical_attack_v1.P में वर्णित तार्किक नेटवर्क टोपोलॉजी के लिए इष्टतम आक्रमण पथ निर्धारित करेगा। आउटपुट पथ की तुलना MulVAL द्वारा mulval_results/AttackGraph.pdf फ़ाइल में उत्पन्न आक्रमण ग्राफ के विज़ुअलाइज़ेशन से करके आप तार्किक आक्रमण चरणों का विस्तार से अध्ययन कर सकते हैं।
AutoPentest-DRL के संचालन के बारे में अधिक जानकारी के लिए, जिसमें वास्तविक नेटवर्कों पर पैठ परीक्षण आयोजित करते समय उपयोग किए जाने वाले वास्तविक आक्रमण मोड शामिल है, हमारा उपयोगकर्ता गाइड देखें।
इस परियोजना में योगदानकर्ताओं की सूची के लिए, वितरण में शामिल फ़ाइल CONTRIBUTORS देखें।






