
 #1
शोषण के बाद निष्पादित करने के लिए दुर्भावनापूर्ण कोड या निर्देशों को बनाने और अनुकूलित करने के उपकरण।
Kitploit अनुशंसित

 sh4den/cve-2022-29464
मल्टीथ्रेडिंग के साथ CVE-2022-29464 के लिए एक बॉट्स लोडर
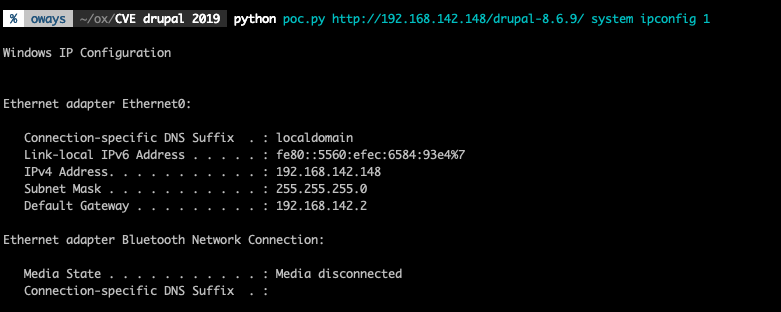 oways/cve-2019-6340
CVE-2019-6340 POC Drupal rce
 amitr12/cybersec
एकल-फ़ाइल HTML चीट शीट रेड टीमर्स और पेंटेस्टर्स के लिए, जिसमें स्वचालित रूप से हमलावर/लक्ष्य चर इंजेक्ट होते हैं, OS-जागरूक रिवर्स शेल जनरेटर, और 7…
 stephenbradshaw/cve-2022-46164-poc
CVE-2022-46164 के लिए बुनियादी POC एक्सप्लॉइट
 kobs0n/cve-2019-11581
CVE-2019-11581 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो Atlassian Jira Server और Data Center को लक्षित करता है। टेम्पलेट इंजेक्शन के माध्यम से बिना…
 subc0ol/apache-struts2-rce-exploit-v2-cve-2017-5638
पेनिट्रेशन टेस्टिंग और भेद्यता सत्यापन के लिए ऑटो-एक्सप्लॉइटेशन क्षमताओं के साथ Apache Struts2 (CVE-2017-5638) के लिए स्वचालित रिमोट कोड निष्पादन…
 crusoe112/dirtypipepython
एक Python-आधारित DirtyPipe (CVE-2022-0847) POC जो रूट शेल प्राप्त करने के लिए है
 dor-tumarkin/cve-2019-17564-fastjson-gadget
अलीबाबा FastJson + Spring गैजेट श्रृंखला बनाने के लिए बुनियादी कोड, जैसा कि CVE-2019-17564 में Apache Dubbo का शोषण करने के लिए उपयोग किया जाता है -…
 misterxid/watchguard_cve-2022-26318
CVE-2022-26318 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, WatchGuard XTM और FireWare OS में एक रिमोट कोड निष्पादन कमजोरी, जो एक तैयार HTTP POST अनुरोध के…
 dovelus/polychrome-rs
Compute Shader को Payload के रूप में उपयोग करने का एक PoC
 faisalfs10x/log4j2-cve-2021-44228-revshell
Log4j2 CVE-2021-44228 revshell, बेशक यह बेकार है!!
 qtranspose/cve-2020-7247-exploit
OpenSMTPD 6.4.0 - 6.6.1 दूरस्थ कोड निष्पादन PoC exploit
 ma1dong/vcenter_rce
भेद्यता शोषण, Vmware vCenter 6.5-7.0 RCE (CVE-2021-21972), 冰蝎3 अपलोड करें, getshell
 mansk1es/caboom
CVE-2021-40444 के लिए एक दुर्भावनापूर्ण .cab निर्माण उपकरण
 garvitv14/cve-2025-59287
CVE-2025-59287 के लिए स्वचालित एक्सप्लॉइट, WSUS में एक अनप्रमाणित RCE, जिसमें पेलोड जनरेशन, रिवर्स शेल लिसनर, और हार्डकोडेड कुंजियों के साथ AES…
 watchtowrlabs/watchtowr-vs-watchguard-cve-2025-9242
Python-आधारित डिटेक्शन आर्टिफैक्ट जनरेटर और WatchGuard Fireware OS CVE-2025-9242 के लिए एक्सप्लॉइट, जो एक अनऑथेंटिकेटेड IKEv2 आउट-ऑफ-बाउंड्स राइट…
 shauntdergrigorian/cve-2006-6184
यह CVE-2006-6184 के लिए एक python-आधारित स्टैंडअलोन एक्सप्लॉइट है। यह एक्सप्लॉइट Allied Telesyn TFTP Server (AT-TFTP) 1.9, और संभवतः पुराने संस्करणों…
 thel1ghtvn/cve-2022-30333-poc
CVE-2022-30333 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Zimbra द्वारा उपयोग किए जाने वाले unrar में एक पाथ ट्रैवर्सल भेद्यता है, जो क्राफ्टेड RAR…








