
 #1
शोषण के बाद निष्पादित करने के लिए दुर्भावनापूर्ण कोड या निर्देशों को बनाने और अनुकूलित करने के उपकरण।
Kitploit अनुशंसित

 tc4dy/cve-2026-87902-toolkit
WordPress CVE-2026-87902 LFI-to-RCE टूलकिट, जिसमें एक weaponized exploit chain (PEAR RCE, webshell, admin creation, loot) और एक non-intrusive…
 cyb3r-techie/pezor-docker
इस डॉकर इमेज की मदद से, आप अपने सिस्टम पर PEzor तक आसानी से पहुँच सकते हैं!
 ycdxsb/cve-2020-0668
CVE-2020-0668 एक्सप्लॉइट को संस्करण < win10 v1903 और संस्करण >= win10 v1903 के लिए कार्यशील बनाएँ
 r3kind1e/log4shell-obfuscated-payloads-generator
प्राथमिक अस्पष्टीकृत या द्वितीयक अस्पष्टीकृत CVE-2021-44228 या CVE-2021-45046 पेलोड उत्पन्न करें ताकि WAF पहचान से बचा जा सके।
 murataydemir/cve-2017-9822
[CVE-2017-9822] DotNetNuke कुकी डिसीरियलाइज़ेशन रिमोट कोड निष्पादन (RCE)
 amoloht/cve-2022-33891
「💥」CVE-2022-33891 - Apache Spark कमांड इंजेक्शन
 securelayer7/wordpresshell
CVE-2026-63030 / CVE-2026-60137 (WordPress core) के लिए प्री-प्रमाणीकरण RCE PoC
 bigsizeme/cve-2018-2893
रिवर्स शेल जनरेटर
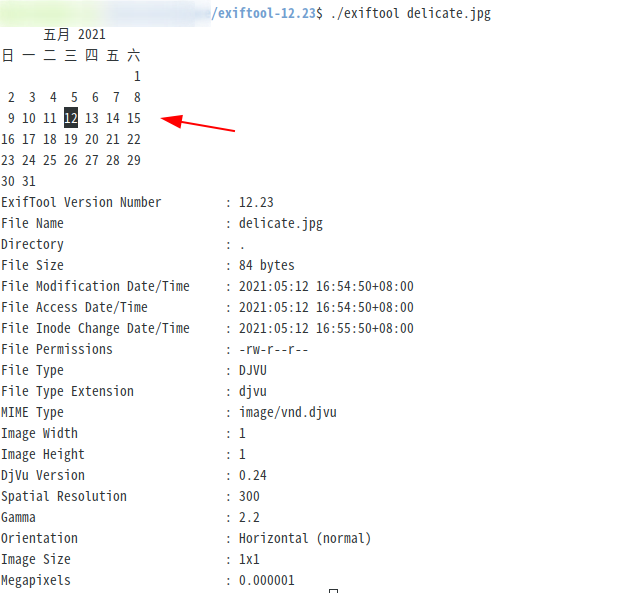 se162xg/cve-2021-22204
exiftool मनमाना कोड निष्पादन भेद्यता
 iss4cf0ng/eden-rat
एक ओपन-सोर्स लिनक्स जीयूआई-आधारित रिमोट एक्सेस टूल जो C# में विकसित किया गया है और इसमें Python पेलोड है, जो वैध पेनिट्रेशन टेस्टिंग और रिकॉनिसेंस…
 noxtal/follina
सब कुछ CVE-2022-30190, उर्फ follina, के बारे में, जो एक RCE भेद्यता है जो Word जैसे Office ऐप्स पर Microsoft Support Diagnostic Tools (MSDT) को…
 eversinc33/nimnightmare
CVE-2021-1675 LPE PoC in Nim (PrintNightmare स्थानीय विशेषाधिकार वृद्धि)
 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2: उन्नत एलएलएम रेड टीम अनुसंधान प्लेटफ़ॉर्म, PAIR एल्गोरिदम और LLM-as-a-Judge मूल्यांकन के साथ
 vulnbe/burpsuite-copy-as-xmlhttprequest
BurpSuite एक्सटेंशन जो HTTP अनुरोधों को JavaScript XMLHttpRequest कोड में परिवर्तित करता है, ताकि XSS proof-of-concept जनरेशन और वेब एक्सप्लॉइटेशन…
 youcannotseemeagain/cve-2023-22515_rce
Confluence बैकएंड rce
 0x00-0x00/-cve-2017-9805
Apache Struts2 REST प्लगइन XStream RCE (CVE-2017-9805) के लिए शोषण स्क्रिप्ट
 jas502n/java-compressed-file-security
जावा वेब संपीड़ित फ़ाइल सुरक्षा भेद्यता
 lanzt/cve-2020-14321
प्रमाणित Moodle 3.9 शोषण जो शिक्षक विशेषाधिकारों को प्रबंधक भूमिका तक बढ़ाता है और दुर्भावनापूर्ण प्लगइन अपलोड के माध्यम से रिमोट कोड निष्पादन…








