
 #1
शोषण के बाद निष्पादित करने के लिए दुर्भावनापूर्ण कोड या निर्देशों को बनाने और अनुकूलित करने के उपकरण।
Kitploit अनुशंसित

 bkfish/awesome_shiro
CVE-2016-4437-Shiro डिसीरियलाइज़ेशन ब्रूट फ़ोर्स मॉड्यूल और key, कमांड निष्पादन, रिवर्स शेल स्क्रिप्ट
 datackmy/fallingskies-cve-2023-35885
Python एक्सप्लॉइट CVE-2023-35885 के लिए जो CloudPanel v2.0.0–v2.3.0 को लक्षित करता है। एक क्राफ्टेड सीरियलाइज़्ड कुकी के माध्यम से वेबशेल इंजेक्ट…
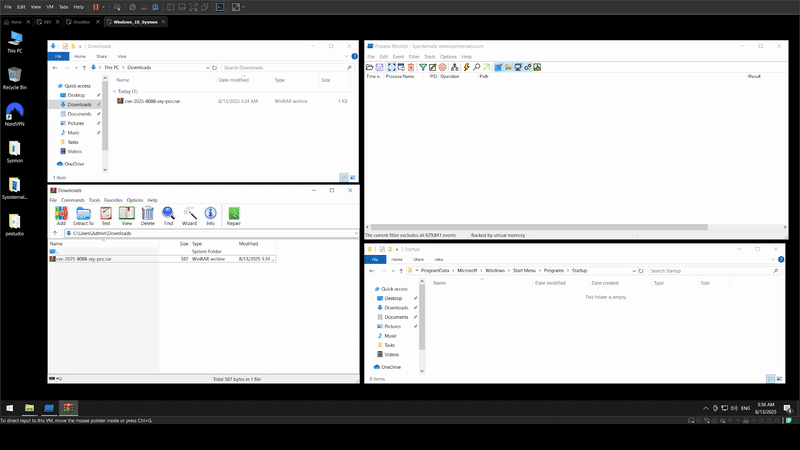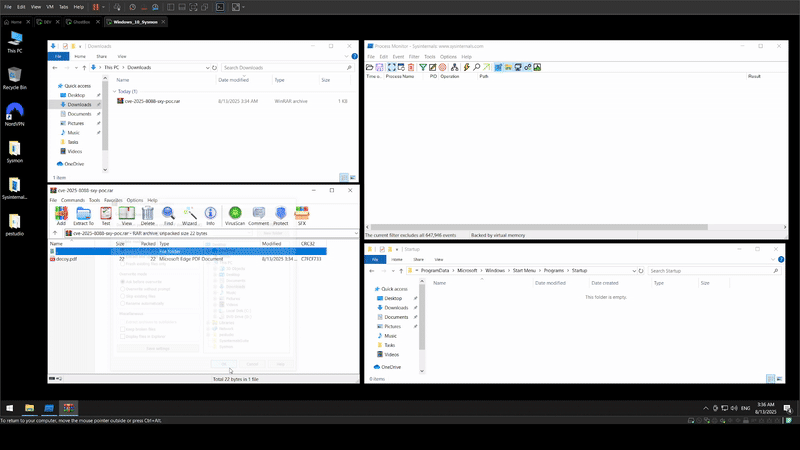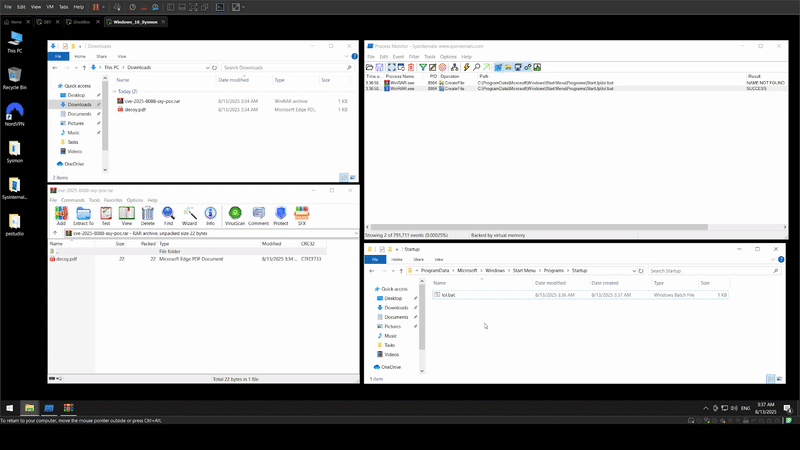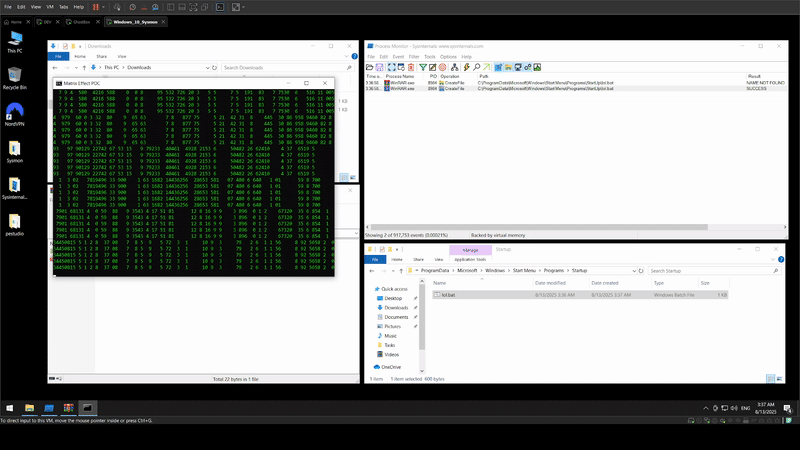 sxyrxyy/cve-2025-8088-winrar-proof-of-concept-poc-exploit-
CVE-2025-8088 WinRAR प्रूफ ऑफ कॉन्सेप्ट (PoC-Exploit)
 scs-labrat/android_autorooter
Android 12 और 13 पर ऐप्स से CVE-2024-0044 भेद्यता का उपयोग करके संवेदनशील उपयोगकर्ता डेटा को दूरस्थ रूप से बाहर निकालें
 demon-i386/zoshrinkc2
DNS over HTTPS लक्षित मैलवेयर (केवल एक बार चलता है)
 cipherspy/cve-2026-42945-poc
CVE-2026-42945 के लिए शोषण
 nirvanaon/now
NØW एक शब्द-आधारित शेलकोड एन्कोडिंग और अस्पष्टीकरण उपकरण है जो कच्चे शेलकोड बाइट्स को प्राकृतिक दिखने वाले अंग्रेजी गद्य में बदल देता है।
 wsfengfan/cve-2020-2555
CVE-2020-2555 Python POC
 randomrobbiebf/marshalsec-jar
marshalsec-0.0.3-SNAPSHOT-all X64 पर संकलित
 portswigger/splitting-the-email-atom
ईमेल पता पार्सर विसंगतियों का उपयोग करके एक्सेस नियंत्रण को बायपास करने के लिए शोध सामग्री और टूलिंग, जिसमें फ़ज़र, Hackvertor टैग, CSS…
 mchklt/cve-2025-30406
CVE-2025-30406 ViewState Exploit PoC
 garck3h/cve-2023-38831
winrar प्रोग्राम RCE (अर्थात् cve-2023-38831) के लिए POC उत्पन्न करने वाला एक उपकरण।
 3gstudent/cve-2017-8464-exp
x86 और x64 का समर्थन करता है
 nickguitar/yaps
एक और PHP शेल - सबसे पूर्ण PHP रिवर्स शेल
 erpscanteam/cve-2018-2380
SAP NetWeaver AS JAVA CRM पर लॉग इंजेक्शन के माध्यम से दूरस्थ कमांड निष्पादन का PoC
 icyguider/nimcrypt
PE Crypter Nim में लिखा गया
 striga-ai/cve-2026-34486
Apache Tomcat Tribes क्लस्टरिंग में EncryptInterceptor fail-open बाईपास, जो Java डिसीरियलाइज़ेशन के माध्यम से बिना प्रमाणीकरण के RCE की ओर ले जाता है।
 brianwrf/s2-053-cve-2017-12611
Struts 2 S2-053(CVE-2017-12611) के लिए RCE एक्सप्लॉइट करने का एक सरल स्क्रिप्ट








