
 #1
 zldww2011/cve-2018-0802_poc
कैलकुलेटर को चलाने के लिए भेद्यता का शोषण करें
 kimd155/quickresponsec2
गुप्त C2 फ्रेमवर्क QR कोड का उपयोग करके अप्रत्यक्ष कमांड निष्पादन और HTTP/S के माध्यम से परिणाम प्राप्त करने के लिए, गुप्त पैठ परीक्षण और रेड टीम…
 offsecginger/pythonaesobfuscate
एक Python स्क्रिप्ट और उसके साथ आने वाले Shellcode को अस्पष्ट करता है।
 hosch3n/fastjsonvulns
Fastjson 1.2.80 CVE-2022-25845 के लिए एक्सप्लॉइट, जो RCE के लिए AspectJ फ़ाइल रीडिंग और Groovy रिमोट क्लास लोडिंग को सक्षम बनाता है।
 safebuffer/lightme
अस्पष्ट पावरशेल स्क्रिप्ट/पेलोड प्रस्तुत करने वाला HTTP सर्वर
 intrinsic-propensity/turing-machine
मिन्स्की की यूनिवर्सल ट्यूरिंग मशीन का पायथन कार्यान्वयन, जिसमें शैक्षिक अनुसंधान के लिए मनमाना कोड निष्पादन (CVE-2021-32471) प्रदर्शित करने वाला एक…
 secpros-team/laravel-cve-2021-3129-exp
# CVE-2021-3129 के लिए वन-क्लिक एक्सप्लॉइट, Laravel में, तैयार किए गए अनुरोधों के माध्यम से रिमोट कोड निष्पादन सक्षम करके getshell प्राप्त करने के…
 black-mirror/weblogic
Weblogic CVE-2019-2725 CVE-2019-2729 Getshell कमांड निष्पादन
 beichendream/cve-2025-55182-godzillamemoryshell
CVE-2025-55182 के लिए शोषण स्क्रिप्ट जो कमजोर वेब सर्वर पर Godzilla मेमोरी शेल तैनात करती है, प्रॉक्सी और एन्कोडिंग विकल्पों के समर्थन के साथ।
 jas502n/cve-2018-1273
# CVE-2018-1273 (Spring Data Commons RCE) के लिए Python-आधारित एक्सप्लॉइट, जिसमें इंटरैक्टिव कमांड शेल और पेनेट्रेशन टेस्टिंग के लिए HTTP POST पेलोड…
 emcghee/payloadautomation
Cobalt Strike पेलोड विकास, परीक्षण और तैनाती को Python-to-Sleep ब्रिज के माध्यम से स्वचालित करता है; इसमें आर्टिफैक्ट निरीक्षण, IoC ट्रैकिंग और संकलन…
 yehia-mamdouh/xssya
XSSYA (क्रॉस साइट स्क्रिप्टिंग स्कैनर और भेद्यता पुष्टिकरण)
 nth347/cve-2021-3129_exploit
CVE-2021-3129 के लिए शोषण
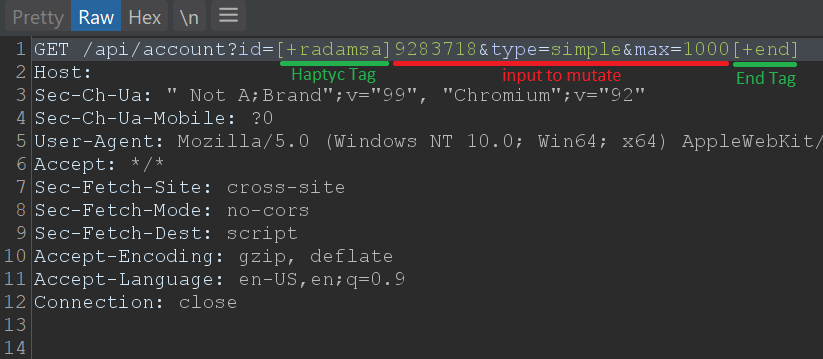 defparam/haptyc
Turbo Intruder के लिए Python लाइब्रेरी जो पेलोड पोजीशन सपोर्ट और Sniper/Clusterbomb/Pitchfork अटैक प्रकारों को जोड़ती है, साथ ही HTTP फ़ज़िंग के लिए…
 codewhitesec/coldfusionpwn
CVE-2017-3066 के लिए शोषण उपकरण जो Adobe Coldfusion 11/12 को लक्षित करता है
 jofpin/backcookie
कुकी का उपयोग करने वाला छोटा बैकडोर।
 jas502n/cve-2019-6340
Drupal8 का REST RCE, SA-CORE-2019-003, CVE-2019-6340









