Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
QuickResponseC2 — गुप्त C2 फ्रेमवर्क QR कोड का उपयोग करके अप्रत्यक्ष कमांड निष्पादन और HTTP/S के माध्यम से परिणाम प्राप्त करने के लिए, गुप्त पैठ परीक्षण और रेड टीम संचालन के लिए डिज़ाइन किया गया। | Kitploit
उपकरण/GitHubGitHub/kimd155/quickresponsec2
पेलोड जनरेशनपेनिट्रेशन टेस्टिंगकमांड एंड कंट्रोलरेड टीमिंगरिमोट एक्सेस टूल
GitHubkimd155/quickresponsec2

QuickResponseC2

गुप्त C2 फ्रेमवर्क QR कोड का उपयोग करके अप्रत्यक्ष कमांड निष्पादन और HTTP/S के माध्यम से परिणाम प्राप्त करने के लिए, गुप्त पैठ परीक्षण और रेड टीम संचालन के लिए डिज़ाइन किया गया।

रिपॉजिटरी देखें
5422356 महीने पहलेKitploit द्वारा समीक्षित
साझा करें

QuickResponseC2

मुझे एक कॉफी खरीदें

GitHub रिपॉजिटरी पर जाएं
क्षमताएँ - उपयोग - प्रदर्शन - कार्यप्रवाह अवलोकन - TODO

QuickResponseC2

QuickResponseC2 एक गुप्त कमांड एंड कंट्रोल (C2) फ्रेमवर्क है जो हमलावर और पीड़ित मशीनों के बीच एक मध्यवर्ती HTTP/S सर्वर के माध्यम से अप्रत्यक्ष और छिपा हुआ संचार सक्षम करता है। सभी नेटवर्क गतिविधि केवल छवियों को अपलोड और डाउनलोड करने तक सीमित है, जिससे पारंपरिक IPS/IDS सिस्टम द्वारा इसका पता लगाना कठिन हो जाता है और यह सुरक्षा अनुसंधान और पैठ परीक्षण के लिए एक आदर्श उपकरण है।

क्षमताएँ:

  • QR कोड के माध्यम से कमांड निष्पादन:
    उपयोगकर्ता पीड़ित मशीन पर कस्टम कमांड भेज सकते हैं, जो QR कोड के रूप में एन्कोड किए जाते हैं।
    पीड़ित QR कोड को स्कैन करते हैं, जो उनके सिस्टम पर कमांड के निष्पादन को ट्रिगर करता है।
    कमांड सरल प्रश्नों से लेकर परीक्षण परिदृश्य के आधार पर जटिल संचालन तक कुछ भी हो सकता है।

  • परिणाम प्राप्ति:
    निष्पादित कमांड के परिणाम पीड़ित सिस्टम से वापस आते हैं और QR कोड में एन्कोड किए जाते हैं।
    सर्वर परिणाम को डिकोड करता है और आगे के विश्लेषण या अनुवर्ती कार्रवाई के लिए हमलावर को प्रतिक्रिया प्रदान करता है।

  • बिल्ट-इन HTTP सर्वर:
    टूल में एक हल्का HTTP सर्वर शामिल है जो पीड़ित मशीन को कमांड QR कोड प्राप्त करने में सुविधा प्रदान करता है।
    परिणाम QR कोड छवियों के रूप में सर्वर पर वापस भेजे जाते हैं, और आसान प्रबंधन के लिए अद्वितीय फ़ाइल नामों के साथ स्वचालित रूप से सहेजे जाते हैं।
    हमलावर की मशीन कई अनुरोधों को संभालती है, जिसमें HTTP लॉग अलग से व्यवस्थित और सहेजे जाते हैं।

  • गुप्त संचार:
    QuickResponseC2 न्यूनतम निशानों के साथ, रडार के नीचे काम करता है, जो सुरक्षा सुरक्षा को सचेत किए बिना पीड़ित मशीन के साथ बातचीत करने का एक गुप्त तरीका प्रदान करता है।
    सुरक्षा मूल्यांकन या कमांड-एंड-कंट्रोल पद्धतियों के परीक्षण के लिए आदर्श, बिना पकड़े गए।

  • फ़ाइल प्रबंधन:
    टूल स्वचालित रूप से सभी QR कोड (कमांड और परिणाम) को server_files निर्देशिका में सहेजता है, अनुक्रमिक फ़ाइल नामों जैसे command0.png, command1.png, आदि का उपयोग करके।
    परिणाम फ़ाइलों का डिकोडिंग और प्रसंस्करण निर्बाध रूप से संभाला जाता है।

  • उपयोगकर्ता-अनुकूल इंटरफ़ेस:
    टूल एक सरल कमांड-लाइन इंटरफ़ेस के माध्यम से संचालित होता है, जो उपयोगकर्ताओं को आसानी से C2 सर्वर सेट अप करने, कमांड भेजने और परिणाम प्राप्त करने की अनुमति देता है।
    किसी अतिरिक्त जटिल कॉन्फ़िगरेशन या निर्भरता की आवश्यकता नहीं है।

उपयोग

  1. सबसे पहले, निर्भरताएँ स्थापित करें - pip3 install -r requirements.txt

  2. फिर, main.py चलाएँ python3 main.py

  3. विकल्पों में से चुनें:

    1 - C2 सर्वर चलाएँ

    2 - पीड़ित इम्प्लांट बनाएँ

  4. आनंद लें!

प्रदर्शन

https://github.com/user-attachments/assets/382e9350-d650-44e5-b8ef-b43ec90b315d

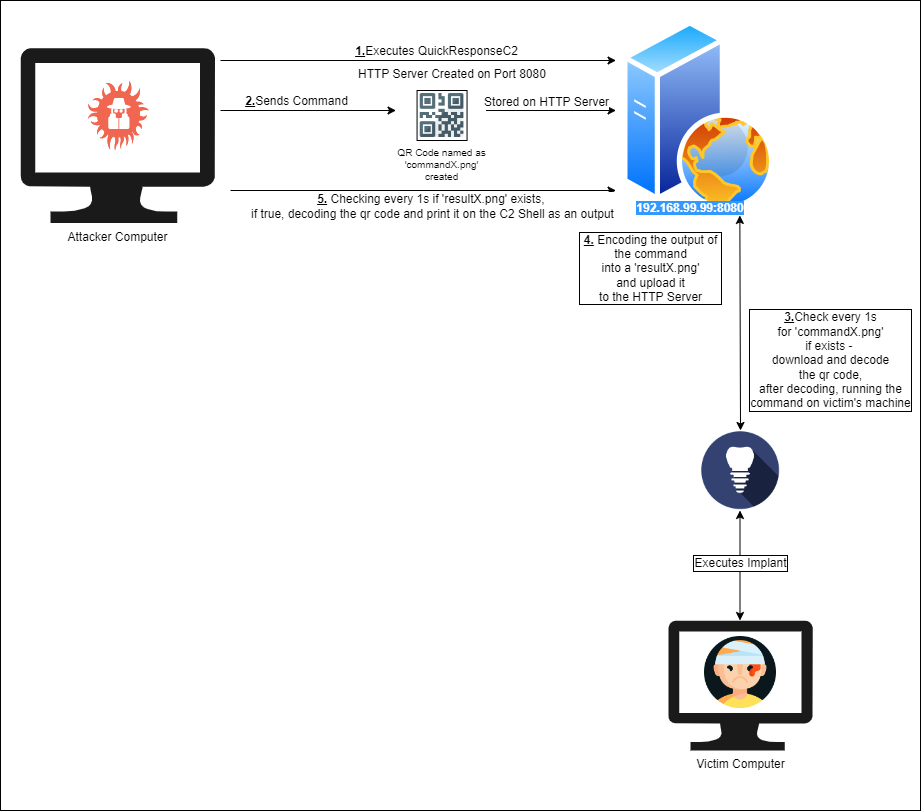
कार्यप्रवाह अवलोकन

1. C2 सर्वर का आरंभीकरण

  • हमलावर QuickResponseC2 लॉन्च करता है, जो एक हल्का HTTP सर्वर (डिफ़ॉल्ट पोर्ट: 8080) बनाता है।
  • यह सर्वर हमलावर और पीड़ित के बीच मध्यस्थ के रूप में कार्य करता है, उनके बीच किसी भी सीधे कनेक्शन को समाप्त करता है।

2. QR कोड के माध्यम से कमांड वितरण

  • हमलावर एक कमांड को QR कोड में एन्कोड करता है और इसे HTTP सर्वर पर commandX.png के रूप में सहेजता है।
  • पीड़ित मशीन नियमित रूप से सर्वर को पोल करती है (जैसे, हर 1 सेकंड) ताकि एक नई कमांड फ़ाइल की उपस्थिति की जाँच कर सके।

3. पीड़ित कमांड निष्पादन

  • एक बार जब पीड़ित एक नई QR कोड फ़ाइल (commandX.png) का पता लगाता है, तो वह कमांड प्राप्त करने के लिए छवि को डाउनलोड और डिकोड करता है।
  • डिकोड किया गया कमांड पीड़ित के सिस्टम पर निष्पादित किया जाता है।

4. परिणाम एन्कोडिंग और अपलोडिंग

  • पीड़ित निष्पादित कमांड के आउटपुट को QR कोड में एन्कोड करता है और इसे स्थानीय रूप से resultX.png के रूप में सहेजता है।
  • परिणाम फ़ाइल फिर HTTP सर्वर पर अपलोड की जाती है।

5. हमलावर द्वारा परिणाम प्राप्ति

  • हमलावर नियमित रूप से सर्वर पर नई परिणाम फ़ाइलों (resultX.png) की जाँच करता है।
  • मिलने पर, परिणाम फ़ाइल डाउनलोड और डिकोड की जाती है ताकि निष्पादित कमांड का आउटपुट प्राप्त किया जा सके।

प्रवाह

TODO और योगदान

  • इम्प्लांट के लिए एक टेम्पलेट तैयार करें
  • इम्प्लांट को स्वचालित रूप से .exe के रूप में संकलित करें
  • उत्पन्न QR कोड को फ़ाइल के बजाय एक वेरिएबल में बाइट्स के रूप में सहेजें - पीड़ित पक्ष
  • QR कोड से डिकोड किए गए कमांड पर स्वचालित रूप से एक अस्पष्टता जोड़ें

बेझिझक फोर्क करें और योगदान दें! पुल रिक्वेस्ट का स्वागत है।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    424
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    276

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →