#1
 nettitude/cve-2022-23253-poc
CVE-2022-23253 PoC
 mrdark-ops/cve-2026-38526
Python PoC जो Krayin CRM <= 2.2.x में CVE-2026-38526 का उपयोग करता है: प्रमाणित करता है, /admin/tinymce/upload के माध्यम से PHP webshell अपलोड करता…
 chaitanyaharitash/cve-2026-21514_cve-2026-21510
# CVE-2026-21514 (संरक्षित दृश्य बायपास) और CVE-2026-21510 (RCE) का शोषण करने के लिए बिल्डर और शोध नोट्स, जिसमें अस्पष्टीकरण (obfuscation) और…
 deancyl/s9180-rootmygalaxy
RootMyGalaxy for Galaxy S23 Ultra SM-S9180 (FZG1) - temp root via CVE-2026-43499, KernelSU late-load, no partition flashing, no Knox
 mouseos/aquos-r6-ghostlock
Sharp AQUOS R6 A101SH S0029 के लिए GhostLock CVE-2026-43499 का उपयोग करते हुए अस्थायी रूट एक्सप्लॉइट
 ianxtianxt/bypass_disablefunc_via_ld_preload
php प्रिविलेज एस्केलेशन के दौरान सिस्टम द्वारा डिसेबल किए गए फ़ंक्शन के कारण कमांड निष्पादित नहीं कर पाने की स्थिति का समाधान करना।
 devbuihieu/cve-2025-6558-proof-of-concept
CVE-2025-6558 के लिए प्रमाण-अवधारणा शोषण, भेद्यता का प्रदर्शन करते हुए और सुरक्षा परीक्षण और मान्यता के लिए एक कार्यशील शोषण प्रदान करता है।
 xcracker000/cve-2024-56426
CVE-2024-56426 Exynos9830 Bootrom एक्सप्लॉइट - SM-G985F
 rburrito/payloadgenerator
MSFvenom के लिए एक रैपर जो पेलोड के आसान निर्माण की अनुमति देता है
 hienkiet/cve-2022-21445-for-12.2.1.3.0-weblogic
Oracle WebLogic ADF Faces के लिए प्री-ऑथेंटिकेशन रिमोट कोड एक्ज़ीक्यूशन एक्सप्लॉइट (CVE-2022-21445, CVSS 9.8)। इसमें पेनिट्रेशन टेस्टिंग के लिए…
 x3ero0/android712-blueborne
Android Blueborne RCE CVE-2017-0781
 deamwork/ms16-051-poc
CVE-2016-0189 (IE11 में VBScript मेमोरी करप्शन) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जिसमें पैच विश्लेषण लेख और HTML-आधारित डिलीवरी शामिल है।
 manojcode/foxit-reader-rce-with-virualalloc-and-shellcode-for-cve-2018-9948-and-cve-2018-9958
Foxit Reader संस्करण 9.0.1.1049 में हीप पर ASLR और DEP बाईपास के साथ Use After Free
 p4x1s/cve-2023-22809-sudo-poc
CVE-2023-22809 Linux Sudo
 d0rb/logofail-poc
यह LogoFail का शोषण करने में शामिल प्रक्रिया का एक काल्पनिक प्रदर्शन है, इसमें सैद्धांतिक रूप से आवश्यक चरण शामिल हैं।
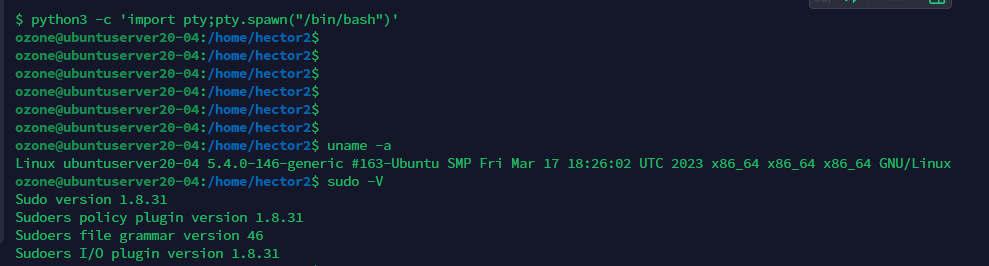 purpleozone/pe_cve-cve-2021-3156
Ubuntu 20.04 के लिए CVE-2021-3156 का उपयोग करने वाला एक्सप्लॉइट, जिसे पोस्ट-एक्सप्लॉइटेशन स्क्रिप्ट के साथ उन्नत किया गया है
 fcy10012/cve-2024-31317-deployer
CVE-2024-31317 Android Zygote कमांड इंजेक्शन भेद्यता अनुसंधान और तैनाती उपकरण | Android 9-13 भेद्यता शोषण ढांचा