
 #1
कस्टम पेलोड क्राफ्टिंग, ऑब्फस्केशन, AV इवेजन और डिलीवरी मैकेनिज्म उपकरण।
Kitploit अनुशंसित
 kitsune-de/stealth_call
# हेडर-ओनली Windows x64 अप्रत्यक्ष syscall लाइब्रेरी। शून्य CRT, शून्य IAT, VEH एंटी-BP, AMSI/ETW बायपास, W^X मेमोरी, प्रति-कॉल डायनामिक स्टब्स।
 jelasin/cve-2026-42945
CVE-2026-42945 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, NGINX के रिवाइट मॉड्यूल में एक हीप बफर ओवरफ्लो जो क्रॉस-रिक्वेस्ट हीप फेंग शुई के माध्यम से…
 akash0x00/zoneminder-1.29-1.30-rce-exploit
ZoneMinder 1.29/1.30 के लिए अनऑथेंटिकेटेड SQL इंजेक्शन से RCE एक्सप्लॉइट (CVE-2016-10204, EDB-41239)। Python में सिंगल-कमांड SQLi से वेबशेल से रिवर्स…
 industri4l-h3ll-xpl0it3rs/cve-2026-33017-langflow-rce
CVE-2026-33017 एक्सप्लॉइट | द्वारा infrar3d
 bardlaudian/cve-2024-37054
प्रूफ-ऑफ-कॉन्सेप्ट जो REST API के माध्यम से MLflow पंजीकृत मॉडलों को ज़हरीला बनाता है, मॉडल लोड होने पर RCE ट्रिगर करने के लिए एक दुर्भावनापूर्ण…
 haitam-lazaar/libextractor-privesc
CVE-2026-100310 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, GNU libextractor ≤1.15 में LIBEXTRACTOR_PREFIX अविश्वसनीय सर्च पाथ के माध्यम से एक स्थानीय विशेषाधिकार…
 tralsesec/cve-2023-20052
CVE-2023-20052 (ClamAV DMG XML एंटिटी एक्सपैंशन) के लिए मूल स्टैंडअलोन प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट और एक्ज़ीक्यूशन हार्नेस।
 ull0a/msrmapper
Windows x64 के लिए मैनुअल kernel driver mapper जो Lenovo के LnvMSRIO.sys में CVE-2025-8061 का दुरुपयोग करके BYOVD हमला करता है, PE64 drivers को ring…
 murataydemir/cve-2021-22123
[CVE-2021-22123] Fortinet FortiWeb प्रमाणित OS कमांड इंजेक्शन
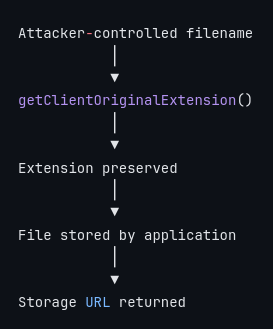 ish3ng0m4/cve-2026-38526-krayincrm
Authenticated Arbitrary File Upload leading to Remote Code Execution Technical analysis and controlled reproduction of CVE-2026-38526 in Webkul…
 bardlaudian/cve-2018-9276
CVE-2018-9276 — PRTG Network Monitor < 18.2.39 प्रमाणित RCE। केवल शैक्षिक उद्देश्यों और अधिकृत पेनिट्रेशन परीक्षण के लिए।
 symbolexe/cve-2024-6387
CVE-2024-6387 के लिए SSH एक्सप्लॉइट: glibc-आधारित Linux सिस्टम पर OpenSSH के सर्वर में RCE
 bombobombone/cve-2026-103441
CVE-2026-103441 के लिए स्थानीय proof-of-concept और sanitized रिपोर्ट, जो MediaWiki action=parse API में एक PHP object-injection दोष है जो gadget…
 g4sp4rcs/cve-2019-11707-from-an-ionmonkey-type-confusion-to-system-
Windows के लिए CVE-2019-11707 का प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट चेन, जो Firefox IonMonkey टाइप कन्फ्यूज़न है और SYSTEM प्राप्त करने के लिए ब्राउज़र…
 norrismw/cve-2020-9047
# CVE-2020-9047 के लिए Python एक्सप्लॉइट जो exacqVision वेब सेवा को लक्षित करता है। Windows/Linux पेलोड डिलीवरी, रिमोट कमांड निष्पादन, और CHECK मोड…
 pwnhacker0x18/ios-kernel-crash
CVE-2018-4407-मेमोरी करप्शन के लिए एक्सप्लॉइट
 doublemice/cve-2018-4013
TALOS-2018-0684/cve-2018-4013 poc
 rushikesh-a-bhujbal/cve-2011-2523
Python में शुरुआत से एक्सप्लॉइट डेवलपमेंट। कोई Metasploit नहीं। कोई फ्रेमवर्क नहीं। अधिकृत लैब टारगेट्स के विरुद्ध वास्तविक CVE का रॉ सॉकेट-स्तरीय…








