
 #1
 hypnguyen1209/cve-2026-62911
CVE-2026-62911 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट: MRSProxy पर NTLM रिले के माध्यम से Microsoft Exchange पर प्री-ऑथ RCE, जो SYSTEM कमांड निष्पादन…
 strivexjun/memorymodulepp
C++ लाइब्रेरी जो DLL को डिस्क को छुए बिना सीधे मेमोरी से लोड करती है, जिसमें अपवाद हैंडलिंग सपोर्ट शामिल है, जो गुप्त कोड निष्पादन और फ़ाइल-आधारित…
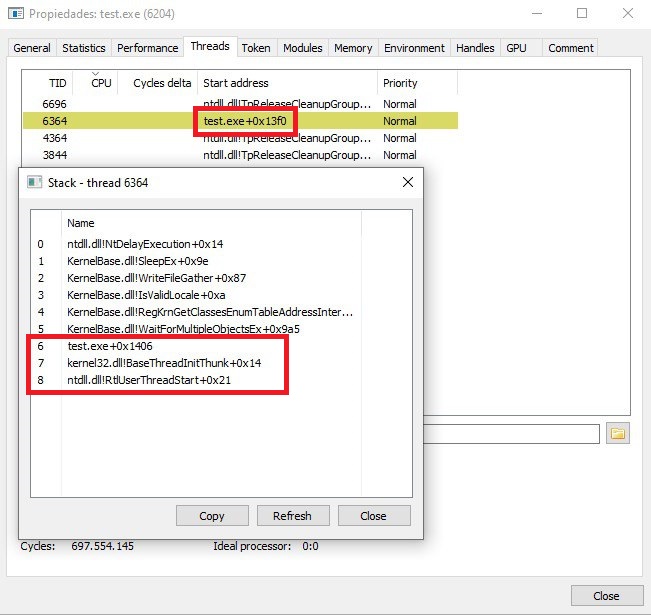
 nettitude/runpe
अप्रबंधित बाइनरीज़ के लिए C# रिफ्लेक्टिव लोडर।
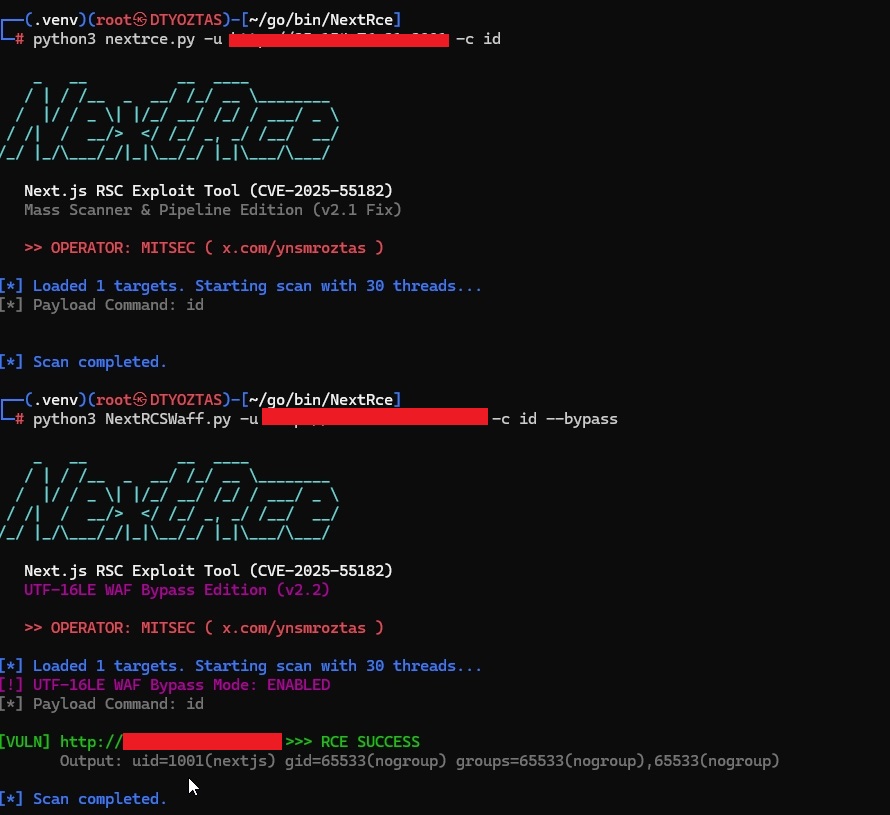 ynsmroztas/nextrce
React Shell और Next.js RSC शोषण उपकरण (CVE-2025-55182)
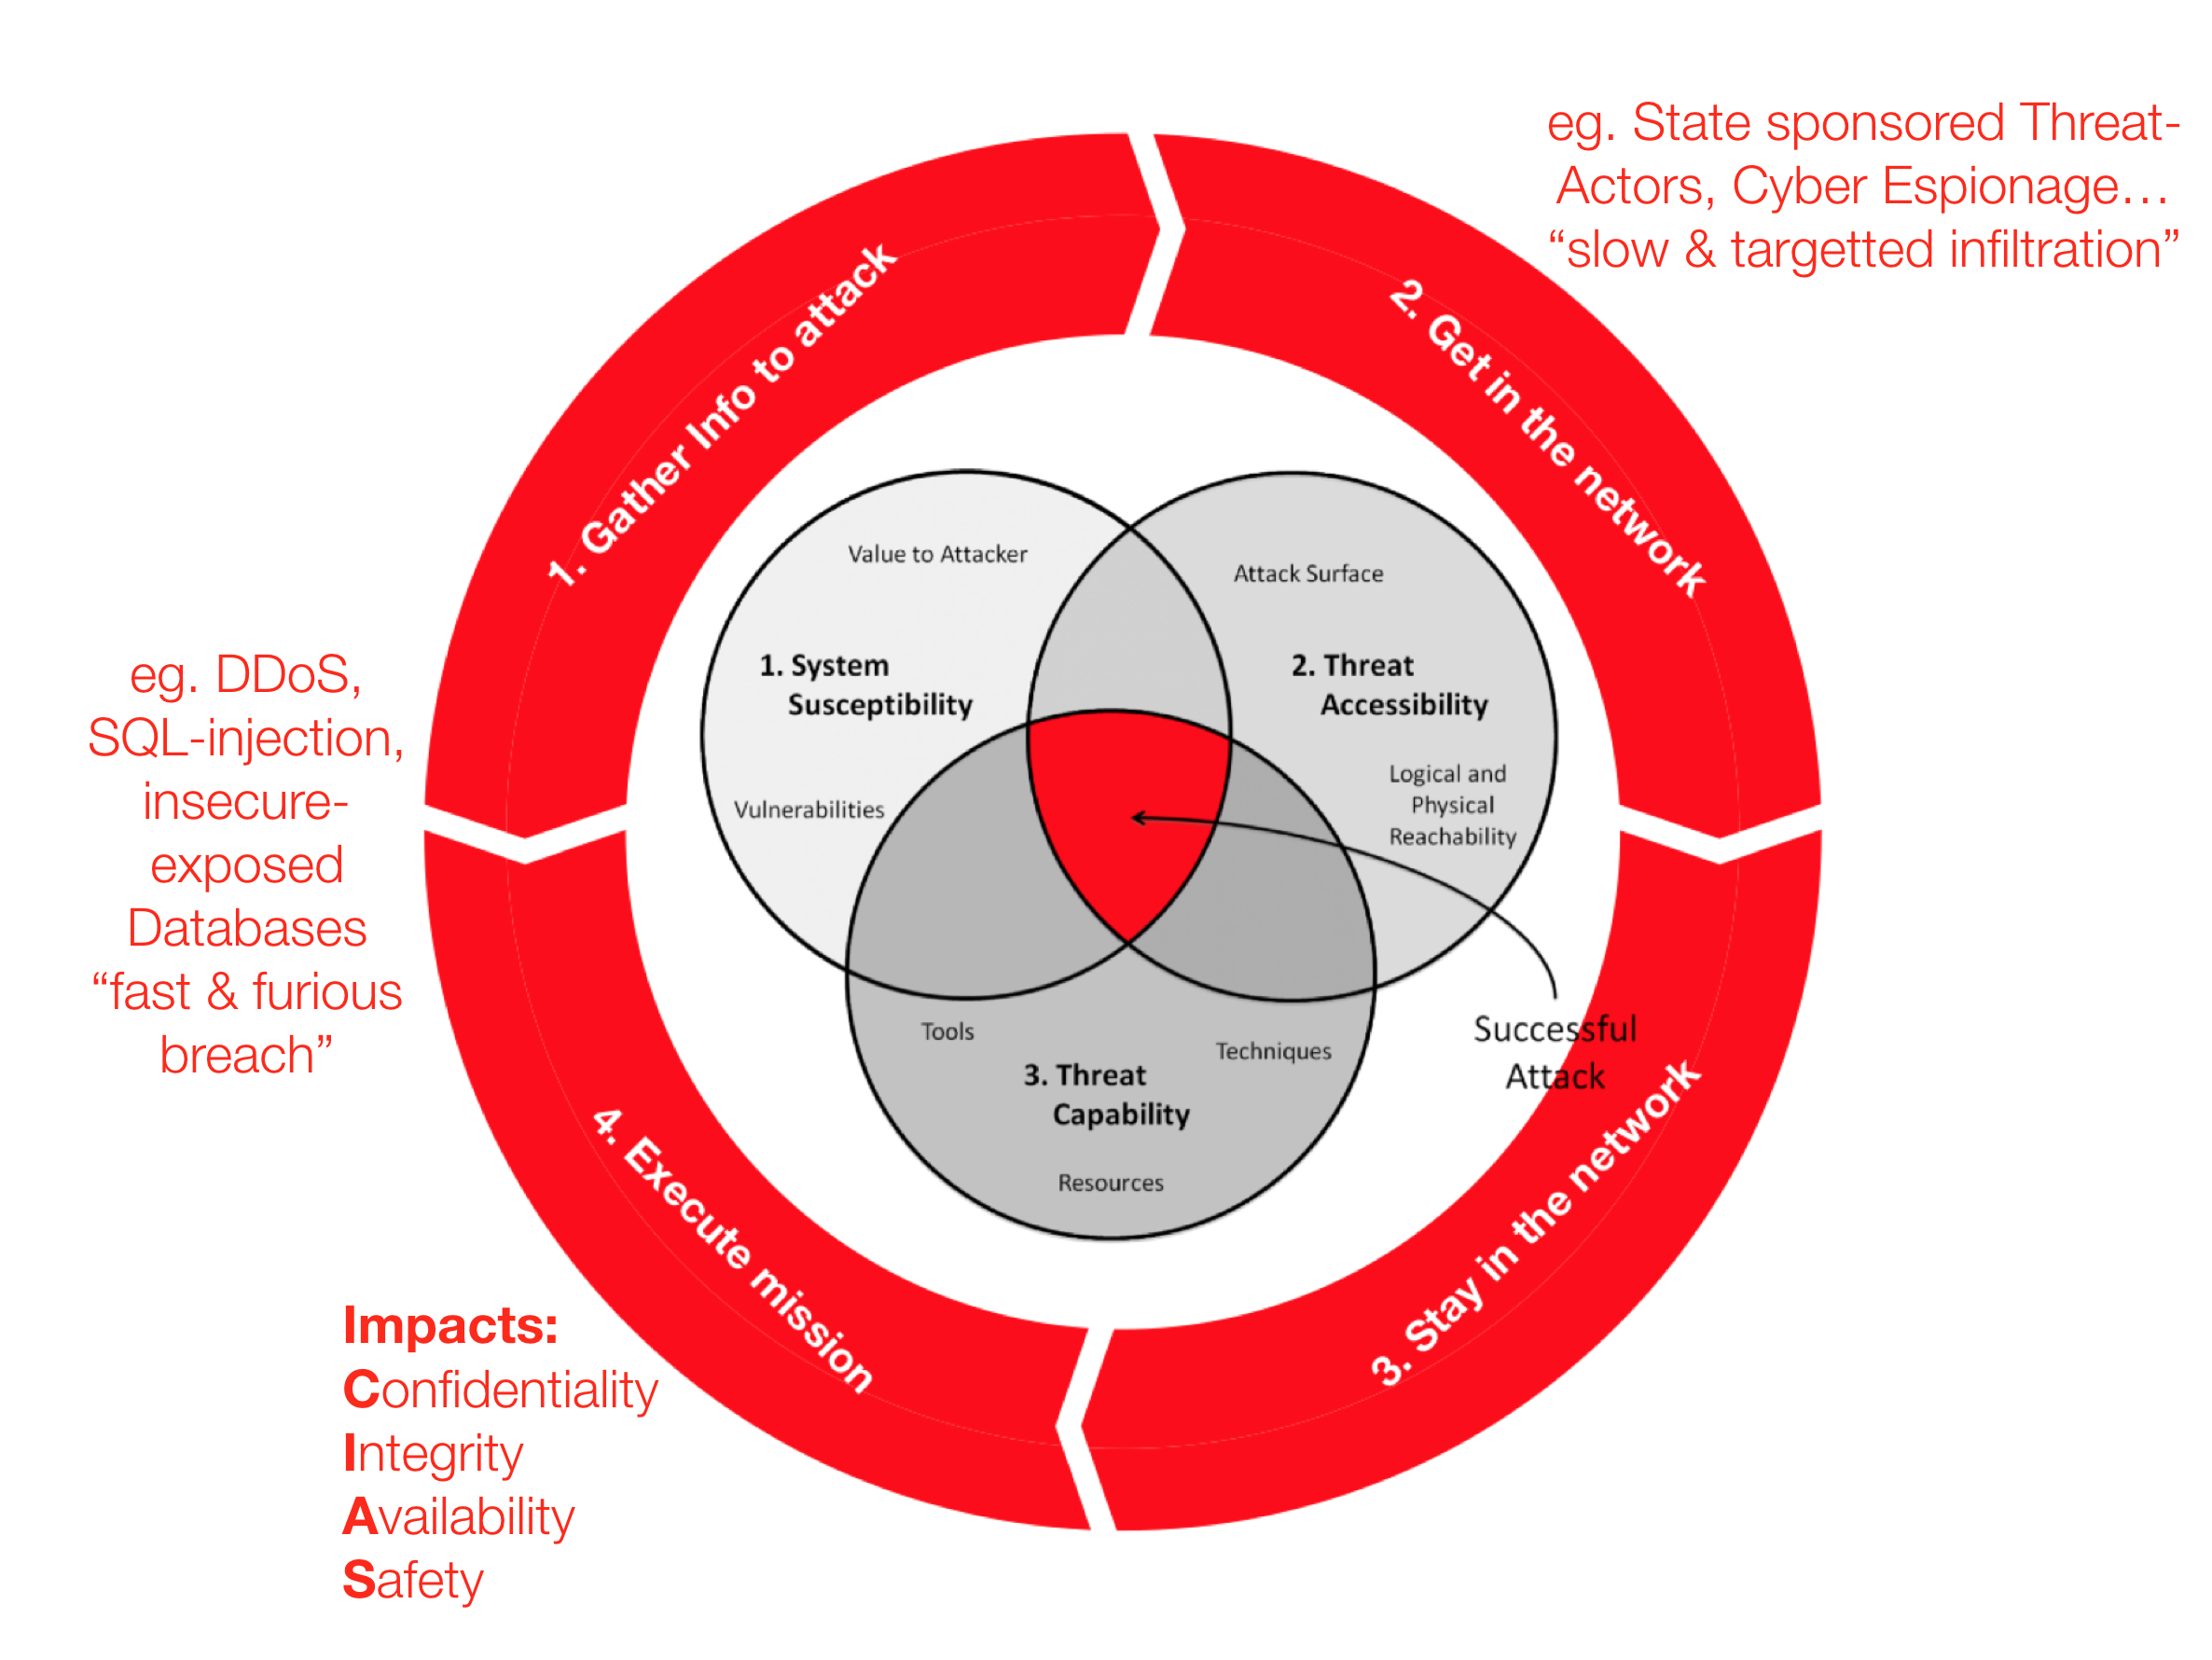 jymcheong/autottp
स्वचालित रणनीति, तकनीक और प्रक्रियाएँ
 cy4nguy/python-ransomware
पूर्ण Python RansomeWare स्रोत कोड पूर्ण दस्तावेज़ीकरण के साथ।
 arosenmund/defcon33_silence_kill_edr
हैंड्स-ऑन DEFCON कार्यशाला सामग्री EDR एजेंटों को मारने और चुप कराने के लिए: लैब सेटअप, BYOVD, कस्टम C/C++ इवेज़न टूलिंग, और रिवर्स इंजीनियरिंग।
 safebreach-labs/sireprat
Windows IoT Core पर SYSTEM के रूप में रिमोट कमांड निष्पादन (Python2.7 और Python3 के लिए रिलीज़ उपलब्ध)
 jas502n/cve-2020-14882
Weblogic CVE-2020-14882 अनधिकृत RCE एक्सप्लॉइट जिसमें पैच बायपास, कमांड निष्पादन, और पेनेट्रेशन टेस्टिंग के लिए वेबशेल डिप्लॉयमेंट शामिल है।
 mythicagents/nimplant
Nim में लिखा गया एक क्रॉस-प्लेटफ़ॉर्म इम्प्लांट
 ryhanson/externalc2
Cobalt Strike External C2 सर्वर के साथ संचार चैनलों को एकीकृत करने के लिए एक लाइब्रेरी।
 xorrior/raven
CobaltStrike बाहरी C2 वेबसॉकेट के लिए
 xtr4nge/fruityc2
FruityC2 एक पोस्ट-एक्सप्लॉयटेशन (और ओपन सोर्स) ढांचा है जो समझौता की गई मशीनों पर एजेंटों की तैनाती पर आधारित है। एजेंटों को एक ऑपरेटर के नियंत्रण…
 thesecretclub/riscy-business
RISC-V वर्चुअल मशीन
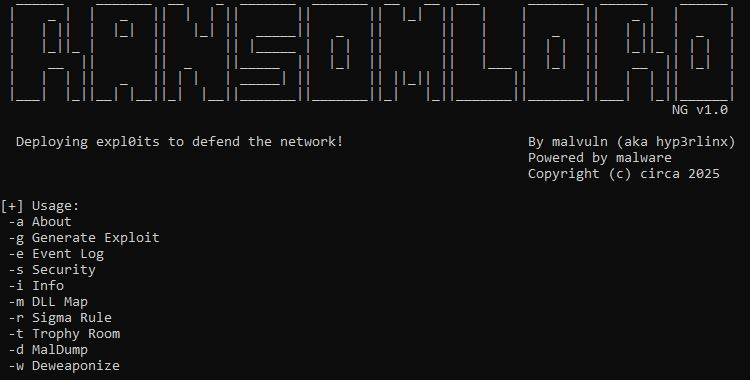 malvuln/ransomlord
RansomLord एक प्रूफ-ऑफ-कॉन्सेप्ट एंटी-रैंसमवेयर शोषण उपकरण है जो PE फ़ाइलों के निर्माण को स्वचालित करता है, जिसका उपयोग रैंसमवेयर को…
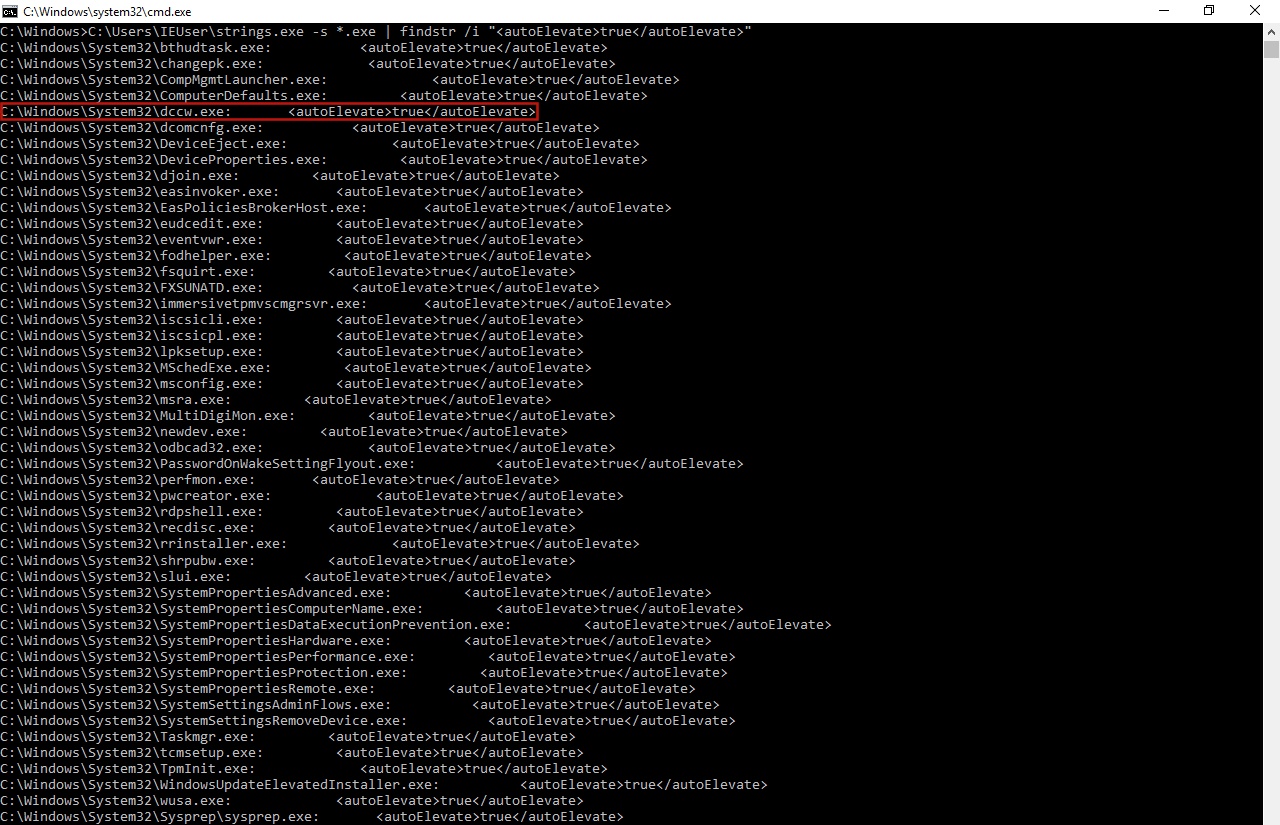 l3cr0f/dccwbypassuac
Windows 8.1 और 10 में "dccw.exe" में WinSxS का दुरुपयोग करके UAC बाईपास।









