
 bin4ry/unipwn
Unitree रोबोटों के लिए BLE एक्सप्लॉइट फ्रेमवर्क: हार्डकोडेड AES कुंजियों के माध्यम से कमांड इंजेक्शन रिमोट टेकओवर, पेलोड इंजेक्शन और वर्मेबल प्रसार को सक्षम बनाता है।

लेखक: Bin4ry उर्फ Andreas Makris [[email protected]]
सह-लेखक: h0stile उर्फ Kevin Finisterre
योगदानकर्ता: legion1581 उर्फ Konstantin Severov theroboverse से, इंजेक्शन के लिए पेलोड को ठीक करने में मदद की और इसे पूरी तरह से काम करने वाले PoC के साथ सिद्ध किया 🙂 धन्यवाद दोस्त, यह एक महत्वपूर्ण योगदान था, बहुत सराहनीय!
दिनांक: सितंबर 20, 2025
CVE-2025-35027
CVE-2025-60017
CVE-2025-60250
CVE-2025-60251
इस रेपो का शोध एक पेपर में शामिल है जो Unitree G1 का व्यवस्थित सुरक्षा मूल्यांकन प्रस्तुत करता है। हालाँकि, शोध का प्रभाव केवल G1 तक सीमित नहीं है, बल्कि Go2 श्रृंखला से शुरू होने वाली पूरी Unitree उत्पाद लाइन पर है। नए Unitree बॉट्स का कोड Go2 कोडबेस का एक फोर्क प्रतीत होता है, जिससे विशेष रूप से Go1 वंश और अन्य pre-Go2 Unitree बॉट्स प्रभावित नहीं हैं। हालाँकि, सभी आधुनिक वेरिएंट इस समय प्रभावित हैं। Unitree ने अभी तक उत्पाद लाइन में सटीक प्रभाव को स्पष्ट करने वाला कोई एडवाइज़री जारी नहीं किया है।
पेपर का लिंक: https://arxiv.org/abs/2509.14139
शीर्षक: Cybersecurity AI: Humanoid Robots as Attack Vectors
लेखकगण: Víctor Mayoral-Vilches, Andreas Makris, Kevin Finisterre```bibtex
@misc{mayoralvilches2025cybersecurityaihumanoidrobots,
title={Cybersecurity AI: Humanoid Robots as Attack Vectors},
author={Víctor Mayoral-Vilches and Andreas Makris and Kevin Finisterre},
year={2025},
eprint={2509.14139},
archivePrefix={arXiv},
primaryClass={cs.CR},
url={https://arxiv.org/abs/2509.14139},
}
विषय सूची
=================

* [Unitree Robot BLE Service Command Injection Analysis](#unitree-robot-ble-service-command-injection-analysis)
   * [अवलोकन](#overview)
   * [BLE सेवा खोज](#ble-service-discovery)
   * [प्रोटोकॉल का रिवर्स इंजीनियरिंग](#reverse-engineering-the-protocol)
   * [निर्देश 1: "सुरक्षित" हैंडशेक](#instruction-1-the-secure-handshake)
   * [निर्देश 2: सीरियल नंबर प्राप्त करें](#instruction-2-get-serial-number)
   * [निर्देश 3: WiFi मोड प्रारंभ करें](#instruction-3-initialize-wifi-mode)
   * [निर्देश 4: SSID सेट करें](#instruction-4-set-ssid)
   * [निर्देश 5: पासवर्ड सेट करें](#instruction-5-set-password)
   * [निर्देश 6: देश कोड सेट करें (द ट्रिगर!)](#instruction-6-set-country-code-the-trigger)
   * [WiFi सेटिंग थ्रेड](#the-wifi-setting-thread)
   * [कमजोर फ़ंक्शन: कमांड इंजेक्शन](#the-vulnerable-function-command-injection)
   * [हमले की प्रक्रिया का सार](#attack-flow-summary)
   * [वर्मेबल खतरा](#the-wormable-threat)
   * [प्रूफ ऑफ कॉन्सेप्ट](#proof-of-concept)
   * [वास्तविक दुनिया में तैनाती और प्रभाव](#real-world-deployment--impact)
      * [वर्तमान तैनाती](#current-deployments)
      * [प्रभाव मूल्यांकन](#impact-assessment)
      * [कानून प्रवर्तन और सैन्य प्रभाव](#law-enforcement--military-impact)
      * [कॉर्पोरेट वातावरण](#corporate-environments)
      * [उपभोक्ता प्रभाव](#consumer-impact)
      * [वर्मेबल प्रसार](#wormable-propagation)
   * [तकनीकी विवरण](#technical-details)
      * [BLE सेवा वास्तुकला](#ble-service-architecture)
      * [क्रिप्टोग्राफ़िक पैरामीटर](#cryptographic-parameters)
      * [पैकेट संरचना](#packet-structure)
   * [सीखे गए सबक](#lessons-learned)
   * [प्रकटीकरण समयरेखा](#disclosure-timeline)
      * [आपके प्रमुख G1, Go2 और अन्य बॉट्स में एक और सुरक्षा समस्या की रिपोर्ट करने का पहला और अंतिम प्रयास](#first-and-last-attempt-to-report-another-security-issue-in-your-flagship-g1-and-go2-and-other-bots)
   * [अस्वीकरण](#disclaimer)
   * [सुरक्षा समस्याओं का एक पैटर्न](#a-pattern-of-security-issues)
   * [निष्कर्ष](#conclusion)
   * [कानूनी सूचना](#legal-notice)
   * [योगदान](#contributing)
   * [लाइसेंसिंग, और इन फ़ाइलों तक पहुंच](#licensing-and-access-to-these-files)


---

## अवलोकन

Unitree रोबोटिक प्लेटफ़ॉर्म पर अपने सुरक्षा अनुसंधान के दौरान, हमने Bluetooth Low Energy (BLE) Wi-Fi कॉन्फ़िगरेशन इंटरफ़ेस में एक गंभीर कमज़ोरी की खोज की। यह कमज़ोरी कई Unitree रोबोट मॉडलों को प्रभावित करती है, जिनमें Go2, G1, H1 और B2 श्रृंखला के रोबोट शामिल हैं, आज [20. सितम्बर 2025] के नवीनतम फर्मवेयर तक।

**🎯 यह ह्यूमनॉइड रोबोटों को लक्षित करने वाला पहला सार्वजनिक रूप से प्रकट शोषण है!**

इस कमज़ोरी में कई सुरक्षा समस्याएँ संयुक्त हैं: हार्डकोडेड क्रिप्टोग्राफ़िक कुंजियाँ, तुच्छ प्रमाणीकरण बायपास, और बिना सैनिटाइज़ किया गया कमांड इंजेक्शन। जो चीज़ इसे विशेष रूप से चिंताजनक बनाती है वह यह है कि यह पूरी तरह से **वर्मेबल** है - संक्रमित रोबोट BLE रेंज में अन्य रोबोटों को स्वचालित रूप से समझौता कर सकते हैं। यह कमज़ोरी हमलावर को डिवाइस पर पूर्ण नियंत्रण लेने की अनुमति देती है।

हमने जुलाई में क्रिप्टोग्राफ़िक कुंजियाँ प्रकाशित कीं [ट्वीट का लिंक](https://x.com/Bin4ryDigit/status/1950566849072005304) लेकिन Unitree ने परवाह नहीं की।

आइए इस कमज़ोरी को खोजने और उसका शोषण करने के तकनीकी विवरण में गहराई से उतरें।

## BLE सेवा खोज

पहला कदम रोबोटों द्वारा उजागर की गई BLE सेवाओं की पहचान करना था। सभी प्रभावित Unitree मॉडल Wi-Fi कॉन्फ़िगरेशन के लिए एक कस्टम BLE सेवा उजागर करते हैं:```
Service UUID: 0000ffe0-0000-1000-8000-00805f9b34fb
Write Characteristic: 0000ffe2-0000-1000-8000-00805f9b34fb
Notify Characteristic: 0000ffe1-0000-1000-8000-00805f9b34fb
रिवर्स इंजीनियरिंग के माध्यम से, हमने पाया कि रोबोट एक रिसीव मैनेजर लागू करता है जो एन्क्रिप्टेड BLE पैकेटों को प्रोसेस करता है। हमें यह मिला:

रिसीव मैनेजर पहले हार्डकोडेड AES पैरामीटर का उपयोग करके आने वाले पैकेटों को डिक्रिप्ट करता है:```python AES_KEY = "df98b715d5c6ed2b25817b6f2554124a" AES_IV = "2841ae97419c2973296a0d4bdfe19a4f" Mode: AES-CFB128
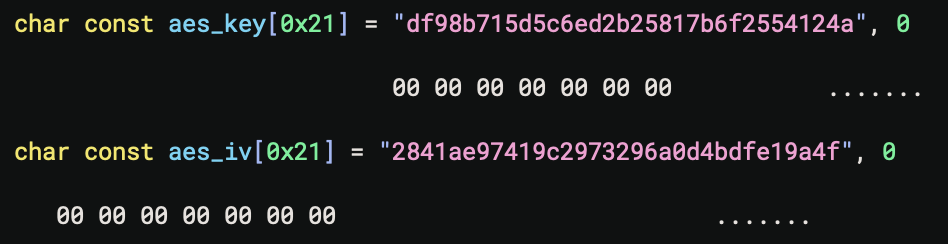
डिक्रिप्शन के बाद, पैकेट्स को switch-case संरचना में निर्देश कोड के आधार पर संसाधित किया जाता है। आइए प्रत्येक निर्देश की जाँच करें:
## निर्देश 1: "सुरक्षित" हैंडशेक
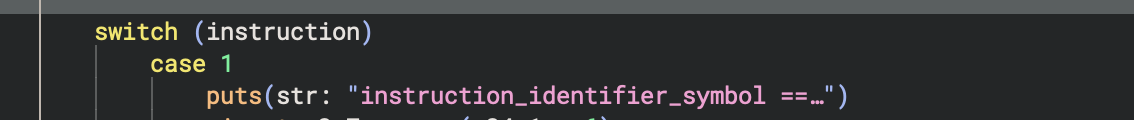
हैंडशेक "प्रमाणीकरण" हास्यास्पद रूप से सरल है:
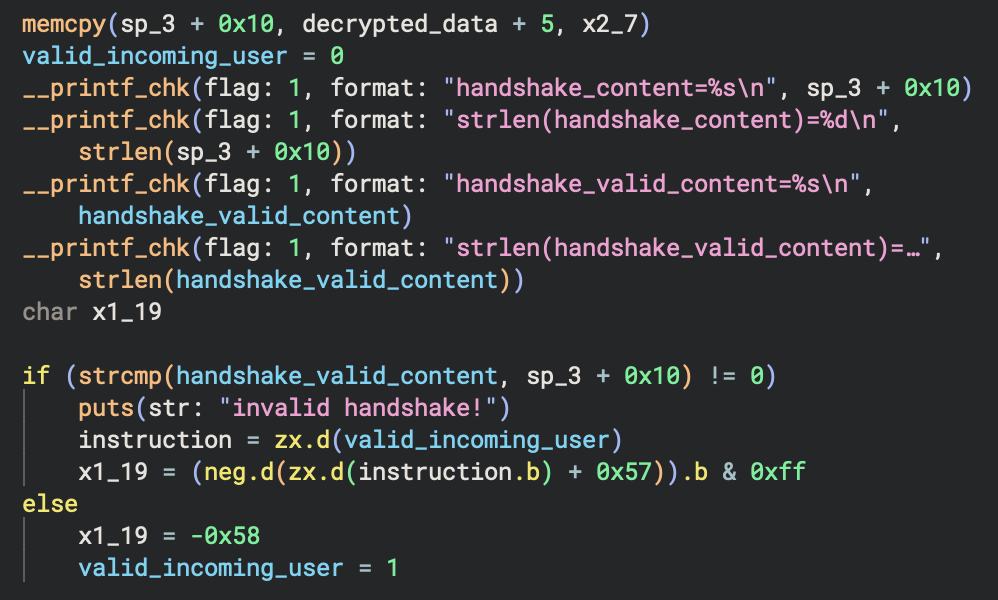

मूल रूप से, रोबोट जाँचता है कि डिक्रिप्टेड पैकेट में हैंडशेक गुप्त के रूप में स्ट्रिंग `"unitree"` शामिल है या नहीं, फिर `valid_incoming_user` फ़्लैग को 1 पर सेट करता है। यही पूरा "प्रमाणीकरण" तंत्र है!
## निर्देश 2: सीरियल नंबर प्राप्त करें
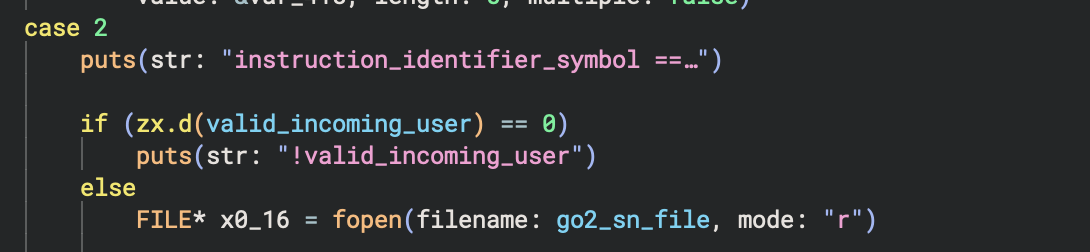
यह निर्देश जाँचता है कि उपयोगकर्ता "प्रमाणित" है या नहीं (अर्थात्, फ़्लैग सेट है), फिर सीरियल नंबर फ़ाइल को पढ़ता है और उसे लौटाता है। यह पुष्टि करता है कि हमारे पास सिस्टम तक पहुँच है।
## निर्देश 3: WiFi मोड प्रारंभ करें
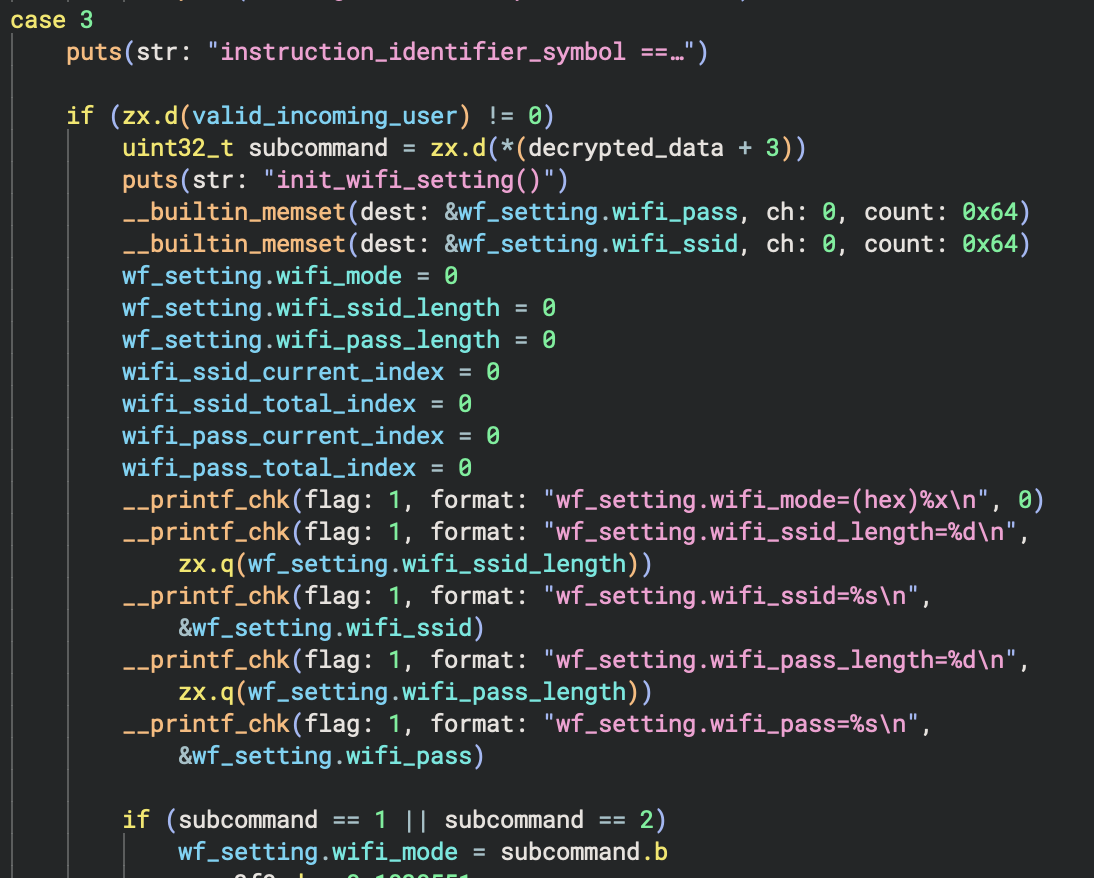
यह निर्देश WiFi सेटिंग्स को प्रारंभ करता है। उपयोगकर्ता AP मोड (subcommand = 1) या STA मोड (subcommand = 2) के बीच चयन कर सकते हैं:
## निर्देश 4: SSID सेट करें
यह निर्देश WiFi SSID संग्रहीत करता है। यह हमारा पहला इंजेक्शन बिंदु है:






