
 #1
हैश, एन्क्रिप्टेड स्रोतों, या ब्रूट-फोर्स/शब्दकोश हमलों के माध्यम से पासवर्ड पुनर्प्राप्त करने के उपकरण।
Kitploit अनुशंसित

 nyxrecon/sudo-agent-ctf-
Sudo Agent CTF (TryHackMe) का राइट-अप, जिसमें enumeration, web exploitation, steganography, SSH और CVE-2019-14287 के माध्यम से privilege escalation…
 jas502n/publiccms_decrypt
publiccms_decrypt
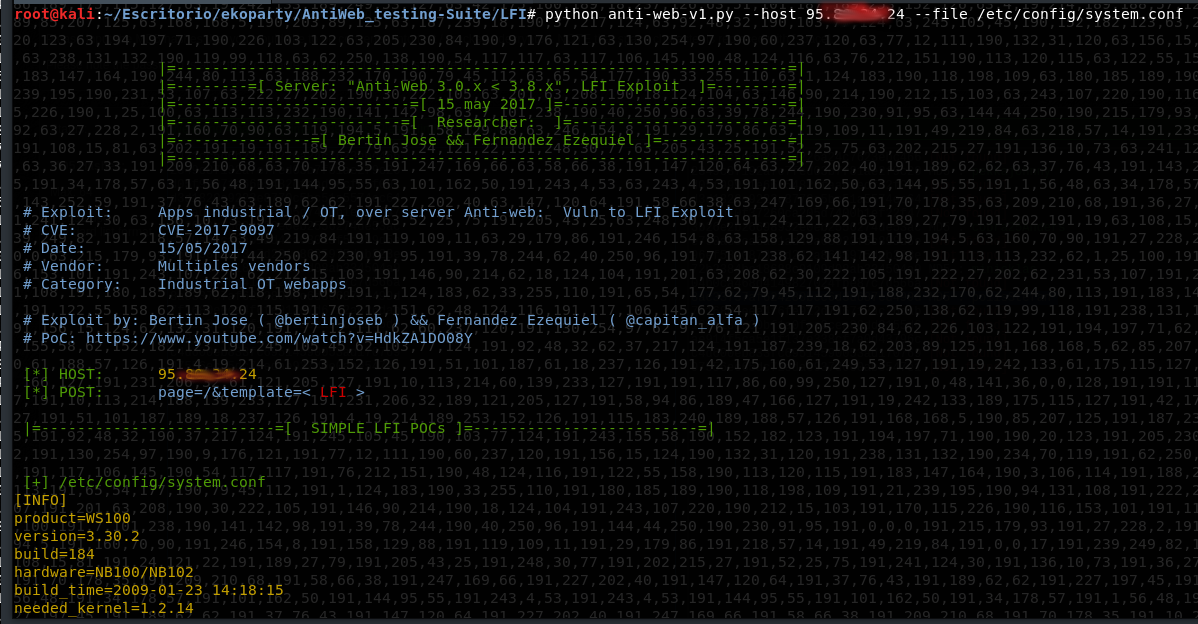 mdudek-ics/antiweb_testing-suite
उपकरणों का सूट जो CVE-2017-9097 (+RCE) का लाभ उठाता है
 0xblarky/nextpass
एक उपकरण जिसका उपयोग लक्ष्य के विवरण से पासवर्ड सूची या शब्दकोश उत्पन्न करने के लिए किया जा सकता है।
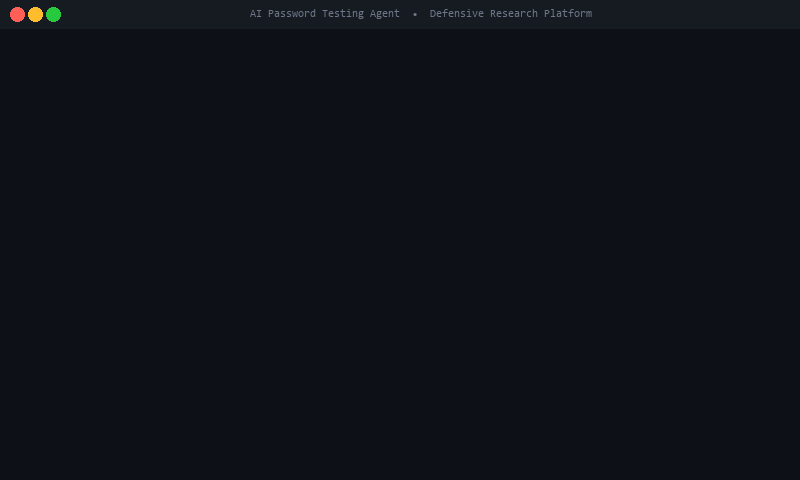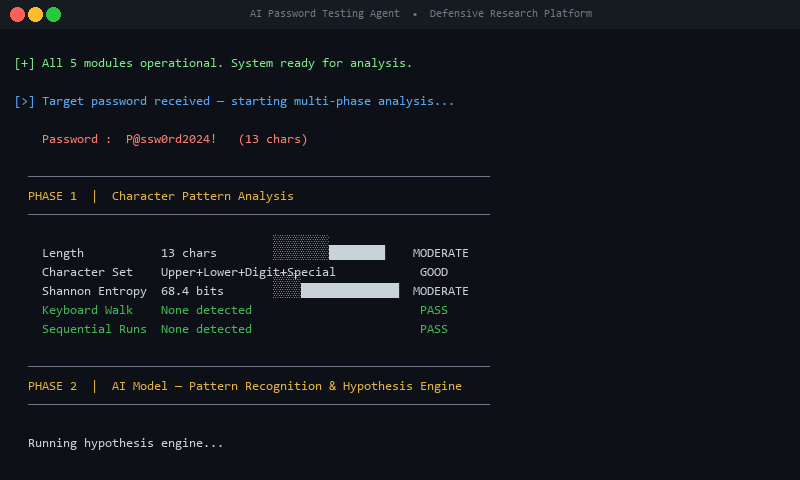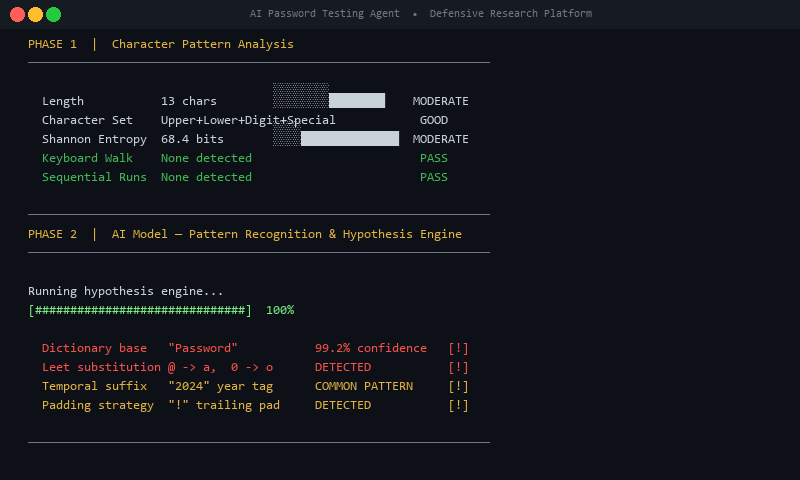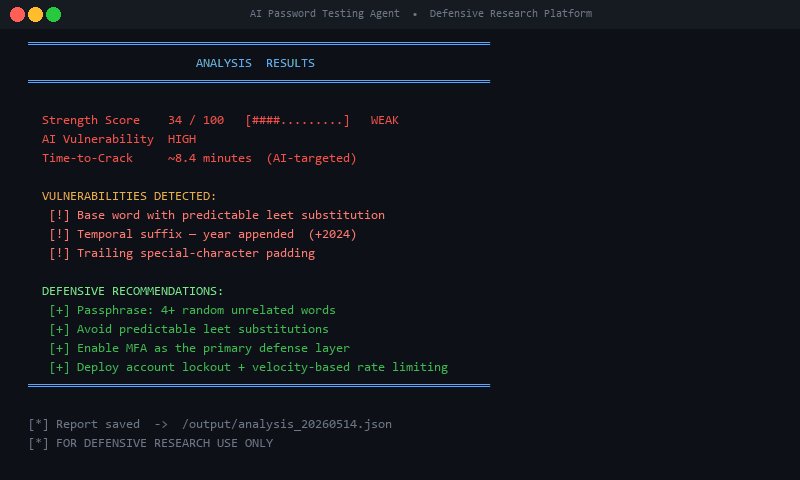 insider77circle/ai-password-testing-agent
पासवर्ड की मजबूती का परीक्षण करने, कमजोरियों की पहचान करने और पासवर्ड निर्माण के पैटर्न का पता लगाने के लिए एक बुद्धिमान एजेंट।
 lukejenkins/cve-2022-24693
CVE-2022-24693 के लिए दस्तावेज़ीकरण और पुनरुत्पादन चरण: Baicells Nova436Q और Neutrino 430 फर्मवेयर में हार्डकोडेड क्रेडेंशियल्स, जो रिमोट SSH एक्सेस…
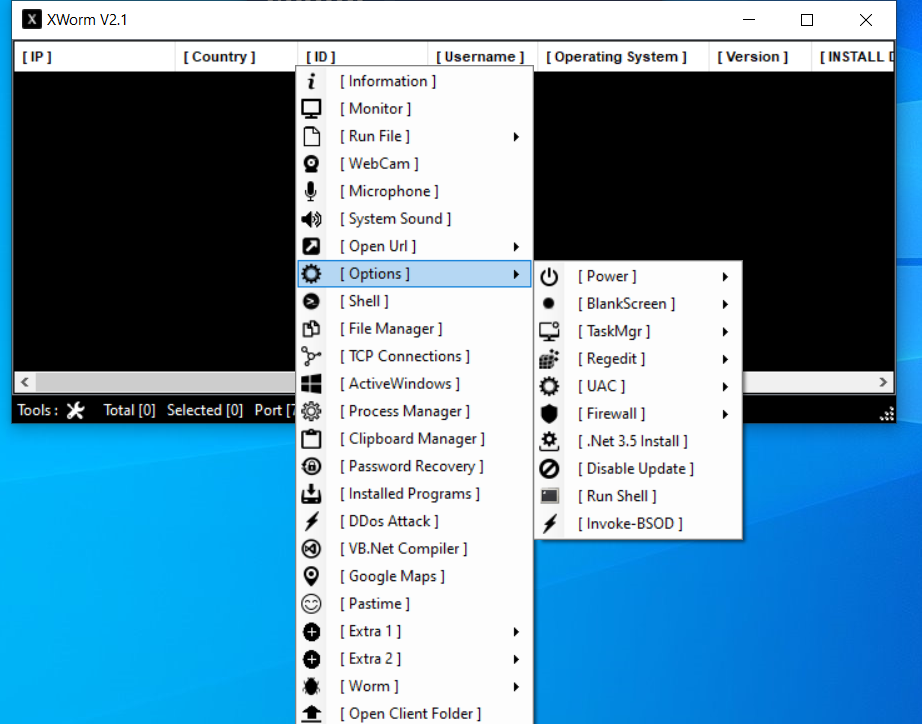
 manturever/xworm-rat
⭐️प्रसिद्ध XWorm RAT, संस्करण 2.1. केवल शैक्षिक उद्देश्यों के लिए
 danyw24/zyxel-p870hn-hardware-hacking
नंगे PCB से root तक: अपने स्वयं के हार्डवेयर पर UART के माध्यम से ZyXEL P-870HN (BCM6368) की हार्डवेयर हैकिंग — CVE-2025-0890 + CVE-2024-40891
 chron1k/oxide_hive
CVE-2021-36934 के लिए एक्सप्लॉइट
 zhairiazzeddine/exploit-cve-2023-6063-poc-vuln
CVE-2023-6063 के लिए Python PoC, WP Fastest Cache <=1.2.2 में एक unauthenticated time-based blind SQL injection, जो WordPress password hashes और…
 razureink/cve-2024-43451-ntlm_hash_disclosure_reproduction
CVE पुनरुत्पादन: cve-2024-43451-ntlm_hash_disclosure_reproduction
 ctm1/cve-2023-32784-keepass-linux
KeePass मास्टर पासवर्ड निष्कर्षण PoC लिनक्स के लिए
 websecnl/cve-2021-36934
SeriousSAM Auto Exploiter
 d1se0/cve-2024-21413-vulnerabilidad-outlook-lab
शैक्षिक लैब जो CVE-2024-21413 Outlook कमजोरी के शोषण को प्रदर्शित करती है, जिसमें Python ईमेल एक्सप्लॉइट टूल और नियंत्रित Windows वातावरण में NTLM…
 yucaerin/cve-2024-55555
Laravel Crypto Killer मास स्कैनर (CVE-2024-55555)
 shauryarathore357-hub/thm-moniker-link-cve-2024-21413-writeup
TryHackMe रूम वॉकथ्रू CVE-2024-21413 का, जिसमें Outlook Moniker Link Protected View बायपास, NTLM हैश लीकिंग, और Responder के साथ क्रेडेंशियल कैप्चर…
 pugazhendii22/keepass-exfil-forensics
TryHackMe DFIR चुनौती के लिए नेटवर्क फोरेंसिक राइटअप + टूलिंग: PCAP ट्रैफ़िक से hex→Base64→XOR एक्सफ़िलट्रेशन श्रृंखला को रिवर्स करता है, फिर…
 r3fr4kt/devvortex
HackTheBox Devvortex वॉकथ्रू जिसमें सबडोमेन फ़ज़िंग, Joomla API एन्यूमरेशन, टेम्पलेट-आधारित वेब शेल, bcrypt हैश क्रैकिंग, और Apport-CLI CVE-2023-1326…








