#1
हैश, एन्क्रिप्टेड स्रोतों, या ब्रूट-फोर्स/शब्दकोश हमलों के माध्यम से पासवर्ड पुनर्प्राप्त करने के उपकरण।
Kitploit अनुशंसित

 incommatose/cve-2023-6063-poc
CVE-2023-6063 के लिए एक प्रूफ ऑफ कॉन्सेप्ट, जो WP Fastest Cache ≤1.2.2 में एक समय-आधारित ब्लाइंड SQL इंजेक्शन कमजोरी है।
 al1ex/gpocrack
Active Directory Group Policy Preferences cpassword क्रैकर/डिक्रिप्टर।
 0xcccc666/cve-2020-1472_tool-collection
cve-2020-1472_टूल संग्रह
 stiffies/airscout
एक अच्छा उपकरण जो नेटवर्क हैश कैप्चर को स्वचालित करता है और एक अच्छा GUI है। अधिक जानकारी के लिए README.md पढ़ें और इसे अपने लक्ष्य की स्पष्ट अनुमति…
 focused.hunts/the.vault
गोपनीयता-प्रथम पासवर्ड प्रबंधक, स्थानीय भंडारण और Google Drive, Microsoft OneDrive, तथा Dropbox पर अपना-क्लाउड-लाओ सिंक सुविधा के साथ। आपके रहस्य।…
 x3rx3ssec/cve-2022-0169
CVE-2022-0169 - WordPress Photo Gallery SQLi PoC
 azrenom/cms-made-simple-2.2.9-cve-2019-9053
CVE-2019-9053 के लिए एक्सप्लॉइट, CMS Made Simple 2.2.9 में बिना प्रमाणीकरण के SQL इंजेक्शन, जो व्यवस्थापक क्रेडेंशियल निकालता है और वैकल्पिक रूप से…
 0xsazzad/grafana-cve-2021-43798
ग्राफ़ाना में संवेदनशील डेटा को डिक्रिप्ट और एन्क्रिप्ट करने के लिए एक टूल का पायथन कार्यान्वयन, जो विशेष रूप से CVE-2021-43798 से जुड़ी कमजोरियों को…
 xfox64x/cve-2016-5639
Crestron AirMedia AM-100 Traversal और Hashdump Metasploit Modules
 untouchable17/cve-2025-24054
विंडोज़ फ़ाइल एक्सप्लोरर ज़ीरो क्लिक NTLMv2-SSP हैश प्रकटीकरण
 rayferrufino/make-and-break
एक कस्टम वर्चुअल मशीन बनाई गई, जिसमें Ubuntu 18.04.1 और Webmin 1.810 चल रहा है। Linux मशीन में बैकडोर का शोषण करने के लिए CVE-2019-15107 का उपयोग…
 folks-iwd/cve-2025-68999-poc
CVE-2025-68999 के लिए PoC exploit - Happy Addons for Elementor <= 3.20.4 में Second-Order SQL Injection
 ayham-megdadi/zero-day-legacy
एक असुरक्षित Boot-to-Root CTF लैब मशीन जो अस्पताल के वातावरण का अनुकरण करती है। इसमें एक यथार्थवादी 17-चरणीय हमला श्रृंखला है, जिसमें SQL Injection,…
 synacktiv/lehack-2026-challenge
Synacktiv की leHack 2026 चुनौती के स्रोत
 brodsbytes/cyberpup
गैर-तकनीकी लोगों के लिए एक मुफ्त, ओपन-सोर्स साइबर सुरक्षा ऐप।
 dopaminauta/onetwoseven-writeup
HTB OneTwoSeven पूर्ण वॉकथ्रू: निर्धारित क्रेडेंशियल्स, chroot सिमलिंक एस्केप, rewrite-rule बायपास RCE, CVE-2024-1086 से रूट
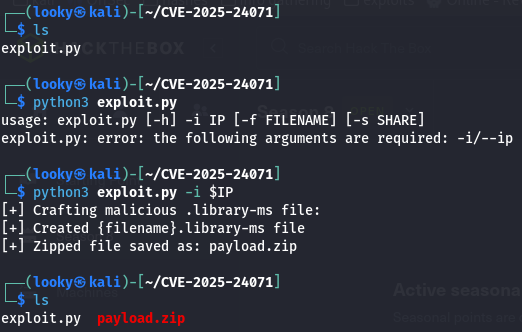 looky243/cve-2025-24071-poc
CVE-2025-24071 अवधारणा प्रमाण
 gmikisilva/cve-2024-33901-proofofconcept
CVE-2024-33901 कमजोरी को प्रदर्शित करने वाला छोटा प्रोग्राम, KeePassXC संस्करण 2.7.7 में