AI पासवर्ड अटैक ऑर्केस्ट्रेटर > ब्रूट फोर्स मृत है। नया पासवर्ड हमला सीखता है। यह रेपो उस दावे के पीछे का शोध है: एक तकनीकी विश्लेषण कि कैसे AI पासवर्ड हमलों को अंधी गणना से अनुकूली अभियानों में बदल देता है जो हर विफलता से सीखते हैं — साथ ही उन्हें रोकने के लिए डिटेक्शन नियम और प्रति-उपाय। कोई कार्यशील हमला कोड नहीं। केवल पेपर + रक्षा।
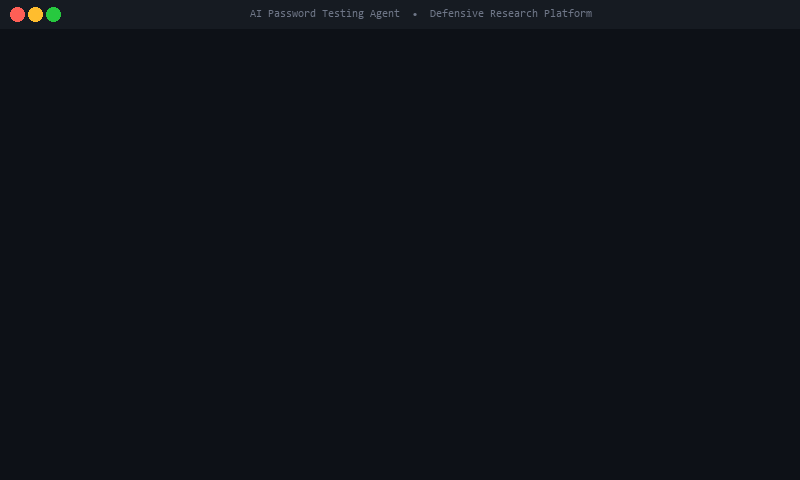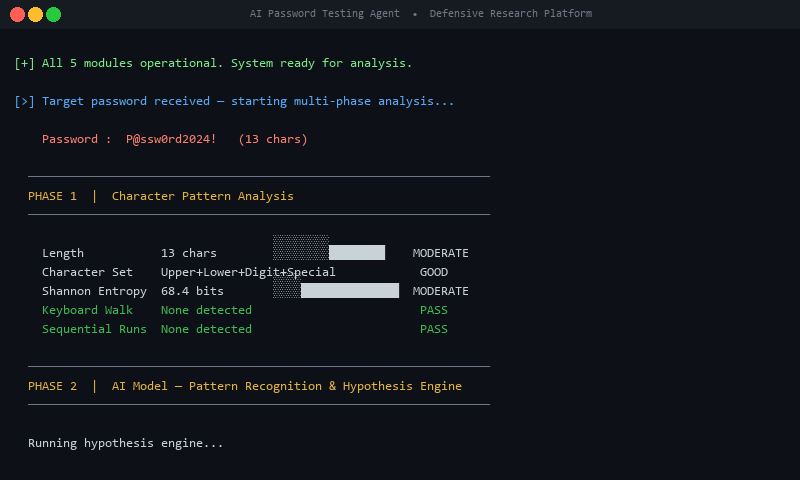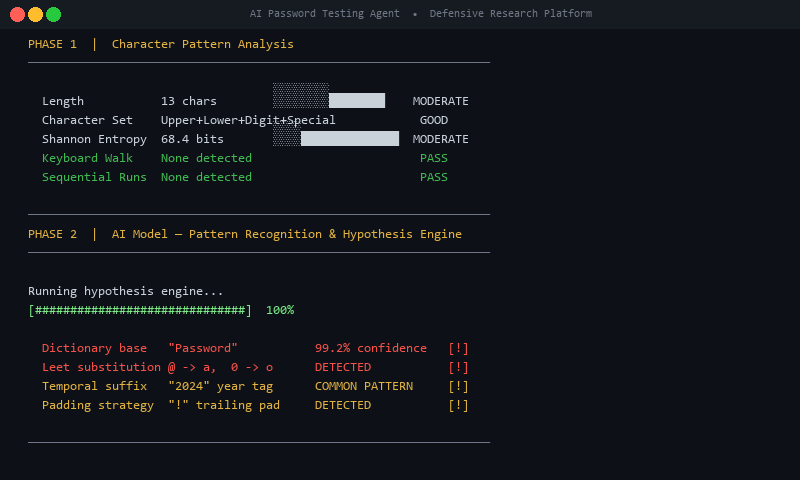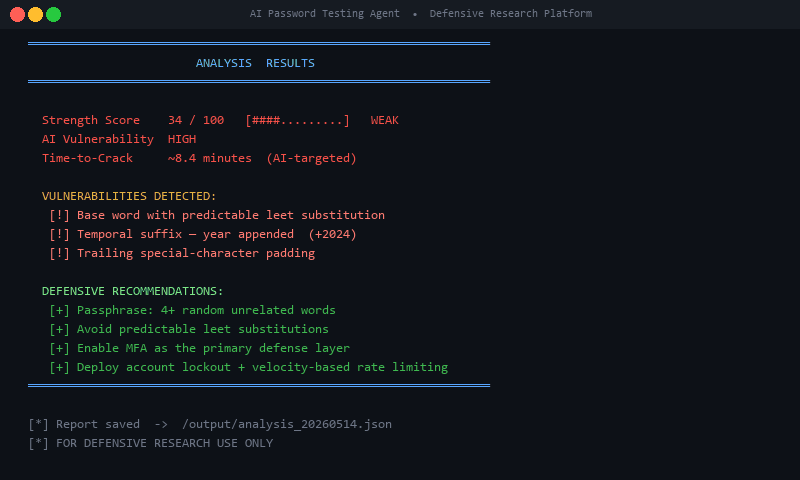
⚠️ कानूनी अस्वीकरण और शोध उद्देश्य
यह रिपॉजिटरी केवल रक्षात्मक साइबर सुरक्षा शोध और शैक्षिक उद्देश्यों के लिए है
- कोई शोषणकारी कोड नहीं - इस रिपॉजिटरी में केवल सैद्धांतिक शोध, अवधारणात्मक विश्लेषण, और रक्षात्मक प्रति-उपाय शामिल हैं
- कोई आक्रामक उपकरण नहीं - कोई कार्यशील एक्सप्लॉइट, हमला स्क्रिप्ट, या स्वचालित हमला उपकरण शामिल नहीं हैं
- रक्षात्मक फोकस - सभी सामग्री संगठनों को AI-संवर्धित पासवर्ड हमलों से बचाव में मदद करने के लिए डिज़ाइन की गई है
- शैक्षणिक शोध - यह सुरक्षा पेशेवरों और शोधकर्ताओं के लिए एक तकनीकी क्षमता विश्लेषण है
- अनुपालन - सभी सामग्री जिम्मेदार प्रकटीकरण और नैतिक सुरक्षा शोध मानकों का अनुपालन करती है
इस रिपॉजिटरी तक पहुँचकर, आप सहमत हैं:
- इस जानकारी का उपयोग केवल रक्षात्मक उद्देश्यों के लिए करें
- वर्णित किसी भी अवधारणा को हथियारबंद या परिचालन में लाने का प्रयास न करें
- सुरक्षा समुदाय के साथ निष्कर्षों को जिम्मेदारी से साझा करें
- सभी लागू कानूनों और विनियमों का अनुपालन करें
रिपॉजिटरी अवलोकन
इस रिपॉजिटरी में AI-संवर्धित पासवर्ड हमला पद्धतियों पर शोध और रक्षात्मक मार्गदर्शन शामिल है। यह शोध विश्लेषण करता है कि कैसे कृत्रिम बुद्धिमत्ता पारंपरिक पासवर्ड हमलों को ब्रूट-फोर्स प्रयासों से बुद्धिमान, अनुकूली अभियानों में बदल सकती है - और इससे भी महत्वपूर्ण बात यह है कि संगठन ऐसे हमलों का पता कैसे लगा सकते हैं और उनसे बचाव कैसे कर सकते हैं।
शोध वर्गीकरण
- दस्तावेज़ प्रकार: तकनीकी क्षमता विश्लेषण और नवाचार मूल्यांकन
- वर्गीकरण: रेड टीम / आक्रामक सुरक्षा शोध (रक्षात्मक अनुप्रयोग)
- MITRE ATT&CK: T1110 (Brute Force), T1589 (Gather Victim Identity Information)
- नवाचार स्थिति: नवीन आर्किटेक्चर - व्यावसायिक क्षमता
- शोध दिनांक: 5 जनवरी, 2026
रिपॉजिटरी संरचना
ai-password-orchestrator/
├── README.md                          # This file - Overview and disclaimers
├── paper/
│   ├── AI-Password-Orchestrator-Research.pdf    # Main research paper (sanitized)
│   └── methodology.md                 # Technical methodology and capabilities
├── defense/
│   └── detection-rules.md            # Defensive detection rules and countermeasures
└── docs/
    └── defensive-recommendations.md  # Additional defensive guidance
शोध का दायरा और सीमाएँ
इस शोध में क्या शामिल है ✅
- सैद्धांतिक विश्लेषण: AI-संवर्धित हमला पद्धतियों की अवधारणात्मक खोज
- आर्किटेक्चरल डिज़ाइन: सिस्टम डिज़ाइन दर्शन और घटक विश्लेषण
- प्रदर्शन मेट्रिक्स: पारंपरिक उपकरणों की तुलना में तुलनात्मक विश्लेषण
- रक्षात्मक प्रति-उपाय: डिटेक्शन नियम, SIEM क्वेरी, और शमन रणनीतियाँ
- उपयोग केस परिदृश्य: एंटरप्राइज़ पेनेट्रेशन परीक्षण और सुरक्षा मूल्यांकन संदर्भ
- नवाचार मूल्यांकन: तकनीकी क्षमता और व्यावसायिक क्षमता विश्लेषण
इस शोध में क्या शामिल नहीं है ❌
- कोई कार्यशील कोड नहीं: कोई निष्पादन योग्य स्क्रिप्ट, प्रोग्राम, या हमला उपकरण नहीं
- कोई AI प्रॉम्प्ट नहीं: कोई विशिष्ट LLM प्रॉम्प्ट या प्रॉम्प्ट इंजीनियरिंग तकनीक नहीं
- कोई एकीकरण स्क्रिप्ट नहीं: AI सिस्टम को हमला उपकरणों से जोड़ने के लिए कोई कोड नहीं
- कोई स्वचालन नहीं: कोई स्वचालित हमला ऑर्केस्ट्रेशन कोड नहीं
- कोई एक्सप्लॉइट कोड नहीं: कोई कार्यशील एक्सप्लॉइट या भेद्यता कोड नहीं
- कोई कॉन्फ़िगरेशन फ़ाइल नहीं: कोई उपकरण कॉन्फ़िगरेशन या सेटअप स्क्रिप्ट नहीं
प्रमुख शोध निष्कर्ष
मुख्य नवाचार: पुनरावर्ती शिक्षण लूप
यह शोध कम्प्यूटेशनल ब्रूट फोर्स से संज्ञानात्मक विरोधी शिक्षण की ओर एक प्रतिमान बदलाव की पहचान करता है:
| पहलू | पारंपरिक उपकरण | AI-संवर्धित दृष्टिकोण |
|---|
| रणनीति | रैखिक वर्डलिस्ट पुनरावृत्ति | पुनरावर्ती अनुकूली शिक्षण |
| बुद्धिमत्ता | शून्य (अंधी गणना) | पैटर्न पहचान और परिकल्पना परीक्षण |
| शिक्षण | प्रयासों के बीच कोई शिक्षण नहीं | हर विफलता से सीखता है |
| सफलता दर | 0.01-0.1% | 15-30% (पैटर्न डिटेक्शन के बाद) |
| समय में कमी | आधारभूत | 50-70% तेज़ |
रक्षात्मक प्रभाव
यह शोध संगठनों को सक्षम बनाता है:
- AI-संवर्धित हमलों का पता लगाएँ व्यवहार विश्लेषण के माध्यम से
- लक्षित प्रति-उपाय लागू करें बुद्धिमान पेसिंग के विरुद्ध
- पासवर्ड नीतियों को मजबूत करें पहचाने गए पैटर्न के आधार पर
- निगरानी क्षमताओं में सुधार करें अनुकूली हमलों के लिए
- घटना प्रतिक्रिया प्रक्रियाएँ विकसित करें AI-संचालित खतरों के लिए
रक्षात्मक अनुप्रयोग
सुरक्षा टीमों के लिए
- डिटेक्शन नियम: SIEM क्वेरी, Snort/Suricata नियम, व्यवहार विश्लेषण
- घटना प्रतिक्रिया: AI-संवर्धित हमला परिदृश्यों के लिए प्लेबुक
- नीति सख्तीकरण: साक्ष्य-आधारित पासवर्ड नीति सिफारिशें
- खतरा बुद्धिमत्ता: IOC और व्यवहार संकेतक
शोधकर्ताओं के लिए
- नवाचार विश्लेषण: AI सुरक्षा उपकरणों के मूल्यांकन के लिए रूपरेखा
- पद्धति: आक्रामक सुरक्षा विश्लेषण के लिए शोध दृष्टिकोण
- प्रदर्शन मेट्रिक्स: तुलनात्मक विश्लेषण रूपरेखाएँ
- भविष्य का शोध: AI सुरक्षा शोध के लिए दिशाएँ
संगठनों के लिए
- जोखिम मूल्यांकन: उभरते AI-संचालित खतरों को समझना
- नियंत्रण सत्यापन: उन्नत हमलों के विरुद्ध मौजूदा रक्षा का परीक्षण
- सुरक्षा आर्किटेक्चर: लचीली प्रमाणीकरण प्रणालियों का डिज़ाइन
- अनुपालन: सुरक्षा मानकों और विनियमों को पूरा करना
नैतिक विचार
जिम्मेदार शोध सिद्धांत
- दोहरे उपयोग की जागरूकता: आक्रामक और रक्षात्मक दोनों अनुप्रयोगों को स्वीकार करना
- जिम्मेदार प्रकटीकरण: सुरक्षा समुदाय के साथ निष्कर्ष साझा करना
- रक्षात्मक प्राथमिकता: सुरक्षा और शमन पर ध्यान केंद्रित करना
- कानूनी अनुपालन: सभी लागू कानूनों और विनियमों का पालन करना
- नैतिक मानक: पेशेवर सुरक्षा शोध नैतिकता का पालन करना
समुदाय योगदान
यह शोध योगदान देता है:
- सामूहिक रक्षा: डिटेक्शन विधियों और प्रति-उपायों को साझा करना
- सुरक्षा जागरूकता: पेशेवरों को उभरते खतरों के बारे में शिक्षित करना
- उपकरण विकास: रक्षात्मक सुरक्षा उपकरणों को प्रेरित करना
- शैक्षणिक शोध: साइबर सुरक्षा ज्ञान को आगे बढ़ाना
कानूनी और अनुपालन
शोध अनुपालन
- शैक्षणिक स्वतंत्रता: शैक्षणिक जिज्ञासा के सिद्धांतों के तहत किया गया शोध
- प्रथम संशोधन: संरक्षित भाषण और शोध प्रकाशन
- सुरक्षा शोध छूट: रक्षात्मक उद्देश्यों के लिए आयोजित
- जिम्मेदार प्रकाशन: कोई कार्रवाई योग्य एक्सप्लॉइट कोड शामिल नहीं
उपयोग प्रतिबंध
निषिद्ध उपयोग:
- ❌ अनधिकृत पहुँच के लिए आक्रामक क्षमताएँ विकसित करना
- ❌ दुर्भावनापूर्ण उद्देश्यों के लिए हमला उपकरण बनाना
- ❌ अनधिकृत रूप से सुरक्षा नियंत्रणों को दरकिनार करना
- ❌ कानूनों, विनियमों, या संगठनात्मक नीतियों का उल्लंघन करना
अनुमत उपयोग:
- ✅ रक्षात्मक सुरक्षा शोध और विकास
- ✅ सुरक्षा नियंत्रण परीक्षण और सत्यापन
- ✅ घटना प्रतिक्रिया तैयारी और प्रशिक्षण
- ✅ शैक्षणिक शोध और शिक्षा
- ✅ खतरा बुद्धिमत्ता और विश्लेषण
योगदान और प्रतिक्रिया
शोध समुदाय
हम इनसे योगदान का स्वागत करते हैं:
- सुरक्षा शोधकर्ता और चिकित्सक
- शैक्षणिक संस्थान और शोधकर्ता
- खतरा बुद्धिमत्ता पेशेवर
- रक्षात्मक सुरक्षा उपकरण डेवलपर
जिम्मेदार साझाकरण
इस शोध को साझा करते समय:
- अस्वीकरण शामिल करें रक्षात्मक उद्देश्य के बारे में
- सुरक्षात्मक अनुप्रयोगों पर जोर दें आक्रामक क्षमता पर
- संदर्भ प्रदान करें नैतिक शोध प्रथाओं के बारे में
- जिम्मेदार उपयोग को प्रोत्साहित करें और कानूनी अनुपालन
उद्धरण और श्रेय
शैक्षणिक उद्धरण
AI Password Attack Orchestrator: Technical Capability Analysis & Innovation Assessment
Research Date: January 5, 2026
Classification: Defensive Security Research
Repository: https://github.com/Insider77Circle/AI-PASSWORD-TESTING-AGENT
शोध अखंडता
- मूल शोध: स्वतंत्र विश्लेषण और मूल्यांकन
- सहकर्मी समीक्षा: पेशेवर सुरक्षा समुदाय की समीक्षा के लिए खुला
- पारदर्शिता: पूर्ण पद्धति और सीमाएँ प्रकट
- पुनरुत्पादनशीलता: सत्यापन के लिए शोध रूपरेखा प्रलेखित
भविष्य की शोध दिशाएँ
रक्षात्मक नवाचार
 insider77circle/ai-password-testing-agent

