
 #1
रक्षात्मक या अधिकृत विश्लेषण के लिए सुरक्षा पेपर, शोध परियोजनाएं, तकनीकी संदर्भ और पुनरुत्पादक सामग्री।
Kitploit अनुशंसित
 mr-alperen/cve-2025-32463
CVE-2025-32463 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, sudo 1.9.14-1.9.17 में chroot गलत कॉन्फ़िगरेशन और दुर्भावनापूर्ण NSS लाइब्रेरी इंजेक्शन के…
 userr404/cve-2025-52399-sqli-institute-of-current-students
CVE-2025-52399 के लिए प्रमाण-अवधारणा शोषण, Institute-of-Current-Students के loginlinkfaculty एंडपॉइंट में SQL इंजेक्शन का प्रदर्शन, प्रमाणीकरण बायपास…
 tharana/exploiting-a-linux-kernel-vulnerability
स्थानीय रूट भेद्यता - CVE-2019-13272 / सुरक्षा बाईपास भेद्यता – CVE-2019-14287
 satheesh575555/linux-4.19.72_cve-2022-36946
CVE-2022-36946, एक कर्नेल भेद्यता, को पुन: उत्पन्न करने और विश्लेषण करने के लिए संशोधित Linux कर्नेल स्रोत ट्री, शैक्षिक और अनुसंधान उद्देश्यों के…
 0xblackash/cve-2014-6271
CVE-2014-6271
 xrazymee/ragsieve
रिट्रीवल-ऑगमेंटेड जनरेशन में ज्ञान-विषाक्तता का पता लगाने के लिए स्व-संदर्भित स्थानीय कंट्रास्ट
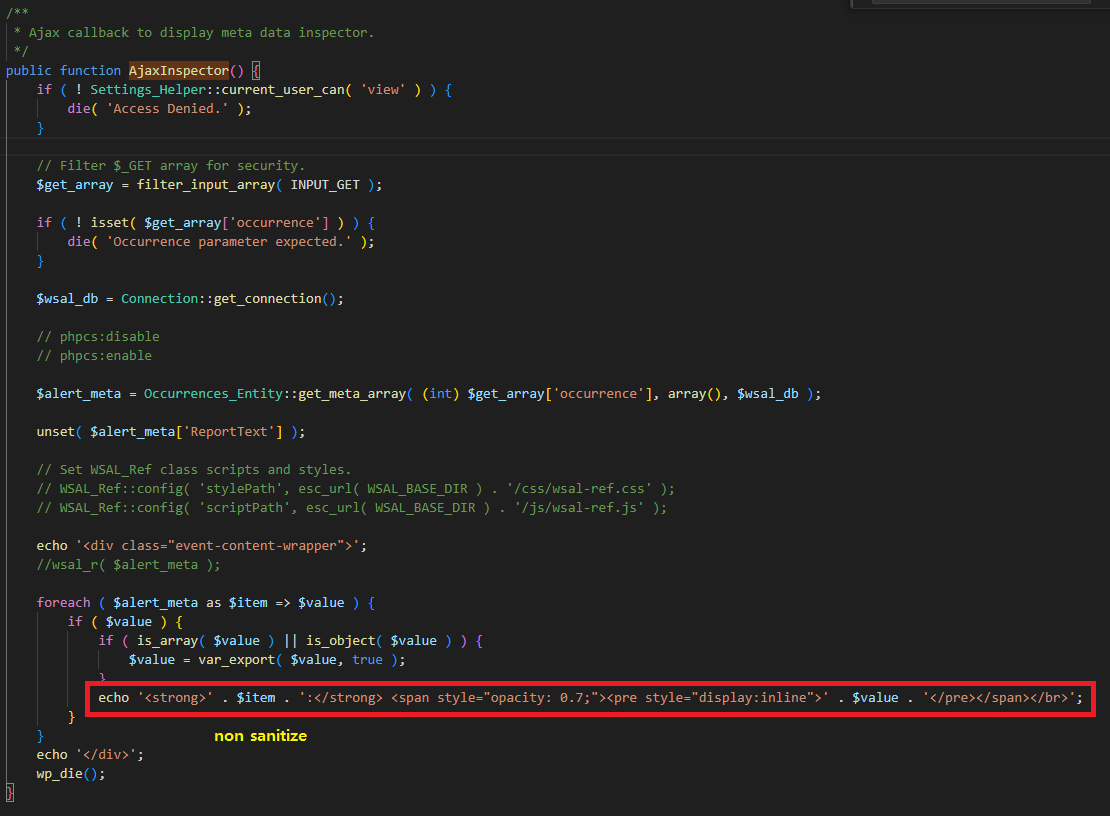 skrkcb2/cve-2025-0924-different
CVE-2025-0924 का तकनीकी विश्लेषण, जो WordPress के लिए WP Activity Log प्लगइन में एक Stored XSS भेद्यता है। इसमें root cause विश्लेषण, शोषण प्रदर्शन…
 psycho-prince/cve-2025-56513-nicehash-update-chain-compromise
NiceHash QuickMiner अपडेट तंत्र (CVE-2025-56513) पर महत्वपूर्ण आपूर्ति-श्रृंखला भेद्यता अनुसंधान। इसमें तकनीकी विश्लेषण, हमले के परिदृश्य, प्रभाव…
 simoesctt/ctt-heartbleed-temporal-resonance-memory-leak-exploit-heartbleed-cve-2014-0160
हार्टब्लीड (CVE-2014-0160) विनाशकारी था क्योंकि यह आसन्न मेमोरी को लीक कर देता था। CTT-Heartbleed इससे आगे जाता है—यह समय के पार विशिष्ट मेमोरी…
 ahmetsabrimert/apache-couchdb-cve-2022-24706-rce-exploits-blog-post-
मैंने Apache CouchDB CVE-2022-24706 RCE एक्सप्लॉइट्स के बारे में एक ब्लॉग पोस्ट लिखा है
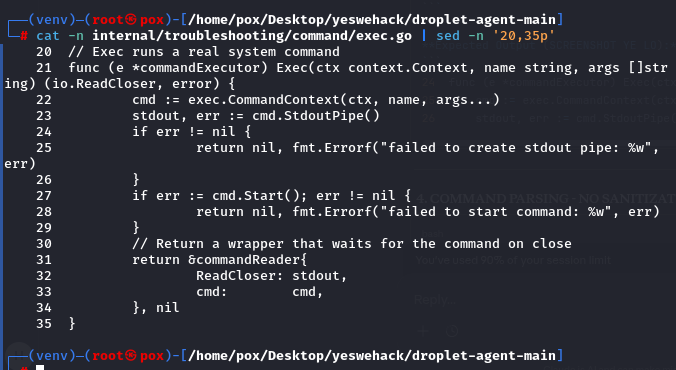 poxsky/cve-2026-24516-digitalocean-rce.
CVE-2026-24516 का तकनीकी विश्लेषण और PoC: DigitalOcean Droplet Agent में अनधिकृत रूट रिमोट कोड निष्पादन (CVSS 10.0)।
 0xblackash/cve-2025-32463
CVE-2025-32463
 mrk336/azure-networking-privilege-escalation-exploit-cve-2025-54914
CVE-2025-54914 Azure नेटवर्किंग में एक गंभीर दोष उजागर करता है जो हमलावरों को विशेषाधिकार बढ़ाने और सबनेट में रूटिंग को नियंत्रित करने की अनुमति देता…
 afine-com/cve-2022-36432
Magento 2 के लिए Amasty Blog Pro में पूर्वावलोकन कार्यक्षमता में Cross-site Scripting (XSS)
 useaitechdad/openclaw-technical-analysis
यह तकनीकी शोध और समीक्षा सार्वजनिक कोड पर शैक्षिक उद्देश्यों के लिए है और कॉपीराइट अधिनियम (कनाडा) के तहत उचित व्यवहार का गठन करती है।
 rootdirective-sec/cve-2026-33017-lab
# CVE-2026-33017 के लिए प्रतिलिपि योग्य प्रयोगशाला, जो Langflow में एक अनप्रमाणित RCE है। इसमें एक Dockerized कमजोर सेवा और एक न्यूनतम-हानि PoC शामिल…
 lukasz-rybak/cve-2026-22692
CVE-2026-22692 - collect()->mapInto() के माध्यम से गंभीर Twig सैंडबॉक्स बाइपास, जो October CMS में RCE/LFI/XXE की अनुमति देता है।
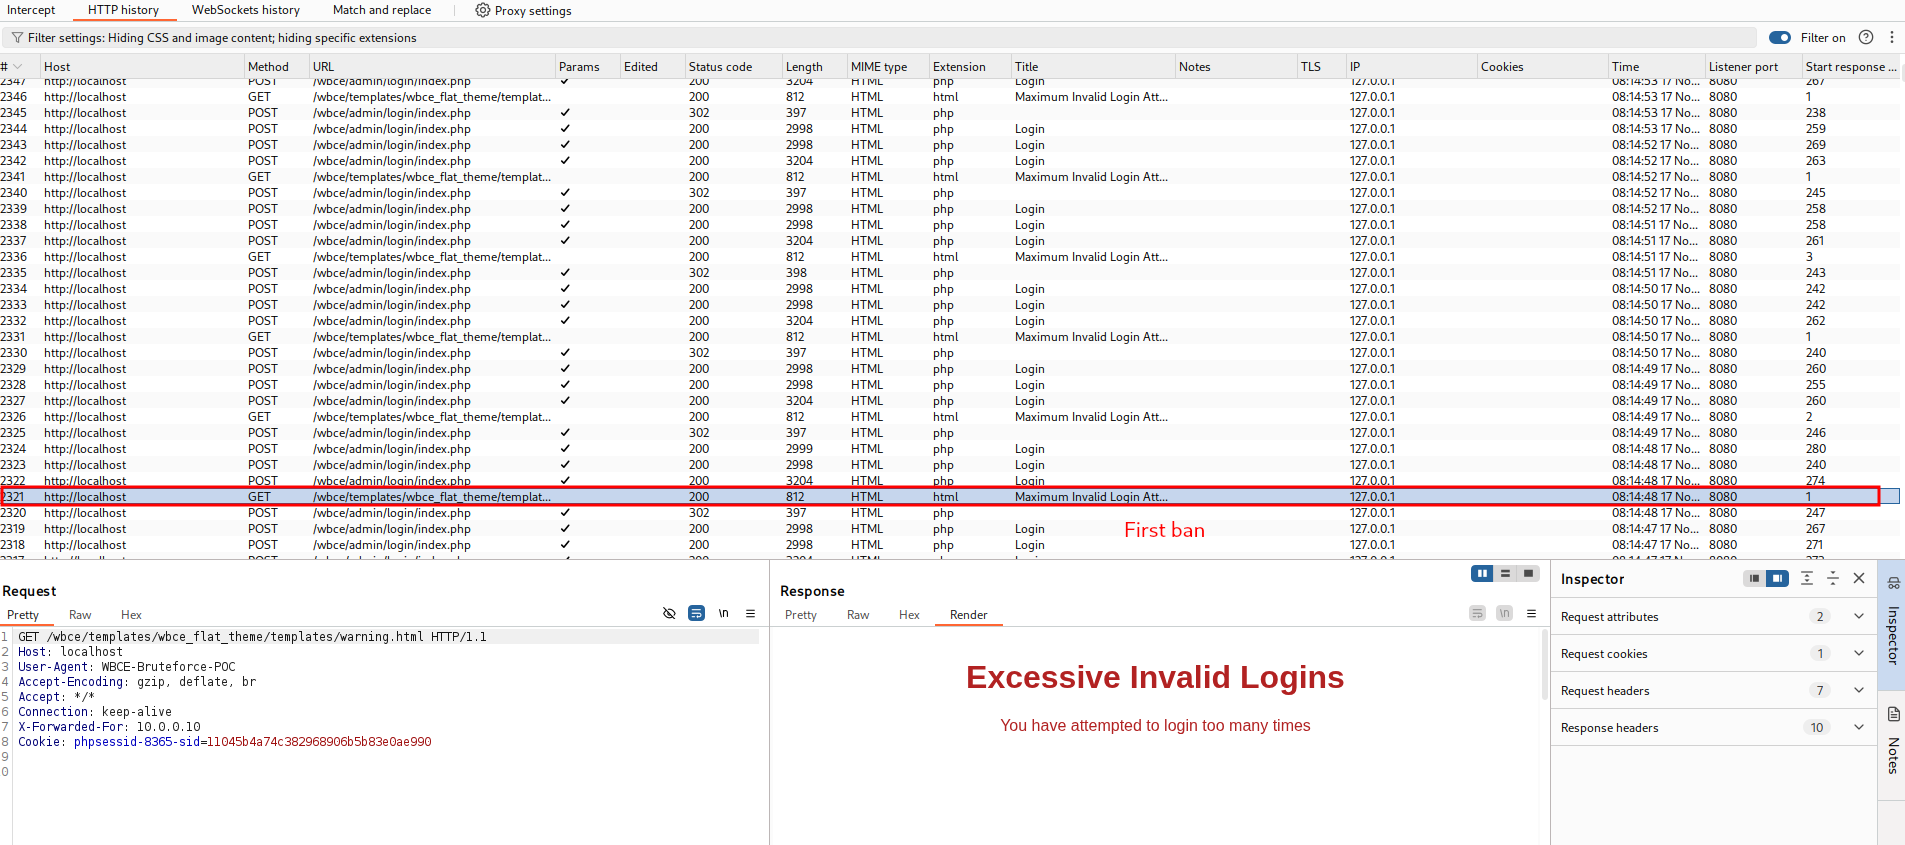 lukasz-rybak/cve-2025-66204
CVE-2025-66204 के लिए प्रूफ-ऑफ-कॉन्सेप्ट: WBCE CMS में स्पूफ किए गए X-Forwarded-For हेडर के माध्यम से ब्रूट-फोर्स सुरक्षा बाईपास, स्वचालित Python…








