
 #1
रक्षात्मक या अधिकृत विश्लेषण के लिए सुरक्षा पेपर, शोध परियोजनाएं, तकनीकी संदर्भ और पुनरुत्पादक सामग्री।
Kitploit अनुशंसित
 migopp/cve-2024-44308
JavaScriptCore में DFG रजिस्टर आवंटन बग
 redyank/cve-2026-34444
CVE-2026-34444 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो getattr/setattr में अपूर्ण attribute_filter प्रवर्तन के माध्यम से सैंडबॉक्स एस्केप और रिमोट कोड निष्पादन…
 mnqazi/cve-2023-2516
Medium Blog
 huzaifatariqafzalkhan/cve-exploit-research-development-itsolera
मौजूदा CVE एक्सप्लॉइट पर एक शोध: CVE-2021-3156 (Sudo BufferOverflow)
 hyperps/cve-2026-0847
NLTK के संस्करणों में 3.9.2 तक और 3.9.2 सहित एक भेद्यता, पथ ट्रैवर्सल के माध्यम से कई CorpusReader वर्गों में मनमानी फ़ाइल पढ़ने की अनुमति देती है,…
 simoesctt/lctt-apple-silicon--resonance-vulnerability-cve-2024-23296
Apple Silicon M-सीरीज़ चिप्स में अस्थायी सुसंगतता भेद्यता पर शोध, सुनहरे अनुपात हार्मोनिक क्लॉक आवृत्तियों का शोषण करके संभावित रूप से सुरक्षित…
 h4r335hr/cve-2023-24329-poc
CVE-2023-24329 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Python urllib पार्सिंग में एक दोष है जो URL कन्फ्यूजन हमलों को सक्षम बनाता है। इसमें एक चलाने…
 theo543/osds_paper_cve-2016-5195
शैक्षणिक पेपर और प्रस्तुति स्लाइड्स जो Dirty COW Linux विशेषाधिकार वृद्धि भेद्यता (CVE-2016-5195) का विश्लेषण करते हैं, जिसमें शोषण तकनीकें, कर्नेल…
 karlemilnikka/cve-2023-1430
WPManageNinja द्वारा FluentCRM में अनपैच्ड कमजोरी का जिम्मेदाराना खुलासा
 trinadh465/linux-4.19.72_cve-2023-35828
लिनक्स कर्नेल स्रोत ट्री को CVE-2023-35828 प्रदर्शित करने के लिए संशोधित किया गया है, जो भेद्यता विश्लेषण और शोषण अनुसंधान के लिए एक संदर्भ प्रदान…
 trinadh465/linux-4.19.72_cve-2020-27815
लिनक्स कर्नेल 4.19.72 स्रोत ट्री जिसमें CVE-2020-27815 के लिए एक पैच शामिल है, जो भेद्यता विश्लेषण और शोषण अनुसंधान का प्रदर्शन करता है।
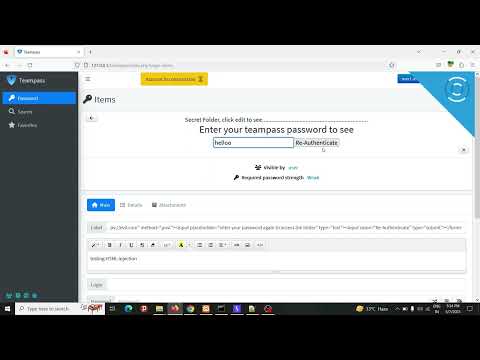 mnqazi/cve-2023-2591
CVE-2023-2591 मध्यम ब्लॉग
 trinadh465/linux-4.1.15_cve-2023-28772
Linux kernel 4.1.15 सोर्स ट्री जिसमें CVE-2023-28772 के लिए पैच शामिल हैं, जो भेद्यता विश्लेषण और शोषण अनुसंधान के लिए एक संदर्भ प्रदान करता है।
 milot/dissecting-pkexec-cve-2021-4034
CVE-2021-4034 (pkexec स्थानीय विशेषाधिकार वृद्धि) के लिए शैक्षिक विश्लेषण और प्रूफ-ऑफ-कॉन्सेप्ट कोड, जिसमें रक्षात्मक सीखने के लिए भेद्यता की…
 sizvy/cve-2021-21300
CVE-2021-21300 के माध्यम से केस-इनसेंसिटिव फाइलसिस्टम पर दुर्भावनापूर्ण Git हुक्स के जरिए मनमाना कोड निष्पादन का प्रदर्शन करता है, जिसमें शोषण के चरण…
 spiralbl0ck/microc-u-os2-vuln-code-extracted-from-
FPGA आधारित सॉफ्ट-प्रोसेसर प्रणाली के लिए बफर ओवरफ्लो हमला और रोकथाम - इलेक्ट्रॉनिक्स और संचार इंजीनियरिंग में नवाचार पर 7वां अंतर्राष्ट्रीय सम्मेलन…
 chinmay1743/ptrace-vuln
भेद्यता की जाँच करने के लिए CVE-2019-13272








