
 advens-gmbh/scan-insights-for-nessus
Windows और Linux के लिए डेस्कटॉप ऐप, जिससे Nessus स्कैन फ़ाइलें देखी और उनका विश्लेषण किया जा सकता है। नतीजों को फ़िल्टर करें, होस्ट और सेवाएँ देखें, स्कैन की तुलना करें और समय के साथ परिणामों में बदलाव देखें। ऐप ऑफ़लाइन काम करता है।

Scan Insights for Nessus एक सरल टूल है जो Nessus स्कैन फ़ाइल (.nessus) से डेटा प्रदर्शित करने के लिए है। यह आंतरिक (या बाहरी) Nessus स्कैन करने के बाद पाई गई कमज़ोरियों को प्रदर्शित करने के लिए आदर्श है। यह कई फ़िल्टरिंग और खोज विकल्प प्रदान करता है, और Nessus की तुलना में डेटा की प्रतिलिपि बनाना आसान बनाता है।
यह एप्लिकेशन गोपनीयता पर भी ध्यान केंद्रित करता है। स्कैन की सामग्री मेमोरी में रहती है और कभी भी डिस्क पर नहीं लिखी जाती, जब तक कि आप उन्हें निर्यात न करें। ऐप केवल अपनी सेटिंग्स, आपके प्रोजेक्ट्स, और आपकी हाल ही में खोली गई फ़ाइलों की सूची को ऐप डेटा फ़ोल्डर (Windows पर %AppData%\com.scaninsights.nessus, Linux पर ~/.local/share/com.scaninsights.nessus) में संग्रहीत करता है। प्रोजेक्ट्स और हाल की फ़ाइलों में आपकी स्कैन फ़ाइलों के पूर्ण पथ और नाम होते हैं। Linux पर, ऐप द्वारा बनाई गई नई फ़ाइलें (निर्यात सहित) केवल आपके उपयोगकर्ता द्वारा पढ़ी जा सकती हैं। ऐप अपनी ओर से कोई नेटवर्क कनेक्शन नहीं बनाता (यह केवल तब आपका ब्राउज़र खोलता है जब आप किसी संदर्भ या CVE लिंक पर क्लिक करते हैं)।
यह ऐप Tauri (Rust), React, TypeScript और Tailwind CSS के साथ बनाया गया है।
परिवर्तनों की विस्तृत सूची के लिए, Changelog देखें।
अपने सिस्टम के लिए फ़ाइल Releases पृष्ठ से डाउनलोड करें।
| System | File | Notes |
|---|---|---|
| Windows | -setup.exe or .msi | NSIS or MSI installer |
| Windows | _portable.exe | Runs without installing |
| Ubuntu, Debian | .deb | Installs its dependencies automatically |
| Fedora | .rpm | Installs its dependencies automatically |
| Other Linux | .AppImage | Runs without installing, after chmod +x |
Windows: ऐप को WebView2 Runtime की आवश्यकता है, जो Windows 10 21H2+ और Windows 11 पर पहले से इंस्टॉल होता है।
[!Note] ऐप पहली बार शुरू करने पर SmartScreen चेतावनी दे सकता है, क्योंकि फ़ाइलें कोड-साइन नहीं हैं (More info पर क्लिक करें, फिर Run anyway पर क्लिक करें)।
Linux: पैकेजों के लिए Ubuntu 24.04, Debian 13, Fedora 40 या नया संस्करण आवश्यक है। यदि विंडो खाली रहती है, जो कुछ ग्राफ़िक्स सेटअप पर एक ज्ञात WebKitGTK समस्या है, तो ऐप को WEBKIT_DISABLE_DMABUF_RENDERER=1 scan-insights-for-nessus के साथ शुरू करें।
ऐप में निम्नलिखित मुख्य विशेषताएँ हैं:
.xlsx, .csv प्रारूपों में निर्यात करें, या कई फ़ाइलों को एक ही .nessus फ़ाइल में मर्ज करें[!NOTE] Info findings: Info findings हर पृष्ठ पर शुरू में छिपे रहते हैं क्योंकि वे अधिकतर शोर होते हैं। आप उन्हें प्रदर्शित करने के लिए
Show Info findingsविकल्प का उपयोग कर सकते हैं। केवल Info findings वाले होस्ट और सेवाएँ सूचीबद्ध रहती हैं, क्योंकि वे अभी भी स्कैन में मशीनें और खुले पोर्ट हैं।Exportअपवाद है: इसका अपना गंभीरता चयन है, जिसमें Info findings शामिल हैं जब तक कि आप इसे बंद न करें।
ऐप एक साथ एक या कई फ़ाइलें खोलने की क्षमता देता है। फ़ाइल खोलने के बाद Dashboard मेनू कमज़ोरियों का अवलोकन प्रदान करता है। बिना स्कैन किए गए होस्ट वाली फ़ाइल, जैसे कि केवल स्कैन पॉलिसी वाली फ़ाइल, लोड नहीं होती है।
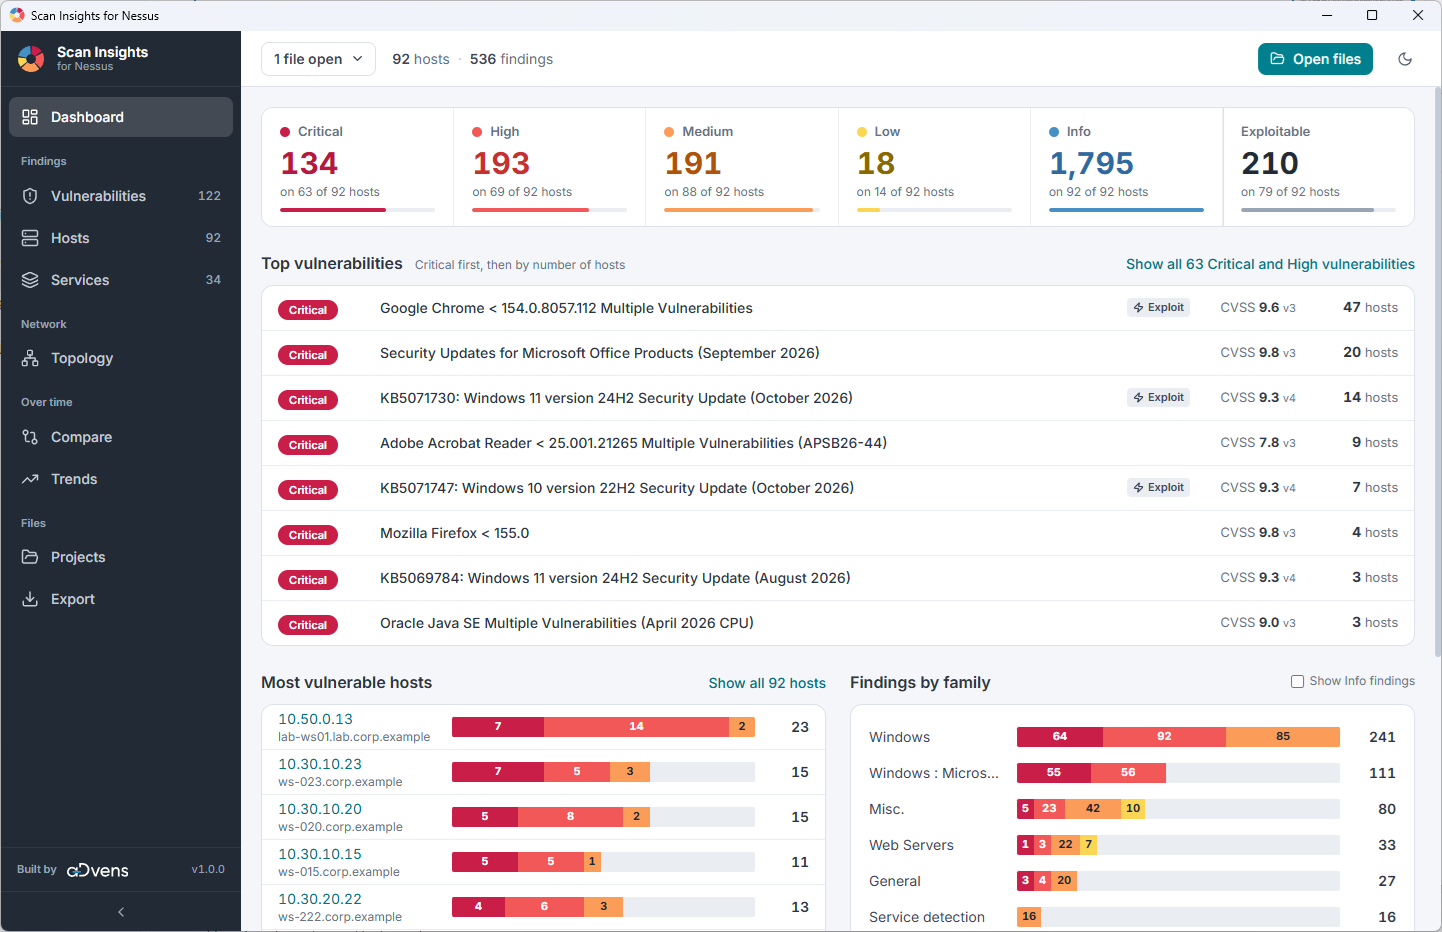
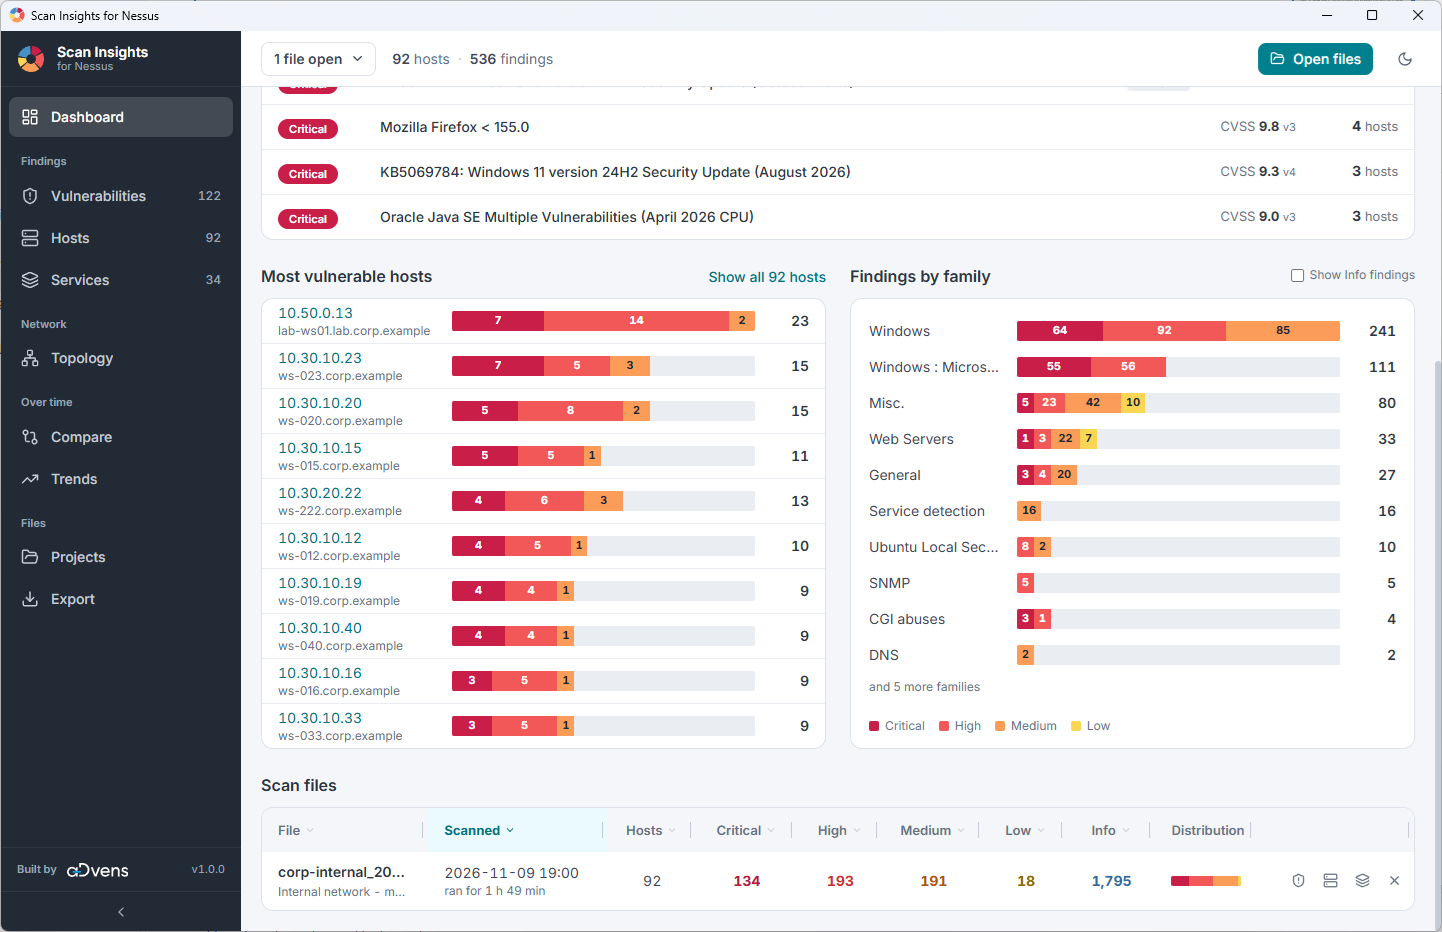
दृश्य का शीर्ष भाग एक गंभीरता पट्टी प्रदर्शित करता है, जहाँ सभी लोड की गई फ़ाइलों की कमज़ोरियों की संख्या दिखाई जाती है। इसके नीचे "Top vulnerabilities" हैं, जो गंभीरता और उनसे प्रभावित होस्टों की संख्या के अनुसार क्रमबद्ध हैं। यह यह भी दिखाता है कि किसी कमज़ोरी का ज्ञात एक्सप्लॉइट है या नहीं, उसका CVSS स्कोर, और यह कितने होस्टों पर पाई गई। मध्य भाग में "Top vulnerable hosts" और "Findings by family" दिखाए जाते हैं। निचला भाग सभी वर्तमान में लोड की गई स्कैन फ़ाइलों को प्रदर्शित करता है।
डैशबोर्ड का ऊपरी और मध्य भाग:
डैशबोर्ड का निचला भाग:
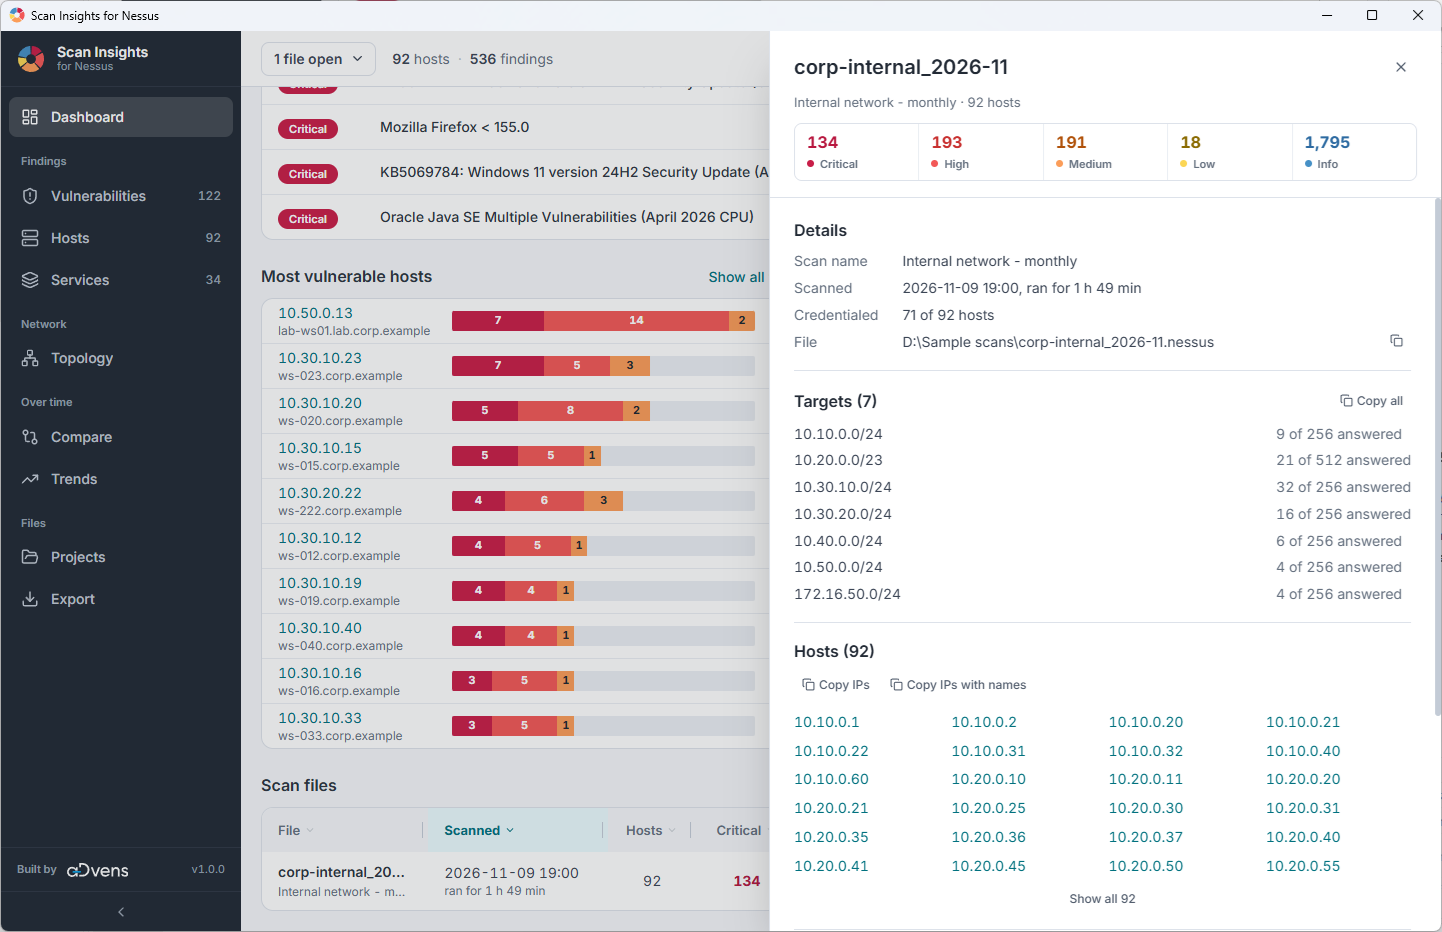
किसी स्कैन फ़ाइल के नाम पर क्लिक करने से स्कैन कॉन्फ़िगरेशन के बारे में जानकारी सामने आती है (नाम, तिथि, अवधि, कॉन्फ़िगर किए गए लक्ष्य, स्कैन किए गए होस्ट, आदि)।
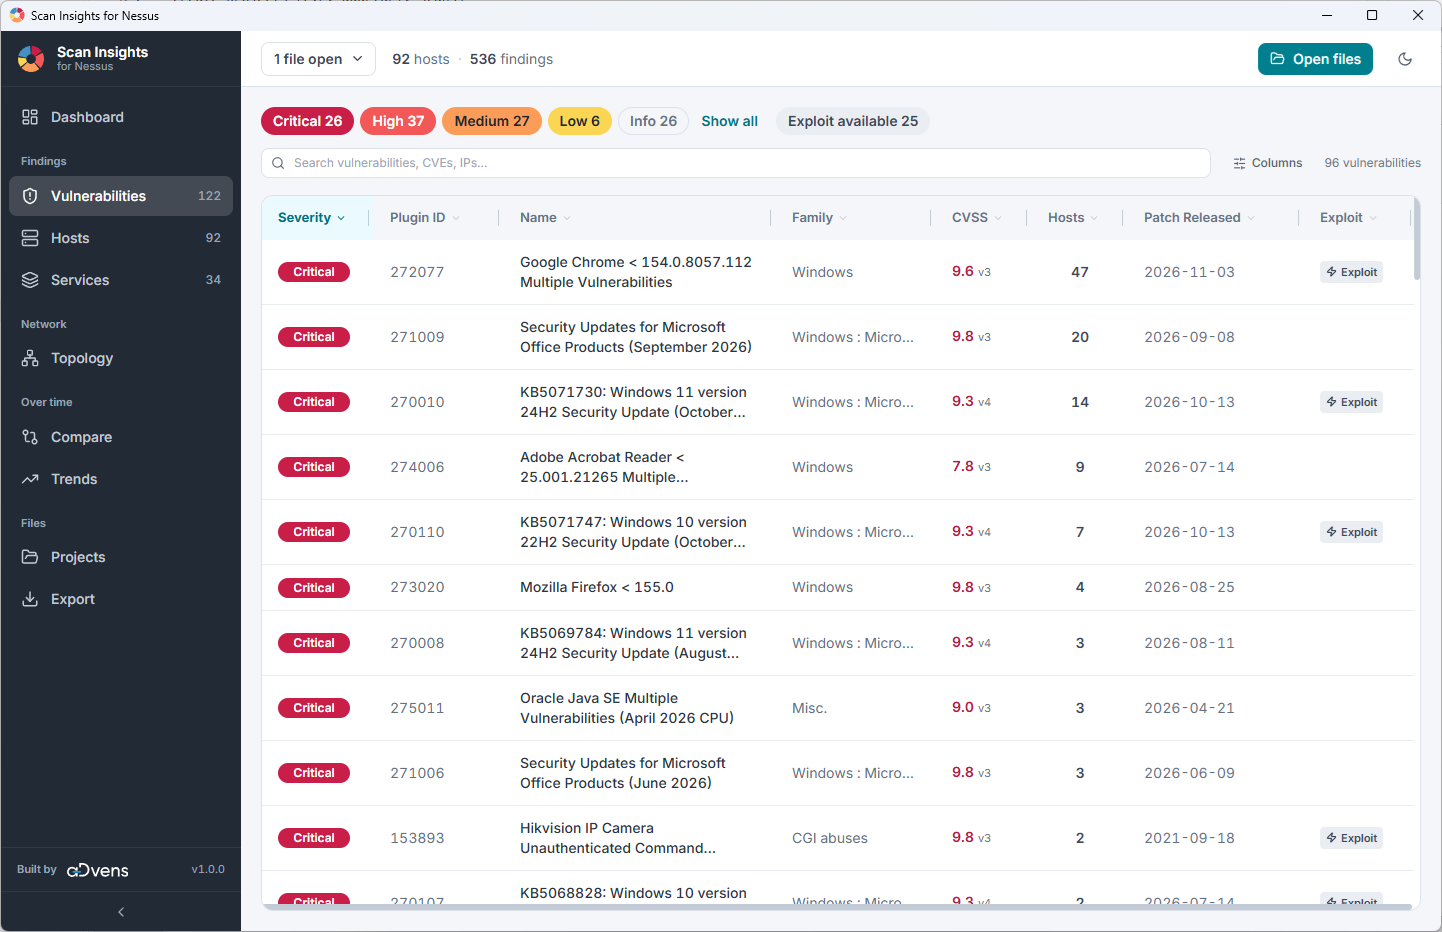
Vulnerabilities दृश्य कमज़ोरियों का अधिक विस्तृत अवलोकन प्रदान करता है। कई फ़िल्टरिंग विकल्प उपलब्ध हैं (गंभीरता के अनुसार, क्या कोई एक्सप्लॉइट उपलब्ध है, प्लगइन परिवार)। आप उपयुक्त कॉलम पर क्लिक करके उन्हें क्रमबद्ध कर सकते हैं (Severity, Name, Family, CVSS आदि)। कॉलम पिकर का उपयोग करके अतिरिक्त कॉलम प्रदर्शित किए जा सकते हैं।
गंभीरता स्कैन फ़ाइल से आती है, और तालिका CVSS संस्करण स्कोर दिखाती है (जैसे 9.3 v2)। किसी कमज़ोरी पर क्लिक करने से उसके सभी स्कोर दिखाई देते हैं।
कई फ़ाइलें लोड होने पर, किसी फ़ाइल में भिन्न रूप से रेट किया गया कोई निष्कर्ष अपनी सबसे खराब रेटिंग और उस रेटिंग के स्कोर दिखाता है, और उसका विवरण बताता है कि किस फ़ाइल ने इसे कैसे रेट किया। एक फ़ाइल पर फ़िल्टर करने से उस फ़ाइल की अपनी रेटिंग दिखाई देती है।
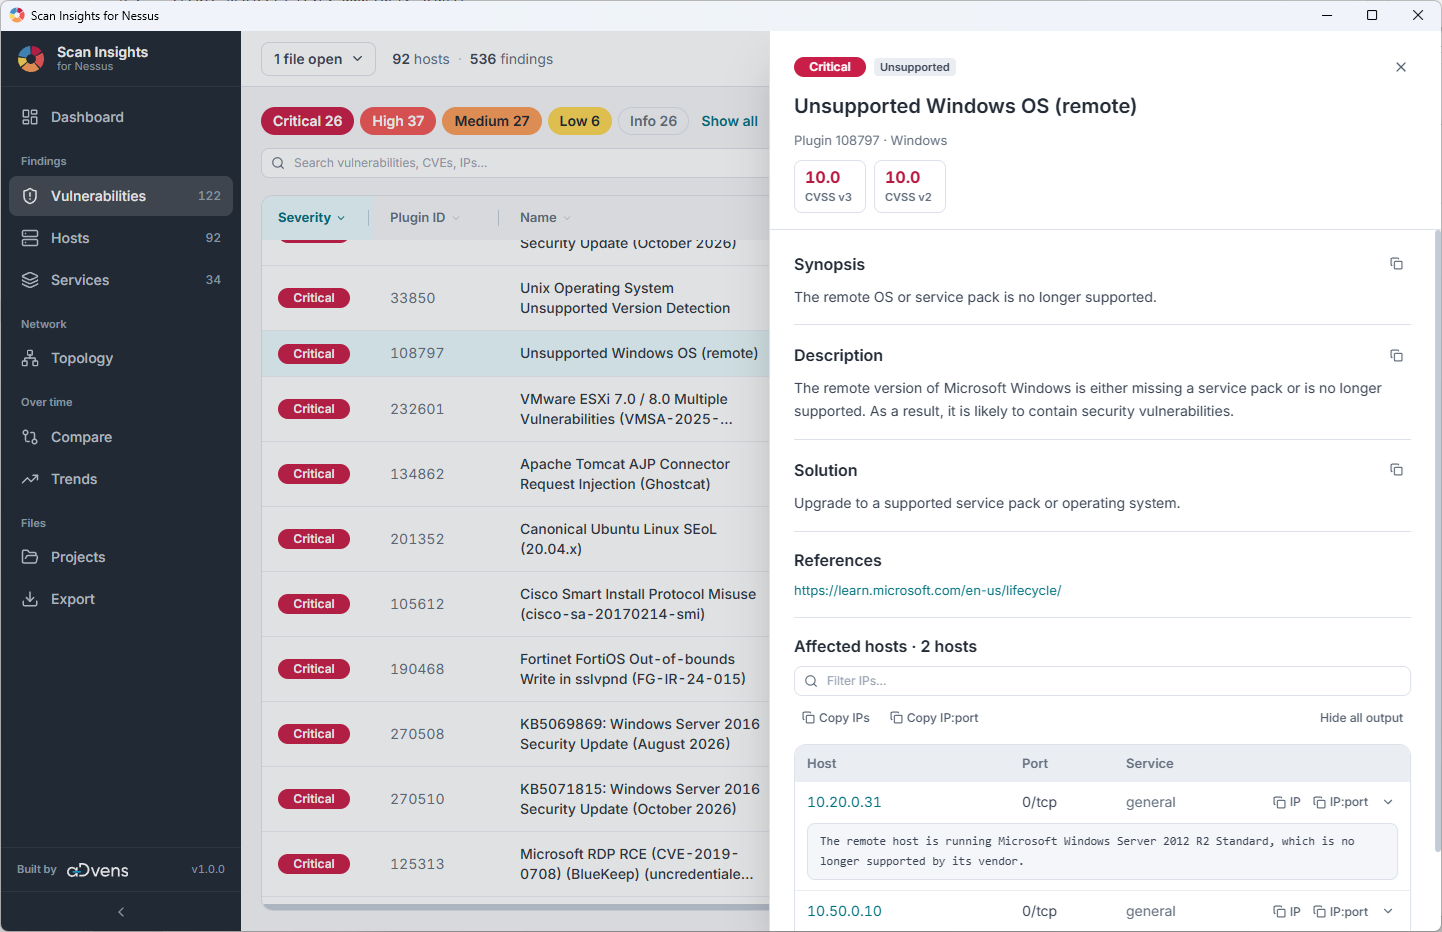
किसी कमज़ोरी पर क्लिक करने से इस बात का अवलोकन मिलता है कि वह कमज़ोरी किन होस्ट पर मौजूद है, और उसका संक्षिप्त विवरण भी।
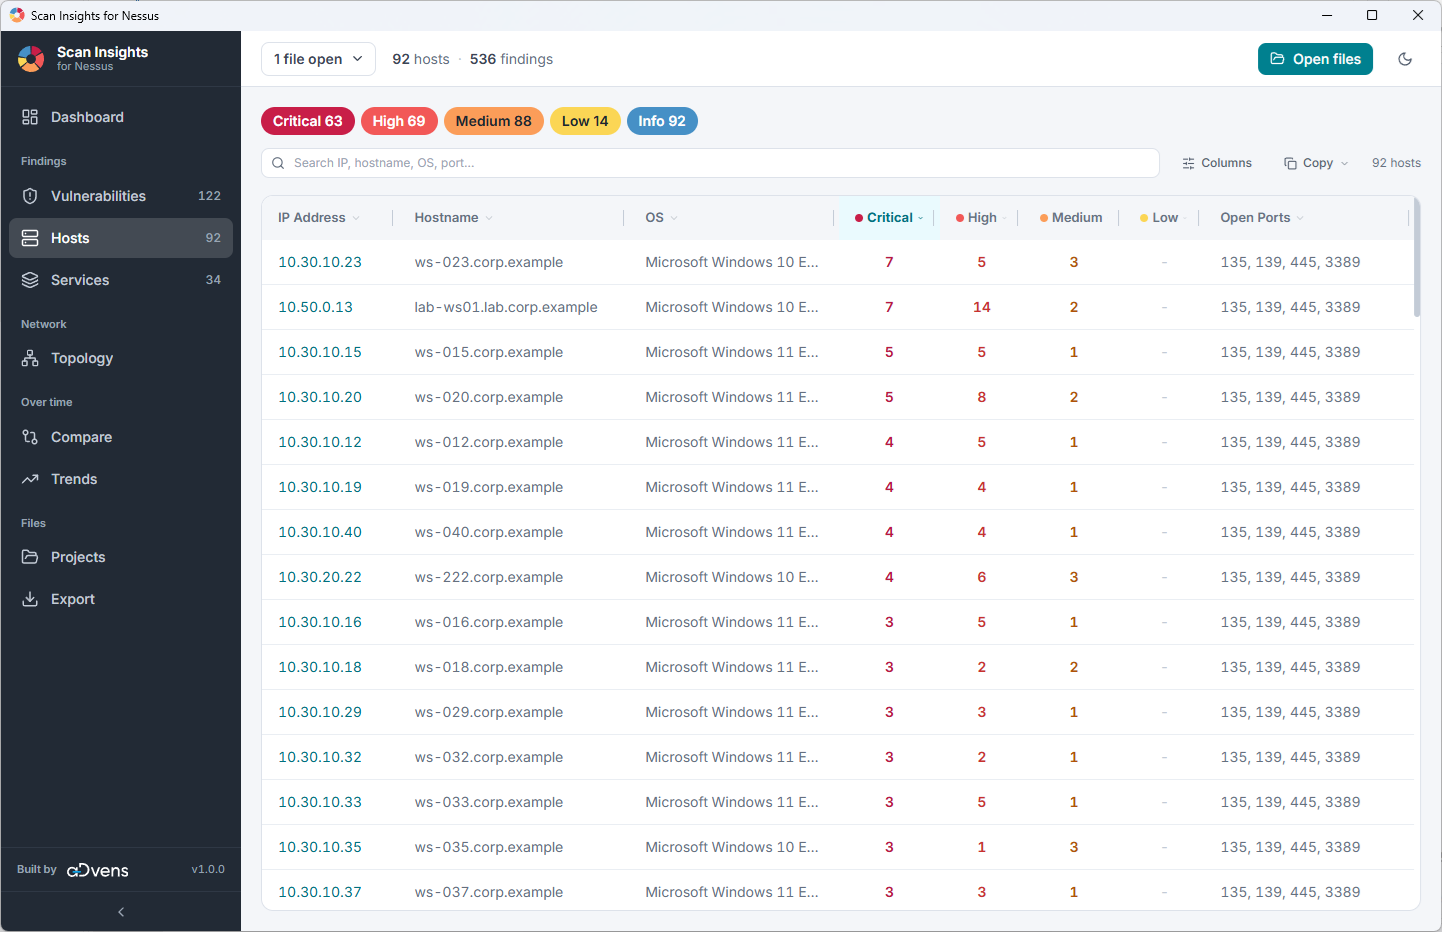
Hosts मेनू दिखाता है कि प्रत्येक होस्ट में कितनी कमज़ोरियाँ हैं। यहाँ भी गंभीरता के अनुसार फ़िल्टरिंग विकल्प मौजूद हैं। कॉलम पिकर का उपयोग करके अतिरिक्त कॉलम प्रदर्शित किए जा सकते हैं। एक कॉपी बटन भी मौजूद है, जो होस्टनेम, IP पते या प्रदर्शित तालिका को कॉपी करता है जिसे सीधे Excel में पेस्ट किया जा सकता है।
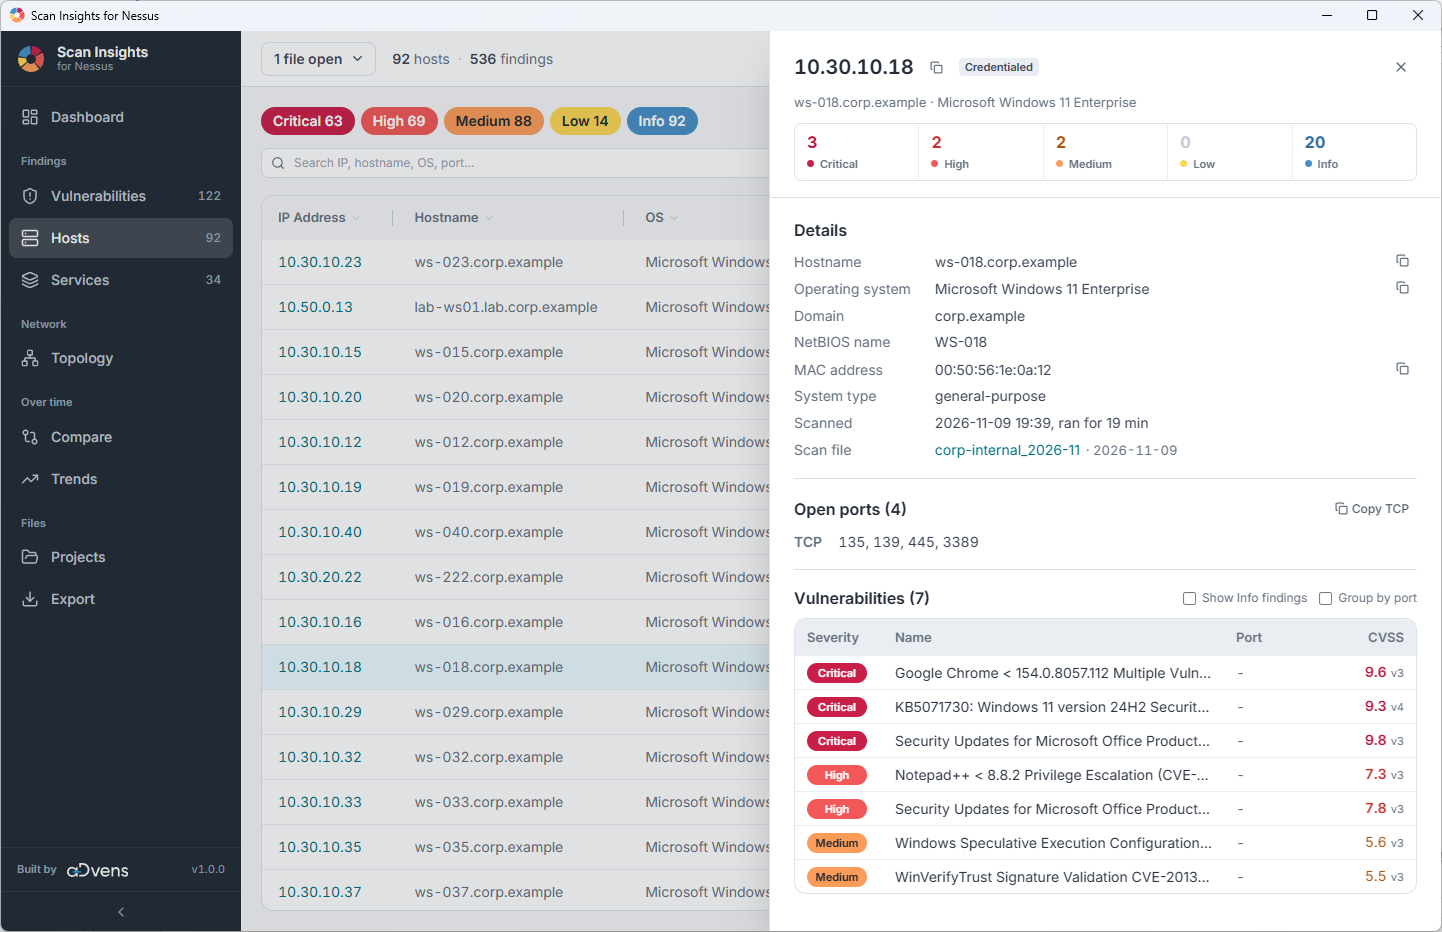
किसी होस्ट पर क्लिक करने से उस सिस्टम के बारे में जानकारी मिलती है (OS, Domain, MAC Address, खुले TCP/UDP पोर्ट, आदि) और यह भी कि उस सिस्टम पर कौन-सी अन्य कमज़ोरियाँ मौजूद हैं।
Services मेनू हर उस पोर्ट और प्रोटोकॉल को सूचीबद्ध करता है जिसमें कम से कम एक निष्कर्ष है, साथ ही यह भी कि कितने होस्ट में यह मौजूद है और इसके निष्कर्ष कितने गंभीर हैं। कोई पोर्ट केवल इसलिए सेवा माना जाता है क्योंकि Nessus ने उस पर कुछ रिपोर्ट किया है। जिस पोर्ट पर कोई निष्कर्ष नहीं है वह प्रदर्शित नहीं होता। यह दृश्य गंभीरता के अनुसार फ़िल्टरिंग भी प्रदान करता है, और इसके अतिरिक्त TCP/UDP पोर्ट के अनुसार भी। कॉलम पिकर का उपयोग करके अतिरिक्त कॉलम प्रदर्शित किए जा सकते हैं।






