 entropq2/prism-platform
सेल्फ-होस्टेड OSINT प्लेटफ़ॉर्म। इसे किसी डोमेन, IP, ईमेल, फ़ोन या उपयोगकर्ता नाम पर इंगित करें और 26 मॉड्यूल समानांतर रूप से चलते हैं: WHOIS, DNS, थ्रेट इंटेल, ब्रीच, उपयोगकर्ता नाम खोज। एक डैशबोर्ड, एक एक्सपोज़र स्कोर, एक एंटिटी ग्राफ़, HTML और PDF रिपोर्ट।

26 मॉड्यूल, OPSEC स्कोरिंग, AI सारांश और रीयल-टाइम वेब डैशबोर्ड के साथ सेल्फ-होस्टेड OSINT प्लेटफ़ॉर्म।
किसी डोमेन, IP, ईमेल, फ़ोन या उपयोगकर्ता नाम को स्कैन करें और कुछ ही सेकंड में WHOIS, DNS, थ्रेट इंटेल, ब्रीच डेटा, उपयोगकर्ता नाम खोज, डार्क-वेब मिरर, OPSEC स्कोर, एंटिटी ग्राफ़ और HTML/PDF रिपोर्ट प्राप्त करें।
लाइव डेमो · Docker क्विक स्टार्ट · कॉन्फ़िगरेशन · आर्किटेक्चर · सुरक्षा · चेंजलॉग · FAQ



लाइव डेमो पर AI विश्लेषण धीमा हो सकता है। डेमो सर्वर ऐसे क्षेत्र में स्थित है जिसे हर होस्टेड LLM प्रदाता ब्लॉक करता है, इसलिए इसकी AI कॉल्स को किसी मॉडल तक पहुँचने से पहले एक प्रॉक्सी के माध्यम से रूट किया जाता है। यह काम करता है, बस सामान्य इंस्टेंस की तुलना में धीमा है, इसलिए सारांश के लिए एक मिनट दें। अपने स्वयं के प्रदाता के साथ सेल्फ-होस्टेड इंस्टेंस पूरी गति से प्रतिक्रिया देता है। देखें FAQ।
मेरी ओर से यह भी: Claude Security Skills, Claude Code के लिए आठ सुरक्षा स्किल्स जो CI में भी चलती हैं। यह CI में GitHub Action के रूप में चलता है,
uses: NovaCode37/claude-security-skills@v1, जो secret-scanning और Python SAST निष्कर्षों को आपके pull request की ठीक उसी लाइन पर रखता है; 1.4.0 मेंgo.modसमर्थन जोड़ा गया है और यह बिना टाइमआउट वाली HTTP कॉल्स को पकड़ता है। केवल स्टैंडर्ड लाइब्रेरी, कुछ भी इंस्टॉल करने की आवश्यकता नहीं।
PRISM क्यों? • अवलोकन • यह कैसे तुलना करता है • उपयोग के मामले • विशेषताएँ • स्क्रीनशॉट • क्विक स्टार्ट • कॉन्फ़िगरेशन • API • प्रोजेक्ट संरचना • टेस्ट चलाना • CI/CD • रोडमैप • स्टार इतिहास • कानूनी सूचना • प्रोजेक्ट का समर्थन करें • योगदान • श्रेय • लाइसेंस
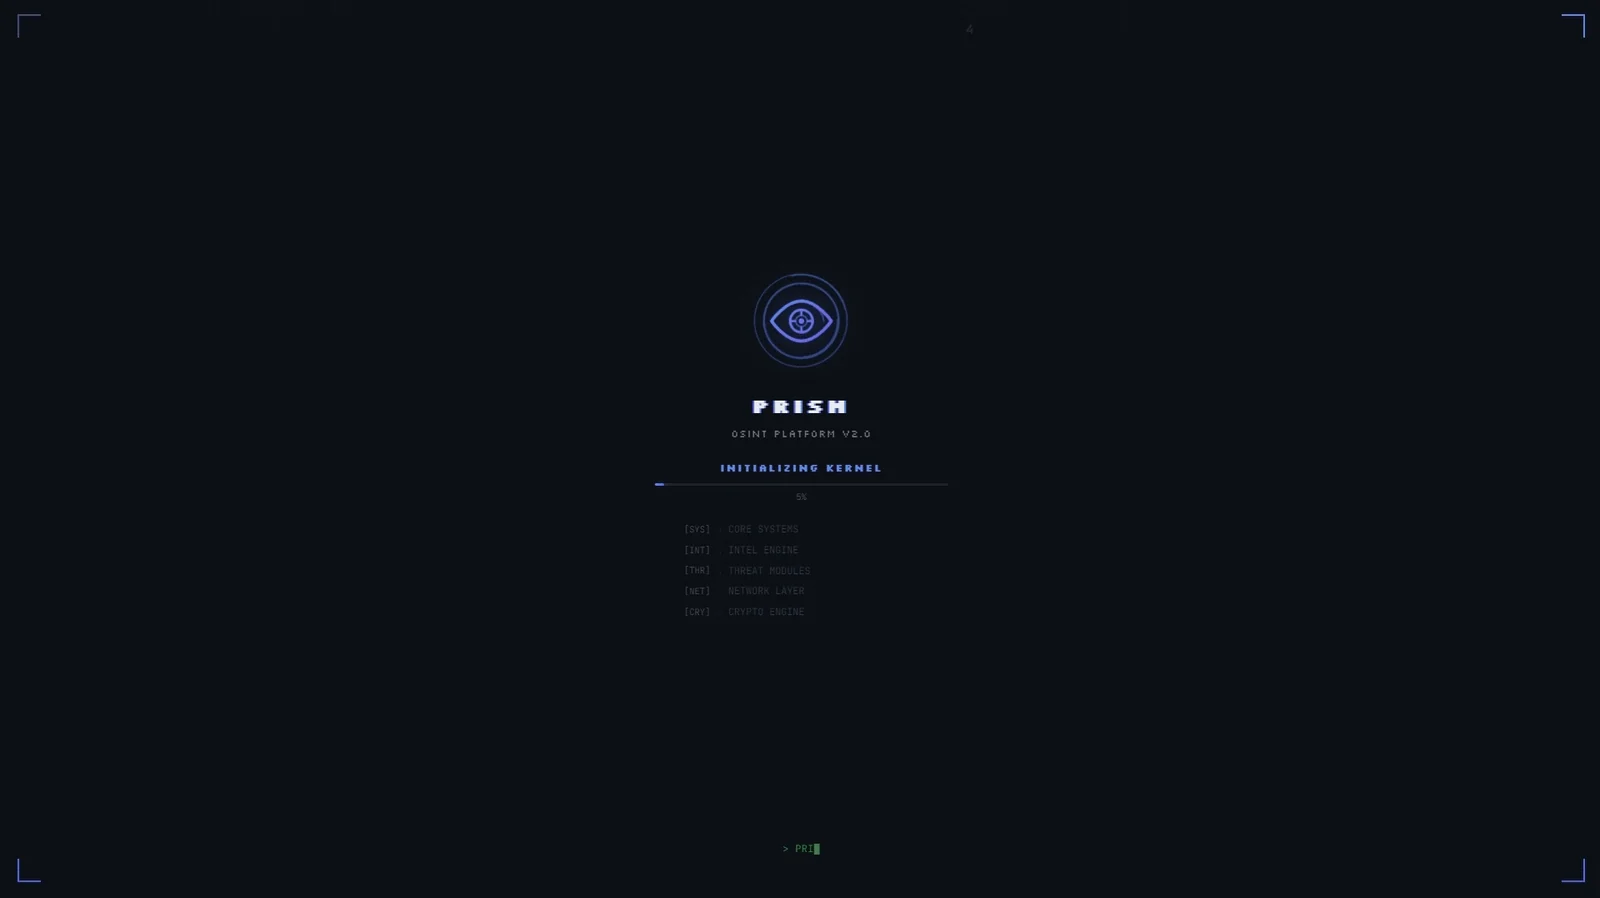
python cli.py scan example.com --json के माध्यम से हेडलेस स्कैन चलाएँ, python cli.py watchlist add example.com --interval 6 के साथ निर्धारित पुनः-स्कैन प्रबंधित करें, और देखें कि -m किन मॉड्यूल को स्वीकार करता है और किनमें API कुंजी अनुपस्थित है, python cli.py modules के साथX-API-Key / Bearer), कोई क्वेरी-स्ट्रिंग रहस्य नहीं, सख्त CORS, प्रति-प्रिंसिपल स्कैन अलगावdocker run ghcr.io/novacode37/prism-platform बिना कुछ बिल्ड किए (amd64 और arm64)modules/ में एक फ़ाइलPRISM 20-कुछ बाहरी स्रोतों को क्वेरी करता है और जो वापस आता है उसे एक ही स्थान पर रखता है। लक्ष्य एक डोमेन, एक IP, एक ईमेल, एक फ़ोन नंबर या एक उपयोगकर्ता नाम हो सकता है। परिणाम आते ही डैशबोर्ड में पहुँच जाते हैं, एक संबंध ग्राफ़, एक GeoIP मैप, एक एक्सपोज़र स्कोर और HTML या PDF निर्यात के साथ।
स्टैक:
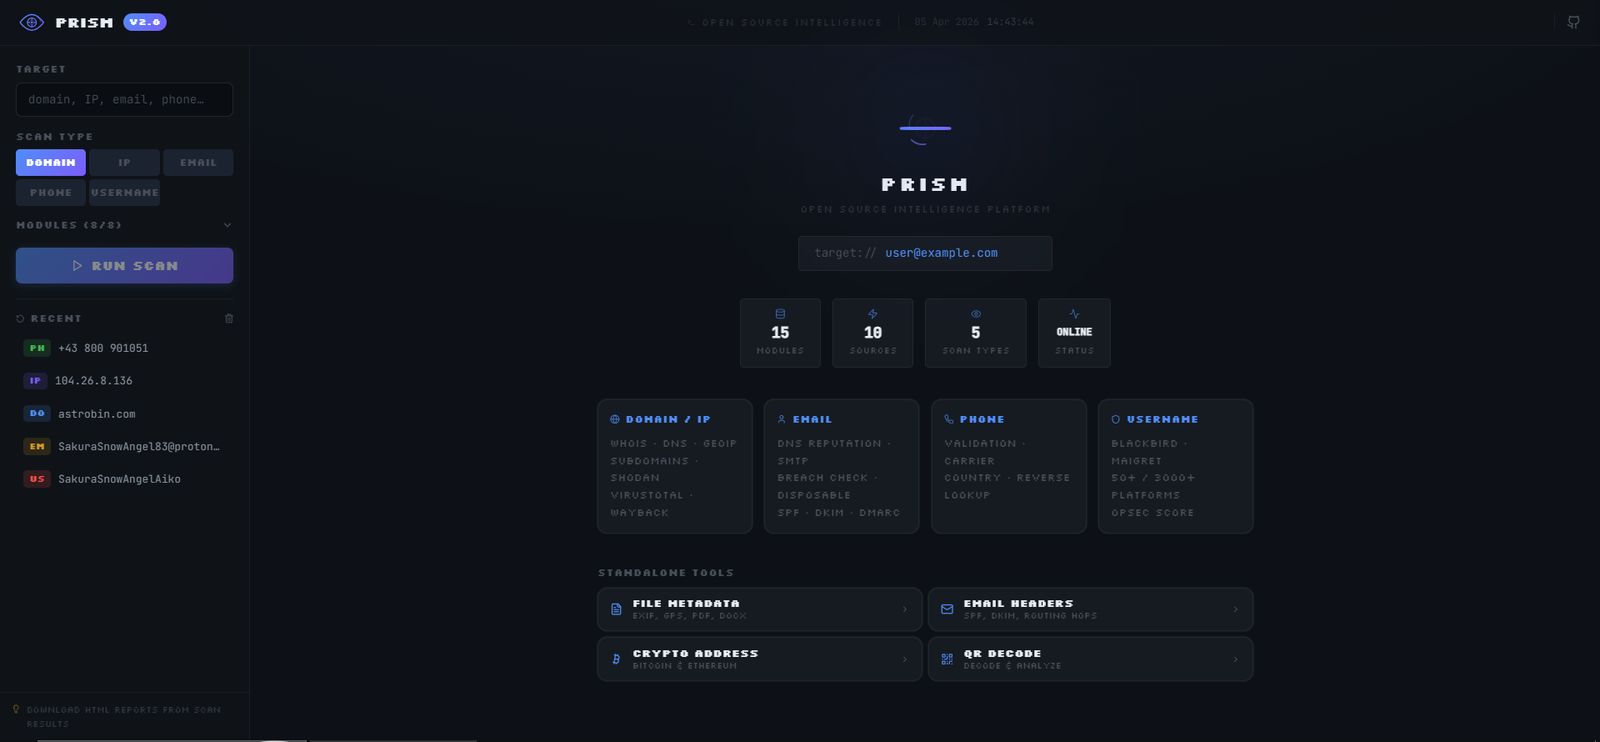
flowchart LR
    U[User / Browser] -->|HTTPS + X-API-Key| FE[Next.js 15 Dashboard]
    FE -->|REST + WebSocket| API[FastAPI Backend]
    API --> SCH[Scan Orchestrator<br/>asyncio + queues]
    SCH --> MOD[26 OSINT Modules]
    MOD --> EXT[(External APIs<br/>Shodan / VT / Censys<br/>crt.sh / Wayback / etc.)]
    SCH --> CACHE[(Module Cache<br/>TTL JSON)]
    SCH --> STORE[(Scan Storage<br/>per-principal)]
    SCH --> WH[Webhook Dispatcher<br/>HMAC + SSRF guard]
    API --> AI[AI Summary / Chat<br/>OpenRouter / Groq]
    API --> RPT[Report Generator<br/>HTML + xhtml2pdf]
SpiderFoot, theHarvester, Recon-ng और Maltego सभी उस क्षेत्र को कवर करते हैं जो PRISM करता है, और उनमें से कई इसे बेहतर तरीके से कवर करते हैं। theHarvester और Recon-ng CLI टूल हैं और स्क्रिप्टिंग के लिए सुविधाजनक हैं। SpiderFoot में कहीं अधिक मॉड्यूल हैं। Maltego का ग्राफ़ कार्य एक अलग स्तर का है।
PRISM जो करता है जो वे आम तौर पर नहीं करते: स्कैन चलते समय परिणाम ब्राउज़र में स्ट्रीम होते हैं, सब कुछ एक ही कंटेनर में है और शुरू करने के लिए किसी कुंजी की आवश्यकता नहीं है, और स्कैन एक रिपोर्ट के साथ समाप्त होता है जिसे आप किसी ऐसे व्यक्ति को दे सकते हैं जो विश्लेषक नहीं है। यदि आप गहराई चाहते हैं और पहले से ही टर्मिनल में काम करते हैं, तो SpiderFoot या Recon-ng संभवतः बेहतर टूल है। यदि आप किसी डोमेन पर कुछ इंगित करना चाहते हैं और उत्तर पढ़ना चाहते हैं, तो यह उसी के लिए बनाया गया है।








