#1

 infobyte/doggie_workshop
CAN Bus वाहन सिम्युलेटर जो आक्रामक ऑटोमोटिव सुरक्षा हमलों का अभ्यास करने के लिए है। नियंत्रित प्रयोगशाला वातावरण में CAN संदेशों की स्निफिंग,…
 zhaoyukai/cve-2019-0708-batch-blue-screen
किसी दिग्गज द्वारा लिखी गई 0708 ब्लू स्क्रीन स्क्रिप्ट को संशोधित करें और उसे नेटवर्क सेगमेंट के अनुसार बैच ब्लू स्क्रीन में बदलें
 pielco11/fav-up
Shodan-संचालित उपकरण जो Cloudflare के पीछे वास्तविक IP पतों की खोज करता है, MurmurHash3 का उपयोग करके फेविकॉन आइकनों को हैश करके, जिससे मूल सर्वर की…
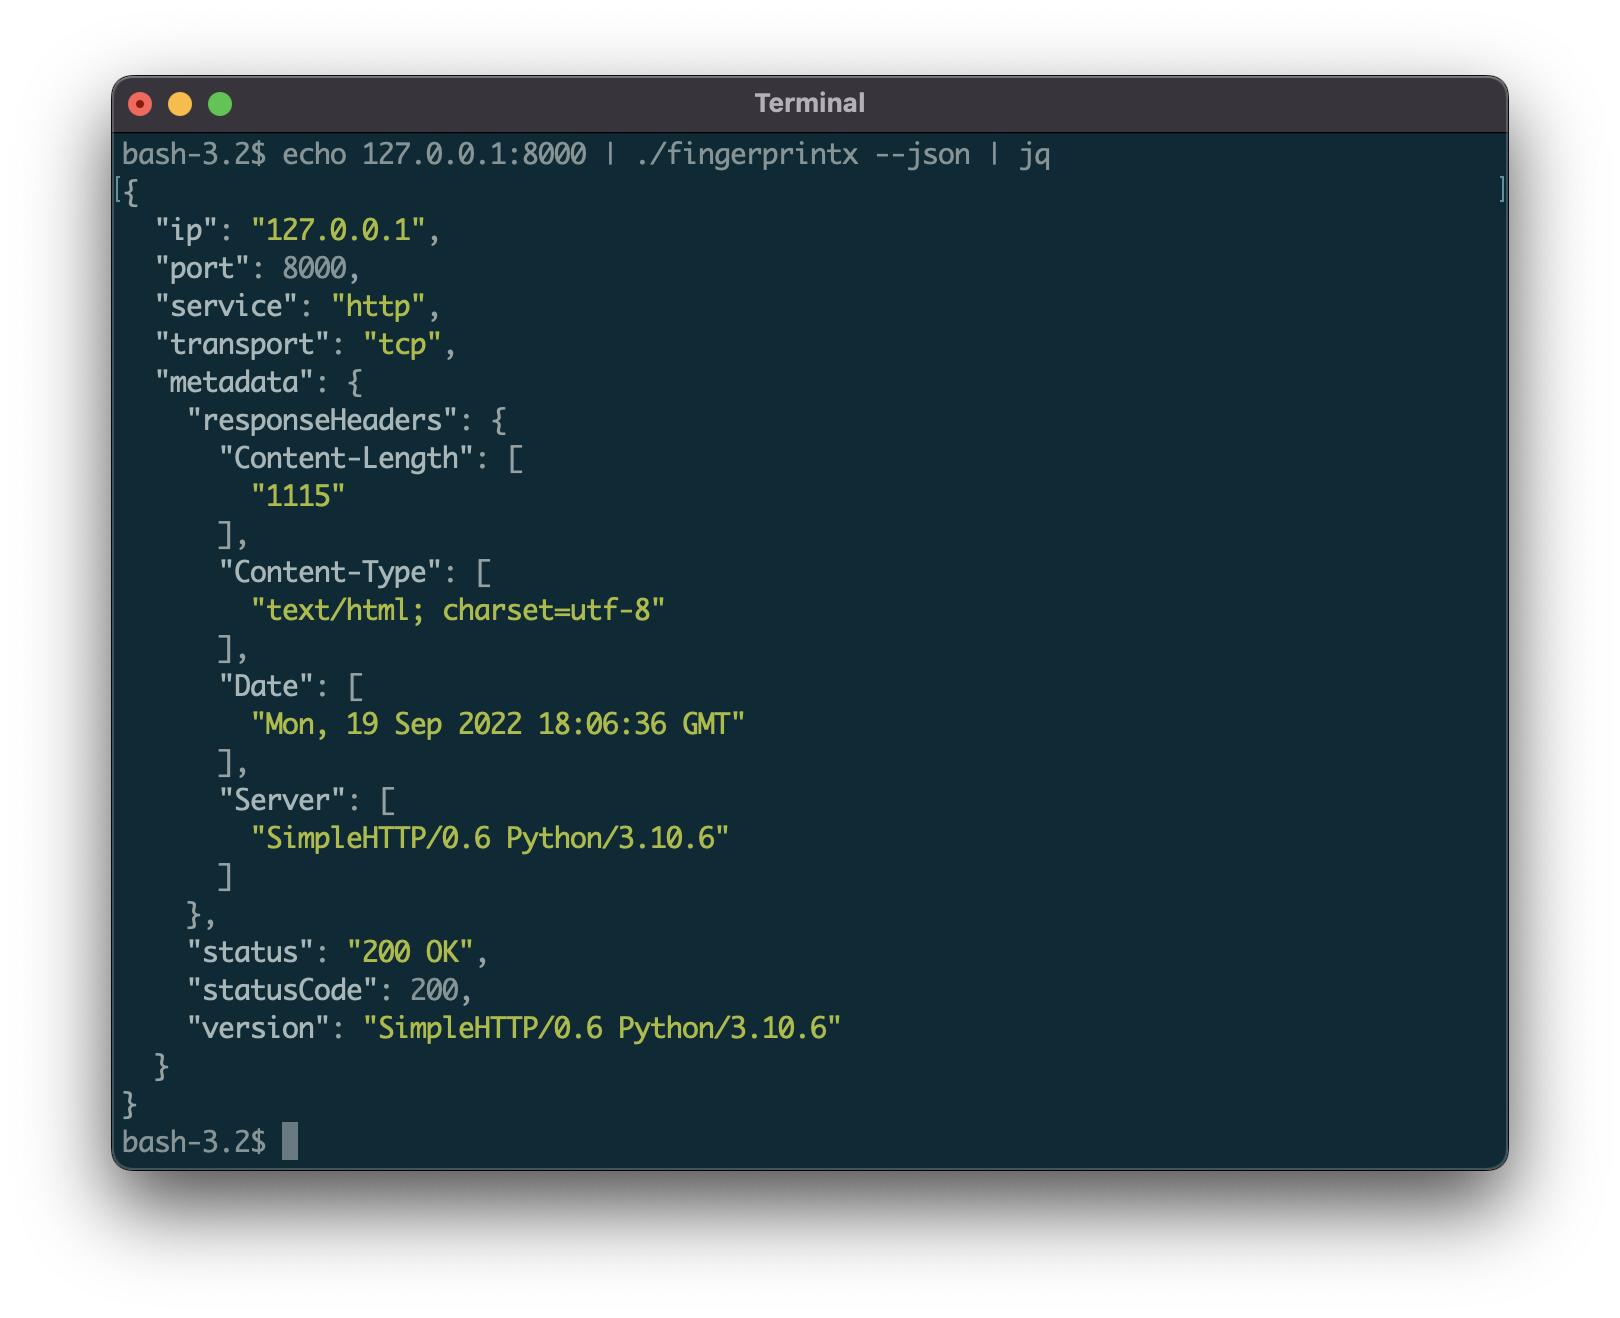 praetorian-inc/fingerprintx
खुले पोर्ट्स पर सेवा खोज के लिए एक स्वतंत्र उपयोगिता!
 dirtyfilthy/freshonions-torscraper
Fresh Onions एक ओपन सोर्स TOR spider / hidden service onion crawler है जो zlal32teyptf4tvi.onion पर होस्ट किया गया है।
 p0dalirius/sharehound
नेटवर्क शेयरों के एक्सेस अधिकारों को आसानी से BloodHound OpenGraphs में मैप करने के लिए एक python टूल
 gvb84/pbscan
उपयोगकर्ता-स्तर TCP/IP स्टैक के उपयोग के कारण तेज़ और अधिक कुशल स्टेटलेस SYN स्कैनर और बैनर ग्रैबर।
 nccgroup/ps2
पूर्णतः PowerShell में लिखा गया एक पोर्ट स्कैनर।
 zapotek/cdpsnarf
CDPSnarf एक नेटवर्क स्निफर है जो विशेष रूप से CDP (Cisco Discovery Protocol) पैकेटों से जानकारी निकालने के लिए लिखा गया है।
 initroot/cve-2020-6308-poc
PoC CVE-2020-6308
 eesshq/cve-2017-0144---etneralblue-ms17-010-remote-code-execution
Windows Server 2008 R2 पर MS17-010 EternalBlue भेद्यता का शोषण करने के लिए चरण-दर-चरण मार्गदर्शिका, जिसमें टोही, शोषण, शोषण-पश्चात और पैचिंग निर्देश…
 sho-luv/mongobleed
CVE-2025-14847 (MongoBleed) स्कैनर और एक्सप्लॉइट टूल। zlib डीकंप्रेशन के माध्यम से अनप्रमाणित MongoDB हीप मेमोरी लीक। डिटेक्शन, मेमोरी निष्कर्षण,…
 masjohncook/netsec-project
नेटवर्क सुरक्षा परियोजना की स्क्रिप्ट - CVE-2021-22555 पर हमला
 nate-ryan-7690/home_soc_suite
पावरशेल में निर्मित एक व्यक्तिगत विंडोज SOC सूट — नेटवर्क कनेक्शन, संसाधन उपयोग, अनुसूचित कार्य और पावर इवेंट्स की निगरानी करता है, जिसमें गंभीरता…
 adminempire/meshdeck
Arch Linux ARM के लिए MeshDeck पोर्ट - Wilson
 jmonge12/home-network-vulnerability-assessment
स्थानीय नेटवर्क बुनियादी ढांचे और आवासीय राउटर में सुरक्षा ऑडिट और भेद्यता विश्लेषण (CVE-2014-3566 और CVE-2010-2333)।
 injectionmethod/windows-zte-loader
Windows ZTE लोडर CVE-2014-2321 को Windows या BigEar के लिए ZMAP की आवश्यकता है